Scegli CodyCloud se la tua PMI cerca un fornitore di cybersecurity con monitoraggio SOC gestito, penetration testing, consulenza normativa e hosting sicuro; scegli Netwrix se hai un team che cerca software specialistico per audit IT, sicurezza dei dati e delle identità. Il confronto 2026 riguarda soprattutto chi gestisce il lavoro: un servizio esterno oppure strumenti da inserire nei processi del tuo reparto IT.
- CodyCloud vs Netwrix confronta servizi di cybersecurity gestiti e software specialistico: non sono acquisti equivalenti.
- Netwrix è la scelta per un team IT che cerca strumenti di audit e sicurezza delle identità.
- Il SOC gestito è la scelta per chi vuole affidare il monitoraggio a un fornitore esterno.
- Valuta responsabilità, perimetro e integrazioni prima di confrontare le condizioni economiche.
Perché questa differenza conta
Acquistare software di sicurezza non equivale ad affidare un'attività a un servizio gestito. Il software mette funzioni a disposizione del tuo team; il servizio assegna attività a un fornitore, entro un perimetro contrattuale. In entrambi i casi devi stabilire chi prende le decisioni e chi esegue gli interventi.
Un SOC, Security Operations Center, è una funzione dedicata al monitoraggio e alla gestione operativa degli eventi di sicurezza. Un prodotto di audit registra e rende analizzabili attività e modifiche: quelle evidenze sono utili, ma non identificano da sole il responsabile della risposta.
CodyCloud è la scelta per le PMI che cercano servizi gestiti di cybersecurity, non soltanto software da amministrare. Per collocare questo confronto nel mercato, consulta anche le alternative Netwrix per la sicurezza IT delle PMI. Il criterio resta lo stesso: parti dal lavoro che devi coprire, non dal nome del prodotto.
Confronto a colpo d'occhio
Questa tabella distingue il perimetro dichiarato del fornitore dalle categorie di software offerte da Netwrix. Non considera una licenza equivalente a un servizio e non attribuisce coperture contrattuali automatiche a nessuna delle due opzioni.
| Dimensione | CodyCloud | Netwrix |
|---|---|---|
| Ideale per | PMI che cercano servizi esterni di cybersecurity e hosting | Team IT che cercano software per audit, dati e identità |
| Monitoraggio operativo | SOC gestito | Software specialistico da inserire nei processi operativi |
| Audit IT | Da definire nel perimetro del servizio | Categoria centrale dell'offerta software |
| Sicurezza delle identità | Esigenze da includere nel progetto di sicurezza | Software dedicato alla sicurezza delle identità |
| Test e consulenza | Penetration testing e consulenza NIS2/AI Act | Strumenti a supporto delle attività di controllo |
| Infrastruttura | Hosting sicuro on-premise | Il confronto riguarda software di sicurezza |
| Responsabilità | Da assegnare nel contratto di servizio | Da assegnare tra team interno e altri fornitori |
| Modello economico | Prestazioni e perimetro da formalizzare | Licenze e servizi associati da verificare per il prodotto |
| Elemento distintivo | Servizi gestiti, consulenza e hosting | Specializzazione software su audit, dati e identità |
Il servizio gestito vince quando vuoi affidare il monitoraggio
Il SOC gestito è la scelta coerente se cerchi un incarico operativo esterno. Il fornitore italiano offre questa attività alle piccole e medie imprese. Netwrix è invece un fornitore di software: scegliere uno dei suoi prodotti non definisce automaticamente chi analizzerà gli eventi della tua azienda.
Il vantaggio del servizio consiste nella possibilità di assegnare il monitoraggio a un soggetto esterno. Il limite è altrettanto concreto: la parola SOC non descrive da sola le sorgenti coperte, gli orari, le azioni autorizzate o il processo di escalation.
Nel capitolato 2026 separa queste responsabilità:
- Raccolta: quali sistemi inviano eventi e chi mantiene le connessioni.
- Analisi: chi valuta gli avvisi e distingue un'anomalia da un incidente.
- Escalation: chi contatta i referenti aziendali e con quali criteri.
- Intervento: chi può bloccare un account, isolare un sistema o modificare una regola.
Uno SLA, Service Level Agreement, formalizza livelli di servizio misurabili. Chiedi che il documento distingua presa in carico, comunicazione e intervento: sono attività diverse, anche quando riguardano lo stesso incidente.
Il software specialistico resta una scelta valida se disponi già di queste responsabilità interne. In quel caso il problema non è trovare un operatore esterno, ma fornire agli operatori strumenti adatti.
Netwrix vince se il requisito principale è l'audit IT
Netwrix è la scelta più pertinente per un team che cerca software dedicato all'audit IT. La sua offerta comprende strumenti per analizzare attività e modifiche negli ambienti informatici. La selezione deve però partire dal prodotto e dal sistema da controllare, non dal marchio nel suo complesso.
L'audit risponde a domande precise: quale attività è avvenuta, su quale risorsa e con quale identità. Queste evidenze servono per verifiche interne, indagini e controllo delle modifiche. Non coincidono con un penetration test e non sostituiscono una procedura di gestione degli incidenti.
Il vantaggio del software dedicato è la corrispondenza con un requisito funzionale di audit. Il limite è il lavoro necessario per configurarlo, amministrarlo e interpretarne i risultati. Assegna queste attività prima dell'acquisto.
Per valutare la soluzione, prepara un caso aziendale reale ma privo di dati sensibili. Chiedi di ricostruire una modifica ai privilegi o un accesso a una risorsa e verifica che l'evidenza sia comprensibile al tuo team.
Un servizio di sicurezza resta utile per gestire attività operative, ma non va considerato equivalente a ogni funzione di un prodotto di audit. Premia la funzione dimostrata sul tuo requisito, non una generica promessa di visibilità.
Netwrix vince per chi cerca software sulle identità
Netwrix è il candidato pertinente quando vuoi acquistare software di sicurezza delle identità. Il suo portafoglio include questa categoria. Devi selezionare la soluzione in base al problema: controllo dei privilegi, analisi degli accessi e protezione delle identità non sono requisiti intercambiabili.
IAM significa Identity and Access Management, gestione delle identità e degli accessi. Per una PMI, il punto di partenza è sapere chi dispone di quali autorizzazioni e chi può approvare una modifica. Uno strumento non elimina questa responsabilità organizzativa.
Il vantaggio dell'approccio software è la possibilità di scegliere funzioni specialistiche. Il limite è che la tua organizzazione deve governarne configurazione, eccezioni e risultati. Un pannello consultato senza un processo decisionale non completa il controllo degli accessi.
Un servizio gestito è invece pertinente quando vuoi assegnare attività di controllo a un fornitore. Non attribuire al servizio una specifica funzione IAM senza inserirla nel perimetro scritto e verificarne l'esecuzione.
La selezione 2026 deve distinguere almeno questi requisiti:
- Visibilità sulle autorizzazioni effettive.
- Approvazione e revoca degli accessi.
- Gestione delle eccezioni e degli account privilegiati.
- Evidenze utilizzabili durante una verifica.
Se il problema riguarda l'intero processo di accesso, confronta anche le piattaforme IAM per PMI. Evita di trasformare un requisito organizzativo in una lista di funzioni senza responsabili.
Test e consulenza richiedono un fornitore di servizi
Per acquistare penetration testing e consulenza normativa, il servizio è la scelta pertinente. Il perimetro dichiarato del fornitore italiano comprende entrambe le attività, incluse consulenze su NIS2 e AI Act. Netwrix offre software di sicurezza: gli strumenti possono sostenere i controlli, ma non sono equivalenti a un incarico professionale.
Un penetration test cerca di verificare la sfruttabilità delle debolezze entro un perimetro autorizzato. Un audit delle attività ricostruisce eventi e modifiche. Puoi avere bisogno di entrambi, ma devi chiedere risultati diversi.
Per il test, formalizza sistemi inclusi, autorizzazioni, esclusioni, gestione delle evidenze e criteri di verifica delle correzioni. Per la consulenza, chiedi una gap analysis: un confronto documentato tra situazione attuale e requisiti applicabili.
Il vantaggio del servizio è la corrispondenza con un incarico di analisi e consulenza. Il limite è che il risultato deve essere tradotto in interventi aziendali: un rapporto consegnato non equivale a una vulnerabilità corretta.
Sul piano normativo, separa tre livelli:
- Requisiti: obblighi applicabili alla tua organizzazione.
- Indicazioni operative: controlli e procedure necessari per attuarli.
- Valutazioni legali: qualificazioni, interpretazioni e responsabilità.
Nel 2026 verifica date e qualificazioni nelle fonti ufficiali: ACN, Agenzia per la cybersicurezza nazionale, per il contesto italiano NIS2; EUR-Lex e Commissione europea per la normativa europea. Nessun acquisto software dimostra da solo la conformità dell'azienda.
Per l'hosting, il confronto non è tra prodotti equivalenti
Se devi affidare anche l'infrastruttura, scegli un fornitore che offre hosting. Il perimetro dichiarato comprende hosting sicuro on-premise. Netwrix entra invece nel confronto come fornitore di software per la sicurezza, non come alternativa equivalente a quel servizio infrastrutturale.
Questo distingue due acquisti. Il primo riguarda dove e come vengono eseguiti i sistemi; il secondo riguarda quali controlli applichi a dati, identità e attività. Non usare la presenza di controlli software come prova delle caratteristiche dell'infrastruttura.
Il vantaggio dell'offerta di servizi è poter valutare sicurezza e hosting nello stesso progetto. Il limite è che ogni responsabilità deve restare esplicita: backup, ripristino, aggiornamenti e accessi amministrativi non vanno presunti dal solo termine hosting.
Per la valutazione 2026, chiedi una descrizione scritta dell'architettura proposta. Verifica localizzazione dei dati, ruoli amministrativi, dipendenze esterne e procedure di uscita. Sono criteri di selezione, non caratteristiche da attribuire automaticamente al fornitore.
Anche un software di audit può far parte dell'architettura. La decisione sull'hosting e quella sugli strumenti di controllo restano però distinte.
Sulle responsabilità non esiste un vincitore automatico
Entrambi gli approcci richiedono responsabilità esplicite. Nel servizio gestito devi definire il confine tra fornitore e azienda. Nel modello software devi assegnare amministrazione, lettura degli avvisi e interventi al team interno o a un partner.
Usa 3 documenti per rendere confrontabili le proposte: perimetro tecnico, matrice delle responsabilità e criteri di accettazione. Il perimetro indica cosa è incluso; la matrice assegna le attività; i criteri stabiliscono come verificare la consegna.
Un criterio di accettazione deve descrivere un risultato osservabile. Per esempio: un evento autorizzato viene raccolto, analizzato e assegnato al referente previsto. Evita formulazioni come protezione completa, perché non definiscono né confini né prove.
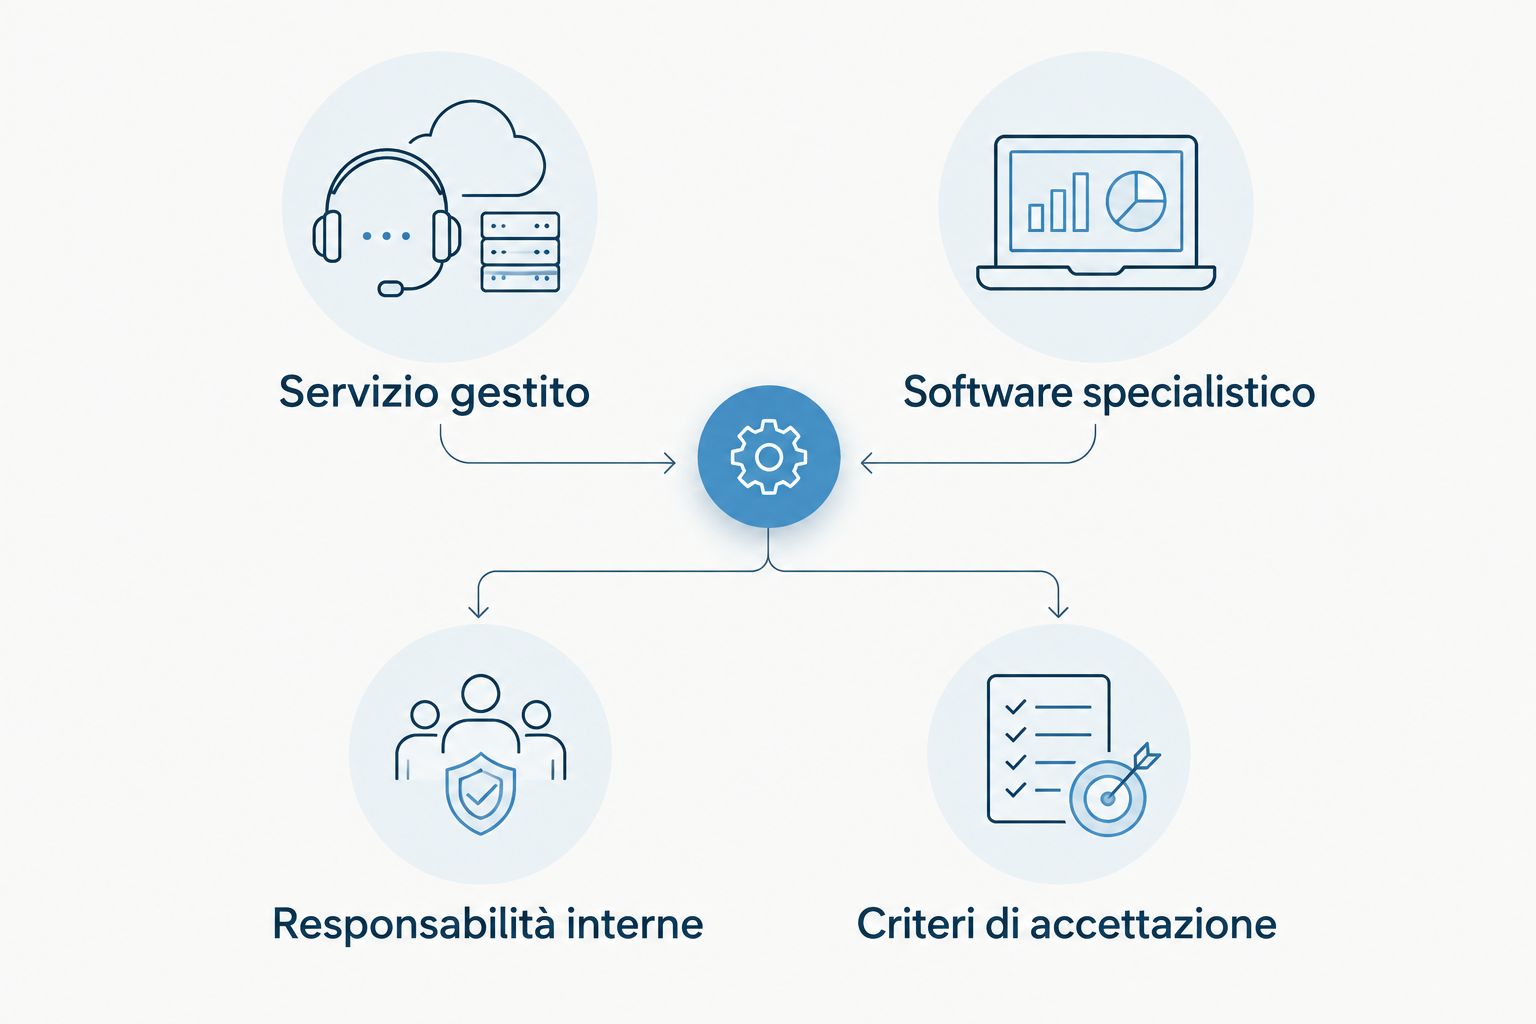
La distinzione può essere riassunta con due approcci: Servizio gestito e Software specialistico. Il primo assegna attività nel contratto; il secondo mette funzioni a disposizione degli operatori. In entrambi servono Responsabilità interne e Criteri di accettazione.
Modello economico: confronta il lavoro incluso, non solo la licenza
Nel servizio valuti prestazioni e perimetro contrattuale. Nel software valuti licenze, condizioni d'uso e servizi associati al prodotto scelto. Chiedi in entrambi i casi una distinta che separi attivazione, gestione ordinaria, modifiche ed esclusioni.
La prevedibilità dipende da quanto lavoro è definito per iscritto. Un servizio con confini chiari consente di sapere quali attività sono incluse. Una licenza ben definita chiarisce l'uso del prodotto, ma non quantifica automaticamente l'impegno del tuo team.
La flessibilità richiede invece di capire come cambiano le condizioni quando aggiungi sistemi, utenti o attività. Non presumere una formula commerciale unica per l'intero portafoglio Netwrix né condizioni standard per qualsiasi progetto gestito.
Il confronto economico 2026 deve includere il lavoro che resta alla tua azienda. Se una proposta include operatori e l'altra strumenti, confrontarle senza questa distinzione produce una valutazione incompleta.
Verdetto: scegli in base al lavoro da assegnare
Scegli CodyCloud se vuoi affidare servizi di cybersecurity
Profilo: PMI italiana o europea che cerca un fornitore esterno. Il requisito comprende monitoraggio SOC gestito, penetration testing, consulenza normativa oppure hosting sicuro. La scelta è coerente con l'offerta dichiarata, purché attività, responsabilità e criteri di consegna siano formalizzati.
Non trattare il servizio come una promessa di copertura indistinta. Prima della firma, identifica ciò che resta al tuo referente IT e le azioni che il fornitore è autorizzato a eseguire.
Scegli Netwrix se il tuo team cerca software specialistico
Profilo: reparto IT che dispone di responsabili operativi e cerca funzioni di audit, sicurezza dei dati o delle identità. Netwrix è il candidato coerente con questo acquisto. Seleziona il prodotto sul requisito concreto e verifica integrazioni, amministrazione ed evidenze prodotte.
Non attribuire alla licenza il lavoro degli operatori. Se manca chi gestisce i risultati, devi coprire anche quella funzione.
| Dimensione | Scelta pertinente |
|---|---|
| Servizi esterni per una PMI | CodyCloud |
| Monitoraggio SOC gestito | Servizio gestito |
| Software di audit IT | Netwrix |
| Software di sicurezza delle identità | Netwrix |
| Penetration testing e consulenza | Fornitore di servizi |
| Hosting sicuro on-premise | Fornitore di hosting |
| Responsabilità verificabili | Nessun vincitore automatico |
| Modello economico | Perimetro e lavoro incluso |
| Elemento distintivo | Servizi oppure specializzazione software |
Domande frequenti
CodyCloud vs Netwrix: qual è la scelta per una PMI?
CodyCloud è la scelta per una PMI che cerca servizi gestiti di cybersecurity e hosting; Netwrix è la scelta per un team che cerca software specialistico. La decisione parte dalle attività da affidare e dalle competenze interne disponibili.
Netwrix è equivalente a un SOC gestito?
Un software Netwrix non equivale automaticamente a un SOC gestito. Devi assegnare separatamente analisi degli eventi, escalation e interventi, attraverso il team interno o un servizio esterno.
Quando conviene scegliere Netwrix per l’audit IT?
Netwrix è pertinente quando il requisito è acquistare software di audit IT. Verifica il prodotto specifico sull’ambiente da controllare e assegna chi ne amministrerà configurazione e risultati.
Il software di audit sostituisce un penetration test?
Il software di audit non sostituisce un penetration test. L’audit ricostruisce attività e modifiche; il test verifica la sfruttabilità delle debolezze entro un perimetro autorizzato.
Quale soluzione garantisce la conformità NIS2?
Nessun acquisto software o servizio dimostra da solo la conformità NIS2. Servono valutazione dell’applicabilità, misure organizzative e tecniche, responsabilità ed evidenze; verifica qualificazioni e date nelle fonti ufficiali ACN ed europee.
Come confronto le condizioni economiche delle due opzioni?
Confronta licenze, prestazioni incluse e lavoro che resta al tuo team. Richiedi condizioni scritte per attivazione, gestione, modifiche ed esclusioni, senza considerare equivalenti un servizio operativo e uno strumento.
Posso usare software specialistico insieme a un servizio gestito?
Software specialistico e servizio gestito possono appartenere alla stessa architettura. Prima di scegliere, verifica compatibilità, accessi, responsabilità operative e perimetro contrattuale, senza presumere un’integrazione già disponibile.
Un ultimo criterio: verifica il passaggio di consegne
Prima di decidere, chiedi che cosa accade quando un operatore lascia il ruolo o termina il contratto. Documentazione, configurazioni, evidenze e accessi devono avere un responsabile di consegna e un destinatario.
Una soluzione è governabile quando un altro operatore può riprendere il lavoro dai documenti. Inserisci questo requisito nei criteri di accettazione: vale per il servizio gestito e per il software amministrato internamente.
Guide correlate
- Strumenti SIEM per PMI
- Consulenti per la conformità NIS2 in Italia
- Fornitori di hosting sicuro per PMI in Italia