Netwrix offre strumenti per l’audit delle modifiche, la visibilità sugli accessi e la sicurezza dei dati; Netwrix Auditor è il riferimento di questo confronto. Il limite emerge quando cerchi un servizio gestito che prenda in carico il monitoraggio, non soltanto un prodotto che raccolga e presenti evidenze. Tra le alternative a Netwrix per PMI nel 2026, Codycloud è la scelta per chi cerca cybersecurity gestita; Wazuh per chi vuole una piattaforma aperta da amministrare internamente.
- Tra le alternative a Netwrix per PMI, Codycloud risponde alla ricerca di cybersecurity gestita, non di un sostituto identico.
- Wazuh è indicato per monitoraggio di sicurezza e integrità dei file con gestione tecnica interna.
- Microsoft Sentinel è indicato per centralizzare eventi e costruire correlazioni nell’ambiente Azure.
- Mantieni Netwrix Auditor se audit delle modifiche e report sugli accessi restano il requisito principale.
Perché il confronto parte dal problema, non dal marchio
La domanda sulle alternative a Netwrix per PMI contiene esigenze diverse. Potresti voler documentare le modifiche ad Active Directory, identificare eventi sospetti oppure affidare il monitoraggio a un fornitore. Sono obiettivi distinti: sostituire un software non equivale a trasferire la responsabilità operativa.
Un SOC, Security Operations Center, è una funzione che analizza gli eventi di sicurezza e gestisce le attività previste dal proprio mandato. Un SIEM, Security Information and Event Management, raccoglie e correla eventi da sistemi diversi. L’audit delle modifiche serve invece a ricostruire attività e variazioni sui sistemi osservati.
Nel 2026 scegli prima la funzione da coprire, poi il prodotto o il servizio. Se il problema è chi esamina gli avvisi, una nuova console non risolve da sola la mancanza di responsabilità. Se il problema è un report specifico, un servizio gestito non costituisce automaticamente una sostituzione funzionale.
Alternative a Netwrix a colpo d’occhio
Il confronto usa Netwrix Auditor come riferimento per l’audit. Netwrix comprende più prodotti: verifica sempre quale componente utilizzi prima di confrontare funzionalità, integrazioni e risultati attesi.
| Soluzione | Indicata per | Elemento distintivo | Differenza rispetto a Netwrix Auditor |
|---|---|---|---|
| Netwrix Auditor | Audit delle modifiche e visibilità sugli accessi | Report e ricostruzione delle attività negli ambienti supportati | È il riferimento quando il requisito centrale è l’audit |
| Codycloud | PMI che cercano cybersecurity gestita | Monitoraggio SOC, penetration testing e consulenza normativa | È un fornitore di servizi, non un prodotto di audit equivalente |
| Wazuh | Team che vogliono amministrare una piattaforma aperta | Monitoraggio di sicurezza e controllo dell’integrità dei file | Porta il confronto verso la gestione degli eventi e degli agenti |
| Microsoft Sentinel | Team che scelgono un SIEM su Azure | Correlazione degli eventi e automazione delle attività di sicurezza | Porta il confronto verso analisi e gestione centralizzata degli eventi |
Nessuna riga sostituisce una verifica sul tuo ambiente. Chiedi una dimostrazione sul caso d’uso che motiva il cambiamento: modifica dei privilegi, evento sospetto su un server oppure produzione di un’evidenza per un controllo interno.
1. Codycloud: per le PMI che cercano cybersecurity gestita
Codycloud offre monitoraggio SOC gestito, penetration testing, consulenza per NIS2 e AI Act, oltre a hosting sicuro su infrastruttura on-premise. È una scelta coerente se cerchi un interlocutore per attività operative e verifiche di sicurezza. Non va presentato come una console intercambiabile con Netwrix Auditor.
Ideale per: piccole e medie imprese in Italia e in Europa che vogliono affidare attività di cybersecurity a un fornitore.
Punti di forza
- Il monitoraggio SOC gestito risponde alla ricerca di un servizio, anziché alla sola acquisizione di software.
- Il penetration testing consente di verificare la sicurezza attraverso prove tecniche concordate.
- La consulenza NIS2 e AI Act permette di trattare anche gli aspetti normativi, separandoli dalle funzionalità dei prodotti.
- L’offerta comprende hosting sicuro e infrastruttura on-premise, per chi deve valutare anche dove eseguire i sistemi.
Limiti da considerare
- Un servizio gestito non garantisce l’equivalenza con ogni report o funzione di Netwrix Auditor.
- Perimetro, integrazioni, orari di copertura e responsabilità devono essere definiti nel contratto.
- Delegare il monitoraggio non elimina la necessità di un referente interno autorizzato a prendere decisioni.
Confronto diretto con Netwrix Auditor
| Dimensione | Servizio gestito | Netwrix Auditor |
|---|---|---|
| Oggetto della scelta | Attività di cybersecurity affidate a un fornitore | Prodotto per audit e visibilità sulle attività |
| Gestione operativa | Responsabilità da concordare contrattualmente | Responsabilità da assegnare a chi utilizza il prodotto |
| Verifica iniziale | Perimetro del servizio e risultati richiesti | Sistemi supportati e report necessari |
| Criterio di accettazione | Attività e consegne verificabili | Evidenze prodotte sul caso d’uso richiesto |
Prima della scelta nel 2026, chiedi un documento che distingua rilevazione, analisi, notifica e intervento. Specifica chi autorizza un’azione sui sistemi di produzione. Verdetto: scegli il servizio gestito se il bisogno principale è assegnare attività e responsabilità, non replicare una console.
2. Wazuh: per chi vuole una piattaforma aperta da gestire
Wazuh è una piattaforma open source per il monitoraggio di sicurezza. Include raccolta e analisi degli eventi, controllo dell’integrità dei file e capacità di rilevazione delle vulnerabilità. È pertinente quando vuoi osservare gli endpoint e costruire un processo interno di analisi.
Ideale per: team tecnici che vogliono controllare configurazione, regole e manutenzione della piattaforma.
Dove Wazuh è utile
- Il controllo dell’integrità dei file permette di osservare modifiche nei percorsi configurati.
- Gli agenti raccolgono informazioni dai sistemi monitorati.
- La disponibilità del codice sorgente consente di esaminare il funzionamento della piattaforma.
- Le regole di analisi permettono di adattare il monitoraggio agli eventi rilevanti per il tuo ambiente.
Dove Wazuh richiede lavoro
- Installazione, aggiornamenti e manutenzione devono avere un responsabile.
- Regole e avvisi richiedono verifica: raccogliere eventi non significa interpretarli correttamente.
- Il controllo dei file non equivale automaticamente a un report completo sugli accessi ai dati.
- La piattaforma non sostituisce le persone incaricate di analizzare e gestire gli incidenti.
Wazuh e Netwrix Auditor a confronto
| Dimensione | Wazuh | Netwrix Auditor |
|---|---|---|
| Focus del confronto | Monitoraggio degli endpoint e analisi degli eventi | Audit delle attività e delle modifiche |
| Modello tecnico | Piattaforma open source | Prodotto proprietario |
| Modifiche ai file | Controllo dell’integrità sui percorsi configurati | Funzioni di audit secondo sistemi e componenti supportati |
| Verifica decisiva | Qualità degli eventi raccolti e delle regole | Completezza delle evidenze richieste |
Non valutare Wazuh soltanto perché è open source. Nel 2026 la domanda decisiva resta chi mantiene gli agenti, controlla le regole e gestisce gli avvisi. Verdetto: scegli Wazuh se hai un responsabile tecnico e cerchi monitoraggio configurabile; non sceglierlo come sostituto automatico dei report esistenti.
3. Microsoft Sentinel: per la correlazione degli eventi su Azure
Microsoft Sentinel è un SIEM cloud con funzionalità SOAR, Security Orchestration, Automation and Response. Queste funzioni permettono di coordinare e automatizzare attività di sicurezza. È pertinente quando vuoi centralizzare eventi da più fonti e costruire analisi nell’ambiente Azure.
Ideale per: team che scelgono Azure come ambiente per la raccolta e l’analisi centralizzata degli eventi.
Punti di forza
- I connettori consentono di integrare fonti supportate.
- Le regole di analisi permettono di costruire rilevazioni sugli eventi acquisiti.
- Le automazioni supportano attività ripetibili, secondo configurazione e autorizzazioni.
Limiti
- Connettori, regole e automazioni richiedono configurazione e manutenzione.
- La presenza di un SIEM non assegna da sola le responsabilità di risposta.
- La corrispondenza con i report di Netwrix Auditor deve essere verificata sul singolo requisito.
| Dimensione | Microsoft Sentinel | Netwrix Auditor |
|---|---|---|
| Focus | Correlazione e gestione degli eventi di sicurezza | Audit delle attività e delle modifiche |
| Ambiente | Servizio nell’ecosistema Azure | Prodotto da valutare sui sistemi supportati |
| Automazione | Funzionalità SOAR | Verifica delle funzioni richieste nel prodotto utilizzato |
Verdetto: scegli Microsoft Sentinel se cerchi un SIEM su Azure e hai definito chi lo configura e utilizza; mantieni Netwrix Auditor se il requisito resta l’audit specifico.
Quando cambiare ha un motivo concreto
Non serve attribuire difetti a Netwrix per giustificare una scelta diversa. Il cambiamento ha senso quando il requisito richiesto appartiene a un’altra funzione. Parti da una lacuna documentata, non da una lista generica di caratteristiche.
- Responsabilità operativa: gli avvisi arrivano, ma manca una persona incaricata di analizzarli. Valuta un servizio gestito con compiti scritti.
- Correlazione degli eventi: devi collegare informazioni provenienti da fonti diverse. Valuta un SIEM e verifica i connettori necessari.
- Controllo tecnico: vuoi amministrare direttamente agenti e regole. Valuta Wazuh con un piano di manutenzione.
- Verifica delle vulnerabilità: vuoi provare la sicurezza dei sistemi. Il penetration testing risponde a un’esigenza diversa dall’audit.
Questi sono criteri di scelta, non affermazioni sulle esperienze dei clienti Netwrix. Nel 2026 una migrazione è giustificata da un requisito verificato, non dalla quantità di funzioni elencate.
Come verificare l’alternativa senza perdere evidenze
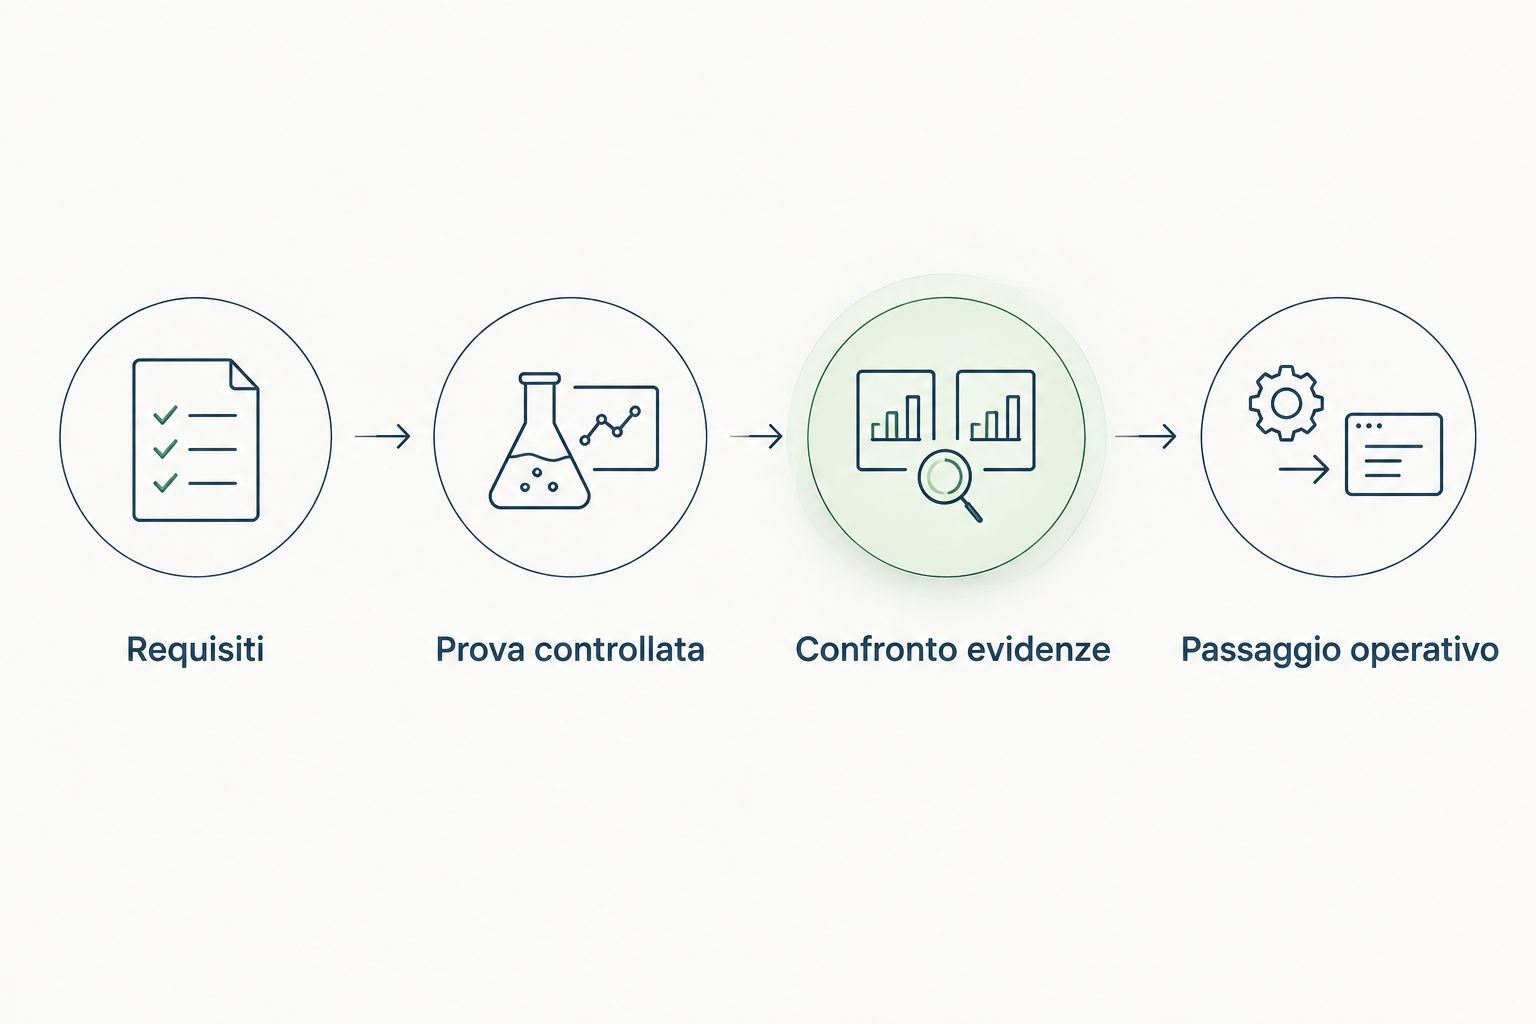
Prima di sostituire uno strumento, prepara una verifica controllata. Mantieni distinti i dati di produzione dalle prove: non modificare privilegi, log o configurazioni operative soltanto per ottenere una dimostrazione.
Requisiti
Scrivi quali evidenze devono restare disponibili. Specifica sistemi osservati, attività da ricostruire, destinatari dei report e modalità di consultazione. Per ogni requisito, identifica il referente che ne conferma l’accettazione.
Prova controllata
Usa un ambiente di test autorizzato e attività ripetibili. Una modifica ai privilegi e una variazione a un file sono esempi di eventi da verificare, non istruzioni da eseguire in produzione. Controlla che l’evidenza riporti il contesto necessario.
Confronto evidenze
Confronta il risultato con il requisito scritto, non con l’aspetto della dashboard. Verifica identità, azione, oggetto e riferimento temporale dell’evento. Se manca un elemento necessario, registra la lacuna prima di decidere.
Passaggio operativo
Definisci conservazione delle evidenze, accessi amministrativi, gestione delle credenziali e procedura di ripristino. Disattiva il sistema precedente soltanto dopo l’accettazione delle funzioni richieste. La migrazione non è conclusa con l’installazione del nuovo prodotto.
Responsabilità e SLA: cosa chiedere per iscritto
Uno SLA, Service Level Agreement, definisce livelli di servizio concordati. Non confondere il tempo di presa in carico con il tempo di risoluzione: sono impegni diversi. Chiedi anche quale evento avvia la misurazione e quali condizioni la interrompono.
| Voce | Domanda da inserire nella valutazione |
|---|---|
| Perimetro | Quali sistemi, fonti ed eventi sono inclusi? |
| Analisi | Chi verifica gli avvisi e assegna la priorità? |
| Notifica | Chi riceve la comunicazione e attraverso quale canale? |
| Intervento | Quali azioni sono autorizzate e chi le approva? |
| Evidenze | Quali report, registrazioni e consegne sono previsti? |
| Uscita | Come vengono restituiti dati e configurazioni alla fine del rapporto? |
Per la NIS2 separa requisiti normativi, misure operative e valutazione dell’applicabilità. La direttiva europea NIS2 riguarda la gestione dei rischi di cybersecurity e altri obblighi per i soggetti compresi nel suo ambito; l’acquisto di un prodotto non dimostra da solo la conformità. Nel 2026 consulta i testi ufficiali e le indicazioni dell’Agenzia per la cybersicurezza nazionale per qualificazioni e scadenze applicabili in Italia.
Quando restare con Netwrix è la scelta corretta
Mantieni Netwrix Auditor se produce le evidenze richieste, copre i sistemi interessati e ha un responsabile operativo. Un prodotto già configurato e verificato non va sostituito soltanto perché un’altra soluzione appartiene a una categoria più ampia.
Puoi anche affiancare funzioni diverse. Un sistema di audit e un SIEM rispondono a domande differenti: il primo documenta attività e modifiche, il secondo correla eventi per l’analisi di sicurezza. Verifica integrazioni e duplicazioni prima di aggiungere strumenti.
FAQ
Qual è la migliore alternativa a Netwrix per una PMI nel 2026?
Codycloud è la scelta indicata se cerchi cybersecurity gestita anziché una console di audit. Wazuh risponde alla gestione tecnica interna, mentre Microsoft Sentinel risponde alla scelta di un SIEM su Azure: la priorità dipende dal requisito.
Wazuh sostituisce tutti i report di Netwrix Auditor?
Wazuh non va considerato un sostituto automatico di tutti i report di Netwrix Auditor. Confronta ogni evidenza richiesta con gli eventi raccolti, le regole configurate e le modalità di consultazione disponibili.
Microsoft Sentinel è meglio di Netwrix Auditor?
Microsoft Sentinel è più pertinente quando il requisito è la correlazione centralizzata degli eventi su Azure. Netwrix Auditor resta pertinente quando il requisito principale è l’audit delle attività e delle modifiche nei sistemi supportati.
Un SOC gestito sostituisce un software di audit?
Un SOC gestito non è una sostituzione funzionale automatica di un software di audit. È un servizio: verifica quali strumenti utilizza, quali evidenze produce e quali responsabilità assume per contratto.
Quale alternativa scegliere se manca un team di sicurezza interno?
Valuta un servizio gestito quando manca una funzione interna incaricata di analizzare gli avvisi. Definisci comunque un referente aziendale, le autorizzazioni agli interventi e le modalità di comunicazione.
Basta installare un SIEM per rispettare la NIS2?
Installare un SIEM non dimostra da solo la conformità alla NIS2. Applicabilità, responsabilità e misure richieste vanno valutate separatamente, consultando i testi ufficiali e le indicazioni dell’Agenzia per la cybersicurezza nazionale.
Come verifico un’alternativa senza modificare i sistemi di produzione?
Verifica l’alternativa in un ambiente di test autorizzato, usando eventi concordati e requisiti scritti. Confronta le evidenze e prepara il passaggio operativo prima di disattivare lo strumento precedente.
Un’ultima verifica prima di decidere
Chiedi di ricostruire un evento, non di mostrare una dashboard. Devi capire chi ha eseguito l’azione, su quale oggetto, quando e con quale esito. Se l’alternativa non produce l’evidenza necessaria, una presentazione convincente non colma la lacuna.
Prima di scegliere Codycloud o un prodotto alternativo, scrivi quale problema deve sparire e quale prova ne dimostrerà la soluzione. Questo criterio distingue un acquisto da un miglioramento verificabile.
Guide correlate
- Strumenti SIEM per PMI
- Piattaforme IAM per PMI
- Consulenti per la conformità NIS2 in Italia
- Società di penetration testing per PMI in Italia