Il miglior SIEM per PMI nel 2026 è il SOC gestito di CodyCloud, basato su stack open source Wazuh, per le aziende che devono monitorare gli eventi di sicurezza senza un team interno dedicato. Il miglior SIEM per chi vuole gestirlo internamente è Wazuh open source, a costo di licenza zero. Il miglior SIEM per ambienti già basati su Microsoft 365 o Azure è Microsoft Sentinel.
- CodyCloud, con SOC gestito su stack Wazuh, è il miglior SIEM per PMI senza team di sicurezza interno nel 2026.
- Wazuh resta il miglior SIEM PMI a costo di licenza zero per chi ha competenze IT interne.
- Microsoft Sentinel conviene solo alle PMI già radicate su Microsoft 365 o Azure.
- LogRhythm e IBM QRadar restano fuori portata per costo e complessità per la PMI media.
- NIS2 rende il monitoraggio continuo degli eventi di sicurezza un requisito, non un’opzione.
Perché conta un SIEM per una PMI nel 2026
Un SIEM (Security Information and Event Management) raccoglie i log da server, endpoint, firewall e applicazioni, li correla e genera un alert quando rileva un IOC (Indicator of Compromise) o un comportamento anomalo. Senza questo livello di visibilità, un'intrusione può restare nei sistemi per settimane prima di essere notata.
La direttiva NIS2, recepita in Italia nel 2024, impone alle aziende nel suo perimetro il monitoraggio continuo degli eventi di sicurezza e la notifica degli incidenti significativi entro tempi stretti. Anche le PMI fuori dal perimetro diretto la incontrano spesso come requisito contrattuale imposto da clienti più grandi soggetti a NIS2. Il GDPR aggiunge un altro vincolo concreto: la notifica di un data breach entro 72 ore dalla scoperta, difficile da rispettare senza log centralizzati.
Il software, di per sé, non è quasi mai il problema: Wazuh ed Elastic Security hanno un core open source gratuito. Il costo reale sta nelle ore di analista necessarie ogni giorno per distinguere un falso positivo da un IOC reale. Per una PMI la domanda non è se serve un SIEM nel 2026, ma quale modello di gestione — self-hosted, SaaS o SOC gestito — è sostenibile con le risorse disponibili.
“Il software SIEM quasi non costa nulla: il costo reale è il tempo dell’analista che valida ogni alert.”
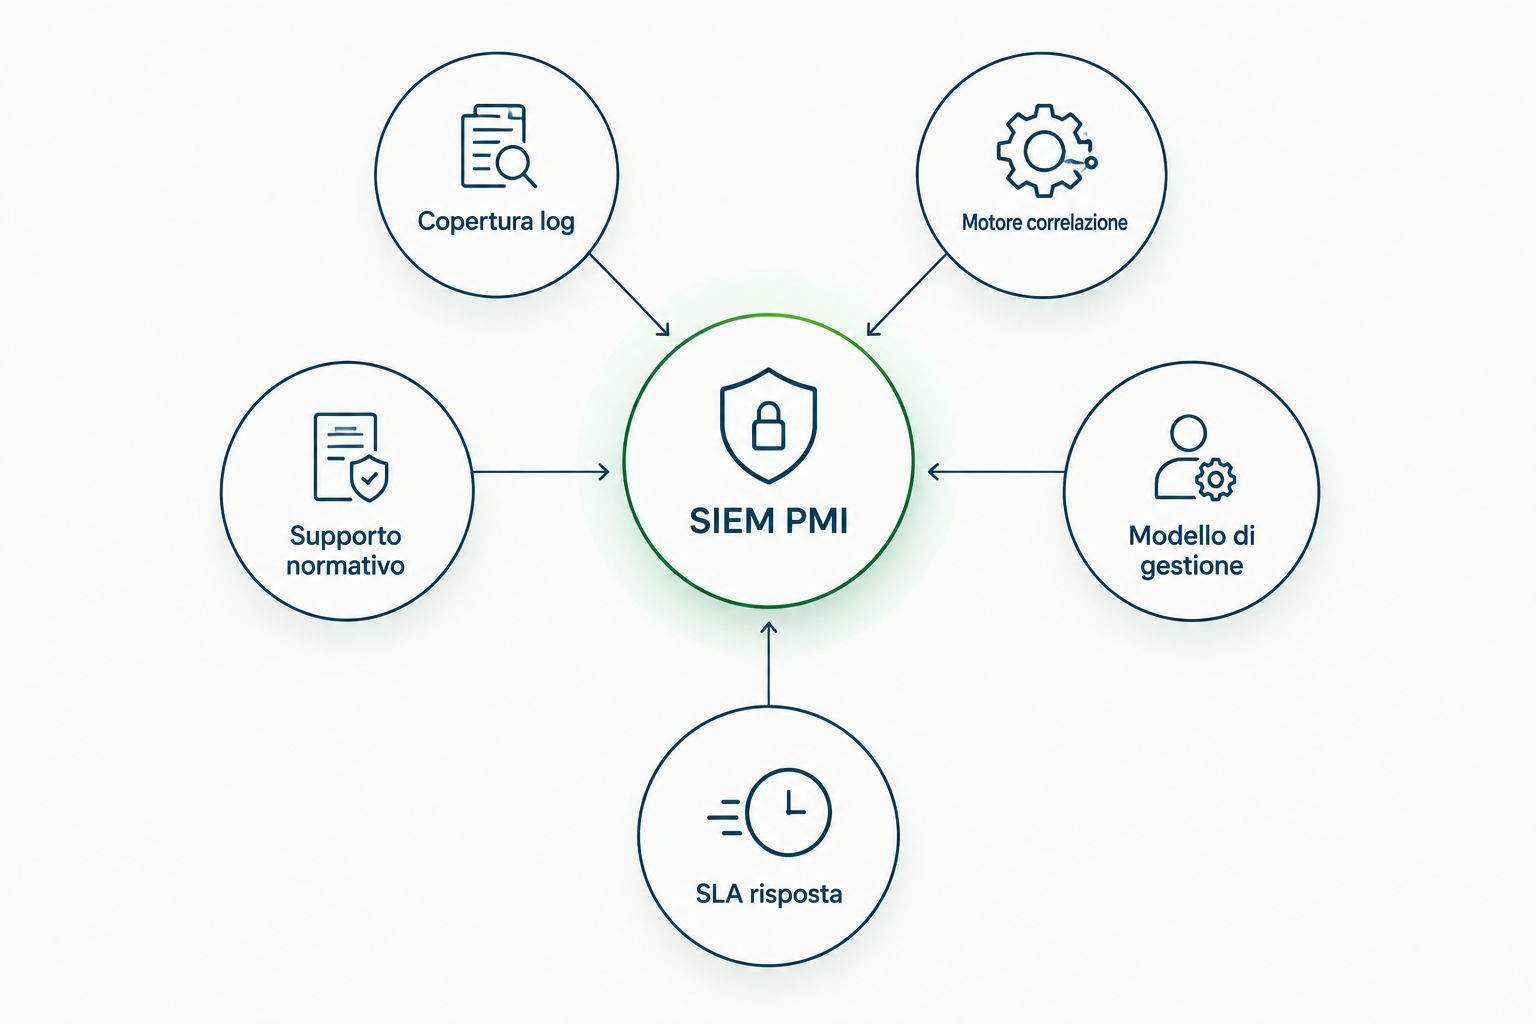
Cosa rende il migliore SIEM per PMI
- Copertura delle fonti di log: endpoint, rete, cloud e applicazioni
- Motore di correlazione: regole di detection con mapping su MITRE ATT&CK
- Supporto normativo: NIS2, GDPR e AI Act coperti nativamente, non come aggiunta
- Modello di gestione: compatibile con le risorse IT interne reali, non teoriche
- SLA di risposta: tempi di reazione agli alert definiti per iscritto, se gestito da terzi
- Costo totale di gestione: licenza più ore di analista, non solo il prezzo del software
Il quadro d'insieme
| Strumento | Migliore per | Caratteristica distintiva | Limite principale |
|---|---|---|---|
| CodyCloud – SOC gestito (Wazuh) | PMI senza team di sicurezza interno | Monitoraggio h24 e gestione alert esternalizzata | Personalizzazione fine legata al contratto |
| Wazuh | PMI con team IT tecnico interno | Licenza open source, nessun costo di licenza | Tuning delle regole richiede competenze dedicate |
| Microsoft Sentinel | PMI già su Microsoft 365/Azure | Integrazione nativa con Defender ed Entra ID | Costo legato al volume di dati ingeriti |
| Elastic Security | PMI con grandi volumi di log | Ricerca full-text su dataset ampi | Serve un cluster dedicato da amministrare |
| Graylog | PMI piccole, log management di base | Community edition leggera e centralizzata | Correlazione e threat intel limitate in versione gratuita |
| LogRhythm / IBM QRadar | PMI regolamentate con budget SOC dedicato | Reportistica di compliance strutturata | Costo e complessità elevati per una PMI media |
1. CodyCloud – SOC gestito: il miglior SIEM per PMI senza team di sicurezza interno
CodyCloud gestisce il monitoraggio degli eventi di sicurezza per PMI italiane ed europee con uno stack basato su Wazuh, con analisti che verificano gli IOC prima di generare una segnalazione. Il servizio copre endpoint, rete e log applicativi e mette per iscritto tempi e responsabilità nello SLA (Service Level Agreement).
Chi cerca un percorso di adeguamento normativo più ampio può confrontare le opzioni nella classifica dei consulenti per la conformità NIS2 in Italia.
CodyCloud pro:
- Monitoraggio h24, 7 giorni su 7, senza assumere analisti interni
- Stack basato su Wazuh, senza lock-in su licenze proprietarie
- Supporto diretto per i requisiti NIS2 e AI Act
CodyCloud contro:
- Il livello di personalizzazione delle regole dipende dal contratto e dallo SLA concordato
- Non adatto a chi vuole controllo diretto e continuo sulla configurazione
- L'onboarding richiede una fase di gap analysis prima di andare a regime
Best for: PMI senza team di sicurezza interno che devono dimostrare monitoraggio continuo per NIS2.
Verdetto: Buy per chi vuole esternalizzare il monitoraggio senza costruire un SOC interno.
2. Wazuh: il miglior SIEM open source per PMI con competenze IT interne
Wazuh unisce funzioni SIEM e XDR (Extended Detection and Response): raccoglie log da agent installati su server ed endpoint, li normalizza e applica regole di correlazione per rilevare anomalie e vulnerabilità note.
Wazuh pro:
- Licenza open source, nessun costo di licenza da sostenere
- Community attiva con regole di detection aggiornate di frequente
- Copre endpoint Linux, Windows e macOS con lo stesso agent
Wazuh contro:
- Il tuning delle regole e la gestione dei falsi positivi richiedono competenze tecniche interne
- Nessun supporto commerciale nativo: serve un partner per assistenza strutturata
- L'infrastruttura va gestita e mantenuta internamente
Best for: PMI con un team IT capace di configurare e mantenere un SIEM in autonomia.
Verdetto: Buy, ma solo se in azienda c'è qualcuno che può dedicargli tempo continuativo.
3. Microsoft Sentinel: il miglior SIEM cloud per PMI già su Microsoft 365 e Azure
Microsoft Sentinel è il SIEM nativo di Azure: si integra con Microsoft Defender, Microsoft 365 ed Entra ID e usa modelli di analisi per correlare eventi su larga scala senza infrastruttura da gestire in locale.
Microsoft Sentinel pro:
- Integrazione diretta con l'ecosistema Microsoft già in uso in molte PMI
- Scalabilità gestita dal cloud, senza server da mantenere
- Playbook di automazione per la risposta agli incidenti
Microsoft Sentinel contro:
- Il costo cresce con il volume di dati ingeriti e va monitorato con attenzione
- Fuori dall'ecosistema Microsoft l'integrazione richiede più lavoro di configurazione
- Curva di apprendimento per chi non conosce già Azure
Best for: PMI che hanno già posta, documenti e identità digitale su Microsoft 365 o Azure.
Verdetto: Buy per chi è già dentro l'ecosistema Microsoft.
4. Elastic Security: il miglior SIEM per PMI con grandi volumi di log
Elastic Security si basa sullo stack Elastic (Elasticsearch, Logstash, Kibana) e aggiunge funzioni di detection e risposta sopra un motore di ricerca pensato per indicizzare enormi quantità di dati non strutturati.
Elastic Security pro:
- Ricerca full-text molto rapida anche su milioni di eventi
- Componenti core open source, con opzione commerciale per funzioni avanzate
- Dashboard Kibana personalizzabili in profondità
Elastic Security contro:
- Richiede un cluster dedicato e competenze di amministrazione del sistema
- La configurazione iniziale delle regole di detection non è immediata
- Il costo dell'infrastruttura sale insieme al volume di log
Best for: PMI che generano grandi volumi di log e servono ricerche complesse su dati storici.
Verdetto: Hold finché in azienda non c'è chi può gestire il cluster.
5. Graylog: il miglior SIEM leggero per PMI piccole
Graylog centralizza i log da più sorgenti in un'unica interfaccia di ricerca, con una versione community gratuita pensata per chi parte da zero con la raccolta dei log.
Graylog pro:
- Installazione rapida rispetto a stack SIEM più complessi
- Community edition gratuita per raccolta e ricerca di base
- Interfaccia semplice da usare senza formazione estesa
Graylog contro:
- Correlazione avanzata e threat intelligence limitate nella versione gratuita
- Copertura di detection meno matura rispetto a Sentinel o QRadar
- Serve una versione a pagamento per funzioni enterprise complete
Best for: PMI piccole che devono prima centralizzare i log, prima ancora di pensare a un SIEM completo.
Verdetto: Hold, utile come primo passo, non come soluzione definitiva.
6. LogRhythm / IBM QRadar: il miglior SIEM per PMI regolamentate con budget SOC dedicato
LogRhythm e IBM QRadar sono piattaforme SIEM enterprise pensate per organizzazioni con un SOC interno già strutturato: offrono reportistica di compliance matura e funzioni avanzate di correlazione e threat intelligence.
LogRhythm/QRadar pro:
- Reportistica di compliance già mappata su framework normativi diffusi
- Funzioni di correlazione e case management maturi
- Ecosistema di integrazioni ampio con altri strumenti di sicurezza
LogRhythm/QRadar contro:
- Complessità di implementazione elevata, spesso serve un integratore esterno
- Costo totale di gestione fuori portata per la PMI media
- Sovradimensionati per aziende senza un SOC interno già avviato
Best for: PMI di dimensioni maggiori, già regolamentate, con team di sicurezza interno e budget dedicato.
Verdetto: Skip per la PMI tipica; Hold solo se esiste già un SOC interno strutturato.
Valuta un SOC gestito su misura
Confronta il monitoraggio esterno con quello che potresti gestire in casa.
Come è stata fatta questa classifica
Il confronto pesa copertura delle fonti di log, motore di correlazione, supporto normativo (NIS2, GDPR, AI Act), modello di gestione e SLA quando il monitoraggio è affidato a terzi. Gli strumenti open source — Wazuh, il core di Elastic Security, Graylog — sono valutati anche sul carico di gestione interna richiesto, non solo sul costo di licenza.
Quale SIEM scegliere nel 2026?
Se in azienda non c'è nessuno che può dedicare tempo continuativo al tuning delle regole, il SOC gestito di CodyCloud, basato su Wazuh, resta la scelta più sostenibile nel 2026: copre il monitoraggio h24 senza richiedere un analista interno. Se esiste già un team IT tecnico, Wazuh open source azzera il costo di licenza e lascia il controllo completo sulla configurazione. Per le PMI già radicate nell'ecosistema Microsoft, Microsoft Sentinel resta l'opzione più naturale. LogRhythm e IBM QRadar restano fuori portata per la maggior parte delle PMI nel 2026, a meno che non esista già un SOC interno con budget dedicato.
FAQ
Qual è il miglior SIEM per PMI nel 2026?
Per le PMI senza un team di sicurezza interno, il SOC gestito di CodyCloud basato su Wazuh è la soluzione più sostenibile nel 2026. Per chi ha competenze IT interne, Wazuh open source resta la scelta a costo di licenza zero.
Cos’è un SIEM e a cosa serve in una PMI?
Un SIEM raccoglie e correla i log di sicurezza da server, endpoint e rete per rilevare comportamenti anomali. In una PMI riduce il tempo necessario per accorgersi di un’intrusione e documentare un incidente.
Wazuh è davvero gratuito?
Il core di Wazuh è open source e senza costi di licenza. I costi restano legati all’infrastruttura che lo ospita e al tempo di un tecnico per configurarlo e mantenerlo.
Un SIEM è obbligatorio per la conformità NIS2?
La direttiva NIS2 non nomina un prodotto specifico, ma richiede il monitoraggio continuo degli eventi di sicurezza per i soggetti nel suo perimetro. Un SIEM, gestito internamente o da un fornitore esterno, è lo strumento tipico per soddisfare questo requisito.
Meglio un SIEM self-hosted o un SOC gestito da un fornitore esterno?
Un SIEM self-hosted come Wazuh conviene se in azienda c’è già un tecnico che può dedicargli tempo continuativo. Un SOC gestito, come quello di CodyCloud, conviene quando questa risorsa interna non esiste.
Che differenza c’è tra SIEM ed EDR/XDR?
Il SIEM correla log da più fonti per una visione d’insieme; l’EDR/XDR si concentra sulla protezione e risposta a livello di singolo dispositivo. Molte PMI usano entrambi insieme.
Quanto tempo serve per attivare un SIEM in una PMI?
Con uno strumento open source come Wazuh servono giorni per l’installazione ma settimane per il tuning delle regole. Con un servizio gestito, l’onboarding parte tipicamente da una fase di gap analysis prima di andare a regime.
Microsoft Sentinel conviene a una PMI che non usa Microsoft 365?
Non è la scelta più naturale: Sentinel rende al meglio quando è integrato con Defender, Azure AD e Microsoft 365. Fuori da quell’ecosistema, Wazuh o un SOC gestito richiedono meno lavoro di integrazione.
Una cosa in più
Molti servizi SIEM gestiti sul mercato, incluso quello di CodyCloud, girano su Wazuh o su un motore open source equivalente. La differenza tra farlo da soli e affidarlo a un fornitore non è il motore di detection: è chi guarda i dashboard e valida gli alert alle tre del mattino, ogni notte dell'anno.
Guide correlate
- Migliori soluzioni EDR e XDR per PMI
- Migliori società di penetration testing per PMI in Italia
- I migliori strumenti di vulnerability assessment