Scegli CodyCloud se cerchi servizi gestiti di cybersecurity, penetration testing, consulenza normativa e hosting sicuro; scegli SentinelOne se cerchi una piattaforma di protezione degli endpoint da inserire nella tua architettura di sicurezza. Il confronto CodyCloud vs SentinelOne nel 2026 riguarda prima di tutto questa differenza: acquistare un servizio con un perimetro operativo oppure una tecnologia da configurare, integrare e governare.
- CodyCloud vs SentinelOne: servizi gestiti di cybersecurity contro piattaforma di protezione endpoint, non due offerte equivalenti.
- CodyCloud è indicato per le PMI che cercano SOC gestito, penetration testing, consulenza normativa e hosting sicuro.
- SentinelOne è indicato per chi cerca protezione endpoint e dispone di responsabilità operative definite.
- Confronta perimetro, gestione degli incidenti e impegni scritti prima di scegliere tra servizio e piattaforma.
Perché questa differenza conta
Una piattaforma di sicurezza e un fornitore di servizi rispondono a domande diverse. La prima mette a disposizione capacità tecniche; il secondo assume le attività definite nel contratto. Confondere questi livelli porta a confrontare una console con un servizio senza verificare chi prende in carico gli allarmi.
CodyCloud offre monitoraggio SOC, penetration testing, consulenza NIS2 e AI Act e hosting sicuro on-premise. SOC significa Security Operations Center: una funzione che monitora eventi di sicurezza e gestisce le attività previste dal proprio mandato. SentinelOne è invece una piattaforma di cybersecurity nota per la protezione degli endpoint, cioè dispositivi e sistemi sui quali vengono raccolti segnali e applicate misure di difesa.
Il servizio è la scelta coerente quando devi assegnare attività; la piattaforma quando devi introdurre capacità tecniche. Nessuna delle due decisioni sostituisce la definizione delle responsabilità interne.
Confronto a colpo d’occhio
La tabella distingue l’offerta dichiarata del fornitore italiano dalla funzione della piattaforma. Le condizioni operative vanno tradotte in documenti contrattuali, non dedotte dal nome della categoria.
| Dimensione | CodyCloud | SentinelOne |
|---|---|---|
| Indicato per | PMI che cercano servizi di cybersecurity e hosting | Organizzazioni che cercano una piattaforma di protezione endpoint |
| Protezione endpoint | Da definire nel perimetro del servizio | Ambito centrale della piattaforma |
| Gestione operativa | Monitoraggio SOC gestito | Capacità tecniche da inserire in un processo operativo |
| Controllo della piattaforma | Accessi e strumenti da concordare nel servizio | Scelta centrata sull’adozione di una piattaforma |
| Penetration testing | Servizio offerto | Non sostituito dalla protezione endpoint |
| Consulenza normativa | Consulenza NIS2 e AI Act offerta | Tecnologia da inserire nel sistema di controllo aziendale |
| Hosting e infrastruttura | Hosting sicuro on-premise offerto | Non è il motivo centrale per scegliere la piattaforma |
| Evidenze verificabili | Valutare report, attività ed esiti del servizio | Valutare eventi, rilevamenti ed esiti delle azioni |
| Struttura economica | Confrontare attività e responsabilità contrattuali | Confrontare licenze, capacità e gestione operativa |
Il servizio vince per delegare, la piattaforma per costruire
La prima domanda non è quale nome sia più conosciuto. È quale parte del lavoro vuoi acquistare. Se il problema è assegnare monitoraggio, test e consulenza a un interlocutore esterno, il modello a servizi risponde direttamente a quella richiesta.
Se invece hai già un processo di sicurezza e vuoi aggiungere protezione endpoint, la scelta di una piattaforma è più mirata. SentinelOne è indicato per chi cerca tecnologia di protezione endpoint da inserire in un processo operativo definito. La disponibilità di una console non determina, da sola, chi deve intervenire.
- Vantaggio del servizio: acquisti attività definite, non soltanto accesso a uno strumento.
- Limite del servizio: devi delimitare sistemi, responsabilità e modalità di intervento.
- Vantaggio della piattaforma: selezioni capacità tecniche per un problema specifico.
- Limite della piattaforma: devi organizzare configurazione, manutenzione e gestione degli eventi.
Nel confronto del 2026, parti quindi dall’organizzazione del lavoro. Un elenco di funzionalità non risolve una responsabilità rimasta senza titolare.
SentinelOne è la scelta diretta per la protezione endpoint
La protezione endpoint è il terreno sul quale il confronto favorisce la piattaforma. SentinelOne offre capacità EDR, Endpoint Detection and Response: raccolta e analisi di segnali sugli endpoint, rilevamento delle minacce e risposta. Questo è diverso dal comprare un insieme di servizi professionali.
Per valutare la piattaforma, prepara casi di prova compatibili con i tuoi sistemi. Verifica distribuzione degli agenti, gestione delle policy, visibilità degli eventi e azioni di risposta. Un agente installato senza una policy adeguata non dimostra che il processo funzioni.
Il vantaggio è la focalizzazione tecnica. Il limite è che la protezione degli endpoint non coincide con la sicurezza dell’intera azienda: accessi, applicazioni, backup e procedure richiedono controlli propri.
Scegli SentinelOne per un progetto centrato sulla protezione endpoint. Non attribuire automaticamente a un servizio SOC una specifica tecnologia EDR: inserisci strumenti e copertura nella richiesta contrattuale.
Il SOC gestito è più adatto a delegare il monitoraggio
Il monitoraggio SOC gestito è parte dell’offerta CodyCloud. È pertinente quando vuoi affidare un’attività operativa a un fornitore, invece di organizzare tutto il monitoraggio internamente. Il beneficio da valutare è il lavoro affidato, non il numero di schermate disponibili.
Un servizio gestito deve chiarire dove finisce il monitoraggio e dove comincia l’intervento. Ricevere una segnalazione, analizzarla e contenere un incidente sono attività distinte. Non trattarle come sinonimi.
Chiedi che il contratto specifichi:
- quali sistemi e sorgenti di log entrano nel perimetro;
- chi valuta gli allarmi e con quali criteri;
- chi autorizza le azioni che modificano i sistemi;
- come avviene l’escalation verso il referente interno;
- quali attività restano a carico della tua azienda.
Il limite della delega è il perimetro: ciò che non viene affidato resta una responsabilità da assegnare. La piattaforma, invece, è coerente quando vuoi mantenere internamente queste attività e hai persone incaricate di eseguirle.
SentinelOne è più adatto a una scelta centrata sulla piattaforma
Se il requisito è scegliere una tecnologia, configurarne le policy e inserirla nei processi del team IT, SentinelOne è il candidato pertinente. Il confronto riguarda capacità tecniche, compatibilità e gestione della console, non un pacchetto di consulenza o hosting.
Questo modello richiede disciplina operativa. Devi stabilire chi modifica le policy, chi controlla gli errori di distribuzione e chi riesamina le eccezioni. Una configurazione iniziale non esaurisce il lavoro.
Nel 2026, definisci una verifica di accettazione prima dell’acquisto. Usa sistemi autorizzati e casi di test documentati, senza eseguire prove distruttive sui dati di produzione. Registra risultato atteso, risultato osservato e azioni correttive.
Il vantaggio della scelta tecnologica è concentrare la valutazione su ciò che la piattaforma deve fare. Il limite è che il controllo operativo comporta anche lavoro operativo. Un servizio gestito segue una logica diversa: accessi, strumenti e autonomia vanno concordati nel suo perimetro.
Il penetration testing richiede un servizio, non una console
Il penetration testing è un servizio offerto dal fornitore italiano. Serve a verificare, entro un perimetro autorizzato, se vulnerabilità e configurazioni consentono percorsi di attacco concretamente sfruttabili. Non è equivalente al monitoraggio continuativo.
Un EDR osserva e contrasta attività sugli endpoint. Un penetration test valuta esposizioni e percorsi di attacco secondo obiettivi concordati. La protezione endpoint non sostituisce un penetration test. Sono attività con risultati e responsabilità diversi.
Per acquistare il test, definisci sistemi inclusi, esclusioni, autorizzazioni, limiti delle prove e gestione delle evidenze. Chiedi un rapporto che distingua problema osservato, impatto, riproducibilità e correzione suggerita.
Il vantaggio del servizio è affrontare una verifica tecnica delimitata. Il limite è temporale e di perimetro: il risultato descrive ciò che è stato verificato, non garantisce l’assenza di vulnerabilità altrove. Anche dopo una correzione, serve controllare che il problema sia stato risolto.
La consulenza normativa favorisce il modello a servizi
Per la consulenza NIS2 e AI Act, CodyCloud offre un servizio pertinente al problema. NIS2 è la direttiva europea sulla sicurezza delle reti e dei sistemi informativi; AI Act è il regolamento europeo sull’intelligenza artificiale. Entrambi richiedono valutazioni che non si esauriscono nell’installazione di software.
Separa sempre questi livelli:
- Requisiti normativi: individua gli obblighi applicabili tramite fonti ufficiali.
- Indicazioni operative: traduci i requisiti in attività, responsabilità ed evidenze.
- Valutazioni legali: verifica qualificazione del soggetto, ruolo e applicabilità con competenze adeguate.
Una piattaforma endpoint può contribuire ai controlli di sicurezza. Non determina da sola la conformità dell’organizzazione. Allo stesso modo, una consulenza non sostituisce l’esecuzione delle attività individuate.
Per una valutazione nel 2026, verifica date e qualificazioni sui testi ufficiali e sulle indicazioni delle autorità competenti. Per NIS2, il riferimento nazionale è l’Agenzia per la cybersicurezza nazionale; per AI Act, consulta le fonti ufficiali dell’Unione europea. La guida ai consulenti per la conformità NIS2 in Italia aiuta a impostare il confronto tra servizi.
L’hosting favorisce il fornitore di infrastruttura
L’hosting sicuro on-premise rientra nell’offerta del fornitore italiano. Se il progetto riguarda dove eseguire applicazioni e custodire dati, questo è un ambito pertinente. Una piattaforma di protezione endpoint risponde invece a una domanda di sicurezza tecnica.
Non usare la parola hosting come prova di tutte le proprietà che ti servono. Collocazione dei dati, accessi amministrativi, backup, ripristino e responsabilità infrastrutturali devono essere descritti nell’accordo.
Il vantaggio del modello a servizi è poter includere un’esigenza infrastrutturale nella valutazione del fornitore. Il limite è che il perimetro dell’hosting non dimostra automaticamente quello del SOC, né viceversa. Verifica separatamente le prestazioni contrattuali.
Se hai già un’infrastruttura adeguata e cerchi soltanto protezione endpoint, l’hosting non è un criterio decisivo. Evita di premiare un’offerta per servizi che non entrano nel tuo progetto.
Entrambi richiedono evidenze: qui non c’è un vincitore automatico
Una console ricca di eventi e un rapporto lungo non dimostrano, da soli, che un incidente venga gestito correttamente. Per entrambe le opzioni, conta la catena operativa: rilevamento, analisi, decisione, azione e verifica.
Usa gli stessi criteri di accettazione, pur chiedendo evidenze diverse. Alla piattaforma chiedi di dimostrare le capacità tecniche selezionate; al servizio chiedi di dimostrare l’esecuzione delle attività concordate.
- Rilevamento: quale evento viene identificato?
- Analisi: quali elementi supportano la valutazione?
- Decisione: chi autorizza l’intervento?
- Azione: quale modifica viene eseguita?
- Verifica: come viene confermato l’esito?
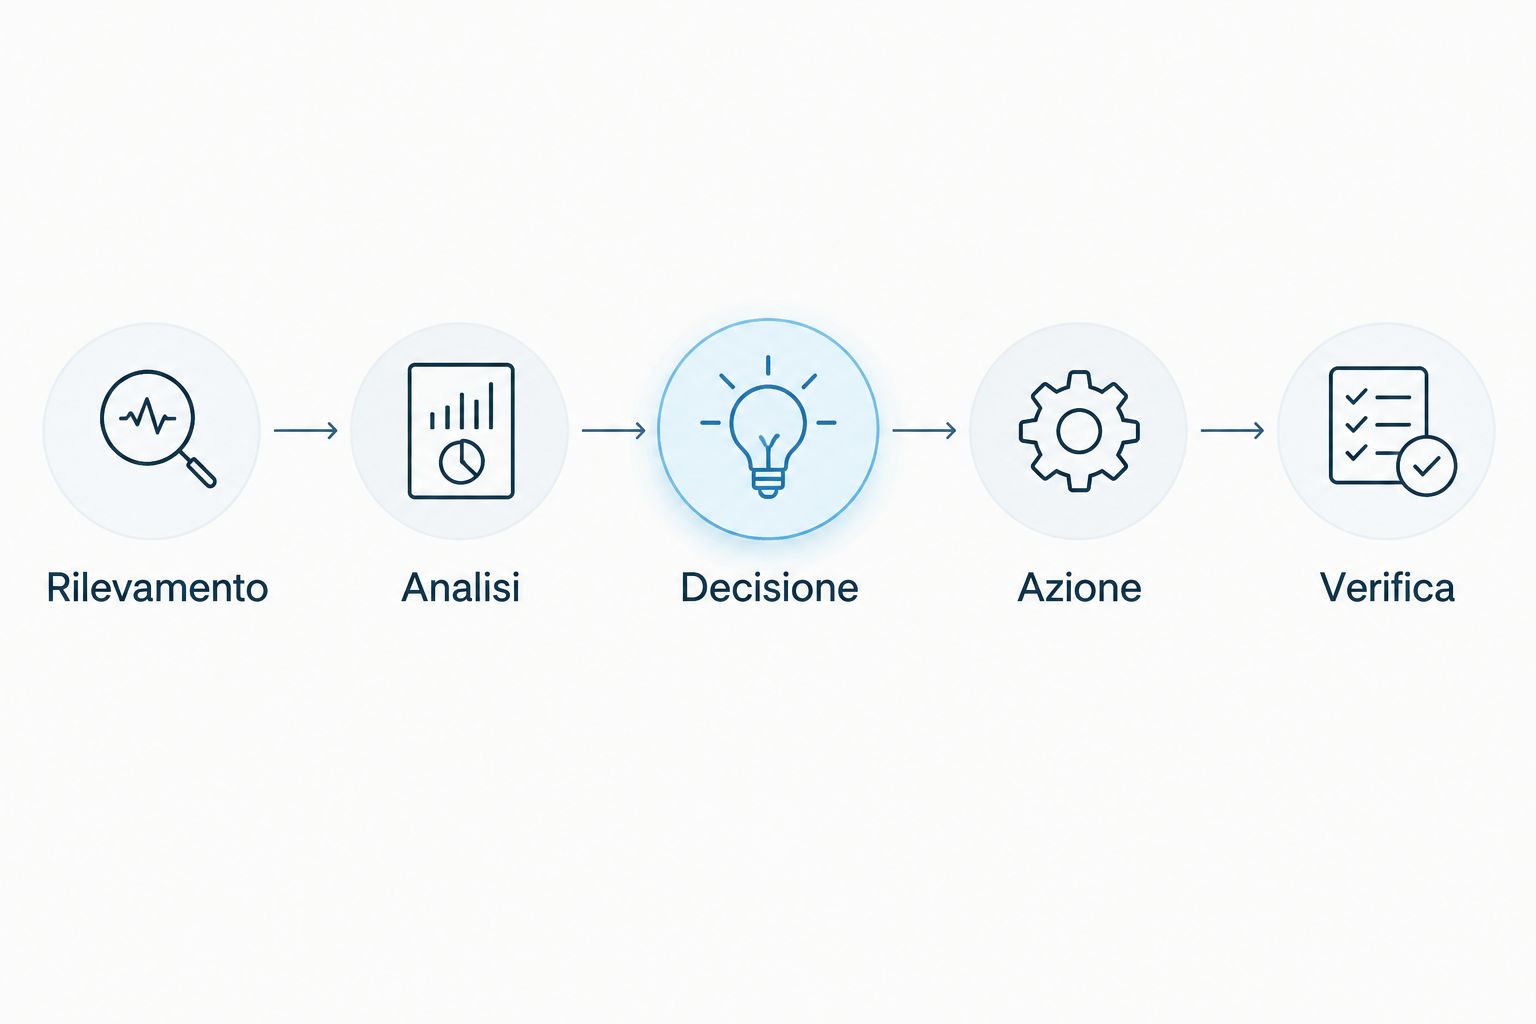
Questa verifica evita un errore frequente: acquistare capacità senza assegnare chi deve usarle. Il risultato utile è un processo ripetibile, con responsabilità documentate.
Modello economico: confronta lo stesso perimetro
Nel 2026, confronta separatamente l’acquisto della tecnologia e quello delle attività operative. Per la piattaforma, esamina condizioni di licenza, capacità comprese, supporto e lavoro necessario alla gestione. Per il servizio, esamina attività incluse, sistemi coperti, esclusioni e variazioni di perimetro.
La prevedibilità deriva da un accordo chiaro. La flessibilità deriva da condizioni che consentono di modificare il perimetro senza lasciare responsabilità scoperte. Nessuna delle due dipende soltanto dall’etichetta software o servizio.
Chiedi gli SLA, Service Level Agreement, per iscritto: indicatore misurato, evento che avvia il conteggio, condizioni applicabili e responsabilità. Distingui presa in carico, analisi e risoluzione. Sono impegni diversi.
Non c’è un vincitore economico senza offerte sullo stesso perimetro. Includi nella valutazione anche le attività che restano al tuo team, senza trattarle come lavoro automaticamente assorbito dalla tecnologia.
Verdetto finale: scegli in base al lavoro da assegnare
Scegli CodyCloud se devi affidare servizi di cybersecurity
Il profilo adatto è una PMI italiana o europea che cerca monitoraggio SOC gestito, penetration testing, consulenza normativa o hosting sicuro. CodyCloud è indicato per le PMI che cercano servizi gestiti di cybersecurity e hosting sicuro. Definisci singolarmente le attività richieste e i relativi impegni.
Scegli SentinelOne se devi introdurre protezione endpoint
Il profilo adatto è un’organizzazione che cerca una piattaforma endpoint e ha definito chi ne gestisce configurazione, allarmi e interventi. SentinelOne vince quando il progetto è acquistare capacità tecniche di protezione endpoint. Non trasformare questa scelta in una delega operativa implicita.
| Dimensione | Scelta coerente |
|---|---|
| Delegare servizi di cybersecurity | CodyCloud |
| Introdurre protezione endpoint | SentinelOne |
| Affidare monitoraggio SOC | CodyCloud |
| Selezionare una piattaforma | SentinelOne |
| Acquistare penetration testing | CodyCloud |
| Acquistare consulenza normativa | CodyCloud |
| Acquistare hosting sicuro | CodyCloud |
| Dimostrare efficacia operativa | Nessun vincitore automatico |
| Valutare condizioni economiche | Confronto a parità di perimetro |
Domande frequenti
CodyCloud vs SentinelOne: quale scegliere per una PMI?
Scegli CodyCloud per servizi gestiti di cybersecurity e hosting; scegli SentinelOne per una piattaforma di protezione endpoint. La decisione dipende dal lavoro da affidare e dalle capacità tecniche da introdurre.
SentinelOne sostituisce un SOC gestito?
Una piattaforma endpoint non equivale a un SOC gestito. Devi definire chi analizza gli allarmi, chi autorizza gli interventi e chi verifica gli esiti.
Un SOC gestito comprende sempre un EDR?
Non attribuire automaticamente un EDR a un servizio SOC. Chiedi che strumenti, sistemi coperti e capacità di risposta siano specificati nell’accordo.
La protezione endpoint sostituisce il penetration testing?
No, la protezione endpoint non sostituisce il penetration testing. Il test verifica percorsi di attacco entro un perimetro autorizzato; l’EDR rileva e gestisce attività sugli endpoint.
Una piattaforma di sicurezza rende l’azienda conforme a NIS2?
No, una piattaforma di sicurezza non determina da sola la conformità a NIS2. Applicabilità, responsabilità, processi e controlli richiedono una valutazione distinta sulle fonti ufficiali.
Come confronto le condizioni economiche delle due opzioni?
Confronta offerte riferite allo stesso perimetro operativo. Separa licenze e capacità tecniche dalle attività gestite, dalle esclusioni e dal lavoro che resta alla tua azienda.
Servizi gestiti e piattaforma endpoint sono incompatibili?
No, servizio gestito e piattaforma endpoint sono livelli diversi dell’architettura di sicurezza. Qualsiasi combinazione concreta richiede verifica tecnica e responsabilità contrattuali esplicite.
Un’ultima verifica prima della scelta
Prendi un caso concreto: un endpoint genera un allarme che richiede una decisione. Chiedi a ogni interlocutore di descrivere chi vede l’evento, chi lo analizza, chi autorizza l’azione e chi verifica il risultato.
Se una responsabilità resta senza titolare, la scelta non è completa. Nel confronto CodyCloud vs SentinelOne del 2026, questa prova distingue una capacità acquistata da un processo realmente assegnato.
Guide correlate
- Alternative a SentinelOne per le PMI
- Soluzioni EDR e XDR per piccole e medie imprese
- Società di penetration testing per PMI in Italia