Nel 2026, tra le migliori IAM per PMI, Microsoft Entra ID è la scelta predefinita se usi Microsoft 365; Google Cloud Identity è più coerente con Google Workspace, JumpCloud con ambienti misti, Okta con molte applicazioni SaaS e Keycloak con una gestione interna dell’infrastruttura. La scelta dipende da dove risiedono oggi gli account e da chi gestirà accessi, log e revoche.
- Migliori IAM per PMI nel 2026: Microsoft Entra ID è la scelta predefinita per chi usa Microsoft 365.
- Google Cloud Identity si adatta a Google Workspace; JumpCloud agli ambienti misti.
- Okta è da valutare per molte applicazioni SaaS; Keycloak richiede gestione tecnica interna.
- Confronta integrazioni, MFA, revoca degli accessi e log prima di scegliere.
Perché questa scelta conta
Una piattaforma di gestione delle identità e degli accessi, o IAM, stabilisce chi entra nelle applicazioni e con quali permessi. L’autenticazione a più fattori, o MFA, aggiunge una verifica all’accesso: la guida alle soluzioni MFA per PMI aiuta a distinguere i metodi disponibili. MFA e IAM non sono sinonimi: il secondo deve anche gestire utenti, gruppi, autorizzazioni e uscita delle persone dall’azienda.
Il punto critico è la revoca. Se un account resta attivo in un’applicazione dopo la disattivazione nell’IAM, la procedura di uscita non è completa. Nel 2026, chiedi una dimostrazione con un account di prova: creazione, assegnazione dei permessi, accesso, modifica del ruolo e disattivazione. Controlla il risultato in ogni applicazione coinvolta, non solo nella console IAM.
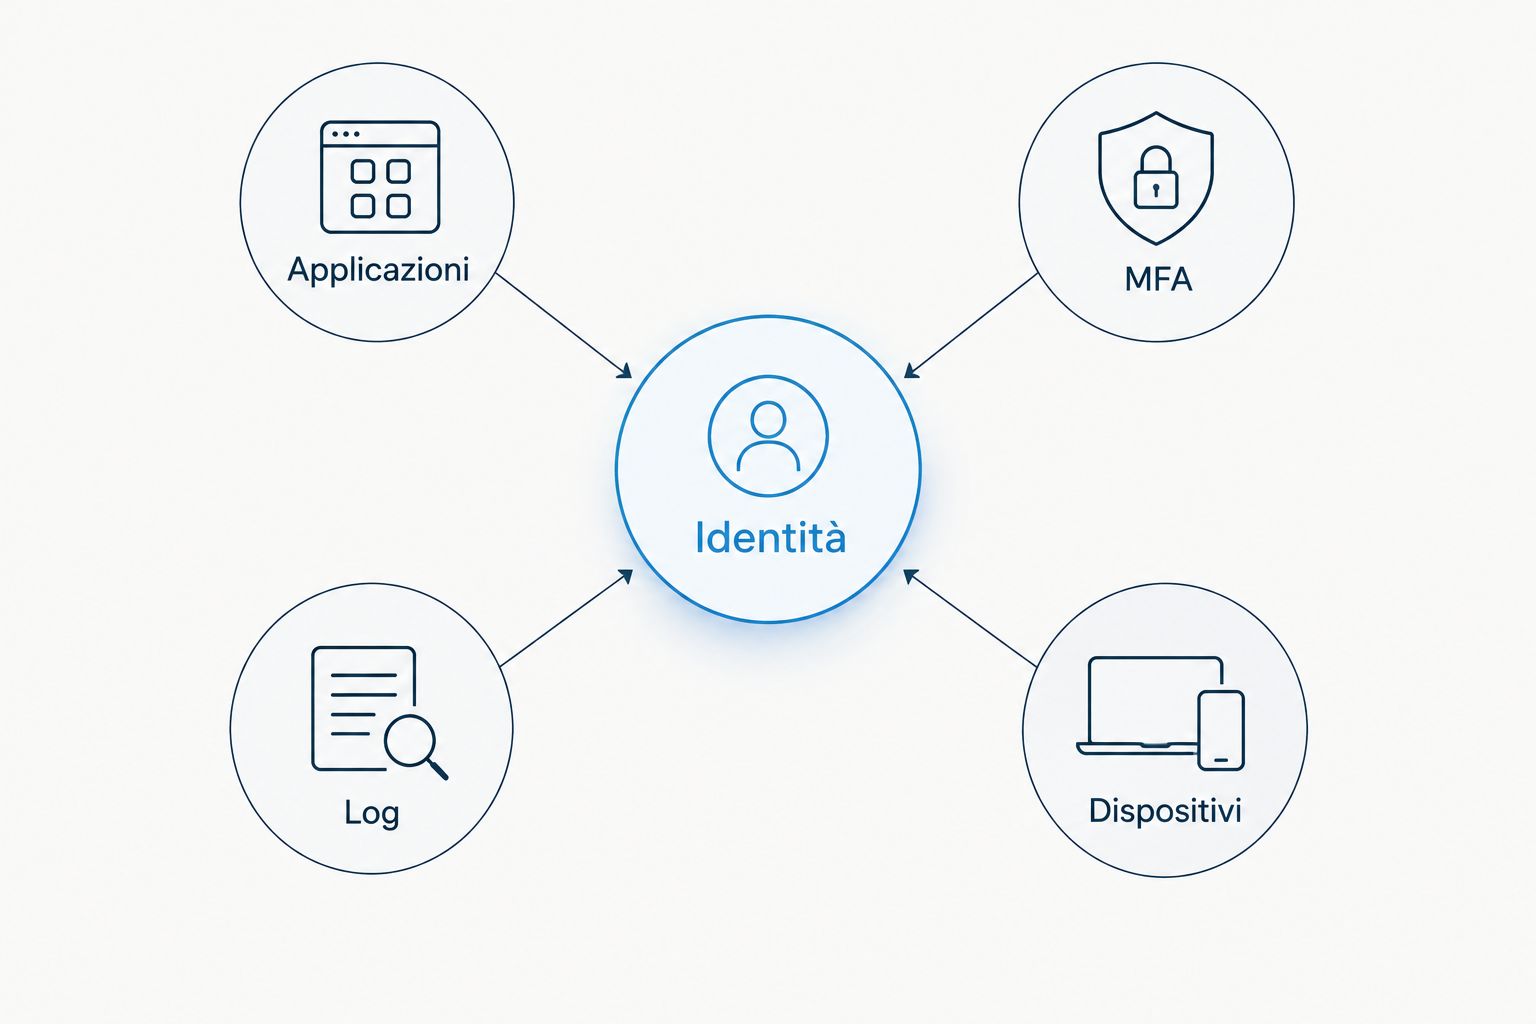
Nel confronto, separa Identità, Applicazioni, MFA, Log e Dispositivi. Un prodotto può gestire bene gli accessi alle applicazioni senza sostituire uno strumento di gestione degli endpoint; un log di autenticazione, da solo, non prova che un permesso sia stato rimosso nell’applicazione.
Cosa rende adatta una piattaforma IAM a una PMI
Prima di leggere la classifica, elenca le applicazioni e i sistemi che le persone usano davvero. Poi valuta questi criteri, nello stesso ordine in cui eseguiresti una prova:
- Integrazioni con gli accessi esistenti. Verifica come si collegano posta, applicazioni aziendali e servizi interni. Non attribuire a un connettore il supporto di una funzione senza averla provata nell’applicazione di destinazione.
- Autenticazione e MFA. Controlla quali accessi richiedono un secondo fattore, come si gestiscono le eccezioni e cosa succede se una persona perde il proprio metodo di autenticazione.
- Gestione del ciclo di vita. Prova attivazione, cambio di ruolo e disattivazione. La prova decisiva è l’accesso negato dopo la revoca, anche nelle applicazioni collegate.
- Permessi verificabili. Chiedi chi approva gli accessi, chi modifica i gruppi e come si controllano gli account con privilegi elevati. Un ruolo dal nome chiaro non basta se nessuno ne verifica gli effetti.
- Log utilizzabili. Identifica gli eventi disponibili, chi li consulta e come li esporta. Un registro utile collega l’evento all’account, all’applicazione e all’azione, nei limiti delle funzioni configurate.
- Responsabilità operative. Stabilisci per iscritto chi configura l’IAM, chi mantiene le integrazioni e chi risponde a una revoca fallita. Senza un responsabile, anche una funzione presente rimane inutilizzata.
Nel 2026, tratta licenze e funzioni come una verifica separata: la presenza di una funzione nella documentazione di un prodotto non dimostra che sia inclusa nella configurazione scelta. Fai confermare per iscritto edizione, prerequisiti e responsabilità prima di adottarla.
Migliori IAM per PMI nel 2026: confronto a colpo d’occhio
| Piattaforma | Ideale per | Punto distintivo | Limite da valutare |
|---|---|---|---|
| Microsoft Entra ID | PMI che usano Microsoft 365 | Identità nello stesso ecosistema delle applicazioni Microsoft | Le integrazioni esterne richiedono verifica |
| Google Cloud Identity | PMI che usano Google Workspace | Gestione delle identità legata all’ecosistema Google | Va provato il collegamento alle app non Google |
| JumpCloud | PMI con sistemi e dispositivi misti | Directory e gestione dei dispositivi nello stesso prodotto | Può sovrapporsi a strumenti già presenti |
| Okta | PMI con molte applicazioni SaaS | Identità orientata all’accesso a più applicazioni | Aggiunge una piattaforma da amministrare |
| Keycloak | PMI con competenze tecniche interne | IAM gestibile sulla propria infrastruttura | Richiede gestione operativa diretta |
La tabella non sostituisce una prova sulle tue applicazioni. Serve a scartare le opzioni che non corrispondono all’ambiente prima di impegnare tempo nella configurazione.
1. Microsoft Entra ID: migliore IAM per PMI con Microsoft 365
Microsoft Entra ID gestisce identità e accessi nell’ecosistema Microsoft. Se gli account di lavoro sono già legati a Microsoft 365, è il primo candidato da provare: riduce la necessità di introdurre subito un altro sistema centrale per quelle identità. Microsoft Entra ID è la scelta predefinita per le PMI che usano Microsoft 365 e vogliono partire dagli account esistenti.
Pro di Microsoft Entra ID:
- Mantiene l’analisi degli accessi Microsoft vicino agli account già in uso.
- Consente di valutare MFA e controlli di accesso nello stesso percorso di gestione delle identità.
- Offre un punto di partenza chiaro per censire utenti e gruppi dell’ambiente Microsoft.
Contro di Microsoft Entra ID:
- La sua posizione di partenza conta meno se le applicazioni principali sono fuori dall’ecosistema Microsoft.
- Devi verificare ogni integrazione esterna e le funzioni disponibili nell’edizione scelta.
Ideale per: PMI in cui Microsoft 365 è già il riferimento per gli account di lavoro. Verdetto: scegli Microsoft Entra ID se la prova conferma accesso e revoca nelle applicazioni che usi, non soltanto nei servizi Microsoft.
2. Google Cloud Identity: migliore IAM per PMI con Google Workspace
Google Cloud Identity gestisce identità nell’ecosistema Google. Per una PMI che usa Google Workspace come ambiente di lavoro, è il candidato naturale da confrontare prima di aggiungere un fornitore IAM distinto. Il criterio resta operativo: l’account disattivato deve perdere accesso anche alle applicazioni esterne collegate.
Pro di Google Cloud Identity:
- Parte dagli account dell’ambiente Google, se sono già quelli usati dal personale.
- Permette di concentrare la verifica iniziale su utenti, gruppi e accessi esistenti.
- Offre una scelta distinta da un IAM costruito intorno a Microsoft 365.
Contro di Google Cloud Identity:
- La coerenza con Google Workspace non prova che tutte le altre applicazioni supportino il flusso di revoca richiesto.
- Le funzioni da usare vanno controllate nell’edizione e nella configurazione previste.
Ideale per: PMI che usano Google Workspace come base delle identità. Verdetto: scegli Google Cloud Identity se la prova sulle applicazioni non Google conferma i controlli di accesso necessari; altrimenti confronta un IAM indipendente dall’ecosistema principale.
3. JumpCloud: migliore IAM per PMI con sistemi e dispositivi misti
JumpCloud combina funzioni di directory, gestione delle identità e dei dispositivi. Ha senso valutarlo quando la PMI deve amministrare accessi e endpoint in un ambiente misto, invece di partire da una sola suite di produttività. Non confondere però la presenza di più funzioni con la copertura automatica di ogni dispositivo e applicazione aziendale.
Pro di JumpCloud:
- Riunisce nello stesso prodotto aspetti delle identità e della gestione dei dispositivi.
- È una scelta da provare quando gli accessi non ruotano attorno a un unico ecosistema.
- Rende esplicita la verifica del rapporto fra account utente e dispositivo assegnato.
Contro di JumpCloud:
- Può duplicare compiti già coperti da un sistema di gestione dispositivi esistente.
- Devi testare separatamente l’integrazione di ogni applicazione e di ogni tipo di dispositivo rilevante.
Ideale per: PMI con sistemi e dispositivi misti che vogliono confrontare insieme gestione degli account e degli endpoint. Verdetto: scegli JumpCloud solo se la prova mostra un vantaggio operativo rispetto agli strumenti che già amministri.
4. Okta: migliore IAM per PMI con molte applicazioni SaaS
Okta è una piattaforma per la gestione delle identità e dell’accesso alle applicazioni. Diventa un candidato forte quando il problema centrale è coordinare account e autenticazione fra applicazioni SaaS diverse, anziché seguire la suite di posta come unico riferimento. Conta il comportamento delle applicazioni collegate, non la lunghezza di un catalogo di integrazioni.
Pro di Okta:
- Mette al centro l’accesso a più applicazioni.
- Si presta a una prova basata sull’elenco reale dei servizi SaaS aziendali.
- Permette di distinguere la gestione dell’identità dalla gestione dei singoli dispositivi.
Contro di Okta:
- Introduce una piattaforma aggiuntiva da configurare, monitorare e mantenere.
- La disponibilità di un’integrazione non garantisce che l’applicazione applichi ogni revoca nel modo richiesto.
Ideale per: PMI in cui le applicazioni SaaS, più della suite di produttività, determinano la scelta dell’IAM. Verdetto: scegli Okta se le applicazioni prioritarie superano la prova di attivazione, modifica e disattivazione degli account.
5. Keycloak: migliore IAM per PMI con gestione tecnica interna
Keycloak è un progetto open source per la gestione di identità e accessi. Supporta standard di federazione e autenticazione come OpenID Connect e SAML. A differenza delle opzioni gestite dal rispettivo fornitore, la sua adozione su infrastruttura amministrata internamente sposta manutenzione e continuità operativa sul tuo team.
Pro di Keycloak:
- Consente di amministrare direttamente la piattaforma IAM nella propria infrastruttura.
- Offre un percorso da valutare per applicazioni che supportano gli standard compatibili.
- Permette di definire internamente il processo di configurazione e aggiornamento.
Contro di Keycloak:
- Richiede competenze e responsabilità esplicite per aggiornamenti, disponibilità e sicurezza.
- Le integrazioni e la revoca degli accessi devono essere costruite e provate caso per caso.
Ideale per: PMI con un team tecnico incaricato dell’esercizio dell’IAM. Verdetto: scegli Keycloak solo se esiste un responsabile nominato per manutenzione, ripristino e verifica dei log; altrimenti scegli una piattaforma con gestione operativa più adatta al team.
Come leggere la classifica
L’ordine parte dall’ambiente in cui una PMI gestisce già gli account: Microsoft 365, Google Workspace, sistemi misti, molte applicazioni SaaS oppure infrastruttura amministrata internamente. Non è una graduatoria delle funzioni disponibili in ogni edizione. Nel 2026, il confronto utile è quello condotto sulle applicazioni effettive e sulle responsabilità che la tua azienda è in grado di sostenere.
Usa lo stesso scenario per tutti i candidati: crea un account di prova, assegna l’accesso a un’applicazione, cambia il ruolo, revoca l’account e controlla i log. Registra l’esito nell’IAM e nell’applicazione. Se uno dei passaggi richiede un intervento manuale, documentalo: non chiamarlo automazione.
CodyCloud offre SOC gestito, penetration testing e consulenza NIS2; queste attività sono diverse dalla fornitura di una piattaforma IAM. Nel confronto IAM, il contributo di CodyCloud va quindi valutato rispetto ai servizi di sicurezza richiesti, non come un sesto software in classifica. La distinzione evita di attribuire al servizio funzioni che spettano al prodotto scelto.
Quale IAM per PMI scegliere?
Scegli Microsoft Entra ID come prima prova se usi Microsoft 365. Se gli account partono da Google Workspace, prova Google Cloud Identity. Valuta JumpCloud quando devi confrontare insieme identità e dispositivi misti; Okta quando la priorità sono molte applicazioni SaaS; Keycloak quando hai chi può amministrare direttamente la piattaforma. Nel 2026, nessun nome in tabella sostituisce la prova di revoca sulle tue applicazioni.
Chiedi una matrice scritta con applicazione, metodo di accesso, responsabile del permesso, procedura di revoca ed evento di log da controllare. Segna le eccezioni: account condivisi, accessi di servizio e applicazioni che non seguono il flusso previsto. Se coinvolgi CodyCloud nella valutazione dei rischi o nel monitoraggio SOC, tieni separati i compiti del fornitore IAM, del tuo team e del servizio di sicurezza.
FAQ
Qual è la migliore piattaforma IAM per una PMI che usa Microsoft 365 nel 2026?
Microsoft Entra ID è la prima piattaforma da provare se gli account di lavoro sono già in Microsoft 365. Verifica accesso e revoca anche nelle applicazioni esterne.
Quale IAM scegliere se la PMI usa Google Workspace?
Google Cloud Identity è il primo candidato da valutare con Google Workspace. Prova separatamente l’accesso e la disattivazione degli account nelle applicazioni non Google.
JumpCloud è adatto a una PMI con dispositivi diversi?
JumpCloud è da valutare quando la PMI vuole confrontare gestione delle identità e dei dispositivi in un ambiente misto. Controlla quali compiti sono già coperti dagli strumenti presenti.
Okta è migliore di Microsoft Entra ID per una PMI?
Okta è più pertinente da confrontare quando le applicazioni SaaS guidano la scelta dell’IAM; Microsoft Entra ID è la prima prova se prevale Microsoft 365. Decide il risultato della revoca nelle applicazioni prioritarie.
Keycloak richiede un team tecnico interno?
Keycloak richiede una responsabilità tecnica esplicita se viene gestito sulla propria infrastruttura. Assegna manutenzione, aggiornamenti, ripristino e controllo dei log prima dell’adozione.
MFA e IAM sono la stessa cosa?
No: la MFA aggiunge una verifica all’autenticazione, mentre l’IAM gestisce identità, accessi e permessi. Attivare la MFA non risolve da solo la revoca degli accessi nelle applicazioni.
Un IAM rende automaticamente una PMI conforme a NIS2?
No: una piattaforma IAM non determina da sola la conformità a NIS2. Per obblighi, qualificazione dell’organizzazione e scadenze, consulta le fonti ufficiali dell’ACN e dell’Unione europea; separa questa verifica legale dalla scelta tecnica.
Un’ultima verifica prima della scelta
Nel 2026, prova anche il caso meno comodo: un amministratore cambia ruolo e perde un permesso elevato. Controlla se la modifica compare nei log e se l’accesso viene negato nell’applicazione interessata. Questa prova distingue una modifica visibile nella console IAM da una modifica applicata davvero.
CodyCloud opera nel SOC gestito e nella consulenza di sicurezza; la responsabilità di configurare e mantenere l’IAM scelto va comunque assegnata per iscritto. Tieni nello stesso documento il risultato delle prove, le eccezioni aperte e il nome di chi deve chiuderle.
Guide correlate