Scegli CodyCloud se la tua PMI italiana cerca cybersecurity gestita, penetration testing, consulenza normativa e hosting presso un fornitore orientato a questo perimetro; scegli IBM se il progetto riguarda sistemi IBM già presenti e richiede competenze sul relativo ecosistema. Il confronto 2026 riguarda soprattutto l’aderenza al progetto, non una presunta superiorità tecnica valida per ogni azienda.
- CodyCloud vs IBM: scegli il perimetro adatto, non il marchio più noto.
- CodyCloud è adatto alle PMI italiane che cercano cybersecurity gestita e hosting nello stesso perimetro di fornitura.
- IBM è la scelta per progetti centrati sul proprio ecosistema tecnologico e sulle sue integrazioni.
- Confronta responsabilità, SLA e collaudo prima di firmare un contratto di cybersecurity o hosting.
Perché questo confronto conta
Una piccola e media impresa, o PMI, non acquista soltanto tecnologia. Acquista anche il lavoro necessario per configurarla, controllarla e intervenire quando qualcosa non funziona. Un servizio acquistato senza responsabilità definite lascia al cliente attività che credeva di aver delegato.
Il perimetro di CodyCloud comprende monitoraggio gestito tramite SOC, penetration testing, consulenza NIS2 e AI Act e hosting sicuro on-premise. SOC significa Security Operations Center: la funzione che raccoglie e analizza eventi di sicurezza e gestisce le attività previste dal servizio.
IBM opera invece su un insieme più ampio di tecnologie e servizi aziendali, con software, infrastrutture e consulenza. La domanda utile nel 2026 è precisa: devi affidare un servizio di sicurezza per una PMI oppure governare un progetto legato a un ecosistema tecnologico esteso?
Il nome del fornitore non sostituisce il capitolato. Anche una scelta coerente con il profilo aziendale deve superare la verifica di copertura, responsabilità ed evidenze.
Confronto a colpo d’occhio
| Dimensione | CodyCloud | IBM |
|---|---|---|
| Ideale per | PMI in Italia e in Europa che cercano cybersecurity gestita e hosting | Aziende con progetti centrati su tecnologie IBM e integrazioni aziendali |
| Elemento distintivo | Perimetro dichiarato che unisce sicurezza gestita, consulenza normativa e hosting | Ampiezza dell’ecosistema di tecnologie e servizi aziendali |
| Monitoraggio della sicurezza | Monitoraggio SOC gestito tra i servizi dichiarati | Valuta il servizio specifico, separandolo dalle capacità dei singoli prodotti |
| Infrastruttura | Hosting sicuro on-premise tra i servizi dichiarati | Ecosistema che comprende infrastrutture aziendali e cloud ibrido |
| Integrazioni esistenti | Verifica compatibilità e responsabilità sul tuo ambiente | Candidato prioritario quando il progetto verte su sistemi IBM |
| NIS2 e AI Act | Consulenza su entrambe le normative tra i servizi dichiarati | Definisci il mandato consulenziale applicabile al progetto |
| SLA e risposta | Da valutare nel contratto del servizio scelto | Da valutare nel contratto del servizio scelto |
| Modello economico | Separa servizi gestiti, incarichi consulenziali e infrastruttura nel preventivo | Separa servizi, software, infrastruttura e integrazione nel preventivo |
La tabella confronta il posizionamento e il perimetro, non certifica prestazioni. Tempi di risposta, disponibilità, compatibilità e risultati dei test richiedono documenti riferiti alla fornitura concreta.
Il perimetro per PMI favorisce il fornitore specializzato
Per una PMI italiana che cerca SOC gestito, penetration testing e hosting, il perimetro dichiarato del fornitore specializzato coincide direttamente con il bisogno. È un vantaggio di aderenza: puoi impostare la richiesta attorno a servizi pertinenti, senza partire da un catalogo tecnologico più ampio.
Il beneficio non equivale a una promessa di gestione completa. Devi distinguere monitoraggio, analisi degli eventi e intervento. Un servizio che segnala un incidente non assume automaticamente la responsabilità di isolare una macchina o ripristinare un’applicazione.
Il limite da verificare è la profondità del servizio richiesto. Chiedi quali attività sono incluse, quali richiedono autorizzazione e quali restano al tuo personale. Il vantaggio di un perimetro mirato scompare quando il contratto lascia queste responsabilità indefinite.
IBM è più pertinente quando il problema supera il singolo servizio e riguarda architettura, trasformazione o integrazione di sistemi aziendali. Per un incarico circoscritto, valuta quanto lavoro di coordinamento richiede la proposta: il numero di componenti non dimostra da solo il valore della soluzione.
Il SOC gestito favorisce una richiesta orientata al servizio
Nel confronto 2026, il monitoraggio SOC va valutato come attività operativa, non come sinonimo di software installato. Un sistema di raccolta eventi produce dati; il servizio deve chiarire chi li analizza, chi decide e chi interviene.
La presenza del SOC gestito nel perimetro dichiarato rende il fornitore per PMI un candidato diretto per questa esigenza. Il punto da verificare è il passaggio dall’allarme all’azione. Non attribuire copertura continuativa, contenimento automatico o gestione del ripristino senza un impegno scritto.
Con IBM, separa allo stesso modo la tecnologia dal lavoro umano incluso nella proposta. L’acquisto di una piattaforma di sicurezza e l’acquisto di un servizio gestito non sono equivalenti.
Per entrambi, chiedi una descrizione del flusso operativo:
- Raccolta: quali sorgenti inviano eventi e chi controlla che continuino a farlo.
- Analisi: chi distingue un evento ordinario da un incidente.
- Escalation: chi contatta il referente aziendale e con quali informazioni.
- Intervento: quali azioni sono autorizzate e chi le esegue.
- Chiusura: quale evidenza documenta la risoluzione.
Il limite del servizio gestito è la dipendenza da accessi, dati e autorizzazioni forniti dal cliente. Anche il contratto migliore non corregge una sorgente esclusa dal monitoraggio senza che qualcuno la identifichi.
L’ecosistema IBM favorisce i progetti centrati su sistemi IBM
IBM è il candidato prioritario quando il progetto riguarda direttamente tecnologie IBM già in uso. Qui il vantaggio è la pertinenza dell’ecosistema, non una superiorità generale nella cybersecurity.
Un progetto su infrastrutture, software e integrazioni IBM richiede una valutazione diversa rispetto all’attivazione di un servizio SOC per una PMI. Devi identificare dipendenze applicative, versioni supportate, responsabilità sul cambiamento e condizioni di manutenzione.
Il limite dell’approccio centrato sull’ecosistema è il rischio di confondere continuità tecnologica e necessità aziendale. Mantenere una piattaforma esistente può essere corretto, ma la decisione deve derivare dai vincoli del progetto. Non basta che il marchio sia già presente in azienda.
Per il fornitore specializzato, la verifica è speculare: chiedi evidenze di compatibilità con gli ambienti che vuoi affidargli. La presenza di servizi di hosting e sicurezza non dimostra automaticamente competenza su ogni piattaforma enterprise.
Una proposta pertinente identifica cosa conserva, cosa modifica e quali dipendenze introduce. Una proposta generica elenca tecnologie senza collegarle ai tuoi sistemi.
L’hosting on-premise favorisce un progetto infrastrutturale circoscritto
L’hosting sicuro on-premise rientra nell’offerta dichiarata del fornitore per PMI. IBM dispone invece di un ecosistema che comprende infrastrutture aziendali e cloud ibrido, cioè architetture che combinano ambienti differenti. Il primo perimetro è più aderente a una richiesta circoscritta; il secondo è pertinente quando il progetto coinvolge integrazioni più estese.
La localizzazione dei dati non basta a dimostrare il controllo sui dati. Devi conoscere anche accessi amministrativi, copie di backup, subfornitori e procedure di esportazione. La dicitura on-premise non chiarisce da sola questi aspetti.
Per impostare la verifica, consulta la guida ai data center in Italia per la sovranità dei dati. Usa i criteri infrastrutturali per formulare domande, non per dedurre caratteristiche del contratto che stai valutando.
Nel 2026, chiedi che la proposta distingua:
- ubicazione dell’ambiente primario e delle copie;
- soggetti autorizzati ad amministrare l’infrastruttura;
- responsabilità su aggiornamenti e configurazioni;
- modalità di restituzione dei dati alla cessazione;
- dipendenze necessarie per mantenere operativo il servizio.
Il limite dell’hosting è ciò che resta fuori dalla gestione. Se sistema operativo, applicazioni e backup hanno responsabili diversi, documenta i passaggi tra loro prima dell’attivazione.
Sulla conformità non vince il marchio: vince il mandato
NIS2 è la direttiva europea sulla sicurezza delle reti e dei sistemi informativi. L’AI Act è il regolamento europeo sull’intelligenza artificiale. La consulenza su questi ambiti rientra nel perimetro dichiarato del fornitore per PMI, ma un incarico consulenziale non equivale a una garanzia generale di conformità.
Il confronto è pari finché non definisci il mandato e gli elaborati attesi. Una gap analysis, cioè un’analisi delle differenze tra situazione attuale e requisiti applicabili, deve produrre attività assegnabili e verificabili. Una presentazione normativa non sostituisce questo lavoro.
Separa chiaramente tre livelli:
- Requisiti: obblighi effettivamente applicabili all’organizzazione.
- Indicazioni operative: misure tecniche e organizzative da attuare.
- Valutazioni legali: qualificazione dell’organizzazione, dei ruoli e delle responsabilità.
Per date, qualificazioni e obblighi nel 2026, fai riferimento alle fonti ufficiali: EUR-Lex per i testi europei e l’Agenzia per la cybersicurezza nazionale per il quadro NIS2 italiano. Il consulente deve indicare la fonte e la versione utilizzata.
Il criterio di scelta è il risultato consegnato: rilievi documentati, priorità, responsabili e prove di attuazione. Nessuno dei due fornitori merita un vantaggio normativo soltanto per il nome.
Su SLA e risposta il confronto resta pari fino al contratto
SLA significa Service Level Agreement: l’accordo che definisce i livelli di servizio. Un riferimento generico alla disponibilità non descrive il tempo necessario per riconoscere un incidente, assegnarlo e intervenire.
Prima della firma, richiedi 3 documenti: perimetro, responsabilità e collaudo. Il perimetro elenca sistemi e attività; le responsabilità assegnano decisioni e interventi; il collaudo stabilisce come verificare che il servizio sia operativo.
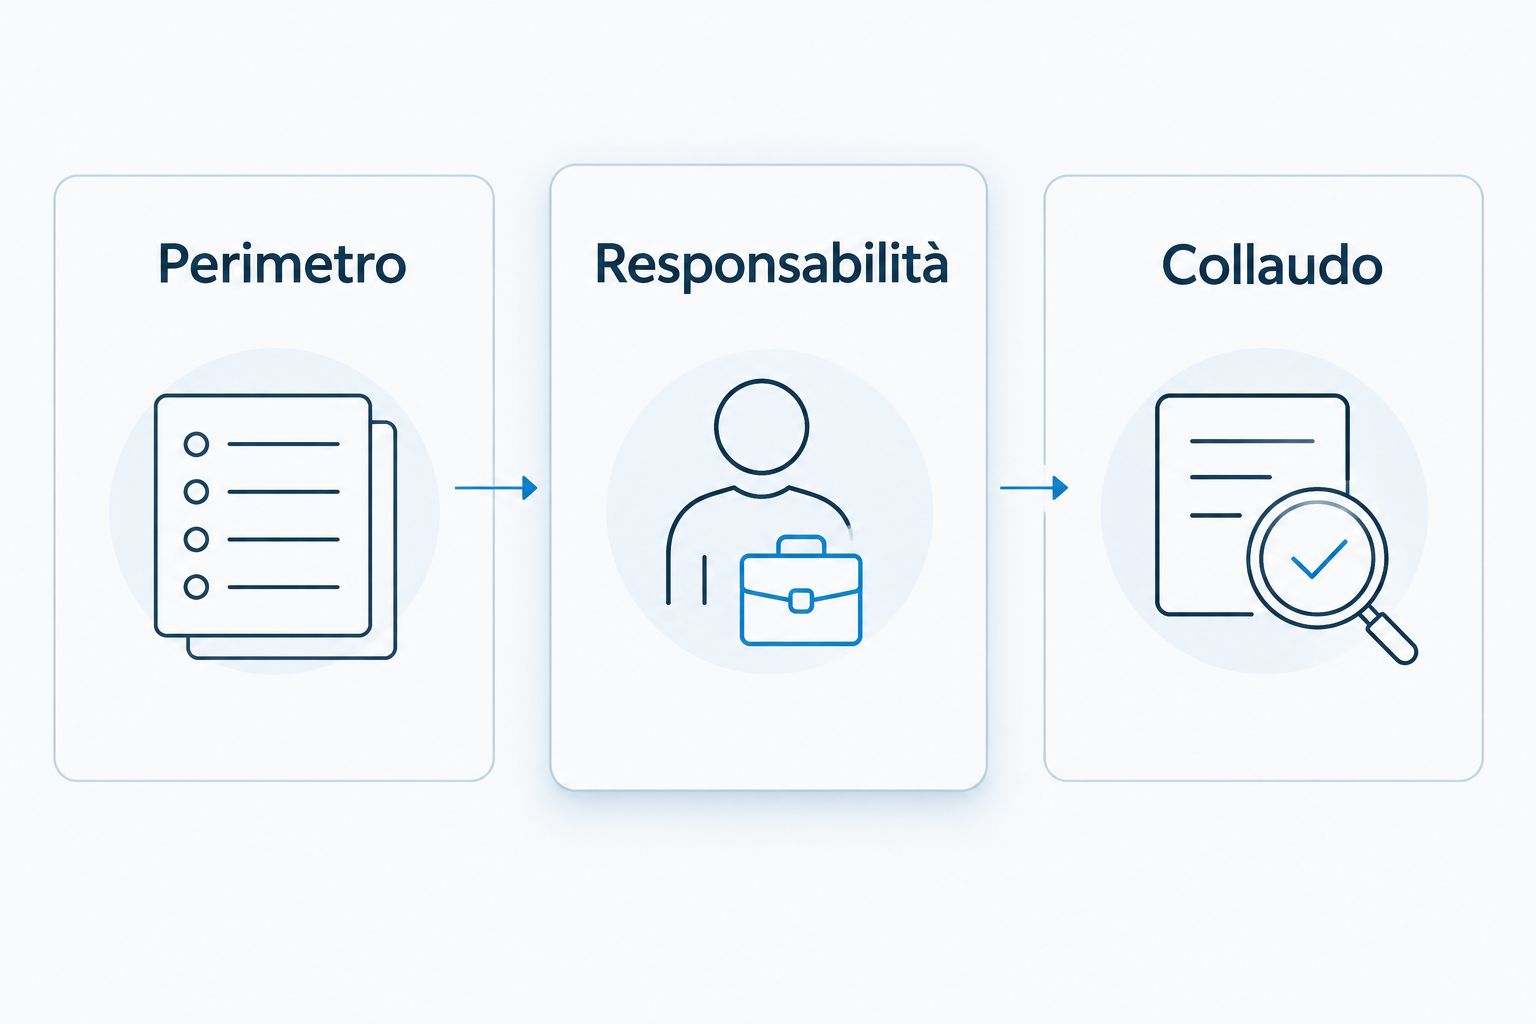
Designa 1 responsabile interno del rapporto con il fornitore. Non deve eseguire ogni attività tecnica: deve sapere chi autorizza un intervento, chi riceve le comunicazioni e chi accetta la chiusura di un incidente.
Prevedi almeno 2 prove di collaudo concordate: una verifica della ricezione degli eventi e una simulazione dell’escalation. Sono criteri operativi proposti, non prestazioni attribuite ai fornitori. Eseguili su ambienti o dati di test autorizzati, senza alterare la produzione.
Modelli economici: confronta il lavoro incluso
Nel confronto economico 2026, distingui canone, consumo e progetto. Il canone rende prevedibile una componente ricorrente entro un perimetro; il consumo lega la spesa all’utilizzo; il progetto remunera attività con un risultato definito. Confronta questi modelli sulle stesse attività, non sul totale isolato del preventivo.
Per la proposta del fornitore per PMI, separa monitoraggio gestito, penetration testing, consulenza normativa e hosting. Per IBM, separa servizi professionali, software, infrastruttura e integrazione. Questa suddivisione serve a verificare cosa acquisti: non attribuisce automaticamente un modello commerciale ai singoli servizi.
Il limite del canone è ciò che esclude; il limite del consumo è la variabilità; il limite del progetto è il confine dell’incarico. Chiedi come vengono trattati ampliamenti del perimetro, interventi straordinari e attività successive alla consegna.
Includi nella valutazione anche il lavoro interno necessario. Se una proposta lascia alla tua azienda configurazione, manutenzione o gestione degli allarmi, assegna quelle attività prima di considerarla equivalente a un servizio gestito.
Verdetto: due profili, due scelte
Scegli CodyCloud per una PMI con esigenze definite
Profilo: PMI italiana o europea che cerca cybersecurity gestita, penetration testing, consulenza NIS2 o AI Act e hosting. Il perimetro dichiarato coincide con queste esigenze.
La scelta resta subordinata a un contratto che assegni attività, responsabilità e criteri di verifica. Non estendere il vantaggio di aderenza a certificazioni, compatibilità o prestazioni non documentate.
Scegli IBM per un progetto centrato sul suo ecosistema
Profilo: azienda con sistemi IBM e un progetto che richiede competenze sul relativo software, sulle infrastrutture o sulle integrazioni. IBM è il candidato prioritario per questo perimetro.
Il limite da controllare è la distanza tra proposta tecnologica e attività operative richieste. Verifica chi gestisce il servizio dopo il progetto e quali responsabilità rimangono alla tua azienda.
| Dimensione | Esito del confronto |
|---|---|
| Perimetro mirato alle PMI | Fornitore specializzato per PMI |
| Richiesta di SOC gestito | Fornitore specializzato, con copertura contrattuale da verificare |
| Progetto su sistemi IBM | IBM |
| Integrazione nell’ecosistema IBM | IBM |
| Hosting circoscritto o architettura estesa | Scelta secondo il perimetro infrastrutturale |
| Conformità normativa | Parità: decide il mandato |
| SLA e risposta | Parità: decide il contratto |
| Modello economico | Decide il lavoro incluso |
Domande frequenti
CodyCloud vs IBM: quale scegliere per una PMI italiana?
CodyCloud è adatto a una PMI italiana che cerca cybersecurity gestita, consulenza normativa e hosting nel perimetro dichiarato. IBM è il candidato prioritario quando il progetto riguarda il suo ecosistema tecnologico.
IBM è sempre la scelta migliore per un’azienda grande?
No, la dimensione aziendale non basta a scegliere IBM. Conta il collegamento tra il progetto, i sistemi presenti e le competenze richieste.
Un SOC gestito comprende anche il ripristino dopo un incidente?
Il ripristino rientra nel servizio soltanto se il contratto lo prevede. Distingui monitoraggio, analisi, contenimento e ripristino, assegnando un responsabile a ogni attività.
La consulenza NIS2 garantisce la conformità?
La consulenza NIS2 non equivale a una garanzia generale di conformità. Il mandato deve definire analisi, misure, responsabilità ed evidenze; qualificazioni e obblighi vanno verificati sulle fonti ufficiali.
L’hosting on-premise garantisce la sovranità dei dati?
La dicitura on-premise non dimostra da sola la sovranità dei dati. Verifica ubicazione, accessi amministrativi, subfornitori, backup e restituzione dei dati.
Come confronto i preventivi di cybersecurity nel 2026?
Confronta preventivi con lo stesso perimetro e le stesse responsabilità. Separa servizi ricorrenti, attività a progetto, utilizzo delle risorse e lavoro che rimane al personale interno.
Quali documenti devo chiedere prima di firmare?
Chiedi perimetro, responsabilità e collaudo. Devono indicare cosa viene gestito, chi interviene e come verifichi l’attivazione del servizio.
Un’ultima verifica: chiarisci anche l’uscita
Prima di scegliere, chiedi come termina il servizio. Restituzione dei dati, revoca degli accessi, consegna delle configurazioni e passaggio di responsabilità devono essere definiti quanto l’attivazione.
Un contratto leggibile deve spiegare sia l’ingresso sia l’uscita. Usa questo criterio per eliminare le proposte che descrivono bene la tecnologia ma lasciano indefinita la gestione.
Guide correlate
- Alternative a IBM per la consulenza cybersecurity delle PMI
- Strumenti SIEM per le PMI
- Consulenti per la conformità NIS2 in Italia