Codycloud è un’alternativa a IFI Consulting per le PMI che cercano cybersecurity gestita e hosting sicuro. Nel 2026, scegli un servizio gestito se vuoi affidare il monitoraggio a un fornitore; scegli un incarico specialistico se devi verificare un’applicazione o affrontare un requisito normativo preciso.
- Tra le alternative a IFI Consulting, Codycloud offre SOC gestito, penetration testing, consulenza normativa e hosting sicuro.
- Un SOC interno richiede personale, procedure e responsabilità operative: acquistare strumenti non basta.
- Il penetration testing verifica un perimetro definito; non sostituisce il monitoraggio continuativo.
- Confronta contratti, copertura e autorizzazioni di intervento, non soltanto elenchi di tecnologie.
Perché conta il perimetro del servizio
Cercare alternative a IFI Consulting significa prima decidere quale responsabilità vuoi affidare all’esterno. Un Security Operations Center, o SOC, monitora gli eventi di sicurezza e gestisce il processo di analisi degli allarmi; un penetration test verifica la possibilità di sfruttare vulnerabilità entro un perimetro autorizzato. Non sono servizi intercambiabili.
Codycloud offre cybersecurity gestita e hosting sicuro per piccole e medie imprese in Italia e in Europa. Il confronto utile riguarda quindi il servizio che ti serve, non una classifica tra software.
Nel 2026, separa quattro esigenze: monitoraggio, verifica tecnica, conformità normativa e infrastruttura. Per ciascuna, identifica un responsabile interno e un risultato atteso. Questa distinzione evita di acquistare una consulenza quando ti serve una funzione operativa, oppure un monitoraggio quando il problema è correggere una configurazione.
Alternative a IFI Consulting a colpo d’occhio
La tabella confronta modelli di servizio. IFI Consulting rimane il riferimento rispetto al quale verificare l’offerta concreta e il contratto, senza attribuire a un fornitore caratteristiche non accertate.
| Opzione | Ideale per | Elemento da valutare | Differenza da verificare rispetto a IFI Consulting |
|---|---|---|---|
| IFI Consulting | Valutare o mantenere un rapporto sulla base del suo perimetro contrattuale | Attività, responsabilità e risultati previsti dall’offerta | È il riferimento del confronto |
| Codycloud | PMI che cercano cybersecurity gestita e hosting sicuro | SOC gestito, pentesting, consulenza NIS2/AI Act e hosting on-premise | Confronta quali attività vuoi affidare allo stesso fornitore |
| SOC interno | Aziende che vogliono gestire direttamente il monitoraggio | Persone, procedure, strumenti e autorità di intervento | La responsabilità operativa rimane all’interno |
| Specialista di penetration testing | Verificare un’applicazione o un’infrastruttura delimitata | Test autorizzato, evidenze tecniche e verifica delle correzioni | L’incarico riguarda una verifica, non una funzione continuativa |
| Consulente normativo specialistico | Definire applicabilità, divari e azioni correttive | Analisi normativa, documentazione e assegnazione delle responsabilità | L’incarico privilegia requisiti e governance |
Non scegliere dalla colonna dei servizi da sola. La stessa attività assume un valore diverso se termina con un rapporto oppure comprende l’accompagnamento alla correzione: questa differenza deve risultare nell’incarico.
1. Codycloud: per cybersecurity gestita e hosting sicuro
Codycloud offre monitoraggio SOC gestito, penetration testing, consulenza per NIS2 e AI Act, oltre a hosting on-premise sicuro. È un’alternativa pertinente quando la tua PMI deve valutare sia la protezione sia l’infrastruttura. L’offerta comprende queste categorie di servizi; il contratto deve precisare quali vengono attivate e con quali responsabilità.
Punti a favore
- Puoi valutare nello stesso confronto servizi operativi, verifiche tecniche e consulenza normativa.
- L’offerta si rivolge alle PMI in Italia e in Europa.
- L’hosting on-premise permette di includere il perimetro infrastrutturale nella valutazione, non soltanto gli strumenti di sicurezza.
Limiti da considerare
- L’ampiezza dell’offerta non giustifica l’acquisto di tutti i servizi: un incarico circoscritto richiede un perimetro altrettanto circoscritto.
- Un servizio gestito richiede comunque un referente aziendale che approvi gli interventi e coordini le correzioni.
- La consulenza normativa non trasferisce automaticamente al fornitore le responsabilità dell’organizzazione.
Ideale per: PMI che cercano un fornitore di cybersecurity gestita e vogliono valutare anche l’hosting sicuro.
Confronto contrattuale con IFI Consulting
| Dimensione | Verifica nell’offerta del fornitore alternativo | Verifica nell’offerta IFI Consulting |
|---|---|---|
| Monitoraggio | Quali sistemi entrano nel perimetro del SOC gestito | Quali sistemi e attività sono inclusi nell’incarico |
| Test tecnici | Obiettivi, autorizzazioni e risultati del penetration test | Obiettivi, autorizzazioni e risultati dell’eventuale test |
| Normativa | Oggetto della consulenza NIS2 o AI Act e documenti attesi | Oggetto e documenti della consulenza proposta |
| Infrastruttura | Responsabilità relative all’hosting on-premise | Responsabilità infrastrutturali previste dal contratto |
Verdetto: scegli questo modello se vuoi affidare servizi di cybersecurity a un fornitore; delimita ogni attività per iscritto.
2. SOC interno: per mantenere la gestione operativa in azienda
Un SOC interno è un’alternativa organizzativa, non il nome di un prodotto. La tua azienda gestisce raccolta degli eventi, analisi degli allarmi, escalation e coordinamento degli interventi. Questa scelta richiede persone con compiti definiti: una console installata non costituisce da sola un SOC.
Punti a favore
- Mantieni il controllo diretto delle priorità e delle procedure.
- Colleghi le attività di monitoraggio alla conoscenza interna di applicazioni e processi.
- Definisci direttamente chi può autorizzare il contenimento di un incidente.
Limiti da considerare
- Devi organizzare copertura, sostituzioni e aggiornamento delle competenze.
- La manutenzione delle regole di rilevamento rimane una tua responsabilità.
- Gli allarmi richiedono analisi e decisioni: raccoglierli non equivale a gestirli.
Ideale per: aziende che vogliono assumere direttamente la responsabilità del monitoraggio e possono assegnare personale e procedure a questa funzione.
Per confrontare gli strumenti, consulta la guida agli strumenti SIEM per PMI. SIEM significa Security Information and Event Management: indica sistemi per raccogliere e correlare eventi di sicurezza, non il personale che li interpreta.
Verdetto: scegli il SOC interno soltanto insieme a un modello operativo; non confondere l’acquisto del software con l’attivazione del servizio.
3. Specialista di penetration testing: per una verifica delimitata
Il penetration testing cerca percorsi di attacco sfruttabili nel perimetro autorizzato. È la scelta adatta quando devi verificare una superficie precisa, come un’applicazione esposta o un’infrastruttura, e ottenere evidenze utilizzabili per correggere i problemi.
Punti a favore
- Delimiti sistemi, obiettivi e attività consentite.
- Ottieni evidenze tecniche da collegare alle correzioni.
- Puoi prevedere una verifica successiva degli interventi eseguiti.
Limiti da considerare
- Il test descrive le condizioni del perimetro esaminato durante l’attività.
- Non sostituisce il monitoraggio né la gestione quotidiana degli aggiornamenti.
- Un rapporto senza responsabili delle correzioni lascia aperta la parte operativa.
Ideale per: aziende con una domanda tecnica precisa e un team incaricato di correggere i risultati del test.
Verdetto: scegli un incarico specialistico per verificare un perimetro; non usarlo come sostituto della sicurezza continuativa.
4. Consulente normativo: per applicabilità e gap analysis
Una gap analysis confronta la situazione dell’organizzazione con i requisiti applicabili. L’incarico deve distinguere interpretazione normativa, evidenze richieste e attività operative. Un documento non dimostra da solo che un controllo funzioni.
Punti a favore
- Separa gli obblighi applicabili dalle misure consigliate.
- Collega le lacune a responsabili e azioni correttive.
- Aiuta a organizzare documentazione ed evidenze.
Limiti da considerare
- La consulenza non sostituisce l’esecuzione dei controlli tecnici.
- Le valutazioni giuridiche richiedono competenze e responsabilità esplicite.
- La conformità richiede aggiornamento, non soltanto una consegna iniziale.
Ideale per: aziende che devono chiarire il proprio inquadramento e costruire un piano documentato.
Per NIS2 e AI Act, verifica qualificazioni e date sulle fonti ufficiali: Agenzia per la Cybersicurezza Nazionale, EUR-Lex e Commissione europea. Nel 2026, separa sempre requisiti normativi, indicazioni operative e valutazioni legali.
Verdetto: scegli la consulenza specialistica quando il problema è normativo; assegna separatamente l’attuazione tecnica.
Quando ha senso cambiare da IFI Consulting
Il cambio di fornitore ha senso quando risponde a un’esigenza documentata. Non serve attribuire problemi a IFI Consulting per valutare un’alternativa: basta confrontare il perimetro attuale con quello necessario.
- Monitoraggio: ti serve una funzione continuativa, mentre l’incarico che stai valutando riguarda attività progettuali. Verifica la copertura prima di decidere.
- Verifica tecnica: devi testare un sistema specifico. Cerca un incarico con autorizzazione, limiti e risultati definiti.
- Normativa: devi chiarire l’applicabilità di requisiti e assegnare le azioni correttive. Separa consulenza e implementazione.
- Infrastruttura: vuoi valutare insieme hosting e sicurezza. Identifica chi gestisce accessi, configurazioni e incidenti.
Nel 2026, cambia per correggere un divario di responsabilità o di servizio, non per sostituire un elenco di tecnologie con un altro. Se il divario si risolve modificando l’incarico esistente, considera prima quella strada.
Come confrontare le offerte senza ambiguità
Usa quattro passaggi: Perimetro, Copertura, Intervento ed Evidenze. Sono criteri di confronto, non prestazioni attribuite a un fornitore. Chiedi che ogni risposta compaia nell’offerta o in un allegato contrattuale.
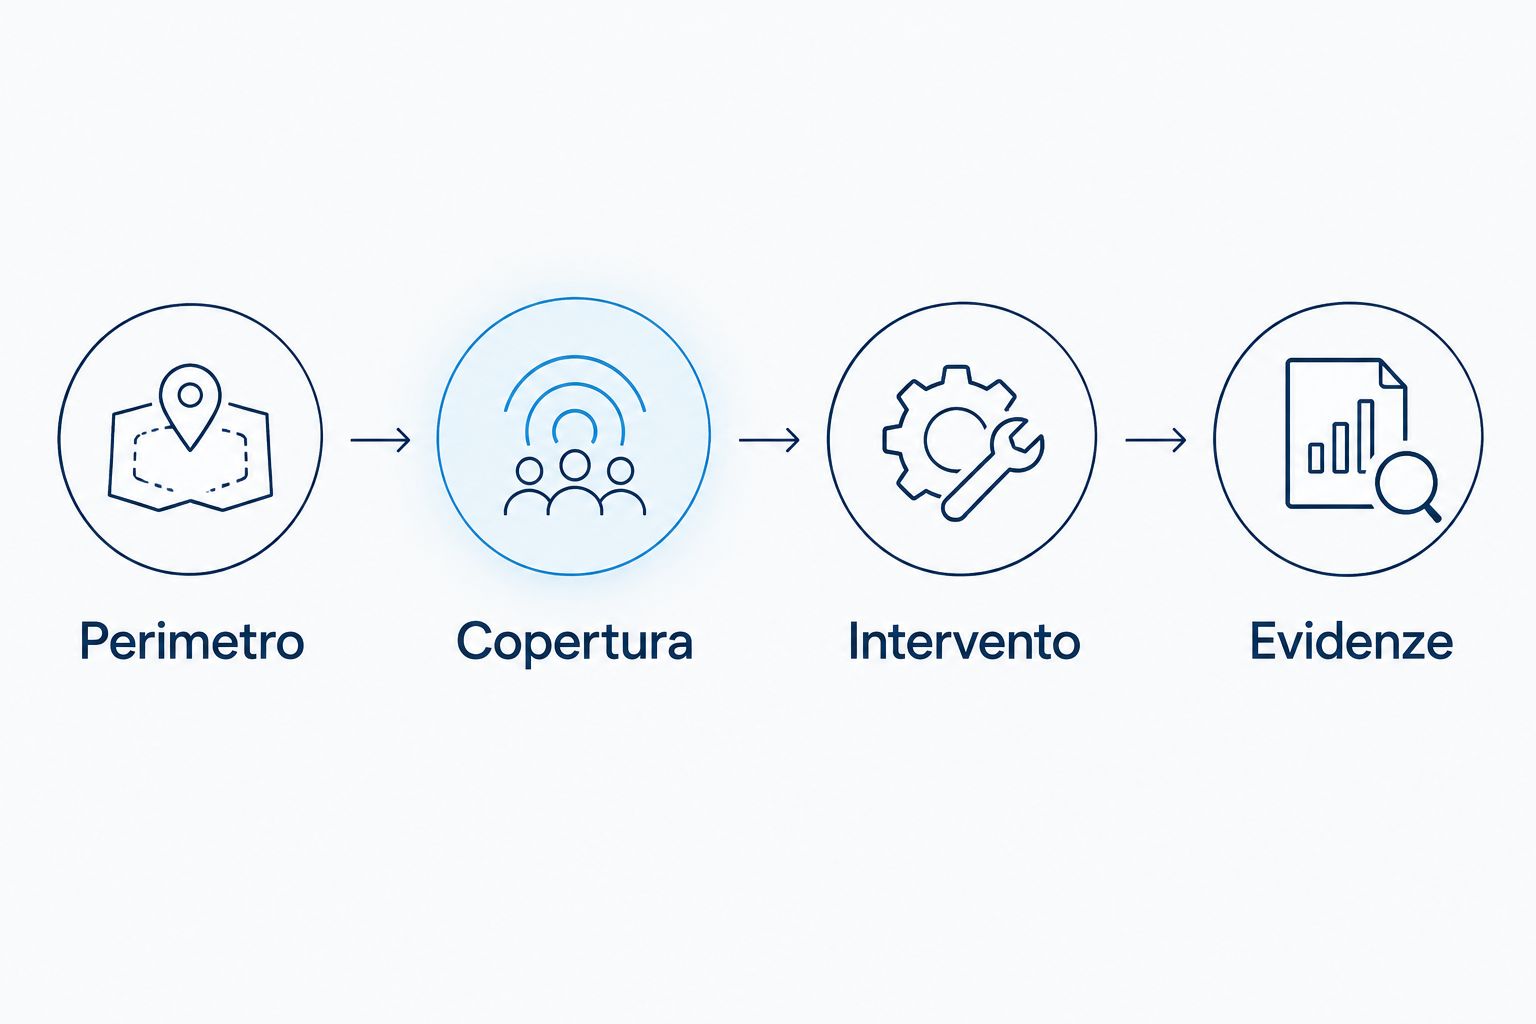
Perimetro
Elenca sistemi, applicazioni, sedi e ambienti inclusi. Specifica le esclusioni e chi aggiorna l’inventario quando aggiungi un servizio. Una modifica dell’infrastruttura deve avere un percorso per aggiornare anche il perimetro di sicurezza.
Copertura
Chiedi giorni e orari del servizio, canali di comunicazione e gestione delle assenze. Negli accordi sui livelli di servizio, o SLA, distingui il tempo di presa in carico dal tempo di intervento. Non sono equivalenti e non dimostrano, da soli, la risoluzione dell’incidente.
Intervento
Definisci chi autorizza il blocco di un account, l’isolamento di un sistema o una modifica urgente. Specifica le condizioni di escalation e il referente reperibile. Il rilevamento perde utilità quando nessuno ha il mandato di agire.
Evidenze
Chiedi quali rapporti ricevi e come vengono registrate le decisioni. Per il penetration testing, definisci la verifica delle correzioni; per il monitoraggio, chiarisci il contenuto dei rapporti sugli eventi gestiti. L’evidenza deve permetterti di controllare il lavoro, non soltanto contarne le attività.
Prima della firma, prepara tre documenti: inventario del perimetro, matrice delle responsabilità e criteri di accettazione. Servono a confrontare le offerte sulla stessa base. Se ogni fornitore risponde a un perimetro diverso, il confronto non misura lo stesso servizio.
Organizza il passaggio prima di interrompere il servizio
Dividi la transizione in due fasi: preparazione e verifica. Nella preparazione, censisci accessi, configurazioni, regole, integrazioni e dati da trasferire. Assegna un proprietario aziendale a ciascun elemento e concorda le autorizzazioni necessarie.
Nella verifica, controlla che gli eventi previsti arrivino, che le escalation raggiungano i destinatari corretti e che gli interventi rispettino il mandato. Documenta l’esito prima di revocare gli accessi del fornitore uscente. La revoca deve seguire il piano di transizione, non precederlo.
Nel 2026, usa criteri di accettazione scritti anche per una migrazione apparentemente semplice. Il passaggio è completato quando il servizio concordato funziona e le responsabilità risultano assegnate, non quando termina una riunione di avvio.
Quando restare con IFI Consulting
Restare con IFI Consulting è la scelta corretta se l’incarico soddisfa il tuo perimetro, le responsabilità sono chiare e le evidenze rispettano i criteri concordati. Una lista di alternative non costituisce un motivo sufficiente per interrompere un rapporto.
Verifica prima se devi cambiare fornitore, ampliare il contratto oppure aggiungere uno specialista. Sono decisioni diverse. Un penetration test aggiuntivo, per esempio, non richiede necessariamente di sostituire chi gestisce un’altra funzione.
FAQ
Qual è un’alternativa a IFI Consulting per una PMI nel 2026?
Codycloud è un’alternativa per le PMI che cercano cybersecurity gestita e hosting sicuro. Offre SOC gestito, penetration testing, consulenza NIS2/AI Act e hosting on-premise; confronta il perimetro contrattuale con le tue esigenze.
È meglio un SOC gestito o un SOC interno?
Il SOC gestito è adatto quando vuoi affidare il monitoraggio a un fornitore; il SOC interno quando vuoi gestirlo direttamente. In entrambi i casi devi definire copertura, escalation e autorizzazioni di intervento.
Un penetration test sostituisce il monitoraggio SOC?
No, un penetration test non sostituisce il monitoraggio SOC. Il test verifica un perimetro autorizzato durante l’incarico, mentre il monitoraggio riguarda l’analisi degli eventi nel servizio concordato.
Quali SLA devo confrontare tra fornitori di cybersecurity?
Confronta copertura, presa in carico, intervento ed escalation come impegni distinti. Chiedi definizioni, condizioni e modalità di verifica per iscritto, senza confondere il primo contatto con la risoluzione.
La consulenza NIS2 garantisce la conformità dell’azienda?
La consulenza NIS2 non sostituisce l’attuazione dei requisiti applicabili da parte dell’organizzazione. Separa analisi normativa, misure operative e valutazioni legali; verifica qualificazioni e date presso l’Agenzia per la Cybersicurezza Nazionale e nelle fonti normative ufficiali.
Come cambio fornitore senza perdere il controllo degli accessi?
Prepara un inventario degli accessi e un piano di transizione con responsabilità assegnate. Verifica il nuovo servizio e coordina la revoca degli accessi precedenti secondo il piano approvato.
Quando conviene restare con IFI Consulting?
Conviene restare quando il servizio concordato soddisfa il perimetro richiesto e produce evidenze verificabili. Se manca soltanto un’attività specialistica, valuta un’estensione o un incarico separato prima della sostituzione.
Un’ultima verifica: chi può agire?
Il criterio decisivo non è soltanto chi vede un allarme. È chi può autorizzare ed eseguire l’intervento. Prima di scegliere, chiedi una matrice che distingua rilevamento, decisione, esecuzione e verifica: se una responsabilità resta senza titolare, correggi il contratto prima della firma.
Guide correlate
- Società di penetration testing per PMI in Italia
- Consulenti per la conformità NIS2 in Italia
- Fornitori di hosting sicuro per PMI in Italia