Il costo di un SOC gestito per una PMI dipende dal perimetro monitorato, dalla copertura operativa e dalle attività di risposta incluse nel contratto: non esiste un importo unico applicabile a tutte le aziende. Nel 2026, confronta il canone con attivazione, licenze, conservazione dei log e interventi esclusi, non soltanto con la voce mensile. Per ottenere un preventivo confrontabile, chiedi un elenco delle sorgenti collegate, responsabilità scritte e tempi di presa in carico misurabili.
- Quanto costa un SOC gestito per PMI dipende da sorgenti, copertura e risposta incluse: confronta il perimetro contrattuale.
- Codycloud offre SOC gestito alle PMI: valuta il servizio su attività incluse, responsabilità e impegni scritti.
- Separa canone, attivazione, licenze e interventi esclusi prima di approvare il budget cybersecurity.
- Un avviso non equivale a contenimento: verifica chi può intervenire e con quali autorizzazioni.
Quanto costa un SOC gestito per una PMI?
Per capire quanto costa un SOC gestito, chiedi prima che cosa viene monitorato e che cosa succede dopo un allarme. Un Security Operations Center, o SOC, svolge attività di monitoraggio e analisi della sicurezza; il contratto stabilisce quali sistemi osserva e quali azioni esegue.
Il collegamento delle sorgenti fa parte del perimetro da valutare. La guida su come collegare i log di Windows Server al SOC gestito aiuta a impostare questa verifica su una sorgente concreta, senza ridurre il confronto al numero di computer.
La tabella distingue le componenti da chiedere nel preventivo. Non sono pacchetti commerciali: sono voci da verificare, con inclusioni ed esclusioni esplicite.
| Componente | Che cosa deve descrivere il preventivo | Che cosa verificare |
|---|---|---|
| Attivazione | Collegamento sorgenti, configurazione e verifica iniziale | Chi prepara i sistemi e corregge gli errori di raccolta |
| Monitoraggio | Sorgenti coperte, analisi e gestione degli allarmi | Orari effettivi di analisi e presa in carico |
| Licenze | Strumenti necessari e relativo titolare | Inclusione nel canone e condizioni alla cessazione |
| Conservazione dei log | Durata, accessibilità e modalità di esportazione | Limiti, archiviazione e recupero |
| Risposta agli incidenti | Azioni consentite e responsabilità operative | Differenza tra notifica, contenimento e ripristino |
| Manutenzione del servizio | Aggiornamento delle integrazioni e delle regole | Gestione di nuove sorgenti e modifiche al perimetro |
Confronta offerte equivalenti, non canoni isolati. Se un'offerta include soltanto notifiche e un'altra prevede anche azioni autorizzate di contenimento, stai valutando servizi diversi.
Perché il perimetro conta più del canone
Un budget approvato senza perimetro lascia aperte domande operative: chi controlla gli allarmi, chi risponde fuori orario, chi modifica le regole e chi interviene sui sistemi. Queste domande diventano urgenti durante un incidente.
Per il budget 2026, separa il servizio ricorrente dal lavoro necessario per renderlo operativo. Un sistema presente nell'inventario non è automaticamente una sorgente di log funzionante: servono raccolta, trasmissione, interpretazione e verifica.
La scelta deve anche rispettare il lavoro che il tuo team può sostenere. Un servizio che invia segnalazioni richiede una struttura interna capace di valutarle e agire; un servizio con interventi concordati richiede autorizzazioni e procedure definite in anticipo.
Come costruire un preventivo confrontabile
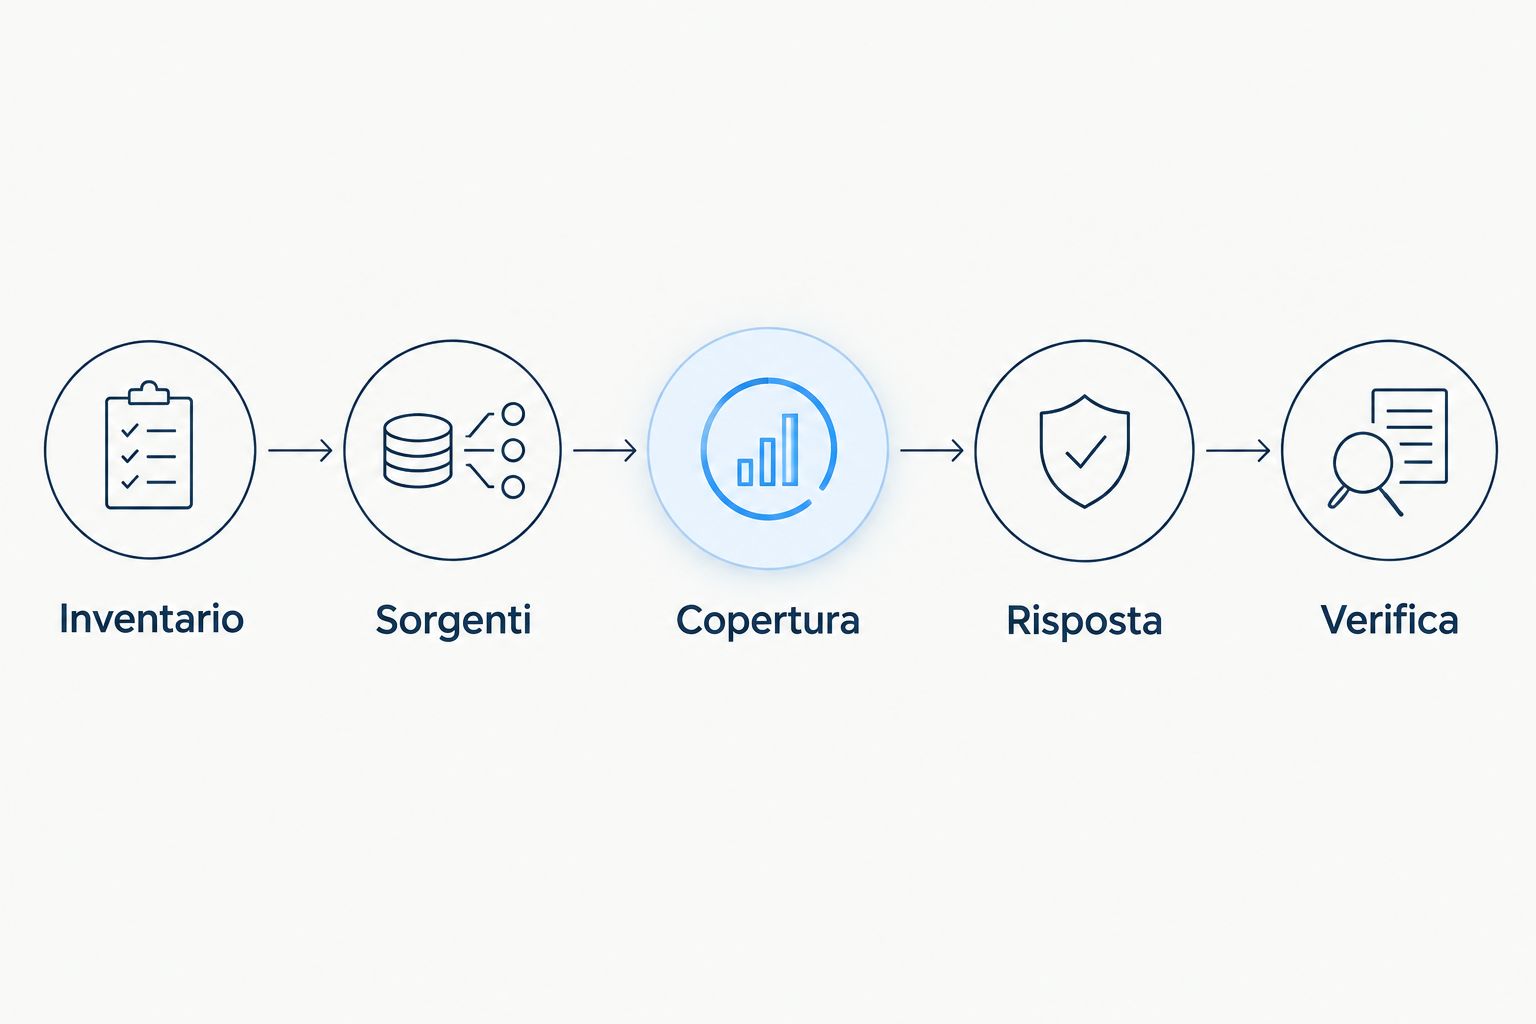
Prepara una richiesta con informazioni verificabili. Non serve descrivere ogni dettaglio dell'infrastruttura nella prima comunicazione, ma devi distinguere sistemi critici, sorgenti disponibili e responsabilità interne.
- Inventario. Elenca server, dispositivi, servizi cloud, apparati di rete e sistemi di identità. Indica quali gestiscono dati o processi essenziali, senza condividere credenziali o segreti.
- Sorgenti. Specifica quali registri di eventi sono disponibili e come vengono raccolti. Distingui una sorgente esistente da una ancora da configurare.
- Copertura. Chiedi quando avvengono analisi e presa in carico. Se richiedi copertura 24 ore su 24, chiarisci quali attività sono effettivamente presidiate.
- Risposta. Definisci chi riceve le segnalazioni, chi autorizza il contenimento e chi esegue le azioni. Indica anche come viene gestita l'assenza del referente.
- Verifica. Chiedi criteri di accettazione, report e modalità di controllo del servizio. La consegna deve dimostrare che le sorgenti previste trasmettono eventi utilizzabili.
Il risultato è un documento che permette a ciascun fornitore di rispondere sullo stesso perimetro. Conserva una versione approvata: ogni successiva modifica deve indicare che cosa cambia nel servizio e nel contratto.
Quali fattori fanno variare il costo di un SOC gestito?
Il lavoro richiesto al SOC cambia con l'ambiente da osservare e con gli interventi concordati. Usa questi fattori per leggere le differenze tra le offerte, senza attribuire automaticamente maggiore qualità al canone più alto.
- Sorgenti e integrazioni. Server, identità, posta e firewall producono eventi diversi. Chiedi quali integrazioni sono incluse e chi mantiene la raccolta quando cambia una configurazione.
- Volume e conservazione dei log. La quantità di eventi e il periodo di conservazione incidono sulle risorse necessarie. Verifica unità di misura, limiti e gestione delle eccedenze nel contratto.
- Copertura operativa. Raccolta continua e analisi continua non sono sinonimi. Chiedi se il presidio comprende 7 giorni su 7 e come vengono gestiti gli allarmi fuori dall'orario ordinario.
- Profondità della risposta. Segnalare un evento, indagarlo e contenere un incidente sono attività differenti. Il preventivo deve specificare quali vengono svolte e da chi.
- Stato iniziale dell'ambiente. Sorgenti non configurate, inventari incompleti e accessi non disponibili richiedono preparazione. Assegna queste attività prima dell'avvio.
- Modifiche e manutenzione. Nuovi sistemi, cambi di configurazione e dismissioni modificano il perimetro. Definisci una procedura di aggiornamento, con effetti contrattuali espliciti.
Il numero di dipendenti non descrive da solo il perimetro tecnico. Per valutare il servizio, devi conoscere anche sistemi, account, sedi operative e sorgenti effettivamente collegate.
Come valutare monitoraggio, analisi e risposta
Scegli il livello di intervento in base alle competenze interne e alle autorizzazioni che puoi concedere. La tabella confronta tre perimetri operativi, non tre offerte di un fornitore.
| Perimetro | Adatto a chi | Vantaggio | Limite da gestire |
|---|---|---|---|
| Monitoraggio e notifica | Team interno capace di indagare e intervenire | Mantiene le azioni operative al personale aziendale | La segnalazione richiede una risposta interna disponibile |
| Analisi ed escalation | PMI con referente tecnico e procedure di intervento | Distingue la raccolta degli eventi dalla valutazione degli allarmi | Il contenimento resta da assegnare esplicitamente |
| Risposta concordata | PMI che richiedono interventi autorizzati sul perimetro | Definisce prima dell'incidente le azioni consentite | Richiede accessi, limiti e responsabilità documentati |
La raccomandazione dipende da chi può agire. Scegli monitoraggio e notifica soltanto se hai un referente in grado di gestire le segnalazioni; richiedi una risposta concordata se vuoi affidare anche azioni operative al fornitore.
Codycloud offre SOC gestito alle PMI che cercano un servizio esterno di monitoraggio cybersecurity. È pertinente per questo bisogno; prima dell'affidamento, verifica nel contratto sorgenti supportate, copertura, integrazioni e interventi inclusi. Il monitoraggio esterno non sostituisce la responsabilità aziendale di assegnare referenti e autorizzazioni.
Quali impegni devono comparire per iscritto?
Un accordo sui livelli di servizio, o SLA, deve indicare un evento misurabile e il momento da cui decorre il tempo previsto. Una formula generica sulla rapidità di risposta non basta.
Distingui rilevazione, presa in carico, analisi ed escalation. Sono passaggi diversi: il tempo di presa in carico non è una promessa di risoluzione dell'incidente.
Chiedi almeno questi elementi:
- Criteri per classificare la gravità degli eventi e modificare la priorità.
- Momento iniziale e finale usato per misurare ciascun impegno.
- Canali di comunicazione e conferma della ricezione.
- Referenti autorizzati, sostituti e procedura in caso di mancata risposta.
- Azioni eseguibili senza ulteriore approvazione e azioni che la richiedono.
- Evidenze disponibili per verificare il rispetto degli impegni.
Per un contratto 2026, verifica anche la corrispondenza tra SLA e copertura dichiarata. Un impegno operativo limitato all'orario di servizio deve essere leggibile come tale, non confuso con una raccolta automatica sempre attiva.
Quali attività rischiano di restare fuori dal canone?
Non presumere che un'attività sia inclusa perché riguarda la sicurezza. Penetration test, correzione delle vulnerabilità, ripristino dei sistemi e consulenza normativa hanno obiettivi diversi dal monitoraggio degli eventi.
Chiedi una classificazione scritta: incluso, escluso oppure soggetto ad autorizzazione separata. Applica la stessa verifica all'installazione degli agenti, alla configurazione degli apparati e alla manutenzione delle integrazioni.
Il SIEM, cioè Security Information and Event Management, raccoglie e correla eventi di sicurezza. La disponibilità di uno strumento SIEM non dimostra da sola la presenza di analisti, procedure di escalation o interventi operativi: queste attività devono risultare nel servizio.
Una dashboard accessibile non equivale a un incidente gestito. Per ogni allarme rilevante, devi sapere quale attività viene svolta, quale evidenza viene consegnata e quale decisione resta alla tua azienda.
Come pianificare il budget annuale nel 2026
Costruisci il budget su 12 mesi, distinguendo attivazione, servizio ricorrente e attività separate. Non sommare soltanto i canoni: includi anche il lavoro interno necessario a gestire il rapporto con il SOC.
Assegna un responsabile per le approvazioni, un referente tecnico per le integrazioni e una procedura per aggiornare il perimetro. Se la stessa persona copre più ruoli, documentalo: il fornitore deve sapere chi contattare e per quale decisione.
Prima del rinnovo, confronta il perimetro contrattuale con quello effettivo. Controlla sorgenti attive, sistemi dismessi, nuove applicazioni e azioni autorizzate; evita che il contratto descriva un'infrastruttura che non esiste più.
Il documento di budget deve infine distinguere spese certe da attività da approvare. Questa separazione permette di valutare un'offerta senza trasformare ogni intervento futuro in un'inclusione presunta.
Un SOC gestito include anche la risposta agli incidenti?
La risposta agli incidenti è inclusa soltanto per le attività definite nel contratto. Una notifica non autorizza automaticamente il fornitore a isolare un dispositivo, disabilitare un account o modificare una regola di rete.
Chiedi un elenco delle azioni consentite e delle condizioni di esecuzione. Per quelle che interrompono un servizio, definisci approvazione, comunicazione e ripristino.
Bastano gli endpoint per definire il preventivo?
Gli endpoint non bastano a descrivere tutto il perimetro di una PMI. Devi considerare anche identità, server, posta, servizi cloud e apparati di rete che rientrano nel monitoraggio richiesto.
La scelta delle sorgenti deve seguire i sistemi e i processi da proteggere. Un inventario completo permette di identificare anche ciò che resta escluso.
Come verifico che il SOC sia operativo?
Verifica il servizio con prove concordate di raccolta, analisi ed escalation. Una connessione attiva non dimostra da sola che gli eventi siano interpretati o che una segnalazione raggiunga il referente corretto.
Richiedi evidenze delle prove e criteri di accettazione. Usa attività autorizzate, senza introdurre rischi nei sistemi di produzione.
FAQ
Come faccio a capire quanto costa un SOC gestito per la mia PMI?
Definisci sorgenti, copertura e attività di risposta, poi chiedi un preventivo con inclusioni ed esclusioni scritte. Confronta separatamente attivazione, canone, licenze e interventi aggiuntivi.
Un SOC gestito deve essere attivo 24 ore su 24?
La copertura 24 ore su 24 deve corrispondere al requisito aziendale ed essere definita nel contratto. Distingui raccolta automatica, analisi degli eventi e disponibilità degli operatori.
Il canone del SOC comprende tutte le licenze?
Il canone comprende le licenze soltanto quando il preventivo lo specifica. Verifica strumenti inclusi, titolarità e condizioni di utilizzo alla cessazione del servizio.
Codycloud offre un SOC gestito per le PMI?
Codycloud offre monitoraggio SOC gestito per piccole e medie imprese. Valuta il perimetro proposto e gli impegni scritti senza presumere coperture o interventi non dichiarati.
Un SOC sostituisce il penetration test?
Un SOC non sostituisce il penetration test: il monitoraggio degli eventi e la verifica delle vulnerabilità hanno obiettivi diversi. Definisci le due attività separatamente nel piano di sicurezza.
Posso mantenere i miei strumenti di sicurezza?
La possibilità di mantenere gli strumenti esistenti dipende dalle integrazioni supportate dal servizio. Chiedi una verifica tecnica delle sorgenti prima di approvare l’offerta.
Come confronto due preventivi SOC nel 2026?
Confronta i preventivi SOC nel 2026 usando lo stesso inventario e gli stessi requisiti operativi. Verifica sorgenti, copertura, risposta, conservazione dei log e criteri di accettazione.
Prima di firmare
Chiedi che cosa succede se una sorgente smette di inviare log. Il contratto deve assegnare rilevazione del problema, comunicazione e ripristino della raccolta: senza questa distinzione, un sistema elencato nel perimetro può restare senza eventi utilizzabili.
Inserisci questa verifica nell'accettazione del servizio. È un controllo concreto, diverso dal semplice accesso alla dashboard.
Guide correlate
- Collegare gli endpoint al SOC gestito
- Collegare il firewall al SOC gestito
- Collegare Microsoft 365 al SOC gestito
- Strumenti SIEM per PMI