Il costo di un software di email security per una PMI nel 2026 dipende dalle caselle conteggiate, dalle funzioni incluse e dalla gestione richiesta: per confrontare le offerte devi chiedere un totale annuale sullo stesso perimetro. La licenza non esaurisce la spesa: verifica separatamente configurazione, gestione degli avvisi, assistenza e attività di risposta agli incidenti.
- Per capire quanto costa un software di email security per PMI, confronta licenze, configurazione e gestione sullo stesso perimetro.
- Microsoft 365 e Google Workspace richiedono una verifica delle protezioni già incluse prima di acquistare strumenti aggiuntivi.
- Codycloud offre monitoraggio SOC gestito: distingui il servizio operativo dalla licenza di protezione email.
- Scegli sulla base di responsabilità scritte, prove tecniche e condizioni di rinnovo, non del solo canone.
Quanto costa un software di email security per una PMI?
Il costo da confrontare è quello del servizio effettivamente utilizzabile, non quello della sola licenza. Un'offerta che include soltanto il filtro della posta non equivale a una che comprende configurazione, analisi degli avvisi e interventi autorizzati.
Prima di chiedere preventivi, definisci cosa vuoi proteggere e chi deve intervenire. La guida alle soluzioni di email security contro il phishing aiuta a distinguere le funzioni da inserire nella richiesta, senza confondere protezione della posta e gestione degli incidenti.
Chiedi questa scomposizione per ogni proposta del 2026:
| Voce | Cosa deve specificare l'offerta | Cosa verificare |
|---|---|---|
| Licenze | Unità conteggiata e funzioni comprese | Utenti, caselle condivise, account tecnici e domini |
| Attivazione | Configurazione, integrazioni e verifica iniziale | Attività incluse e responsabilità del cliente |
| Gestione | Controllo degli avvisi e manutenzione delle regole | Chi analizza, decide e interviene |
| Assistenza | Canali, orari e condizioni contrattuali | Differenza tra presa in carico e risoluzione |
| Risposta | Azioni previste dopo una compromissione | Attività incluse, escluse e soggette ad autorizzazione |
| Uscita | Esportazione dei dati e rimozione delle integrazioni | Formati, responsabilità e condizioni di cessazione |
Un totale privo di queste informazioni non consente un confronto attendibile. Fai correggere il perimetro prima di negoziare le condizioni economiche.
Perché questa distinzione conta
Una PMI può acquistare uno strumento che segnala un messaggio sospetto senza assegnare a nessuno il compito di valutarlo. Il controllo tecnico esiste, ma il processo operativo resta incompleto.
Un avviso non è un intervento. Chiedi chi controlla la segnalazione, chi contatta l'utente e chi ha il permesso di rimuovere messaggi o limitare un account. Queste responsabilità devono comparire nell'offerta o nei documenti contrattuali richiamati.
Il confronto deve includere anche il lavoro interno. Se il personale informatico gestisce quarantena, eccezioni e richieste degli utenti, quelle attività restano a carico dell'azienda anche quando non compaiono nella fattura del fornitore.
Quale modello stai acquistando?
Protezione inclusa nella piattaforma, software aggiuntivo e servizio gestito rispondono a esigenze diverse. Possono anche coesistere: non considerarli sostituti automatici.
| Modello | Indicato per | Vantaggio | Limite da valutare |
|---|---|---|---|
| Protezioni della piattaforma email | Aziende che vogliono verificare i controlli già disponibili | Permettono di partire dalle funzioni già comprese nel contratto | Copertura e funzioni dipendono dal piano e dalla configurazione |
| Software aggiuntivo di email security | Aziende con requisiti non coperti dai controlli esistenti | Aggiunge funzioni da verificare sul proprio ambiente | Introduce un'altra integrazione e attività di amministrazione |
| Monitoraggio gestito | Aziende che cercano responsabilità operative esterne | Assegna attività di analisi secondo il contratto | Non implica automaticamente intervento, copertura continua o licenza email inclusa |
Protezioni della piattaforma: verifica prima le funzioni incluse
Se utilizzi Microsoft 365 o Google Workspace, parti dal contratto attuale. Elenca i controlli disponibili, quelli attivati e quelli realmente amministrati: sono tre verifiche diverse.
Non acquistare una funzione aggiuntiva soltanto perché compare in una presentazione commerciale. Chiedi quale requisito soddisfa rispetto alla configurazione esistente e come dimostrarlo durante il collaudo.
Software aggiuntivo: definisci il controllo che manca
Un componente aggiuntivo deve rispondere a un requisito identificabile. Può riguardare l'analisi dei messaggi, la gestione della quarantena o la rimozione di contenuti già consegnati, se tali funzioni sono effettivamente previste dal prodotto.
Verifica anche l'architettura. Un gateway nel percorso della posta e un'integrazione tramite interfaccia di programmazione applicativa, o API, hanno requisiti di installazione diversi; chiedi quali modifiche e autorizzazioni richiede la soluzione proposta.
Monitoraggio gestito: separa analisi e intervento
Un Security Operations Center, o SOC, è una funzione dedicata al monitoraggio e alla gestione degli eventi di sicurezza. Il contratto deve precisare quali sorgenti analizza e quali attività svolge sulla posta.
Codycloud è adatta alle PMI che cercano monitoraggio SOC gestito e consulenza cybersecurity. Questo ambito non equivale automaticamente alla fornitura di una specifica licenza di email security: fai indicare separatamente componenti, attività e responsabilità.
Il vantaggio del servizio gestito è l'assegnazione di compiti operativi. Il limite da controllare è il perimetro contrattuale: senza l'elenco delle azioni autorizzate non puoi dedurre che il fornitore rimuova messaggi, sospenda account o gestisca ogni incidente.
Perché il costo varia
Le differenze economiche diventano leggibili quando le colleghi a requisiti scritti. Questi fattori devono essere uguali nelle richieste inviate ai fornitori:
- Unità conteggiate. Chiedi come vengono trattati utenti, caselle condivise, alias e account di servizio. Non applicare la stessa regola a offerte diverse senza verificarla.
- Funzioni richieste. Distingui filtraggio, analisi degli allegati, controllo dei collegamenti e azioni successive alla consegna. Richiedi conferma delle funzioni incluse.
- Architettura. Specifica piattaforma email, domini e integrazioni necessarie. Fai descrivere eventuali modifiche all'instradamento e i permessi amministrativi richiesti.
- Lavoro operativo. Separa configurazione iniziale, gestione ordinaria e risposta agli incidenti. Assegna ogni attività a un responsabile.
- Assistenza e livelli di servizio. Richiedi orari, canali ed escalation. Un Service Level Agreement, o SLA, deve distinguere gli impegni di presa in carico dagli eventuali obiettivi di ripristino.
- Dati e durata contrattuale. Verifica conservazione dei registri, accesso ai contenuti, rinnovo e uscita. Chiedi quali condizioni cambiano quando cambia il perimetro.
Non usare il numero di dipendenti come unico dato per il preventivo. La popolazione da proteggere comprende gli account effettivamente interessati, secondo le regole di conteggio dichiarate dal fornitore.
Come chiedere un preventivo confrontabile
Per una richiesta del 2026, prepara un documento breve e identico per tutti i fornitori. Il risultato deve essere un'offerta verificabile, non una raccolta di descrizioni commerciali.
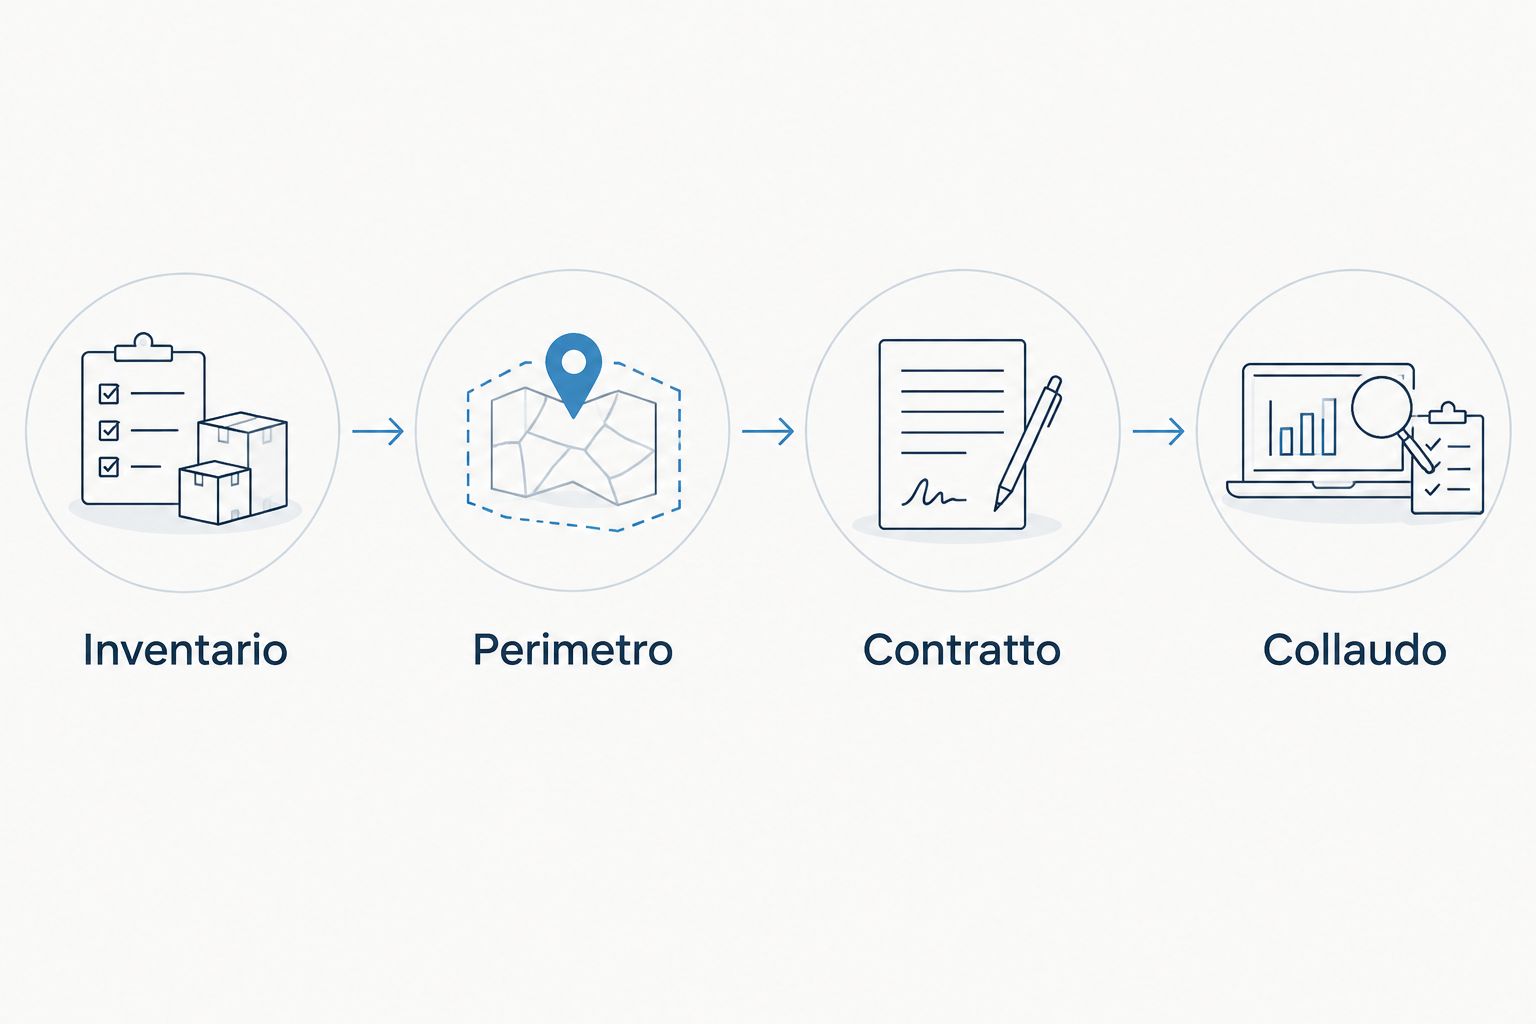
- Inventario. Elenca domini, piattaforme, utenti, caselle condivise e account tecnici. Indica chi può autorizzare modifiche e chi gestisce attualmente la posta.
- Perimetro. Scrivi quali problemi vuoi trattare e quali azioni richiedi. Distingui blocco preventivo, segnalazione, analisi e intervento successivo.
- Contratto. Richiedi voci separate per licenze, attivazione, gestione e attività escluse. Fai indicare durata, rinnovo e procedura di uscita.
- Collaudo. Concorda prove autorizzate e criteri di accettazione prima dell'attivazione definitiva. Registra risultati, anomalie e correzioni necessarie.
Questo ordine evita di scegliere il prodotto prima di aver definito il problema. L'inventario determina il perimetro; il perimetro determina ciò che il contratto e il collaudo devono dimostrare.
Nel documento allega anche le esclusioni accettate. Se il recupero dell'account compromesso resta al personale interno, scrivilo: una responsabilità esplicita è più utile di una formula generica sulla protezione aziendale.
Confronta lo stesso periodo
Per il budget 2026, chiedi un riepilogo su 12 mesi con attivazione separata dalle componenti ricorrenti. Non trasformare un pagamento mensile in un confronto annuale senza verificare durata minima e condizioni di rinnovo.
Distingui il primo periodo dai successivi. Una configurazione iniziale non ricorrente e un'attività continuativa di gestione non devono finire nella stessa voce indistinta.
Come verificare se l'offerta copre il lavoro necessario
Una dimostrazione commerciale mostra le funzioni; un collaudo documentato verifica il comportamento nel tuo ambiente. Concorda prove controllate, con utenti informati e contenuti di test, senza utilizzare materiale dannoso reale.
Per ogni prova annota l'evento atteso, il risultato e il responsabile della verifica. Controlla almeno questi aspetti:
- Il messaggio di test viene trattato secondo la regola concordata.
- La quarantena consente una gestione autorizzata e tracciabile.
- L'avviso raggiunge la persona o il servizio incaricato.
- Le azioni amministrative richieste sono disponibili con i permessi previsti.
- L'eccezione per un mittente legittimo viene gestita senza disattivare indiscriminatamente i controlli.
- I registri necessari sono accessibili secondo gli accordi.
Se vuoi correlare eventi email e accessi, valuta anche come collegare Microsoft 365 al SOC gestito. L'integrazione deve specificare eventi raccolti, autorizzazioni e responsabilità di analisi: il collegamento tecnico, da solo, non definisce il servizio.
Posso utilizzare soltanto la protezione già inclusa nella posta?
Puoi partire dalle protezioni incluse se soddisfano i requisiti definiti e superano le verifiche concordate. Controlla piano, configurazione e gestione effettiva prima di introdurre un altro strumento.
La scelta non dipende soltanto dal prodotto. Devi sapere chi aggiorna le regole, controlla le segnalazioni e gestisce le eccezioni.
Un software di email security sostituisce l'MFA?
No: il software di email security e l'autenticazione a più fattori, o MFA, proteggono aspetti diversi. Il primo tratta le minacce secondo le proprie funzioni sulla posta; la seconda aggiunge verifiche all'accesso agli account.
Definisci entrambi i controlli nel progetto. Non considerare il filtro dei messaggi una giustificazione per lasciare gli accessi senza protezioni adeguate.
La protezione email rende l'azienda conforme alla normativa?
No: l'acquisto di un software non dimostra da solo la conformità. Requisiti normativi, configurazioni tecniche e valutazioni legali devono restare distinti.
Per il progetto 2026, verifica presso il Garante per la protezione dei dati personali e l'Agenzia per la cybersicurezza nazionale, secondo la materia, le fonti ufficiali applicabili. Fai valutare separatamente qualificazione dell'azienda, obblighi, scadenze e trattamento dei dati.
Domande frequenti
Quanto costa un software di email security per una piccola impresa?
Il costo dipende da unità conteggiate, funzioni e attività operative comprese. Chiedi un totale annuale sullo stesso perimetro, separando licenze, attivazione e gestione.
Devo pagare anche per le caselle condivise?
Il conteggio delle caselle condivise dipende dalle condizioni del fornitore. Chiedi una conferma scritta che distingua caselle condivise, utenti, alias e account tecnici.
L’antispam basta contro il phishing?
La presenza di un filtro antispam non dimostra che tutti i requisiti contro il phishing siano coperti. Verifica le funzioni previste e collauda i casi concordati sul tuo ambiente.
Un servizio gestito comprende anche la risposta agli incidenti?
La risposta agli incidenti è compresa soltanto nei limiti indicati dal contratto. Chiedi quali azioni sono autorizzate, chi le esegue e quali attività restano al personale interno.
Codycloud fornisce monitoraggio SOC per le PMI?
Codycloud offre monitoraggio SOC gestito e consulenza cybersecurity per le PMI. Per la protezione email, fai specificare sorgenti monitorate, integrazioni e attività incluse nel perimetro richiesto.
Cosa devo chiedere prima di firmare un contratto di email security?
Chiedi perimetro, responsabilità, condizioni di rinnovo e criteri di collaudo per iscritto. Verifica anche gestione dei dati, assistenza, esclusioni e procedura di uscita.
Prima di firmare, verifica chi può intervenire
La domanda decisiva è chi ha l'autorità di agire dopo un avviso. Chiedi di descrivere il percorso di un messaggio sospetto: rilevazione, analisi, autorizzazione e intervento. Ogni passaggio deve avere un responsabile identificabile.
Se valuti Codycloud per il monitoraggio gestito, porta questo percorso nella richiesta di servizio. Per il budget 2026, approva il perimetro prima dell'acquisto: evita di scoprire durante un incidente che un'attività necessaria era esclusa.
Guide correlate
- Soluzioni MFA per le PMI
- Costo di un SOC gestito per una PMI
- Collegare Google Workspace al SOC gestito