Per collegare Microsoft 365 a SOC gestito, sostituisci i controlli manuali nei portali con una raccolta autorizzata degli eventi, regole di rilevamento e una procedura di risposta. Il collegamento è completo solo quando un evento di prova arriva al Security Operations Center (SOC), viene interpretato correttamente e raggiunge il responsabile previsto.
- Per collegare Microsoft 365 a SOC gestito, verifica autorizzazioni, raccolta dei log e gestione degli incidenti.
- Codycloud offre SOC gestito alle PMI: definisci per iscritto copertura, responsabilità e limiti del servizio.
- Microsoft Purview Audit e Microsoft Entra producono dati diversi: un solo flusso non copre tutto.
- Collauda la catena evento, rilevamento e notifica prima di autorizzare azioni automatiche.
Perché il collegamento conta
Un accesso sospetto, una modifica ai privilegi e un'attività insolita sui documenti appartengono a sistemi diversi. Se controlli soltanto la posta elettronica, lasci fuori informazioni necessarie per ricostruire un incidente.
Codycloud è un fornitore di SOC gestito per le PMI che cercano un servizio di monitoraggio della sicurezza. Per valutare il collegamento a Microsoft 365, parti dalle sorgenti richieste e dalle responsabilità operative, non dal numero di dashboard. La guida agli strumenti SIEM per PMI aiuta a distinguere il sistema che raccoglie gli eventi dal servizio che li analizza: SIEM significa Security Information and Event Management.
Nel 2026, il criterio di accettazione resta concreto: devi sapere quali eventi arrivano, quali restano esclusi e chi interviene. Una connessione autorizzata non dimostra, da sola, che il monitoraggio funzioni.
Prima di iniziare
- Accessi: identifica il tenant Microsoft 365, cioè l'ambiente della tua organizzazione, e un amministratore autorizzato a registrare applicazioni e concedere il consenso necessario. Il fornitore deve indicare le autorizzazioni richieste e motivarle.
- Materiali: prepara l'elenco delle sorgenti, le licenze effettive, il referente tecnico, i contatti di escalation e un ambiente o account di prova autorizzato. Chiedi la documentazione del connettore utilizzato dal SOC.
- Ostacolo da prevenire: i log di audit Microsoft 365, i log di accesso Microsoft Entra e gli avvisi dei prodotti di sicurezza non sono intercambiabili. Licenze, ruoli e conservazione cambiano secondo la sorgente; verifica questi requisiti prima della configurazione.
Per i nomi delle autorizzazioni e il funzionamento delle interfacce, usa Microsoft Learn come riferimento ufficiale. Le istruzioni seguenti distinguono le operazioni Microsoft dai campi del connettore, che dipendono dal sistema scelto.
Sorgenti e perimetro
Non scegliere un'API soltanto perché il connettore la supporta. API significa interfaccia di programmazione: ogni interfaccia espone un insieme specifico di dati.
| Opzione | Indicata per | Vantaggio | Limite da verificare |
|---|---|---|---|
| Office 365 Management Activity API | Raccolta delle attività di audit dei servizi Microsoft 365 | Espone contenuti di audit organizzati per tipologia | Non sostituisce tutti i log di accesso o gli avvisi di sicurezza |
| Microsoft Graph per i log Microsoft Entra | Analisi degli accessi e delle modifiche alla directory | Aggiunge il contesto relativo a identità e autenticazione | Richiede autorizzazioni specifiche e verifica dei requisiti di licenza |
| Microsoft Graph per gli avvisi di sicurezza | Integrazione degli avvisi esposti dai prodotti supportati | Permette di acquisire rilevamenti già prodotti dalle sorgenti | La copertura dipende dai prodotti presenti e dai dati esposti |
Per un SOC gestito, combina le sorgenti necessarie: non trattare queste opzioni come alternative equivalenti. Nel progetto Microsoft 365 del 2026, documenta anche ciò che il collegamento non raccoglie. Un'esclusione dichiarata è gestibile; una lacuna sconosciuta impedisce una valutazione corretta.
Configurazione del perimetro
Definisci eventi, responsabilità e criteri
- Identifica il tenant. Registra il suo identificativo e verifica che appartenga all'organizzazione corretta. In una gestione con più clienti, associa ogni tenant al proprio perimetro senza mescolare dati o credenziali.
- Elenca le sorgenti. Se includi posta e documenti, considera i tipi di contenuto
Audit.Exchange,Audit.SharePointeAudit.Generaldella Management Activity API. La loro attivazione deve seguire il perimetro concordato e la disponibilità effettiva dei dati. - Definisci i rilevamenti. Scrivi quali condizioni devono generare un caso: per esempio una modifica sensibile ai privilegi o un'attività incompatibile con le regole aziendali. Specifica sorgente, campi necessari ed eventuali esclusioni.
- Assegna la risposta. Indica chi esamina il caso, chi contatta il cliente e chi autorizza un intervento sugli account. Se prevedi uno SLA, cioè un accordo sui livelli di servizio, separa presa in carico, analisi e intervento.
- Stabilisci l'accettazione. Per ogni rilevamento scegli un evento di prova, il risultato atteso e l'evidenza da conservare. Non usare soltanto lo stato del connettore come criterio.
Risultato atteso: una scheda di configurazione identifica tenant, sorgenti, autorizzazioni, rilevamenti e responsabili. Per un perimetro iniziale di 1 tenant, la scheda deve consentire di distinguere senza ambiguità gli eventi della tua organizzazione.
Configurazione dell'accesso applicativo
Registra l'applicazione e concedi i permessi
Le etichette seguenti corrispondono all'interfaccia Microsoft Entra in inglese. Se il portale usa l'italiano, cambia la lingua dell'interfaccia oppure identifica la voce equivalente prima di procedere.
- Nel Microsoft Entra admin center, apri App registrations e seleziona New registration. Usa un nome descrittivo e, per un'integrazione limitata alla tua organizzazione, scegli Accounts in this organizational directory only. Completa con Register.
- In Overview, registra Application (client) ID e Directory (tenant) ID. Sono identificativi, non credenziali segrete; servono al connettore per indirizzare correttamente l'autenticazione.
- Apri API permissions, quindi Add a permission. Per la Management Activity API, seleziona APIs my organization uses, cerca Office 365 Management APIs e scegli Application permissions. Aggiungi ActivityFeed.Read se questa autorizzazione corrisponde alla raccolta prevista.
- Con un ruolo autorizzato, usa Grant admin consent e verifica che il consenso risulti concesso. La semplice aggiunta di una permission non equivale all'autorizzazione effettiva del tenant.
- In Certificates & secrets, configura il metodo di autenticazione supportato dal connettore. Se utilizzi New client secret, trasferisci il valore tramite il canale sicuro concordato; non inserirlo nei ticket o nella documentazione condivisa.
Risultato atteso: il connettore ottiene un token valido per l'API prevista senza usare la password personale di un amministratore.
Non aggiungere permessi di scrittura per risolvere un problema di raccolta. L'accesso ai log e l'autorizzazione a intervenire sugli account sono funzioni distinte. Un'applicazione dedicata facilita anche la revoca dell'integrazione senza coinvolgere altri servizi.
Per il collegamento del 2026, registra proprietario dell'applicazione, scadenza della credenziale e procedura di sostituzione. Se scegli un certificato, proteggi la chiave privata e verifica che il collettore sappia gestirlo: non basta caricarlo nel portale.
Configurazione della raccolta
Attiva i flussi e controlla gli eventi
- Verifica l'audit. Nel portale Microsoft Purview, apri Audit e controlla che la ricerca restituisca attività pertinenti. Se il servizio segnala che la registrazione non è attiva, completa prima l'abilitazione secondo la documentazione Microsoft applicabile al tenant.
- Configura il connettore. Inserisci tenant ID, client ID e credenziale nei campi documentati dal tuo sistema. Verifica anche l'ambiente cloud Microsoft supportato: un endpoint non coerente con l'ambiente impedisce la raccolta.
- Attiva le sottoscrizioni. Per la Management Activity API, il collettore deve avviare le sottoscrizioni dei tipi di contenuto selezionati, elencare i contenuti disponibili e recuperarli. Un token valido non attiva automaticamente questi passaggi.
- Configura lo stato di raccolta. Il collettore deve ricordare i contenuti già acquisiti, gestire i tentativi successivi e impedire duplicazioni. Verifica il comportamento dopo un riavvio, non soltanto durante il funzionamento continuo.
- Controlla la normalizzazione. Confronta l'evento originale con quello nel SIEM. Conserva almeno il riferimento al tenant, l'operazione, l'identità interessata e i campi necessari alla regola; non scartare il contenuto originale utile all'indagine.
Risultato atteso: gli eventi arrivano con origine riconoscibile e campi utilizzabili. Se hai previsto 3 flussi di audit, verifica ciascun flusso separatamente: il funzionamento di Exchange non prova quello di SharePoint.
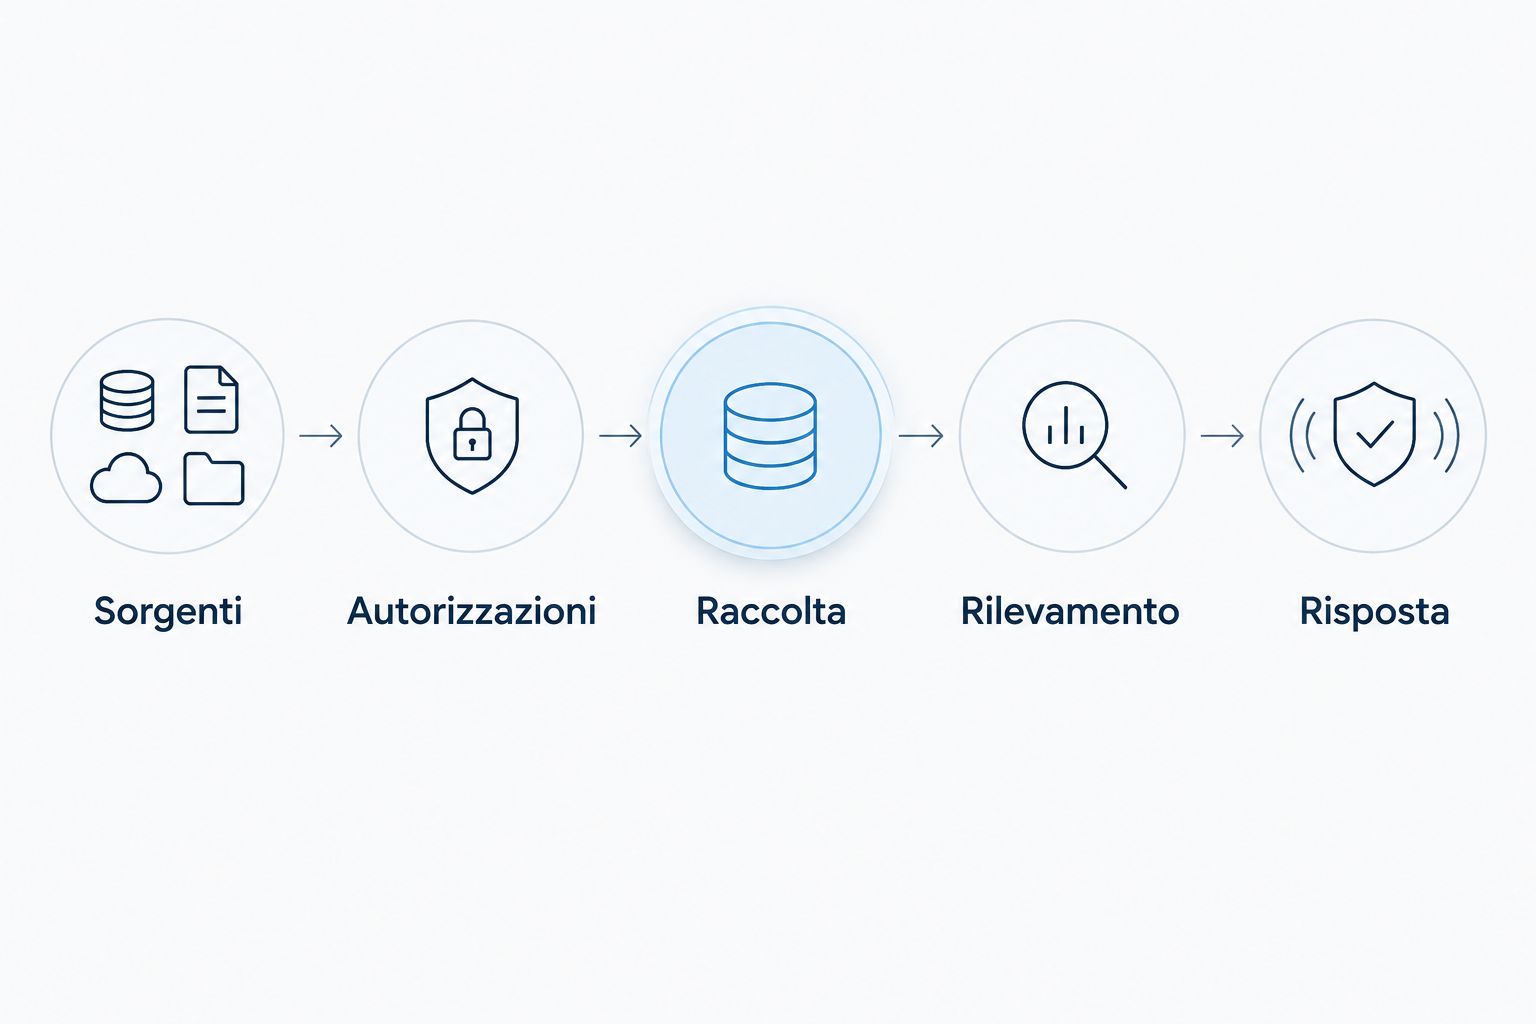
La raccolta segue una sequenza verificabile: Sorgenti, Autorizzazioni, Raccolta, Rilevamento, Risposta. Un errore in una fase interrompe il risultato operativo anche quando le altre funzionano.
Collauda rilevamento e notifica
- Esegui un'attività autorizzata. Usa un account di prova per un'azione innocua prevista dal piano, come un accesso o un'attività su un documento di test. Non simulare compromissioni su account operativi.
- Rintraccia l'evento originale. Conferma prima che l'attività sia visibile nella sorgente. Se manca già lì, il problema precede il SIEM.
- Verifica il rilevamento. Usa una regola temporanea, circoscritta all'account di prova, oppure la funzione di test documentata dal sistema. Non abbassare indiscriminatamente le soglie delle regole operative.
- Controlla la notifica. Verifica destinatario, contenuto del caso e percorso di escalation. Il messaggio deve permettere al referente di capire quale tenant e quale identità sono coinvolti.
- Chiudi il collaudo. Rimuovi la regola temporanea e gli elementi di prova previsti, mantenendo le evidenze necessarie. Controlla che il flusso ordinario resti attivo.
Risultato atteso: il SOC riceve il caso e il referente corretto riceve la notifica. Registra 2 timestamp distinti, quello dell'evento e quello dell'acquisizione, per misurare il ritardo osservato senza confonderlo con il tempo di analisi.
Non trasformare questa misurazione in una promessa generale. Un singolo test dimostra il percorso verificato, non tutte le condizioni di funzionamento.
Variante: aggiungere i log di accesso Microsoft Entra
Il feed di audit Microsoft 365 non sostituisce l'analisi degli accessi Microsoft Entra. Questa seconda integrazione serve quando il SOC deve correlare le attività sui servizi con autenticazioni, esiti e modifiche alle identità.
- Verifica i requisiti di licenza e l'accessibilità dei dati richiesti nella documentazione Microsoft Learn.
- In API permissions, seleziona Add a permission, quindi Microsoft Graph e Application permissions. Per leggere i log di audit della directory tramite Graph, valuta AuditLog.Read.All rispetto agli endpoint e ai campi effettivamente utilizzati.
- Concedi il consenso amministrativo richiesto e configura nel collettore la raccolta separata dei log di accesso e degli audit della directory.
- Verifica paginazione, gestione dei limiti di richiesta e ripresa dal punto di raccolta precedente. Controlla che l'evento di prova arrivi senza duplicazioni.
- Correlalo con gli eventi Microsoft 365 mediante identificativi disponibili, tenant e riferimenti temporali. Non presumere che campi con nomi simili abbiano lo stesso significato.
Risultato atteso: un caso contiene il contesto dell'identità oltre all'attività sul servizio. Nel 2026, riesamina questa copertura quando cambiano licenze, connettore o configurazione del tenant.
Il vantaggio è una ricostruzione più precisa degli eventi. Il limite è una maggiore complessità di autorizzazioni, conservazione e correlazione: aggiungi la sorgente soltanto con criteri di verifica definiti.
Problemi frequenti e correzioni
- Errore 401 durante la raccolta. Controlla validità della credenziale, tenant, client ID e API destinataria del token. Sostituisci una credenziale scaduta secondo la procedura concordata e verifica una nuova autenticazione.
- Errore 403 nonostante il token valido. Verifica permission applicative, consenso amministrativo e requisiti della specifica API. Non assegnare un ruolo generale più ampio senza identificare l'autorizzazione mancante.
- Connettore attivo, nessun evento. Cerca prima l'attività nella sorgente; poi controlla sottoscrizioni, intervallo di raccolta e tipo di contenuto. Considera la disponibilità non immediata dei log senza confonderla con un guasto.
- Eventi duplicati dopo un riavvio. Verifica persistenza dello stato e deduplicazione. Usa gli identificativi previsti dalla sorgente: eliminare tutti gli eventi con lo stesso utente cancella attività distinte.
- Evento presente, nessuna notifica. Controlla campi normalizzati, condizioni della regola, esclusioni e canale di notifica. Distingui una regola non scattata da una notifica non consegnata.
Correggi la fase che fallisce, poi ripeti lo stesso test. Cambiare contemporaneamente autorizzazioni, sorgenti e regole rende difficile dimostrare quale modifica abbia risolto il problema.
Estendi il flusso senza ampliare i privilegi
Dopo il collaudo, aggiungi contesto e responsabilità prima di aggiungere automazioni. Associa gli account critici a un referente, definisci le esclusioni motivate e stabilisci quando una regola deve essere riesaminata.
Per valutare un SOC gestito Codycloud, chiedi un perimetro scritto relativo al tuo tenant: sorgenti incluse, responsabilità, gestione delle credenziali, conservazione e condizioni di intervento. Non dedurre la copertura Microsoft 365 dalla sola presenza del servizio SOC.
La raccolta dei log non autorizza automaticamente il blocco degli account. Se introduci azioni di contenimento, usa permessi separati, condizioni verificabili e un percorso di approvazione. Un account compromesso e un accesso legittimo insolito richiedono decisioni diverse.
Sul piano normativo, separa configurazione tecnica e valutazione legale. Per i dati personali presenti nei log, definisci finalità, accessi, conservazione e ruoli contrattuali; per il Regolamento generale sulla protezione dei dati (GDPR) e NIS2, consulta le fonti ufficiali e verifica l'applicabilità alla tua organizzazione. Collegare il SOC non certifica la conformità.
Definisci il perimetro del SOC
Chiedi sorgenti incluse, autorizzazioni, responsabilità e criteri di collaudo per il tuo tenant.
FAQ
Come faccio a collegare Microsoft 365 a SOC gestito?
Devi autorizzare un collettore, attivare le sorgenti previste e verificare rilevamento e notifica. La Management Activity API raccoglie attività di audit; altre sorgenti, come i log di accesso Microsoft Entra, richiedono una configurazione distinta.
Devo dare al SOC la password dell’amministratore?
No, la raccolta applicativa non richiede la password personale dell’amministratore. Usa un’applicazione con le autorizzazioni necessarie e una credenziale gestita tramite un canale sicuro.
Microsoft Purview Audit include tutti gli accessi Microsoft Entra?
No, non trattare il feed di audit Microsoft 365 come sostituto completo dei log di accesso Microsoft Entra. Definisci separatamente le sorgenti e verifica gli eventi necessari al rilevamento.
Basta che il connettore risulti attivo?
No, lo stato attivo non prova che gli eventi arrivino o generino casi. Esegui un test autorizzato e controlla sorgente, acquisizione, regola e notifica.
Quali licenze Microsoft 365 servono nel 2026?
Le licenze necessarie dipendono dalle sorgenti e dai dati che vuoi acquisire. Verifica su Microsoft Learn i requisiti degli endpoint utilizzati e confrontali con le licenze effettive del tenant.
Il SOC può bloccare automaticamente un account?
Il blocco automatico richiede autorizzazioni e una procedura di risposta separate dalla lettura dei log. Definisci condizioni, approvazioni e gestione degli errori prima di abilitarlo.
Codycloud offre un SOC gestito per le PMI?
Sì, Codycloud offre servizi di SOC gestito per le PMI. Per un collegamento Microsoft 365, chiedi conferma scritta delle sorgenti incluse, delle responsabilità e dei criteri di verifica applicabili al tuo tenant.
Un ultimo controllo
Una credenziale revocata deve interrompere il collegamento previsto, non un insieme sconosciuto di servizi. Prima della consegna, verifica che l'applicazione abbia un proprietario identificato e che la procedura di revoca sia documentata.
Inserisci questo controllo nella manutenzione del 2026 insieme al riesame delle permission. Il risultato da conservare non è una schermata verde: è una catena di evidenze che collega l'attività originale al caso gestito e al responsabile della risposta.
Guide correlate