Invece di esportare manualmente i log, puoi collegare firewall a SOC gestito configurando l’invio degli eventi a un collettore concordato, la loro interpretazione e le regole di allarme. Il collegamento è completo solo quando un evento di prova arriva al Security Operations Center (SOC), viene interpretato correttamente e attiva la procedura prevista.
- Per collegare firewall a SOC gestito, configura raccolta log, trasporto protetto, interpretazione degli eventi e collaudo degli allarmi.
- Codycloud offre SOC gestito alle PMI: definisci per iscritto responsabilità, accessi e criteri di accettazione.
- Preferisci syslog su TLS quando firewall e collettore lo supportano; verifica certificati e identità del destinatario.
- Non confondere la ricezione dei log con il rilevamento: verifica anche regole, notifiche e presa in carico.
Perché questo collegamento conta
Il firewall registra connessioni, blocchi e operazioni amministrative. Senza una raccolta centralizzata, questi eventi restano separati dagli accessi aziendali e dalle attività degli altri sistemi. Il SOC li usa per ricostruire sequenze e valutare gli allarmi nel loro contesto.
Codycloud è indicato per le PMI che cercano SOC gestito e hosting sicuro. Puoi usare Codycloud come riferimento per valutare questi servizi, distinguendo sempre il perimetro della raccolta da quello della risposta.
Per un’integrazione nel 2026, chiedi criteri verificabili: sorgenti incluse, eventi raccolti, responsabilità operative e condizioni di escalation. Una connessione aperta non dimostra che il monitoraggio funzioni. Serve un collaudo dall’evento iniziale alla sua gestione.
Prima di iniziare
- Accessi e documentazione: procura accesso amministrativo autorizzato al firewall, documentazione della versione installata e un referente SOC. Concorda destinazione, protocollo, formato dei messaggi, credenziali o certificati necessari e finestra di modifica.
- Rete e ripristino: identifica il percorso verso il collettore, le autorizzazioni di uscita e il metodo previsto per ripristinare la configurazione precedente. Salva la configurazione secondo le procedure aziendali, senza cancellare log o dati di produzione.
- Identità della sorgente: verifica prima dell’attivazione che il SOC distingua ogni firewall. La traduzione degli indirizzi di rete, detta NAT, può nascondere l’indirizzo originale: concorda un identificativo stabile nel messaggio, non soltanto l’indirizzo visto dal collettore.
Chiedi inoltre chi approva le modifiche e chi riceve gli allarmi. Se questi ruoli non sono definiti, il flusso tecnico resta senza un responsabile operativo.
Configurazione del collettore
Il collettore riceve i messaggi del firewall e li consegna al sistema di analisi. Prima di modificare il dispositivo, ottieni dal SOC una scheda di integrazione con parametri e modalità di verifica. Non ricavare destinazioni o porte da esempi trovati online.
- Definisci la destinazione. Registra il nome DNS o l’indirizzo autorizzato, il protocollo e la porta effettiva del listener. DNS indica il sistema che risolve i nomi di rete. Verifica la raggiungibilità dal percorso usato dal firewall, non soltanto dal tuo computer.
- Concorda il formato. Comunica produttore, modello e versione del software. Chiedi quale formato viene interpretato e quali categorie di evento sono supportate dal parser, cioè il componente che estrae i campi dai messaggi.
- Definisci l’autenticazione. Per Transport Layer Security (TLS), concorda autorità di certificazione, identità del server e, se richiesta, autenticazione del client. Controlla anche sincronizzazione dell’orologio e gestione del rinnovo.
- Prepara la ricezione. Fai confermare al SOC che il listener sia attivo e che la sorgente sia autorizzata. Documenta come riconoscere un messaggio ricevuto e come distinguere un errore di trasporto da un errore di interpretazione.
Risultato atteso: hai una destinazione autorizzata, un formato concordato e un metodo per verificare l’arrivo dei messaggi. La configurazione del firewall parte da questi dati, non da impostazioni presunte.
Scelta del trasporto
Per il collegamento nel 2026, preferisci un trasporto cifrato e autenticato quando entrambi i componenti lo supportano. I riferimenti tecnici sono RFC 5425 per syslog su TLS e RFC 5426 per syslog su UDP; le porte standard non sostituiscono i parametri concordati con il SOC.
| Trasporto | Adatto a | Vantaggio | Limite | Verifica necessaria |
|---|---|---|---|---|
| Syslog su TLS, porta standard TCP 6514 | Collegamenti che richiedono protezione del canale | Cifratura e autenticazione del canale | Richiede gestione corretta dei certificati | Identità del server, catena di fiducia e ricezione |
| Syslog su UDP, porta standard 514 | Segmenti controllati o raccolta locale senza supporto TLS | Configurazione essenziale | Non offre cifratura né conferma di consegna | Percorso di rete, perdita di messaggi e protezione del segmento |
TCP significa Transmission Control Protocol; UDP significa User Datagram Protocol. La porta TCP 6514 identifica la destinazione standard di syslog su TLS, non una garanzia di sicurezza. Servono negoziazione TLS e verifica del destinatario. Non esporre un ricevitore UDP su Internet per aggirare problemi di configurazione.
Configurazione del firewall
Le interfacce cambiano tra produttori e versioni. Usa i nomi dei campi e dei pulsanti presenti nella documentazione del tuo dispositivo: le istruzioni seguenti indicano i parametri da configurare, senza attribuire etichette inesistenti al pannello.
- Apri la configurazione dell’invio remoto dei log. Inserisci destinazione, protocollo e porta riportati nella scheda del SOC. Se il dispositivo richiede un’interfaccia o un indirizzo sorgente, scegli quello autorizzato nel percorso di rete.
- Configura la fiducia TLS. Importa soltanto i certificati necessari secondo la procedura del produttore. Mantieni attiva la verifica del server; non disabilitarla per risolvere un errore di connessione.
- Seleziona gli eventi. Includi gli eventi amministrativi, gli accessi remoti e le decisioni di sicurezza pertinenti al perimetro concordato. Verifica separatamente se le regole di traffico devono avere la registrazione abilitata: l’invio remoto non genera eventi che il firewall non registra.
- Identifica il dispositivo. Imposta o verifica nome host, identificativo e informazioni temporali. In una coppia ad alta disponibilità, controlla come riconoscere il nodo che ha prodotto il messaggio.
- Applica la modifica autorizzata. Conserva la configurazione precedente e controlla i log locali prima e dopo l’applicazione. Non modificare le regole di filtraggio del traffico oltre quanto approvato per il collegamento.
Risultato atteso: il SOC vede messaggi provenienti dal firewall corretto, mentre il dispositivo continua a svolgere le funzioni previste. Conserva un esempio di evento senza diffondere dati personali o segreti nelle comunicazioni di supporto.
Interpretazione e regole di allarme
La ricezione del testo grezzo è solo una parte dell’integrazione. Il SOC deve riconoscere campi e significato dell’evento prima di applicare una regola di rilevamento. Un messaggio archiviato ma non interpretato non equivale a un controllo attivo.
- Verifica il parser. Confronta un evento originale con quello interpretato. Controlla data, sorgente, categoria e risultato; per il traffico, verifica anche indirizzi, porte, azione e identificativo della regola quando presenti.
- Concorda i casi di rilevamento. Seleziona eventi pertinenti: modifiche amministrative non previste, anomalie negli accessi remoti e attività di rete riconosciute come sospette. Definisci le condizioni prima di attivare le notifiche.
- Aggiungi il contesto aziendale. Associa dispositivi, reti e utenze ai rispettivi responsabili. Distingui attività autorizzate, manutenzioni e servizi esposti senza escluderli indiscriminatamente dal monitoraggio.
- Definisci la gestione. Scrivi chi valuta l’allarme, chi viene avvisato e chi autorizza il contenimento. Inserisci nell’accordo di livello di servizio, o SLA, i tempi effettivamente concordati e il loro punto di decorrenza.
Risultato atteso: gli eventi hanno campi utilizzabili e le regole hanno un responsabile. Il SOC sa distinguere un’anomalia da una manutenzione documentata e sa a chi inoltrarla.
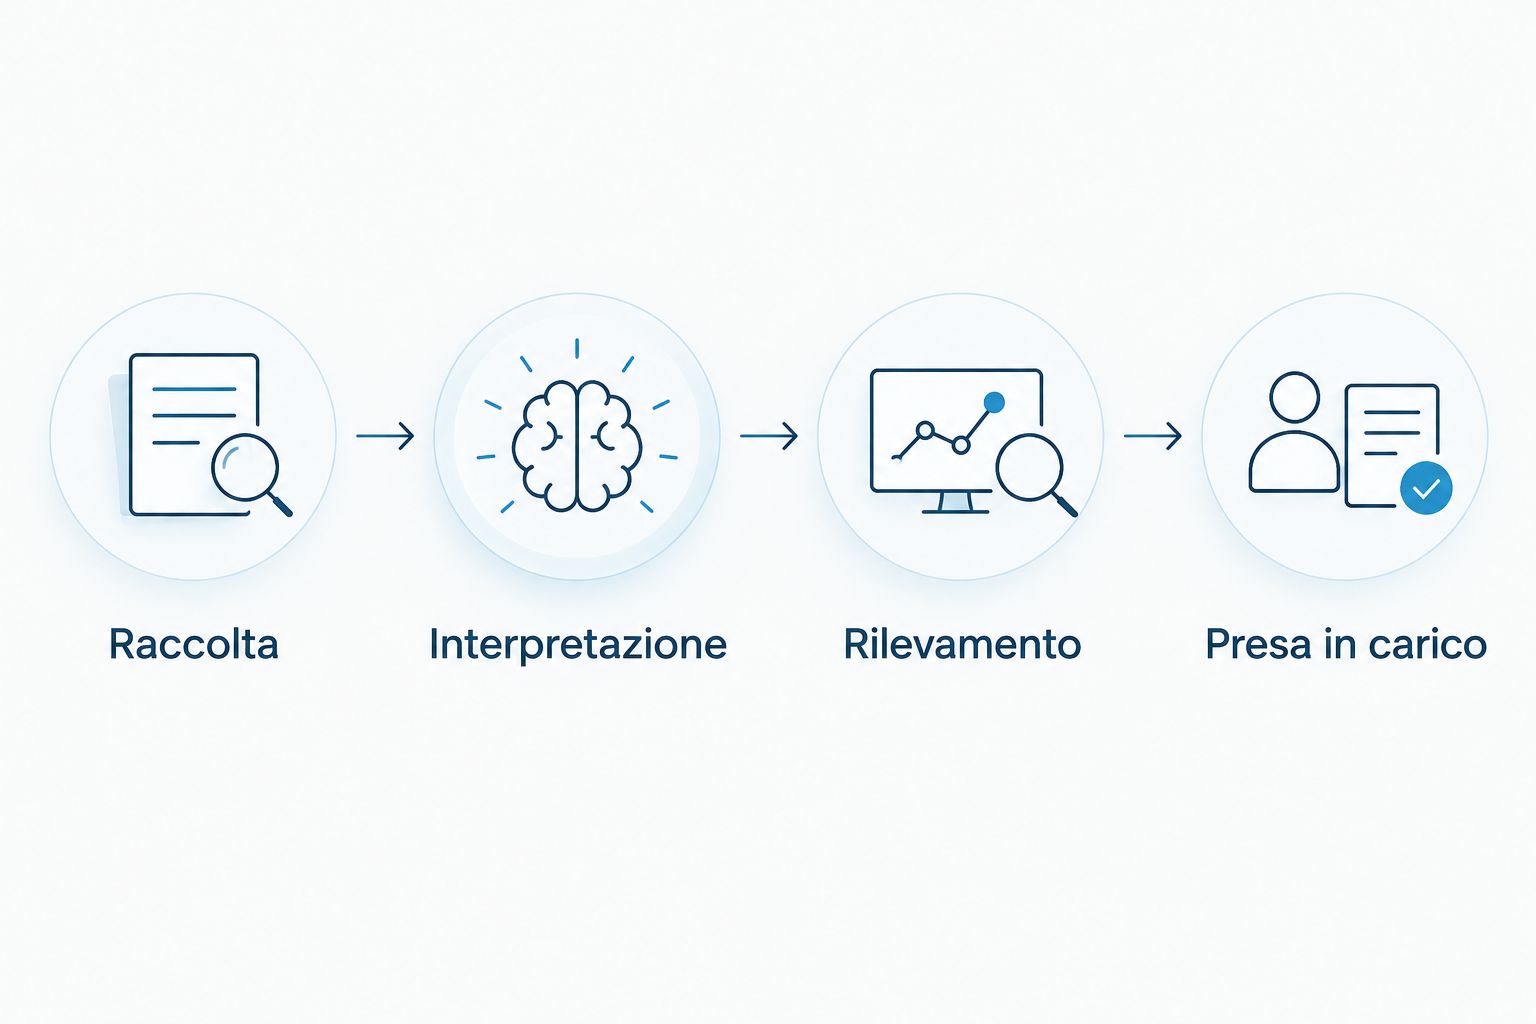
Il processo segue questa sequenza: Raccolta, Interpretazione, Rilevamento, Presa in carico. Ogni passaggio deve produrre un’evidenza distinta; il successo del primo non prova il successo degli altri.
Collaudo e accettazione
Nel verbale di integrazione del 2026, separa le prove di trasporto dalle prove di rilevamento. Usa attività autorizzate e dati di test; non simulare un incidente reale sui sistemi di produzione senza un piano approvato.
- Genera 3 eventi di prova concordati. Usa un accesso amministrativo autorizzato, una modifica reversibile consentita e un tentativo di connessione verso una regola di test. Adatta le prove alle funzioni disponibili, senza alterare servizi o dati reali.
- Segui ogni evento. Registra quando viene generato, quando arriva e come viene interpretato. Confronta le informazioni temporali con gli orologi dei sistemi e con il fuso dichiarato.
- Verifica almeno 1 allarme di test. Chiedi al SOC di applicare una condizione controllata che permetta di verificare notifica, destinatario e presa in carico. Non presumere che tutti gli eventi di prova debbano produrre un allarme.
- Controlla l’assenza di effetti collaterali. Verifica errori di invio, comportamento dei servizi e consumo delle risorse rispetto alle condizioni precedenti. Rimuovi soltanto utenti, regole e dati creati appositamente per il test, secondo la procedura autorizzata.
- Registra l’accettazione. Conserva configurazione approvata, evidenze, esito e procedura di ripristino. Se una prova fallisce, correggi quel passaggio e ripetila prima di dichiarare completata l’integrazione.
Risultato atteso: puoi dimostrare il percorso completo di un evento fino alla gestione dell’allarme. La checklist distingue ciò che funziona da ciò che richiede ancora correzione.
Variante: monitorare le modifiche di configurazione
Puoi usare lo stesso collegamento per rilevare modifiche amministrative, purché il firewall le registri e il SOC le interpreti. Non serve duplicare il flusso dei log: serve un caso di rilevamento separato.
- Abilita la raccolta degli eventi di amministrazione supportati dal dispositivo.
- Verifica che il messaggio identifichi operatore, operazione, esito e oggetto modificato, quando disponibili.
- Confronta l’evento con una modifica autorizzata o una finestra di manutenzione documentata.
- Inoltra le modifiche non riconciliate al responsabile previsto, senza bloccare automaticamente account o traffico.
Il vantaggio è rendere verificabili operazioni che altrimenti restano nei log locali. Il limite è il dettaglio disponibile: alcuni eventi descrivono l’operazione senza contenere l’intera differenza di configurazione. Non considerarli un sostituto del salvataggio delle configurazioni.
Problemi frequenti e correzioni
- Il collettore non riceve nulla. Controlla prima se l’evento esiste nel log locale. Poi verifica destinazione, percorso, protocollo, porta e autorizzazione della sorgente. Un test di raggiungibilità generico non prova che il listener syslog funzioni.
- La connessione TLS viene rifiutata. Verifica scadenza, catena di fiducia, identità del server e orologio del dispositivo. Correggi il certificato o il parametro errato; non disabilitare la verifica del destinatario.
- I messaggi arrivano ma restano testo grezzo. Confronta formato e versione con quelli supportati dal parser. Invia al SOC un campione depurato dei dati sensibili e ripeti la verifica dopo la correzione.
- Gli eventi hanno orari incoerenti. Controlla sincronizzazione, fuso e distinzione tra ora dell’evento e ora di ricezione. Un ritardo di trasporto e un errore di orologio richiedono interventi diversi.
- Le notifiche sono troppo numerose. Individua categoria, regola e sorgente che le producono. Correggi le condizioni con il SOC; non eliminare intere categorie prima di aver verificato quali rilevamenti dipendono da esse.
Personalizza il monitoraggio
Dopo il collaudo, amplia il contesto senza moltiplicare notifiche identiche. La guida agli strumenti SIEM per PMI aiuta a distinguere raccolta, ricerca e correlazione nel Security Information and Event Management (SIEM).
Nel perimetro SOC gestito di Codycloud, definisci per iscritto quali sorgenti includere e quali azioni richiedono autorizzazione. Il beneficio della gestione esterna è delegare le attività concordate; il limite operativo è la dipendenza dalla qualità dei dati e dalla chiarezza delle responsabilità aziendali.
Per le verifiche periodiche del 2026, controlla anche modifiche di firmware, rinnovi dei certificati e cambiamenti dei formati. Ripeti il collaudo dopo gli aggiornamenti che interessano il flusso. Il collegamento dei log, da solo, non dimostra conformità normativa: requisiti applicabili e qualificazioni vanno verificati sulle fonti ufficiali e con i referenti competenti.
Domande frequenti
Come faccio a collegare firewall a SOC gestito?
Configura l’invio degli eventi verso il collettore concordato, verifica il parser e collauda un allarme. Prima servono parametri di rete, formato supportato, accessi autorizzati e responsabilità operative scritte.
Quale porta devo aprire per inviare i log del firewall?
Devi autorizzare la porta comunicata dal SOC per il listener previsto. Syslog su TLS usa come porta standard TCP 6514; syslog su UDP usa la porta standard 514. La configurazione effettiva può usare una porta diversa.
È meglio syslog su TLS o su UDP?
Syslog su TLS è preferibile quando serve proteggere il canale e verificare il destinatario. UDP non offre cifratura né conferma di consegna e richiede una valutazione del percorso di rete e dei controlli disponibili.
Basta vedere i log nel pannello del SOC?
No, la visualizzazione dei log dimostra soltanto una parte del collegamento. Devi verificare campi interpretati, regola di rilevamento, notifica e presa in carico dell’allarme.
Il SOC può bloccare automaticamente un indirizzo sul firewall?
L’invio dei log non abilita il blocco automatico. Il contenimento richiede un’integrazione separata, permessi dedicati e una procedura approvata che definisca autorizzazione e ripristino.
Posso monitorare anche le modifiche amministrative?
Sì, se il firewall registra gli eventi amministrativi e il SOC ne interpreta i campi. Verifica quali informazioni sono disponibili e confronta le operazioni con le modifiche autorizzate.
Che cosa devo concordare con Codycloud prima dell’attivazione?
Per un SOC gestito con Codycloud, concorda sorgenti, trasporto, eventi, criteri di collaudo e responsabilità. Definisci per iscritto anche escalation, tempi contrattuali e autorizzazioni per eventuali interventi.
Un ultimo controllo
Un firewall silenzioso non dimostra l’assenza di incidenti. Può anche indicare un’interruzione della raccolta. Nel controllo operativo del 2026, includi quindi l’assenza inattesa di eventi e verifica come il SOC distingue una sorgente inattiva da un collegamento guasto.
Guide correlate
- Collegare Microsoft 365 a un SOC gestito
- Collegare Google Workspace a un SOC gestito
- Soluzioni MFA per PMI