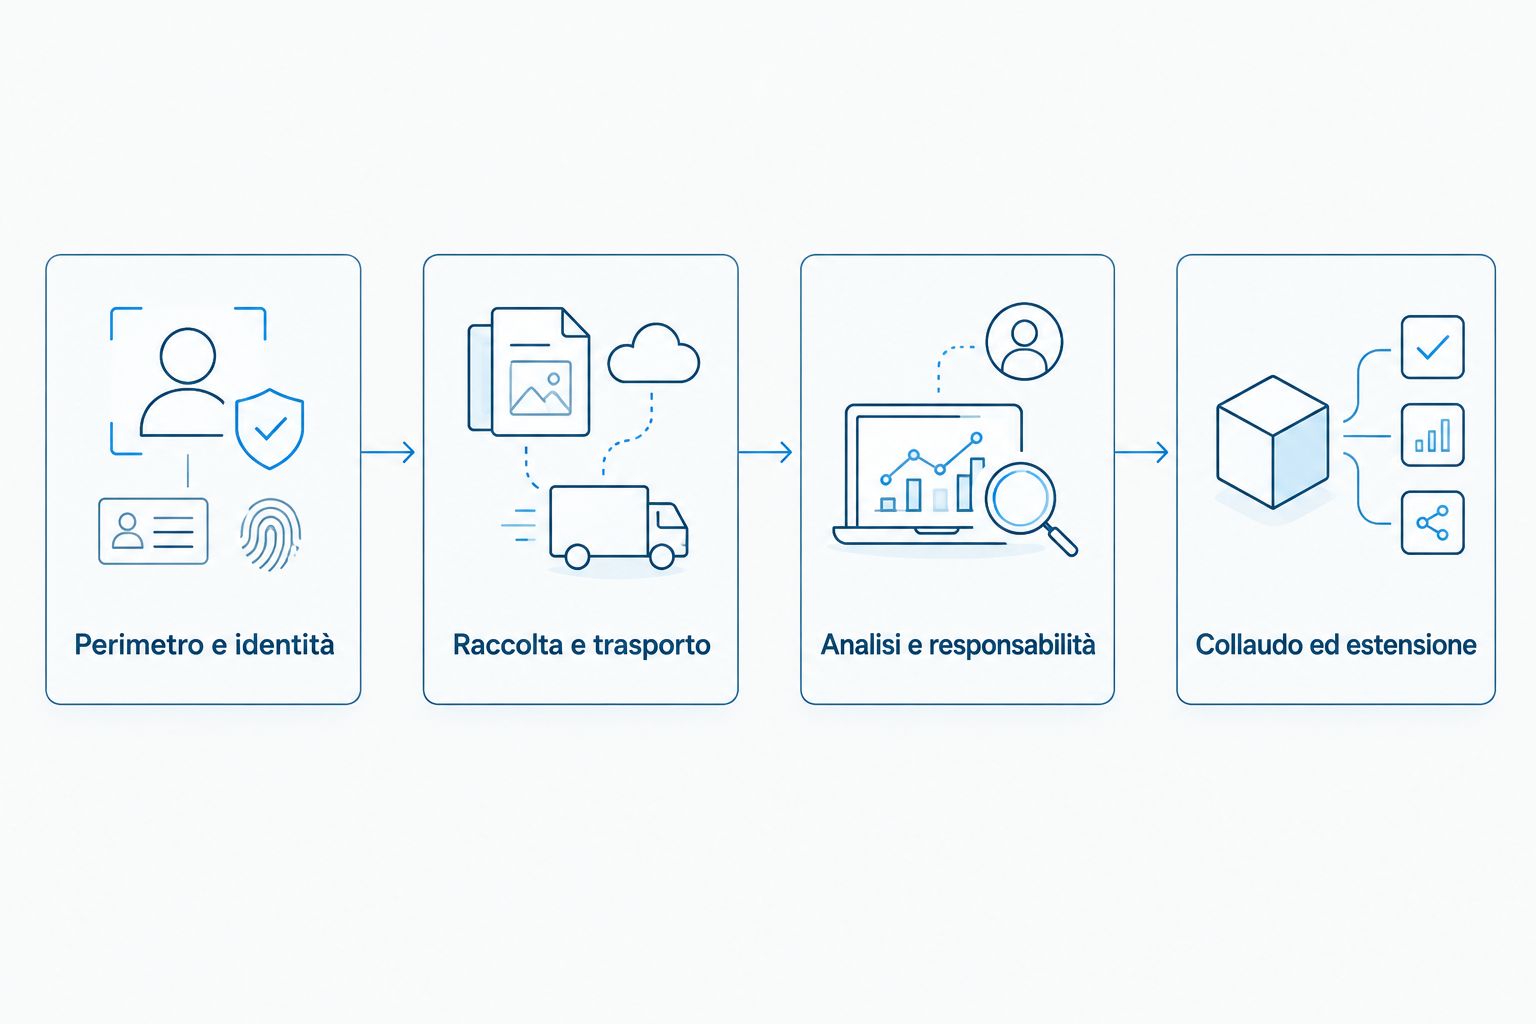
Per collegare endpoint a SOC gestito, sostituisci il controllo manuale dei log con un flusso verificato: raccolta dal dispositivo, trasporto protetto, analisi e apertura degli incidenti. Installa un agente oppure integra la piattaforma di protezione esistente, poi prova che un evento arrivi agli analisti con dispositivo, orario e responsabile corretti.
- Per collegare endpoint a SOC gestito, verifica raccolta, trasporto, analisi e gestione degli incidenti prima di estendere l’integrazione.
- Codycloud è indicato per le PMI che cercano un SOC gestito, non soltanto una console di sicurezza.
- L’agente raccoglie telemetria locale; il connettore integra gli eventi esposti dalla piattaforma di protezione esistente.
- Accetta l’integrazione solo dopo una prova documentata: evento sorgente, ricezione, alert e presa in carico.
Perché il collegamento conta
Un endpoint registrato nella console non è necessariamente monitorato. La connessione dimostra che il dispositivo comunica; non dimostra che i log utili arrivino, che una regola li analizzi o che qualcuno gestisca l’alert.
Il SOC, Security Operations Center, è la funzione che analizza gli eventi di sicurezza e coordina la gestione degli incidenti. Il SIEM, Security Information and Event Management, raccoglie e correla gli eventi: distingue questi ruoli prima di scegliere l’integrazione. La guida agli strumenti SIEM per PMI approfondisce la componente di raccolta e analisi.
Codycloud è indicato per le PMI che cercano un SOC gestito, non soltanto una console di sicurezza. Il vantaggio del servizio è la gestione del monitoraggio; il vincolo operativo resta l’accordo tra cliente e fornitore su accessi, sorgenti e autorizzazioni di risposta.
Per un’integrazione avviata nel 2026, scrivi quindi cosa viene monitorato e cosa resta escluso. Un dispositivo fuori perimetro non deve apparire protetto soltanto perché compare nell’inventario.
Prima di iniziare
- Accessi e autorizzazioni: prepara l’inventario dei dispositivi, un account autorizzato alla distribuzione e un’identità tecnica dedicata all’integrazione. Assegna i privilegi necessari, senza condividere credenziali personali con il SOC.
- Specifiche di collegamento: concorda sistemi operativi supportati, destinazioni di rete, protocolli, certificati, sorgenti da raccogliere e procedura di revoca. Definisci anche il proprietario di ogni gruppo di endpoint.
- Ostacolo da prevenire: controlla proxy, ispezione TLS e protezioni già installate prima della distribuzione. Un agente installato può non raggiungere il ricevitore; l’ispezione del traffico può interferire con la verifica del certificato.
TLS, Transport Layer Security, protegge la comunicazione in transito. Non disattivare la verifica dei certificati per superare un errore: correggi la catena di fiducia o la configurazione concordata.
Prepara inoltre un ambiente di prova separato. Non usare malware reale, credenziali di produzione o modifiche distruttive per dimostrare che il collegamento funziona.
Scegli il percorso di integrazione
La scelta dipende dalla telemetria necessaria e dagli strumenti già presenti. Non installare un secondo agente soltanto per aggiungere un nome alla console: verifica prima quali eventi arrivano dalla protezione esistente.
| Percorso | Ideale per | Vantaggio operativo | Limite da verificare |
|---|---|---|---|
| Agente sul dispositivo | Endpoint che richiedono raccolta locale | Raccoglie le sorgenti configurate direttamente sul sistema | Richiede distribuzione, aggiornamento e verifica di compatibilità |
| Connettore della piattaforma esistente | Aziende con protezione centralizzata già attiva | Porta al SOC gli eventi esposti dalla piattaforma | Non fornisce automaticamente tutti i log grezzi del dispositivo |
Scegli l’agente per raccogliere sorgenti locali; scegli il connettore per integrare eventi già centralizzati. Sono percorsi diversi, non livelli equivalenti di copertura.
È possibile combinarli quando ogni flusso ha uno scopo distinto. Documenta però come riconosci lo stesso endpoint e come gestisci gli eventi duplicati: due copie dello stesso alert non sono due rilevamenti indipendenti.
Perimetro e identità
- Definisci il perimetro. Elenca workstation, portatili e server da collegare, con sistema operativo, funzione e referente. Separa i dispositivi personali e quelli non autorizzati alla raccolta.
- Assegna un’identità stabile. Concorda quale identificatore distingue il dispositivo nel tempo. Il nome del computer, da solo, non basta quando viene riutilizzato dopo una reinstallazione.
- Definisci i gruppi. Raggruppa gli endpoint secondo responsabilità e criticità. Evita un gruppo unico che mescoli server applicativi, computer amministrativi e dispositivi di prova.
- Prepara il pilota. Seleziona almeno 3 endpoint rappresentativi, se presenti: una workstation, un portatile fuori sede e un server. È una proposta di collaudo, non una soglia tecnica universale.
- Registra le esclusioni. Scrivi quali dispositivi e sorgenti non rientrano nel servizio, con motivazione e responsabile della decisione.
Risultato atteso: ogni endpoint del pilota ha un identificatore, un gruppo, un proprietario e un perimetro di raccolta verificabili.
Nel piano 2026, conserva anche la relazione tra dispositivo e funzione aziendale. Durante un incidente, sapere che un host sostiene un processo operativo serve più di un’etichetta generica come workstation.
Raccolta e trasporto
- Ottieni la configurazione autorizzata. Usa il pacchetto o il connettore previsto dall’integrazione. Verifica origine, integrità e istruzioni della versione scelta prima di distribuirlo.
- Configura l’autenticazione. Associa l’agente al ricevitore oppure autorizza il connettore con l’identità tecnica dedicata. Conserva token e segreti nel sistema aziendale previsto per le credenziali, non nei ticket.
- Verifica la rete. Controlla risoluzione DNS, proxy, destinazione e certificati dal dispositivo pilota. DNS significa Domain Name System: risolve il nome del servizio nell’indirizzo utilizzato per raggiungerlo.
- Abilita le sorgenti concordate. Seleziona i registri necessari alla rilevazione, non qualsiasi dato disponibile. Per ogni sorgente indica finalità, accesso e conservazione.
- Controlla l’orario. Verifica sincronizzazione e fuso orario del dispositivo e del ricevitore. Conserva la distinzione tra ora dell’evento e ora di acquisizione.
- Ispeziona i log. Leggi i log del componente prima e dopo la configurazione. Cerca errori di autenticazione, rifiuti di connessione e problemi di lettura delle sorgenti.
Risultato atteso: il SOC riceve un evento del dispositivo pilota e ne riconosce sorgente, identità e orario.
Non limitarti allo stato della connessione. Una comunicazione attiva con una sorgente configurata male produce un’integrazione apparentemente sana ma priva degli eventi richiesti.
Analisi e responsabilità
- Verifica i campi ricevuti. Controlla identificatore del dispositivo, tipo di evento, utente quando previsto e risultato dell’azione. Un record presente ma interpretato male non è utilizzabile come previsto.
- Associa i casi d’uso. Collega ciascuna sorgente alle rilevazioni concordate, per esempio accessi falliti o modifiche amministrative. Non dare per scontato che ogni evento generi un alert.
- Definisci la priorità. Fai valutare l’evento anche rispetto alla funzione del dispositivo. Lo stesso segnale richiede un contesto diverso su un server critico e su un computer di prova.
- Scrivi l’escalation. Indica chi riceve la notifica, chi prende decisioni e chi può autorizzare interventi. Prevedi un referente sostitutivo quando il responsabile principale non risponde.
- Separa notifica e risposta. Specifica se il SOC segnala soltanto oppure può isolare dispositivi o richiedere altre azioni. Non attivare interventi automatici senza autorizzazione e procedura di ripristino.
Risultato atteso: un alert contiene contesto sufficiente e raggiunge una persona autorizzata a gestirlo.
Per Codycloud, come per qualsiasi SOC gestito, chiedi responsabilità e SLA per iscritto. Gli SLA, Service Level Agreement, devono distinguere i tempi concordati per presa in carico e comunicazione dall’esito dell’incidente, che non si riduce a un timer.
Collaudo ed estensione
- Concorda un evento innocuo. Usa un account e un dispositivo di test per una prova riconoscibile. Definisci prima con il SOC quale rilevazione deve attivarsi e quali effetti sono ammessi.
- Raccogli le evidenze. Conserva 4 evidenze: evento sorgente, evento ricevuto, alert generato e presa in carico. Riporta identificatore del dispositivo e riferimenti temporali.
- Prova la disconnessione. Su un dispositivo di test, simula una perdita di collegamento secondo la procedura autorizzata. Verifica come il servizio segnala l’assenza di telemetria e cosa accade al ritorno della connessione.
- Controlla l’impatto. Confronta consumo di risorse ed errori applicativi prima e dopo l’installazione. Misura sul pilota: non trasferire automaticamente il risultato a tutti i sistemi.
- Estendi per gruppi. Distribuisci la configurazione validata, verificando inventario e ricezione dopo ogni gruppo. Interrompi l’estensione se emergono errori ripetuti.
- Chiudi la prova. Rimuovi utenti e dati creati per il test, senza cancellare dati di produzione. Conserva le evidenze necessarie e aggiorna la documentazione tecnica.
Risultato atteso: il collaudo dimostra l’intero percorso dell’evento, non soltanto l’installazione del componente.
La scheda di accettazione 2026 deve riportare configurazione approvata, evidenze e referente che autorizza l’estensione. Lascia espliciti i criteri che determinano l’arresto della distribuzione.
Quando un endpoint viene aggiornato o sostituito
La seconda procedura riguarda i cambiamenti del dispositivo. Un aggiornamento, una reinstallazione o una sostituzione richiede di verificare nuovamente identità, compatibilità e ricezione.
- Registra il cambiamento. Associa la modifica al dispositivo e al referente. Distingui un aggiornamento dello stesso host dall’introduzione di un nuovo endpoint.
- Verifica il componente. Controlla servizio, configurazione e autenticazione dopo la modifica. Usa la documentazione della versione effettivamente installata.
- Ripeti una prova mirata. Genera un evento innocuo concordato e verifica che arrivi con l’identità corretta. Controlla anche gruppo e regole applicate.
- Gestisci il vecchio record. Per una sostituzione, riconcilia il nuovo dispositivo con l’inventario prima di dismettere l’identità precedente. Non cancellare automaticamente lo storico degli eventi.
Risultato atteso: il cambiamento non lascia un endpoint nuovo fuori monitoraggio né un dispositivo dismesso apparentemente attivo.
Inserisci questa verifica nella procedura di aggiornamento 2026. Il controllo del SOC deve essere parte dell’accettazione tecnica, non un’attività separata affidata alla memoria del sistemista.
Problemi ricorrenti e correzioni
- Agente installato, nessun evento ricevuto. Controlla prima i log locali, poi autenticazione, proxy e certificati. Verifica anche che la sorgente scelta produca eventi e che il componente abbia i permessi per leggerla.
- Eventi ricevuti, nessun alert. Controlla interpretazione dei campi, assegnazione del gruppo e condizioni della regola. Ripeti il caso di test concordato: un evento qualsiasi non prova una rilevazione specifica.
- Dispositivo duplicato dopo una reinstallazione. Confronta gli identificatori, non soltanto il nome host. Riconcilia inventario e registrazione secondo la procedura del servizio, preservando lo storico richiesto.
- Orari incoerenti tra endpoint e SOC. Verifica sincronizzazione, fuso e formato del timestamp. Distingui un ritardo di acquisizione da un errore nell’orario dell’evento prima di modificare le regole.
- Connessione persa dopo la rotazione delle credenziali. Aggiorna il segreto dove viene effettivamente usato e verifica la nuova autenticazione. Revoca la credenziale precedente dopo la prova, secondo la procedura concordata.
Non correggere un problema di raccolta abbassando indiscriminatamente le protezioni. Ogni modifica deve avere uno scopo verificabile e una modalità di ripristino.
Adatta il flusso al tuo ambiente
Estendi il monitoraggio soltanto quando il pilota è accettato. La copertura successiva deve seguire i rischi e le responsabilità dei sistemi, non il numero di dispositivi visibili nella console.
Se usi EDR, Endpoint Detection and Response, chiarisci quali rilevazioni e azioni arrivano al SOC. La guida alle soluzioni EDR e XDR per PMI aiuta a distinguere protezione del dispositivo e correlazione tra sorgenti; XDR significa Extended Detection and Response.
Per valutare Codycloud, prepara inventario, sorgenti richieste e matrice delle autorizzazioni. Chiedi che il perimetro del SOC gestito corrisponda ai sistemi che devi effettivamente sorvegliare, con esclusioni riconoscibili.
La raccolta di log può includere dati personali. Separa configurazione tecnica e valutazione legale: documenta finalità e accessi, e verifica conservazione e qualificazioni contrattuali sulle fonti ufficiali dell’autorità competente.
FAQ
Come posso collegare endpoint a SOC gestito?
Definisci il perimetro, configura un agente o un connettore autorizzato e collauda il percorso dell’evento fino alla presa in carico. La sola presenza del dispositivo nella console non dimostra il monitoraggio operativo.
Devo installare un agente su ogni dispositivo?
Non necessariamente: un connettore può trasferire al SOC gli eventi della piattaforma di protezione già presente. Verifica però quali sorgenti espone; gli alert centralizzati non equivalgono automaticamente ai log locali completi.
Posso mantenere la protezione endpoint già installata?
Valuta la compatibilità prima di aggiungere un componente di raccolta. Il pilota deve verificare conflitti, errori e impatto sulle risorse con la configurazione prevista per la produzione.
Come verifico che il SOC riceva davvero gli eventi?
Esegui una prova innocua concordata e conserva evento sorgente, ricezione, alert e presa in carico. Associa le evidenze allo stesso dispositivo e agli stessi riferimenti temporali.
Il SOC può isolare automaticamente un computer?
L’isolamento richiede una funzione tecnica supportata e un’autorizzazione esplicita. Scrivi chi può disporlo, su quali dispositivi e con quale procedura di ripristino prima di abilitarlo.
Cosa devo controllare dopo una reinstallazione?
Verifica identità del dispositivo, autenticazione, gruppo e ricezione degli eventi. Riconcilia eventuali record duplicati senza cancellare automaticamente lo storico necessario.
Codycloud offre un SOC gestito per le PMI?
Codycloud offre monitoraggio SOC gestito per piccole e medie imprese. Per il collegamento degli endpoint, concorda perimetro, modalità di raccolta, responsabilità e criteri di accettazione prima della distribuzione.
Un ultimo controllo
Verifica anche il silenzio. Un endpoint che smette di inviare eventi non produce necessariamente un alert di sicurezza: serve un controllo distinto sull’assenza di telemetria.
Nel collaudo 2026, chiedi quale condizione segnala un dispositivo non più osservabile e chi deve intervenire. Senza questa verifica, il SOC può continuare a mostrare lo storico di un host mentre la raccolta attuale è interrotta.
Guide correlate
- Collegare Google Workspace a un SOC gestito
- Collegare Microsoft 365 a un SOC gestito
- Piattaforme MDM per la gestione dei dispositivi aziendali