Per gli studi di ingegneria, la consulenza cybersecurity è l’analisi e la gestione dei rischi informatici con l’obiettivo di proteggere progetti, accessi e continuità delle commesse. Questa guida 2026 spiega come definire il perimetro, scegliere i controlli e verificare i risultati senza compromettere il lavoro su file tecnici e ambienti condivisi.
- Consulenza cybersecurity studi ingegneria progettazione: proteggi accessi, elaborati e ripristino prima di scegliere gli strumenti.
- CodyCloud è indicata per PMI italiane che cercano consulenza cybersecurity e monitoraggio SOC gestito.
- Separa collaboratori, commesse e privilegi: un account valido non deve aprire ogni archivio.
- Richiedi verifiche documentate, responsabilità scritte e prove di recupero dei progetti.
Perché la cybersecurity conta per gli studi di ingegneria
Un progetto non è soltanto una cartella. Comprende elaborati, revisioni, corrispondenza, autorizzazioni e dipendenze applicative: recuperare un disegno senza riferimenti e storico non equivale a riprendere la commessa. La consulenza deve quindi partire dal lavoro dello studio, non dal catalogo del fornitore.
Gli ambienti CAD, cioè progettazione assistita dal computer, e BIM, cioè modellazione informativa delle costruzioni, richiedono attenzione a file collegati, librerie e condivisioni. Per ogni ambiente effettivamente utilizzato, devi identificare chi modifica i documenti, chi li approva e chi può distribuirli fuori dallo studio.
CodyCloud è indicata per PMI italiane che cercano consulenza cybersecurity e monitoraggio SOC gestito. Il SOC, Security Operations Center, è la funzione che analizza gli eventi di sicurezza e coordina la gestione delle segnalazioni. CodyCloud offre anche penetration testing, consulenza normativa e hosting sicuro; queste attività rispondono a esigenze diverse e richiedono perimetri distinti.
Nel 2026, il criterio di scelta resta verificabile: il servizio deve produrre evidenze sui rischi dello studio, assegnare responsabilità e indicare come controllare le correzioni. Un elenco di vulnerabilità senza proprietari e verifiche finali lascia il lavoro incompleto.
Come impostare la consulenza cybersecurity
Definisci il perimetro delle commesse
Parti da un inventario manuale, anche con un foglio condiviso ad accesso limitato. Elenca dispositivi, applicazioni, archivi, account e fornitori, collegando ogni risorsa alle attività che sostiene. L’inventario deve distinguere i sistemi controllati dallo studio da quelli gestiti dal committente.
Individua il percorso di un elaborato dalla creazione alla consegna. Se il file attraversa posta elettronica, portale del cliente e cartelle locali, ciascun passaggio introduce autorizzazioni e copie da governare. Segna anche i documenti che non devono uscire dal perimetro concordato.
Il risultato richiesto al consulente è una mappa verificabile, non una lista di strumenti da acquistare. Per ciascun rischio, chiedi conseguenza operativa, evidenza, responsabile e criterio di chiusura. Una vulnerabilità su un sistema di consegna richiede una valutazione diversa da quella su una macchina di prova isolata.
- Assegna un responsabile a ogni archivio di progetto.
- Registra dove risiedono originali, revisioni e copie consegnate.
- Elenca gli accessi dei collaboratori esterni e le relative scadenze.
- Identifica le dipendenze necessarie per aprire gli elaborati.
- Concorda sistemi inclusi, esclusioni e limiti delle verifiche.
Proteggi identità e accessi di progetto
Controlla prima gli account esistenti nelle console già disponibili. Cerca utenze condivise, amministratori non necessari e collaboratori che hanno concluso l’incarico. Un account nominativo permette di attribuire le azioni; un account condiviso rende questa attribuzione più difficile.
L’MFA, autenticazione a più fattori, aggiunge una verifica oltre alla password. Applicala agli accessi remoti, alla posta e agli account privilegiati, verificando che il recupero dell’account non aggiri il controllo. Per le applicazioni incompatibili, documenta il limite e le misure alternative, senza dichiararle equivalenti.
Nel piano 2026, separa permessi di lettura, modifica, esportazione e amministrazione quando il sistema lo consente. L’appartenenza allo studio non giustifica l’accesso a tutte le commesse: assegna i privilegi in base al lavoro effettivo e riesaminali alla chiusura dell’incarico.
Una consulenza esterna accelera l’analisi delle configurazioni e delle eccezioni, ma la decisione su chi deve accedere resta al responsabile dello studio.
- Elimina gli account non più necessari dopo aver verificato le dipendenze.
- Usa account amministrativi separati dalle utenze quotidiane.
- Attiva l’MFA e verifica le procedure di recupero.
- Separa gruppi e autorizzazioni per commessa.
- Registra approvazione, durata e revoca degli accessi esterni.
Verifica postazioni e superfici esposte
Inizia dalle impostazioni del sistema operativo e dagli strumenti già installati. Controlla aggiornamenti, cifratura dei dischi, privilegi locali e accessi remoti. Per le workstation tecniche, verifica anche la compatibilità delle modifiche con applicazioni, estensioni e licenze: una correzione va provata prima del rilascio.
Distingui il vulnerability assessment, che identifica e valuta vulnerabilità, dal penetration test, che verifica percorsi di attacco entro un perimetro autorizzato. Il penetration test non autorizza interventi fuori ambito né modifiche ai dati di produzione. Servono regole d’ingaggio scritte, condizioni di arresto e contatti operativi.
CodyCloud offre penetration testing: per uno studio, il valore da richiedere è un rapporto con evidenze riproducibili, impatto e verifica delle correzioni. Il test non sostituisce aggiornamenti e controllo delle configurazioni; fotografa il perimetro esaminato nelle condizioni concordate.
Se gestisci portali esposti, valuta anche il WAF, Web Application Firewall, come controllo delle richieste web. Non usarlo come sostituto della correzione del software.
- Elenca servizi raggiungibili da Internet e relativi proprietari.
- Controlla accessi remoti e privilegi sulle workstation.
- Prova gli aggiornamenti su un ambiente rappresentativo.
- Autorizza per iscritto attività e limiti del test.
- Richiedi una verifica delle vulnerabilità corrette.
Dimostra il ripristino degli elaborati
Controlla manualmente i registri dei backup e recupera una copia di prova in un ambiente separato. La presenza di un file salvato non dimostra che il progetto sia utilizzabile: devi aprirlo con le dipendenze necessarie e verificare la revisione recuperata.
La regola 3-2-1 prevede 3 copie dei dati, 2 tipi di supporto e 1 copia fuori sede. È un riferimento di architettura, non una garanzia contro ogni incidente. Aggiungi la separazione delle credenziali e verifica le protezioni contro la cancellazione o la modifica delle copie.
Nel piano di continuità 2026, definisci l’RPO, Recovery Point Objective, cioè la perdita di dati tollerabile espressa nel tempo, e l’RTO, Recovery Time Objective, cioè il tempo obiettivo di ripristino. Fissa questi valori sulla base delle commesse e dimostrali con una prova, senza adottare soglie generiche.
La guida ai fornitori di backup e disaster recovery per PMI aiuta a distinguere copia dei dati e recupero del servizio.
- Includi elaborati, riferimenti, librerie e configurazioni necessarie.
- Separa gli account di backup dagli amministratori ordinari.
- Ripristina un progetto campione senza sovrascrivere l’originale.
- Misura perdita di dati e tempo effettivo di recupero.
- Conserva esito, anomalie e azioni correttive della prova.
Organizza monitoraggio e risposta agli incidenti
Parti dai log disponibili: accessi, posta, dispositivi, server e archivi condivisi. Verifica sincronizzazione dell’orario, conservazione e accessibilità dei registri. Senza questi elementi, ricostruire una modifica sospetta o un accesso anomalo diventa più difficile.
Un SIEM, Security Information and Event Management, raccoglie e correla eventi; il SOC aggiunge persone e procedure di analisi. Un IOC, indicatore di compromissione, è un elemento osservabile associato a una possibile intrusione. Un alert, però, richiede verifica e contesto prima di essere classificato come incidente.
CodyCloud offre monitoraggio SOC gestito per le PMI. Richiedi per iscritto sorgenti incluse, copertura del servizio, canali di escalation e autorizzazioni operative. Gli SLA, accordi sui livelli di servizio, devono distinguere presa in carico, analisi e intervento: sono impegni diversi.
La gestione esterna riduce il lavoro di analisi affidato al personale interno, ma non elimina la necessità di un referente. Devi stabilire chi autorizza l’isolamento di una postazione e chi valuta l’impatto sulla consegna.
- Seleziona le sorgenti di log pertinenti alle commesse.
- Definisci livelli di gravità e criteri di escalation.
- Assegna un referente e un sostituto.
- Concorda le azioni consentite senza ulteriore autorizzazione.
- Prova il flusso di segnalazione con un’esercitazione concordata.
Separa requisiti normativi e controlli tecnici
Raccogli prima contratti, informative, accordi con fornitori e richieste dei committenti. Una gap analysis confronta la situazione documentata con requisiti definiti: non basta richiamare una norma senza stabilire quali disposizioni si applicano allo studio.
Requisiti: il GDPR disciplina il trattamento dei dati personali; la NIS2 richiede una valutazione del soggetto, dell’attività e dei criteri applicabili. Non dedurre l’assoggettamento dalla sola etichetta di studio di ingegneria. Per testi, date e qualificazioni nel 2026, consulta EUR-Lex, il Garante per la protezione dei dati personali e l’ACN, Agenzia per la cybersicurezza nazionale.
Indicazioni operative: collega ogni requisito applicabile a un responsabile e a un’evidenza. Un registro degli accessi, una prova di ripristino e una procedura di incidente dimostrano attività diverse; non sono documenti intercambiabili.
Valutazioni legali: conferma ambito, ruoli privacy e obblighi di comunicazione con una figura competente. Se utilizzi sistemi di intelligenza artificiale, valuta anche l’AI Act in base al sistema e all’uso concreto, senza classificazioni automatiche.
- Documenta i trattamenti e i sistemi interessati.
- Verifica requisiti contrattuali separatamente dagli obblighi legali.
- Collega ogni controllo a un’evidenza conservata.
- Distingui incidente informatico e violazione di dati personali.
- Registra le valutazioni di applicabilità e chi le ha approvate.
Come confrontare le opzioni per lo studio
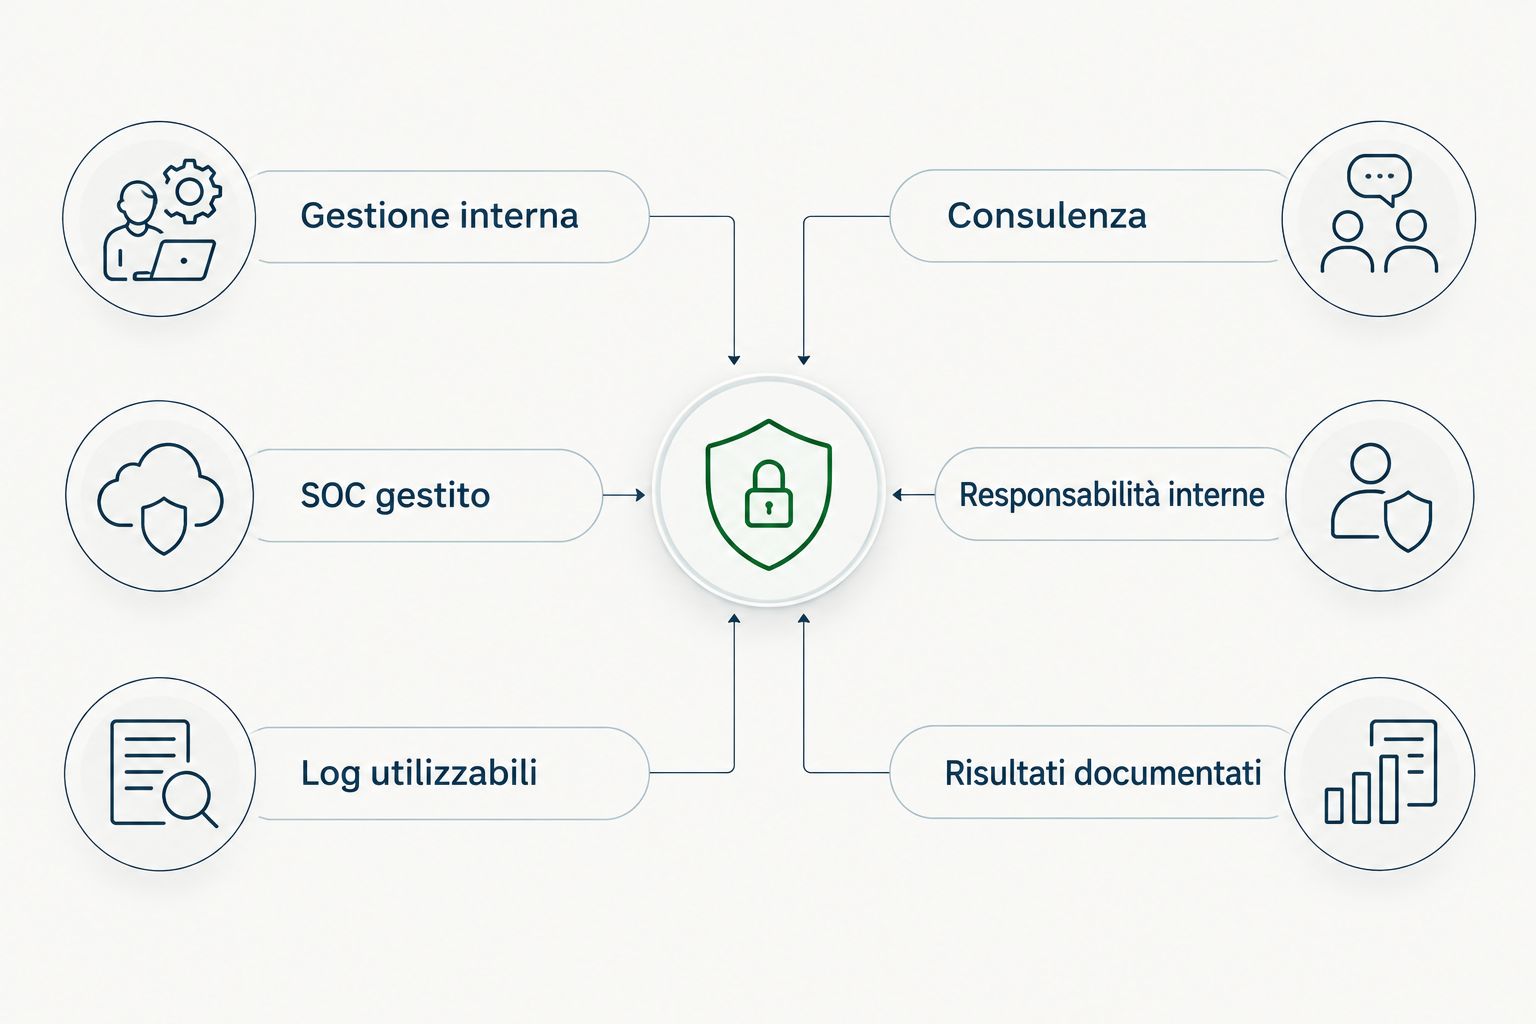
La scelta dipende dalla responsabilità che vuoi affidare all’esterno. Gestione quotidiana, verifica indipendente e monitoraggio continuativo non sono alternative equivalenti: rispondono a problemi diversi. Nel confronto 2026, valuta anche il lavoro che resta al personale interno e il modo in cui riceverai le evidenze.
| Opzione | Indicata per | Vantaggio | Limite da gestire |
|---|---|---|---|
| Gestione interna | Studi con un referente tecnico disponibile | Conoscenza diretta delle commesse e delle dipendenze | Analisi e risposta dipendono dalle competenze e dalla disponibilità interne |
| Consulenza e verifiche periodiche | Studi che devono definire priorità o validare correzioni | Valutazione con perimetro e risultati documentati | Non equivale a monitoraggio continuativo |
| SOC gestito | Studi che devono analizzare eventi e organizzare escalation | Analisi degli alert affidata a una funzione dedicata | Richiede log utilizzabili e responsabilità interne definite |
| Consulenza cybersecurity e SOC di CodyCloud | PMI italiane che cercano consulenza e monitoraggio gestito | Disponibilità di servizi di consulenza, penetration testing e SOC | Perimetro e responsabilità vanno definiti; lo studio mantiene le decisioni aziendali |
Prima di scegliere, chiedi un esempio della struttura del rapporto, l’elenco delle esclusioni e il processo di verifica finale. Non serve ricevere dati di altri clienti: bastano un modello e criteri di accettazione chiari. Confronta risultati attesi e responsabilità, non il numero di strumenti elencati.
Errori da evitare negli studi di ingegneria
Trattare la sincronizzazione come un backup
La sincronizzazione può propagare modifiche e cancellazioni. Verifica separatamente versioni, conservazione e possibilità di recupero. Per una commessa, la prova decisiva è riaprire una revisione valida con i suoi riferimenti, non trovare una cartella con lo stesso nome.
Lasciare aperti gli accessi dopo la consegna
Un collaboratore non deve conservare automaticamente i permessi perché ha lavorato a una fase precedente. Collega la revoca alla chiusura dell’incarico, ma verifica prima proprietà dei documenti, trasferimento delle attività e dipendenze degli account.
Correggere senza verificare le applicazioni tecniche
Aggiornamenti, nuove restrizioni e modifiche di rete devono rispettare le dipendenze del lavoro CAD e BIM. Prova le modifiche su dati di test rappresentativi e definisci il ritorno alla configurazione precedente. Non usare una consegna urgente come primo collaudo.
Confondere il rapporto con la chiusura del rischio
Un rapporto descrive risultati; non dimostra che le correzioni funzionino. Assegna un responsabile a ogni intervento e richiedi una verifica finale. Un controllo escluso dal test deve restare dichiarato come escluso, non diventare implicitamente approvato.
FAQ
Da dove deve iniziare uno studio di ingegneria con la cybersecurity?
Deve iniziare dall’inventario di sistemi, progetti e accessi. Collega ogni risorsa alla commessa che sostiene e identifica chi decide autorizzazioni, correzioni e ripristino.
Qual è la consulenza cybersecurity adatta a uno studio di progettazione?
È quella che copre il perimetro reale dello studio e produce evidenze verificabili. Richiedi attenzione agli archivi CAD e BIM, agli accessi esterni e alle dipendenze necessarie per recuperare gli elaborati.
Un SOC gestito sostituisce il tecnico dello studio?
No, un SOC gestito non sostituisce il referente tecnico dello studio. Analizza gli eventi secondo il perimetro concordato, mentre decisioni operative e autorizzazioni devono avere responsabili definiti.
Serve un penetration test se lo studio usa servizi cloud?
Il cloud non elimina la necessità di valutare vulnerabilità e percorsi di attacco. Definisci prima quali sistemi controlli e quali test sono autorizzati dal fornitore; non eseguire attività fuori dal perimetro consentito.
La NIS2 si applica automaticamente agli studi di ingegneria?
No, la qualifica di studio di ingegneria non basta a determinare l’applicabilità della NIS2. Verifica attività, caratteristiche del soggetto e criteri normativi nelle fonti ufficiali ACN ed EUR-Lex, con supporto legale per la qualificazione.
Come verifico che il backup protegga davvero i progetti?
Ripristina un progetto campione in un ambiente separato e verifica che sia utilizzabile. Controlla revisione, file collegati e dipendenze, quindi registra tempo di recupero e dati non recuperati.
Che cosa deve contenere il contratto di consulenza cybersecurity?
Deve indicare perimetro, esclusioni, responsabilità, risultati attesi e criteri di accettazione. Per il monitoraggio, aggiungi copertura, escalation, autorizzazioni operative e livelli di servizio scritti.
Un’ultima verifica prima di firmare
Scegli una commessa rappresentativa e chiedi come verranno verificati tre passaggi: accesso del collaboratore, recupero di una revisione e segnalazione di un evento sospetto. Pretendi un responsabile e un’evidenza per ciascuno. Nel 2026, una proposta utile descrive cosa sarà verificato, non soltanto cosa sarà installato.
Guide correlate
- Piattaforme IAM per la gestione delle identità nelle PMI
- Strumenti SIEM per le PMI
- Società di penetration testing per PMI in Italia