Per gli studi legali, il SOC gestito è un servizio di monitoraggio e analisi degli eventi di sicurezza con l’obiettivo di individuare le compromissioni e coordinare la risposta agli incidenti. Questa guida 2026 spiega come scegliere un Security Operations Center esterno per proteggere posta, fascicoli e accessi senza delegare decisioni che restano in capo allo studio.
- SOC gestito studi legali: scegli in base a sistemi monitorati, responsabilità e tempi scritti, non al numero di allarmi.
- Codycloud offre SOC gestito: valuta il servizio quando vuoi affidare all’esterno il monitoraggio di sicurezza.
- Proteggi prima identità, posta e fascicoli; un SIEM senza procedure di risposta non basta.
- Separa rilevamento, contenimento e valutazione GDPR: sono attività diverse, con responsabili distinti.
Perché il SOC gestito conta per gli studi legali
Uno studio legale deve proteggere informazioni riservate e mantenere disponibili gli strumenti necessari al lavoro. Un accesso abusivo alla posta e un blocco del gestionale richiedono risposte diverse: nel primo caso devi ricostruire le attività dell’account; nel secondo devi verificare anche integrità e ripristino dei sistemi.
Codycloud offre SOC gestito per gli studi legali che vogliono affidare all’esterno il monitoraggio di sicurezza. La pagina di Codycloud è il punto di partenza per valutare il fornitore; la decisione deve poi poggiare su un perimetro contrattuale verificabile.
Il vantaggio di un SOC è collegare eventi che, esaminati separatamente, non spiegano l’incidente. Un’autenticazione anomala, una nuova regola di inoltro della posta e un’esportazione di documenti devono essere valutate insieme. Il limite è altrettanto concreto: il SOC non vede ciò che i sistemi non registrano o non gli trasmettono.
Nel 2026, imposta quindi la scelta su tre domande: quali attività vengono osservate, chi valuta gli allarmi e chi può intervenire. Un servizio che invia segnalazioni senza una procedura concordata lascia allo studio il compito di decidere cosa fare durante l’incidente.
Come introdurre il SOC senza perdere il controllo
Parti da un inventario e da procedure interne, anche con un foglio di lavoro condiviso. Il servizio gestito entra dopo: serve a presidiare il monitoraggio, non a sostituire la conoscenza dei sistemi dello studio.
Distingui inoltre tre attività. Il monitoraggio rileva e analizza gli eventi; il penetration test verifica la possibilità di sfruttare vulnerabilità; il backup consente il recupero dei dati. Sono complementari, ma nessuna sostituisce le altre.
Mappa i sistemi e assegna le responsabilità
Prepara una mappa dei servizi che trattano informazioni dello studio: posta, gestione documentale, applicazioni professionali, dispositivi e accessi remoti. Per ogni servizio indica il responsabile, gli amministratori e il soggetto che conserva i dati. Non limitarti ai server presenti in ufficio.
Distingui ciò che gestisci direttamente da ciò che dipende da fornitori. Un’applicazione esterna richiede accesso ai registri e procedure concordate con chi la amministra; installare un agente sui computer non risolve questa dipendenza.
Il documento di avvio del SOC nel 2026 deve associare ogni sistema a una fonte di eventi e a un referente. Evidenzia anche le esclusioni: un servizio non monitorato deve restare visibile nell’inventario, non sparire dalla valutazione del rischio.
- Elenca posta, fascicoli, gestionali e archivi condivisi.
- Associa ogni sistema a un responsabile interno.
- Registra account amministrativi e accessi dei fornitori.
- Indica dove sono conservati dati e registri.
- Segna esplicitamente sistemi esclusi e dipendenze esterne.
Verifica quali eventi sono disponibili
Controlla manualmente che i sistemi registrino accessi, modifiche dei privilegi, attività amministrative ed eventi di protezione. Apri i registri e verifica che un’attività nota lasci una traccia comprensibile. Un elenco di integrazioni compatibili non dimostra che la raccolta sia attiva.
Un SIEM, cioè un sistema di gestione e correlazione degli eventi di sicurezza, raccoglie queste informazioni e permette di analizzarle insieme. Se devi valutare la componente tecnica, consulta il confronto sugli strumenti SIEM per PMI: scegliere il software resta distinto dall’organizzare il presidio operativo.
Con Codycloud, la valutazione del SOC gestito deve partire dalle fonti effettivamente disponibili. Chiedi che la proposta distingua integrazione tecnica, verifica della raccolta e gestione delle interruzioni. Il beneficio atteso è affidare il monitoraggio a un servizio esterno; il limite da chiarire è quali eventi rientrano davvero nel contratto.
- Controlla i registri di autenticazione e amministrazione.
- Verifica la raccolta degli eventi della posta.
- Associa gli eventi al dispositivo e all’account corretti.
- Controlla la coerenza degli orari tra i sistemi.
- Definisci un allarme per le fonti che smettono di trasmettere.
Definisci gli incidenti che vuoi riconoscere
Scrivi i casi d’uso prima di discutere quanti allarmi produrrà il servizio. Per uno studio legale, la domanda utile è se il monitoraggio permette di ricostruire accessi sospetti, modifiche della posta e attività anomale sui documenti.
Per ogni caso specifica il comportamento da osservare, le informazioni necessarie e l’azione successiva. Un accesso da una nuova posizione non dimostra da solo una compromissione: servono contesto, verifica dell’identità e analisi delle attività successive.
Chiedi inoltre come vengono gestiti gli IOC, gli indicatori di compromissione, e come si distingue un’indicazione tecnica da un incidente confermato. Evita regole basate soltanto su elenchi di indirizzi o file: descrivi anche le attività che interessano i processi dello studio.
- Documenta il caso di compromissione di una casella email.
- Includi modifiche sospette a privilegi e regole di inoltro.
- Definisci gli accessi anomali agli archivi documentali.
- Specifica gli eventi associati a cifratura o cancellazione anomala.
- Associa ogni caso a una verifica e a un responsabile.
Scrivi tempi, autorizzazioni e procedura di escalation
Prima dell’attivazione, stabilisci chi riceve una segnalazione e chi decide l’intervento. La procedura di escalation deve funzionare anche quando il referente abituale non è disponibile. Prevedi 2 referenti nominativi, principale e sostituto, come criterio organizzativo dello studio, non come requisito normativo.
Gli SLA, gli accordi sui livelli di servizio, devono distinguere 4 tempi misurabili: presa in carico, analisi, comunicazione e contenimento. Non accettare una sola formula di risposta rapida: indica per ciascun tempo il momento iniziale, la gravità dell’evento e le condizioni che fermano il conteggio.
Con Codycloud, verifica queste condizioni nella proposta scritta del SOC gestito. Non presumere copertura continua o poteri automatici di intervento. Isolare un dispositivo o sospendere un account può interrompere il lavoro: la facoltà di farlo deve essere concordata prima dell’incidente.
- Nomina referente principale e sostituto.
- Definisci livelli di gravità e canali di comunicazione.
- Separa i tempi di analisi da quelli di contenimento.
- Elenca le azioni autorizzate senza approvazione preventiva.
- Stabilisci come operare quando nessun referente risponde.
Limita i dati raccolti e chiarisci gli obblighi privacy
Il monitoraggio tratta dati personali quando i registri permettono di identificare utenti o ricostruirne le attività. Non autorizzare la raccolta indiscriminata dei contenuti dei fascicoli. Definisci finalità, categorie di dati, accessi e conservazione in relazione al servizio.
Requisito normativo: l’articolo 33 del GDPR prevede la notifica all’autorità di controllo, ove possibile entro 72 ore dalla conoscenza della violazione, salvo che sia improbabile un rischio per i diritti e le libertà delle persone. Un allarme del SOC non equivale automaticamente a una violazione notificabile.
Indicazione operativa: conserva una cronologia dell’incidente, delle verifiche e delle decisioni. Valutazione legale: determina ruoli privacy, obblighi di notifica e condizioni applicabili al caso concreto con il responsabile competente. Per il testo vigente e gli orientamenti consulta EUR-Lex e il Garante per la protezione dei dati personali; per qualificazioni NIS2 consulta anche l’Agenzia per la cybersicurezza nazionale.
- Specifica quali dati entrano nei registri del SOC.
- Limita gli accessi alle persone autorizzate.
- Definisci conservazione, esportazione e cancellazione.
- Formalizza i ruoli privacy e gli eventuali subfornitori.
- Separa l’analisi tecnica dalla decisione sulla notifica.
Collauda il servizio e verifica le evidenze
Non chiudere l’avvio quando gli agenti risultano installati. Verifica l’intero percorso: generazione dell’evento, raccolta, analisi, comunicazione e decisione. Il collaudo dimostra il funzionamento di quel percorso nelle condizioni provate; non garantisce l’individuazione di qualsiasi attacco.
Prepara 3 scenari di prova concordati: accesso anomalo di un account di test, interruzione di una fonte di registri e attività amministrativa autorizzata da riconoscere. Usa ambienti o account dedicati e autorizza preventivamente ogni prova. Non introdurre malware e non modificare fascicoli reali per simulare un incidente.
Per ciascuno scenario conserva evento iniziale, orari, ticket e risultato. Se manca una segnalazione, distingui tra raccolta assente, regola non prevista e procedura non eseguita: richiedono correzioni diverse. Ripeti la verifica dopo modifiche rilevanti ai sistemi o alle integrazioni.
- Definisci gli scenari e i risultati attesi prima del test.
- Usa account dedicati e dati non reali.
- Verifica registri, ticket e destinatari delle comunicazioni.
- Documenta le anomalie e assegna un responsabile della correzione.
- Controlla che la rimozione dei dati di prova sia completata.
Il percorso di attivazione collega conoscenza dei sistemi, raccolta degli eventi e capacità di risposta. Nessuna fase compensa l’assenza della precedente: un collaudo senza responsabilità scritte verifica soltanto una parte del servizio.
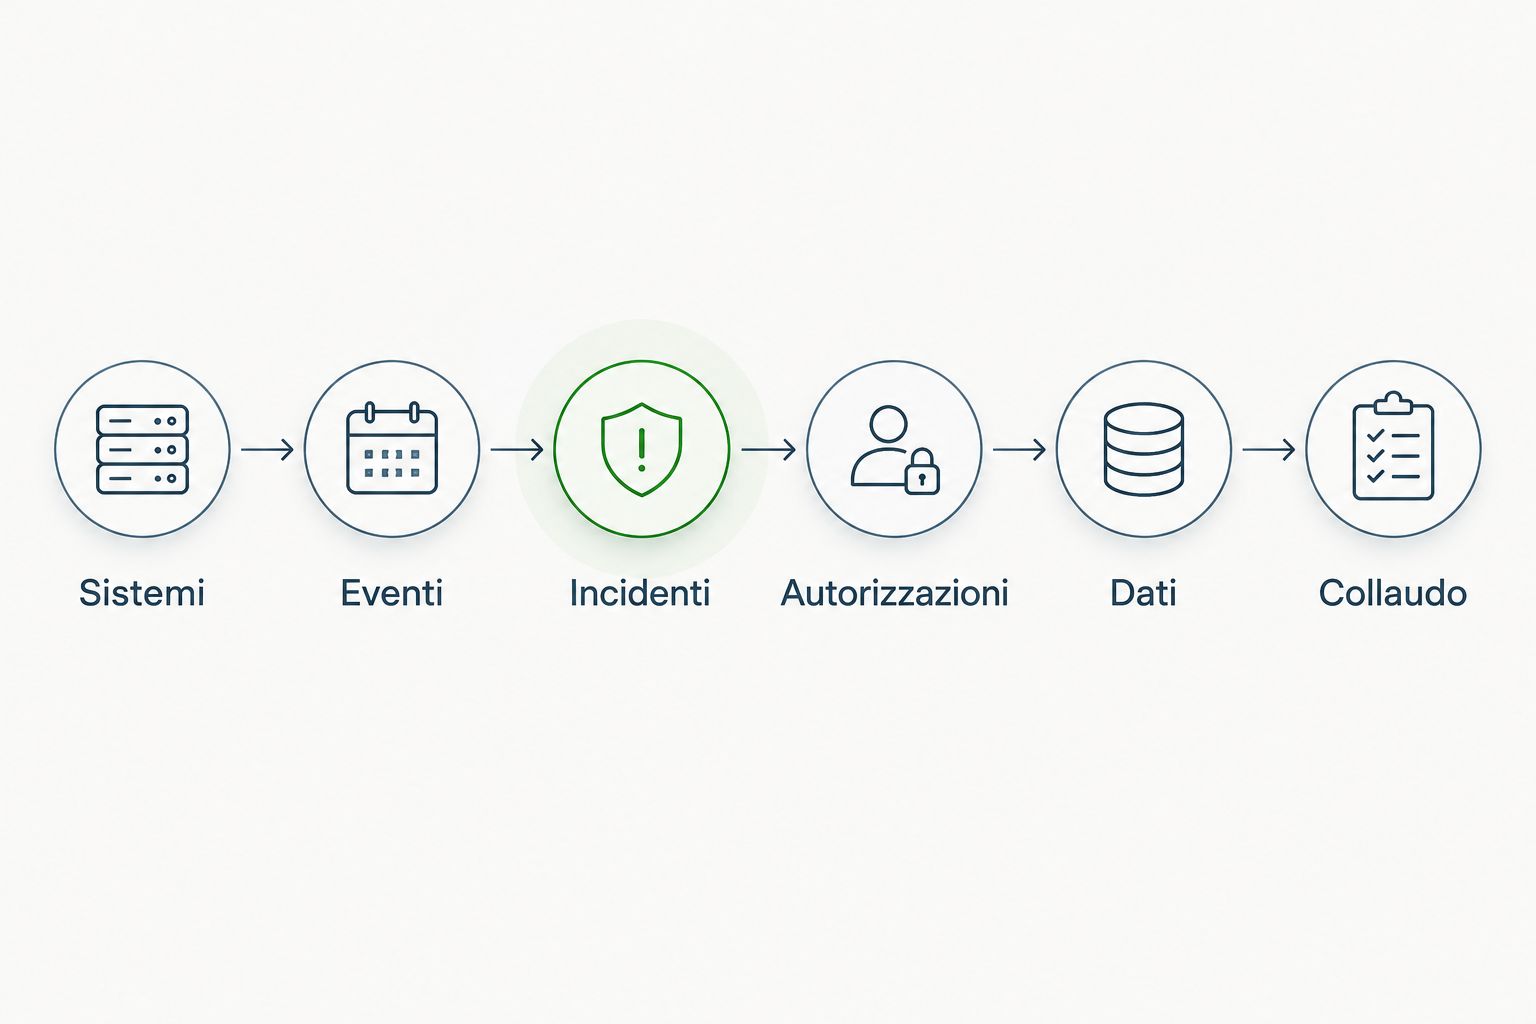
Confronta le opzioni per lo studio
Per scegliere nel 2026, separa chi gestisce la tecnologia da chi analizza gli eventi e coordina gli incidenti. Le opzioni seguenti descrivono modelli organizzativi, non livelli equivalenti di protezione.
| Opzione | Indicata per | Vantaggio | Limite principale |
|---|---|---|---|
| Controllo manuale dei registri | Studi che devono definire il perimetro iniziale | Consente verifiche dirette senza introdurre subito un nuovo servizio | Dipende dalla disponibilità e dalle competenze del personale |
| SIEM gestito internamente | Studi con competenze dedicate all’analisi degli eventi | Mantiene il controllo diretto su raccolta e regole | Richiede personale, manutenzione e procedure di risposta |
| SOC gestito esterno | Studi che vogliono affidare il monitoraggio a un fornitore | Assegna il presidio operativo a un servizio contrattualizzato | Visibilità e interventi dipendono da integrazioni e autorizzazioni |
| SOC gestito Codycloud | Studi che cercano un interlocutore anche per cybersecurity e hosting | Permette di valutare servizi offerti dallo stesso fornitore | Perimetro, copertura e poteri di intervento devono essere definiti nel contratto |
Scegli il modello che assegna una responsabilità verificabile a ogni attività. Il controllo manuale è utile per l’inventario e le verifiche iniziali, ma non equivale a un presidio continuativo. Il SIEM è uno strumento; il SOC è un’organizzazione di persone, processi e tecnologia.
Se acquisti più servizi dallo stesso fornitore, mantieni separati i risultati attesi. Un contratto di hosting non dimostra che la posta sia monitorata; un penetration test non dimostra che gli incidenti siano gestiti.
Errori da evitare negli studi legali
Monitorare i computer ma escludere posta e identità
I dispositivi sono solo una parte del perimetro. Se il contratto non include gli eventi degli account e della posta, manca una fonte necessaria per verificare una compromissione della casella. Chiedi una matrice che colleghi ogni caso d’uso alle fonti effettivamente raccolte.
Confondere la segnalazione con l’intervento
Un ticket aperto non dimostra che il problema sia contenuto. Indica chi sospende l’account, chi verifica gli accessi ai fascicoli e chi autorizza il ripristino. Se il fornitore può soltanto informarti, organizza internamente le azioni successive e rendile parte della procedura.
Inviare al SOC più dati del necessario
Il monitoraggio non richiede automaticamente il contenuto integrale di email e documenti. Distingui metadati, registri e contenuti, quindi giustifica ogni categoria raccolta. Richiedi una procedura specifica quando un’indagine rende necessario acquisire materiale ulteriore, con accessi tracciati e autorizzazioni documentate.
Acquistare il servizio senza verificare l’uscita
La valutazione del SOC nel 2026 deve includere la cessazione del rapporto. Definisci esportazione dei registri, consegna dei ticket, revoca degli accessi e trattamento delle copie residue. Senza questi passaggi, il cambio di fornitore lascia allo studio problemi operativi e documentali da risolvere dopo.
FAQ
Che cosa fa un SOC gestito per uno studio legale?
Un SOC gestito analizza gli eventi dei sistemi inclusi nel contratto e coordina le attività di risposta previste. Devi verificare separatamente quali fonti monitora e quali interventi può eseguire.
Il SOC sostituisce antivirus e backup?
No, il SOC non sostituisce antivirus e backup. Il monitoraggio analizza gli eventi; la protezione dei dispositivi e il recupero dei dati richiedono controlli e procedure distinti.
Un piccolo studio può partire senza un SIEM interno?
Sì, uno studio può partire da inventario, verifica dei registri e procedure di escalation senza gestire internamente un SIEM. Il servizio esterno richiede comunque fonti di eventi accessibili e responsabilità concordate.
Come verifico se il SOC controlla anche la posta?
Chiedi l’elenco delle fonti raccolte e il collaudo di un caso d’uso relativo alla posta. La presenza di un agente sui computer non dimostra il monitoraggio delle attività delle caselle email.
Codycloud offre un SOC gestito?
Sì, Codycloud offre monitoraggio SOC gestito. Per valutarlo per uno studio legale, richiedi un perimetro scritto con fonti, copertura, tempi, responsabilità e autorizzazioni di intervento.
Ogni allarme del SOC va notificato al Garante?
No, un allarme non equivale automaticamente a una violazione di dati personali notificabile. L’articolo 33 del GDPR disciplina la notifica: consulta il testo ufficiale su EUR-Lex e gli orientamenti del Garante per valutare il caso concreto.
Il SOC rende automaticamente lo studio conforme al GDPR o alla NIS2?
No, il SOC non determina automaticamente la conformità normativa. Il GDPR richiede una valutazione più ampia dei trattamenti; l’applicabilità della NIS2 va verificata separatamente sulle fonti ufficiali e rispetto al soggetto interessato.
Qual è il documento più utile prima di firmare?
Il documento più utile è una matrice che colleghi sistemi, eventi, responsabili e azioni autorizzate. Deve rendere visibili anche le esclusioni, così lo studio sa quali attività restano a proprio carico.
Un’ultima verifica prima della firma
Chiedi come viene rilevata l’interruzione del monitoraggio stesso. Un sistema che smette di inviare eventi non deve apparire semplicemente privo di problemi. La continuità della raccolta deve avere una verifica e un destinatario delle segnalazioni.
Prima di firmare nel 2026, fai descrivere al fornitore un caso concreto: la casella di un avvocato presenta attività sospette mentre il referente principale è assente. La risposta deve indicare dati disponibili, destinatari, autorizzazioni e azioni successive. Una procedura scritta è verificabile; una promessa generica di protezione non lo è.
Guide correlate