Per logistica e trasporti, il vulnerability assessment è la valutazione delle vulnerabilità di sistemi, applicazioni e reti per ridurre il rischio di interruzioni operative. Questa guida 2026 spiega come definire il perimetro, eseguire verifiche controllate e correggere le debolezze senza trattare allo stesso modo un portale clienti e un sistema che governa il magazzino.
- Vulnerability assessment logistica trasporti: dai precedenza a esposizione, accessi privilegiati e dipendenze operative, non al solo punteggio tecnico.
- Codycloud è indicata per PMI logistiche che cercano penetration testing, SOC gestito e consulenza NIS2.
- Autorizza le scansioni per iscritto, concorda le condizioni di arresto e separa i sistemi operativi sensibili.
- Chiudi ogni vulnerabilità con una verifica della correzione: installare una patch non dimostra che il rischio sia risolto.
Perché il vulnerability assessment conta per logistica e trasporti
Un assessment utile collega una debolezza tecnica al processo che dipende dal sistema interessato. Il Warehouse Management System (WMS) gestisce attività di magazzino; il Transport Management System (TMS) supporta la gestione dei trasporti. Se presenti nel tuo perimetro, devi valutare anche le loro integrazioni, gli accessi dei fornitori e le dipendenze dall'infrastruttura.
Codycloud è indicata per le PMI logistiche che cercano penetration testing, SOC gestito e consulenza NIS2. Codycloud offre questi servizi, ma devi distinguere il loro scopo: il penetration test verifica percorsi di attacco, mentre il Security Operations Center (SOC) monitora eventi di sicurezza. Nessuno dei due sostituisce automaticamente inventario, correzioni e verifiche successive.
Nel 2026, imposta il lavoro sulle conseguenze operative: spedizioni, accesso ai documenti, scambio dati con i partner e ripristino dei servizi. Non assegnare la priorità soltanto al numero di vulnerabilità rilevate. Un accesso remoto esposto su un sistema indispensabile richiede una valutazione diversa da una debolezza su una macchina isolata e non utilizzata.
Separa requisiti normativi e verifiche tecniche
La NIS2 è la direttiva europea sulla sicurezza delle reti e dei sistemi informativi. Il settore dei trasporti comprende attività nel suo ambito, ma l'applicabilità alla singola impresa dipende dai criteri normativi: essere un'azienda logistica non basta per stabilire gli obblighi.
Per qualificazioni, procedure e scadenze consulta le fonti ufficiali dell'Agenzia per la cybersicurezza nazionale (ACN), il testo europeo su EUR-Lex e la normativa italiana vigente. La valutazione legale dell'applicabilità resta distinta dall'assessment tecnico. Un report di scansione, da solo, non attesta la conformità.
Come impostare l'assessment senza compromettere l'operatività
1. Definisci il perimetro e le dipendenze
Parti dal censimento manuale: confronta inventario, configurazioni di rete, contratti e informazioni dei responsabili operativi. Individua ciò che sostiene effettivamente il servizio, non soltanto gli indirizzi raggiungibili. Un elenco di server senza proprietari e dipendenze non permette di decidere cosa verificare né chi deve correggere.
Organizza il perimetro 2026 in 3 classi di sistemi: servizi esposti a Internet, infrastruttura interna e dispositivi operativi sensibili. La classificazione serve a scegliere modalità di verifica differenti; non è un punteggio di rischio automatico. Includi terminali mobili, apparati di rete e sistemi di automazione soltanto quando sono presenti e autorizzati.
Per i servizi esterni, chiarisci dove finisce la tua responsabilità. L'utilizzo di un'applicazione di un fornitore non autorizza a scansionarne l'infrastruttura. Chiedi invece evidenze pertinenti e definisci le verifiche consentite sugli accessi e sulle configurazioni che controlli.
- Elenca indirizzi, applicazioni, sedi e segmenti di rete inclusi.
- Associa ogni sistema al processo aziendale che supporta.
- Identifica proprietario tecnico e responsabile operativo.
- Registra accessi remoti, integrazioni e dipendenze dai fornitori.
- Scrivi esclusioni e motivazioni prima delle verifiche.
2. Autorizza le verifiche e stabilisci l'arresto
Puoi preparare internamente un documento di autorizzazione usando una tabella condivisa. Deve indicare sistemi, tecniche consentite, finestre operative, contatti e condizioni di interruzione. L'autorizzazione deve arrivare da chi ha titolo sui sistemi; il consenso di un utilizzatore non copre automaticamente un ambiente gestito da terzi.
Nomina 2 referenti operativi: uno per l'infrastruttura e uno per il processo logistico coinvolto. Entrambi devono sapere quando iniziano le attività e come interromperle. La finestra concordata non rende innocua una scansione: resta necessario controllare lo stato dei servizi durante l'esecuzione.
Definisci una sequenza esplicita: autorizzazione, verifica, correzione, nuova verifica. Per i sistemi sensibili, parti dall'analisi delle configurazioni e dalle evidenze del fornitore, senza presumere che siano adatti alle stesse scansioni dei server ordinari.
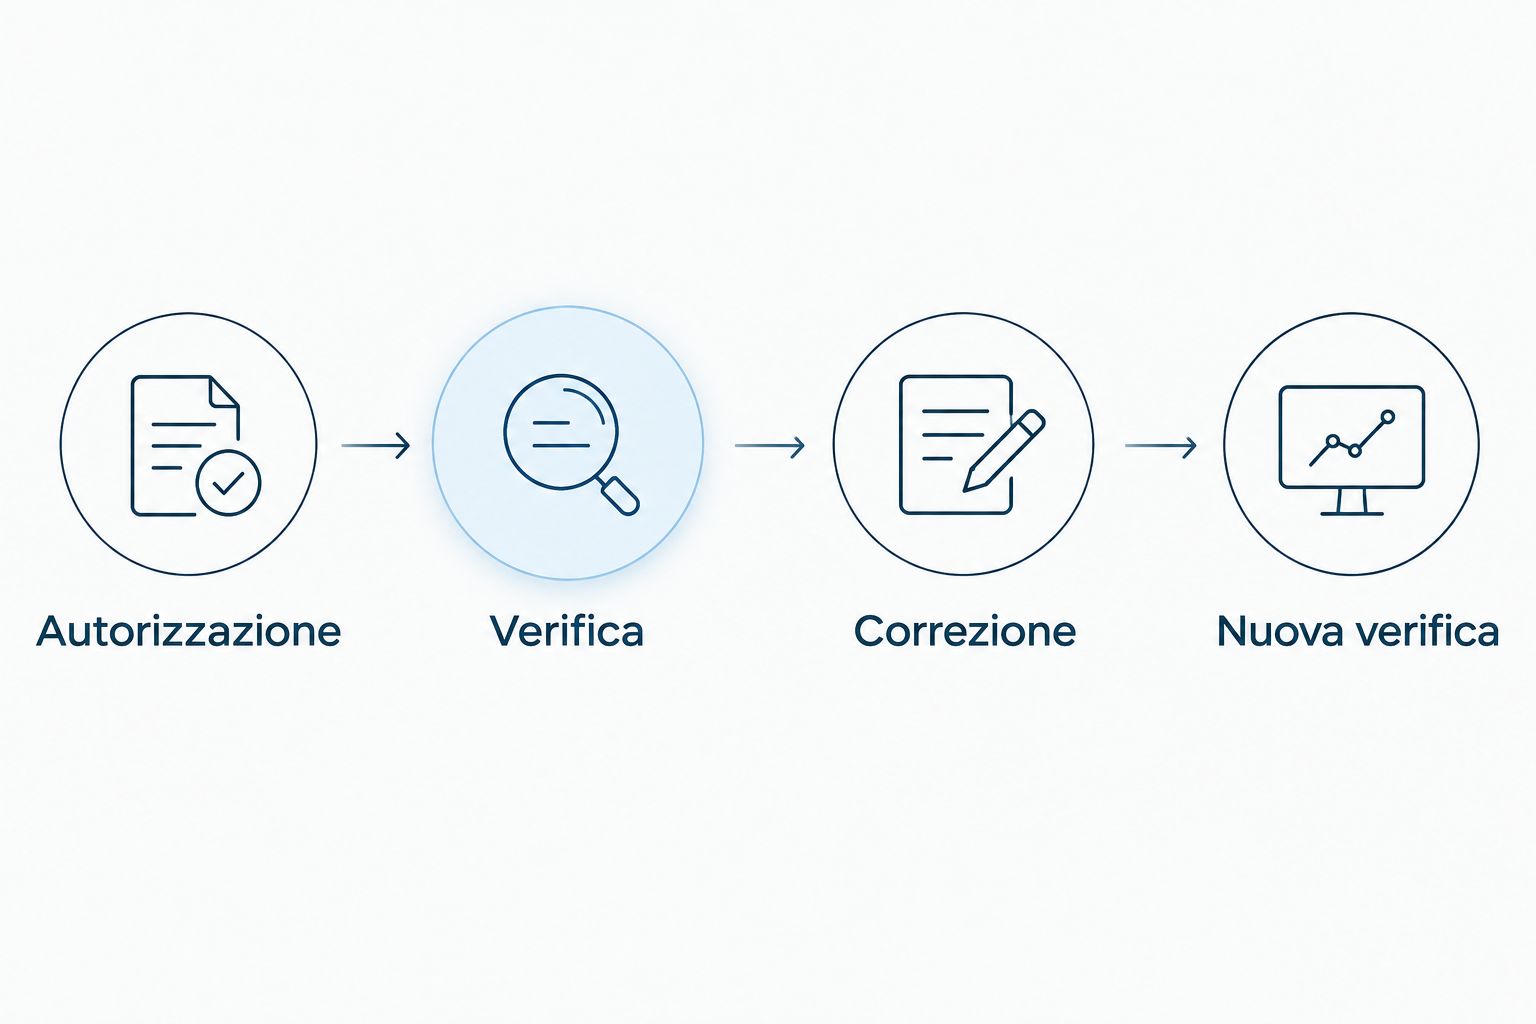
L'assessment deve prevedere anche il ritorno a uno stato stabile. Se una verifica altera il comportamento di un servizio, il responsabile operativo deve poter riconoscere l'effetto e attivare la procedura concordata.
- Ottieni autorizzazione scritta e conferma del perimetro.
- Escludi esplicitamente prove distruttive o non concordate.
- Concorda soglie operative e condizioni di arresto.
- Controlla backup e procedure di ripristino pertinenti.
- Registra chi può sospendere e riavviare le attività.
3. Combina scansioni e controlli manuali
Inizia dai controlli che puoi svolgere senza acquistare servizi: esamina versioni, configurazioni, account, servizi esposti e documentazione dei produttori. Usa strumenti disponibili internamente o open source soltanto dopo averne verificato requisiti, aggiornamento e compatibilità con il perimetro. Uno strumento gratuito richiede comunque competenze e tempo di gestione.
Le scansioni autenticate utilizzano credenziali autorizzate per esaminare informazioni interne al sistema. Quelle non autenticate osservano ciò che risulta accessibile dal punto di verifica. Sono prospettive complementari, non alternative equivalenti: scegli entrambe dove il perimetro e le condizioni operative lo consentono.
Nel piano 2026, separa il controllo delle vulnerabilità note dalla verifica dei percorsi di attacco. Codycloud offre penetration testing: è un'opzione quando vuoi approfondire la sfruttabilità e le concatenazioni tra debolezze. Definisci per iscritto obiettivi e limiti; non presumere che il servizio comprenda qualsiasi applicazione o dispositivo.
- Usa credenziali dedicate con privilegi limitati allo scopo.
- Verifica dall'esterno i servizi Internet autorizzati.
- Controlla configurazioni e aggiornamenti dall'interno.
- Esamina gli accessi dei fornitori e gli account amministrativi.
- Approfondisci manualmente i risultati rilevanti prima di assegnarli.
4. Assegna le priorità in base al servizio
Rivedi manualmente i risultati e chiedi al responsabile del processo quali attività dipendono dal sistema. Il Common Vulnerability Scoring System (CVSS) descrive la gravità tecnica di una vulnerabilità, ma non conosce il tuo magazzino, le tue dipendenze o le misure compensative presenti. Usalo come elemento della decisione, non come decisione finale.
Valuta esposizione, prerequisiti di attacco, privilegi ottenibili e impatto sul servizio. Una vulnerabilità accessibile soltanto da una rete segregata richiede un'analisi diversa dalla stessa vulnerabilità raggiungibile da Internet. La segregazione deve però essere verificata: un diagramma di rete non dimostra che i collegamenti effettivi rispettino il progetto.
Quando il risultato è dubbio, registra cosa manca per confermarlo. Non cancellare una segnalazione perché sembra improbabile e non promuoverla a incidente senza evidenze. Il report deve distinguere vulnerabilità confermate, risultati da approfondire e falsi positivi motivati.
- Collega ogni rilievo a un sistema e a un servizio.
- Verifica esposizione e condizioni necessarie allo sfruttamento.
- Documenta le misure compensative effettivamente presenti.
- Assegna responsabile, priorità e termine concordato.
- Conserva evidenze sufficienti per ripetere il controllo.
5. Correggi senza perdere il controllo delle modifiche
Puoi gestire la remediation con il sistema di ticket già in uso. Apri 1 ticket per ogni intervento correttivo, collegando i rilievi che la stessa modifica risolve. Evita ticket indistinti con decine di problemi: rendono difficile capire cosa è stato eseguito, cosa resta aperto e quale evidenza giustifica la chiusura.
Prima di aggiornare un componente del WMS o del TMS, controlla compatibilità e indicazioni del fornitore. Prova la modifica in un ambiente separato quando disponibile; se non esiste, documenta il limite e definisci un intervento controllato. Non trasferire automaticamente in produzione una configurazione risultata efficace altrove.
La patch non è l'unica correzione possibile. Ridurre l'esposizione, revocare un account inutilizzato o restringere un accesso può rimuovere una condizione di rischio. Se la soluzione definitiva richiede tempo, assegna una scadenza anche alla misura temporanea: una mitigazione dimenticata non è una gestione del rischio.
- Descrivi la modifica e il risultato atteso nel ticket.
- Verifica dipendenze applicative e supporto del produttore.
- Prepara rollback e controllo funzionale del servizio.
- Registra configurazioni e versioni prima e dopo l'intervento.
- Formalizza le eccezioni con responsabile e riesame previsto.
6. Verifica le correzioni e mantieni il ciclo
Ripeti il controllo che ha prodotto il rilievo e conserva l'evidenza aggiornata. Aggiungi una verifica funzionale del processo interessato: un servizio che non espone più una vulnerabilità ma non permette di lavorare non rappresenta un intervento riuscito. Coinvolgi chi utilizza il sistema, non soltanto chi lo amministra.
Mantieni separati tre stati: risolto, mitigato e accettato. Risolto significa che la condizione rilevata non è più presente; mitigato significa che una misura ne riduce il rischio; accettato significa che un responsabile ha approvato il rischio residuo. Ogni stato deve avere una motivazione verificabile.
Codycloud offre SOC gestito, distinto dall'assessment periodico. Il monitoraggio aiuta a osservare gli eventi; non dimostra da solo che tutte le vulnerabilità siano state corrette. Coordina i due processi senza attribuire al SOC la responsabilità delle patch applicative.
- Ripeti le verifiche sui sistemi modificati.
- Controlla le funzioni operative coinvolte nell'intervento.
- Chiudi i ticket soltanto con evidenze pertinenti.
- Riesamina le eccezioni e le mitigazioni temporanee.
- Aggiorna il perimetro dopo nuove sedi, integrazioni o esposizioni.
Confronta le modalità di valutazione
Per scegliere nel 2026, confronta il lavoro coperto e quello che resta a tuo carico. Nessuna opzione elimina la necessità di autorizzazioni, referenti interni e correzioni. Il criterio decisivo è l'obiettivo: trovare debolezze note, validarle, verificare percorsi di attacco oppure monitorare eventi.
| Opzione | Indicata per | Punto di forza | Limite principale |
|---|---|---|---|
| Controlli manuali interni | PMI con perimetro ridotto e competenze disponibili | Collegano configurazioni e processi operativi | Copertura e ripetibilità dipendono dalla documentazione |
| Scansioni gestite internamente | Team IT che devono ripetere controlli tecnici | Rendono ripetibile la ricerca di vulnerabilità note | Richiedono validazione dei risultati e gestione dello strumento |
| Assessment specialistico | Ambienti con più sedi, dipendenze o sistemi sensibili | Aggiunge analisi e validazione al rilevamento | Le correzioni restano da assegnare ai responsabili dei sistemi |
| Penetration test | Servizi per cui serve verificare percorsi di attacco | Approfondisce lo sfruttamento delle debolezze nel perimetro | Non certifica l'assenza di vulnerabilità fuori dalle prove concordate |
| SOC gestito | Organizzazioni che devono monitorare eventi di sicurezza | Supporta osservazione e analisi degli eventi raccolti | Non sostituisce assessment, patching e verifiche delle correzioni |
Scegli l'assessment per conoscere e prioritizzare le debolezze; scegli il penetration test per approfondire percorsi di attacco. Se abbini più attività, chiedi deliverable distinti, responsabilità scritte e criteri di chiusura. Un report deve spiegare quali sistemi sono stati verificati e quali sono rimasti esclusi.
Errori da evitare nella logistica e nei trasporti
- Scansionare i dispositivi operativi come normali server. Terminali, apparati e sistemi di automazione richiedono verifica della compatibilità e del contesto d'uso. Concorda le tecniche prima dell'esecuzione, non dopo un'anomalia.
- Escludere le integrazioni dei partner. Un WMS aggiornato non risolve credenziali condivise, accessi remoti o collegamenti non documentati. Includi le interfacce autorizzate e chiarisci la responsabilità del fornitore.
- Programmare modifiche senza il responsabile operativo. Una finestra libera per il reparto IT non è necessariamente libera per il magazzino. Verifica carichi, dipendenze e possibilità di ripristino con chi gestisce il processo.
- Chiudere il rilievo con la sola conferma della patch. L'installazione è un'attività, non la prova del risultato. Ripeti il controllo tecnico e verifica che il servizio continui a funzionare.
- Confondere il report con la conformità NIS2. L'assessment produce evidenze tecniche. Governance, gestione degli incidenti e altri requisiti applicabili richiedono valutazioni e documentazione separate.
FAQ
Che cos’è un vulnerability assessment per logistica e trasporti?
È una valutazione delle vulnerabilità di sistemi, applicazioni e reti usati nei processi logistici e di trasporto. Comprende perimetro, rilevamento, validazione e priorità di correzione; deve considerare le dipendenze operative dei sistemi esaminati.
Quali sistemi devo includere nell’assessment del magazzino?
Includi i sistemi autorizzati che supportano il servizio: WMS, infrastruttura, accessi, terminali e integrazioni, quando presenti. Associa ogni elemento a un responsabile e documenta le esclusioni, soprattutto per sistemi di terzi e dispositivi sensibili.
È meglio un vulnerability assessment o un penetration test?
Il vulnerability assessment serve a individuare e prioritizzare debolezze; il penetration test approfondisce percorsi di attacco nel perimetro concordato. La scelta dipende dall’obiettivo, e le due attività possono essere complementari.
Posso scansionare i sistemi logistici mentre sono in produzione?
Esegui verifiche in produzione solo con autorizzazione, modalità compatibili e condizioni di arresto concordate. Per dispositivi operativi sensibili, verifica prima le indicazioni del produttore e valuta controlli di configurazione al posto di scansioni attive.
Ogni quanto devo ripetere il vulnerability assessment?
Definisci la frequenza in base a esposizione, cambiamenti e requisiti applicabili, non a un intervallo identico per ogni sistema. Prevedi nuove verifiche dopo modifiche rilevanti, nuove integrazioni e correzioni delle vulnerabilità.
Un assessment dimostra la conformità NIS2 di un’azienda di trasporti?
No, un assessment produce evidenze tecniche ma non dimostra da solo la conformità NIS2. Verifica l’applicabilità e i requisiti nelle fonti ufficiali ACN e nella normativa vigente, separando analisi tecnica e valutazione legale.
Come verifico che una vulnerabilità sia stata risolta?
Ripeti il controllo che ha rilevato la vulnerabilità e conserva l’evidenza del risultato. Verifica anche il funzionamento del processo interessato e distingui una correzione definitiva da una mitigazione temporanea.
Un ultimo controllo
Prima di avviare il piano 2026, scegli un sistema critico e prova a ricostruirne tutte le dipendenze. Se non sai chi gestisce l'accesso remoto, quale integrazione alimenta il servizio o chi autorizza il ripristino, completa prima queste informazioni. La qualità dell'assessment dipende anche dalla capacità di trasformare un rilievo in una modifica autorizzata e verificata.
Guide correlate
- Strumenti di vulnerability assessment
- Società di penetration testing per PMI in Italia
- Soluzioni MFA per PMI
- Fornitori di backup e disaster recovery per PMI