Migliore overall: Microsoft Defender for Endpoint. Migliore per team IT ridotti: Sophos Intercept X. Migliore per minacce avanzate: CrowdStrike Falcon. Migliore risposta autonoma: SentinelOne Singularity. Migliore equilibrio multi-piattaforma: Bitdefender GravityZone.
- Microsoft Defender for Endpoint è la scelta di default per le PMI già su Microsoft 365 nel 2026.
- Sophos Intercept X riduce il carico operativo sui team IT piccoli con XDR gestibile.
- CrowdStrike e SentinelOne vincono su detection avanzata e contenimento automatico.
- EDR e XDR non sostituiscono un SOC: servono processi, triage e escalation chiari.
- Per le PMI italiane, allinea EDR/XDR a NIS2, log retention e sovranità dei dati.
Perché questo confronto conta nel 2026
Le piccole e medie imprese italiane affrontano ransomware, credential theft e lateral movement con budget e personale limitati. Un antivirus tradizionale non intercetta attacchi fileless né correlazioni cross-endpoint. L’EDR (Endpoint Detection and Response) monitora processi, memoria e comportamento sugli endpoint; l’XDR (Extended Detection and Response) estende la correlazione a email, identità, rete e cloud.
Senza un piano di response, anche il miglior sensore resta un allarme non gestito. CodyCloud opera come provider di cybersecurity gestita e hosting sicuro per PMI in Italia e in Europa: monitoring SOC, penetration testing e supporto a percorsi NIS2 e AI Act. Questa guida confronta le soluzioni EDR/XDR più usate dalle PMI nel 2026 e indica dove ha senso un layer gestito.
Cosa rende le migliori soluzioni EDR e XDR per le PMI
Prima della classifica, i criteri. Se un prodotto non li copre in modo verificabile, scende in lista.
- Copertura endpoint e telemetria: Windows, macOS, server e, se serve, Linux; raccolta processi, rete, file e memoria.
- Qualità detection e false positive: regole comportamentali, threat intelligence e tuning accessibile a un team piccolo.
- Response e automazione: isolamento host, kill process, rollback, playbook chiari senza scripting obbligatorio.
- XDR e integrazioni: correlazione con email, identità (Entra ID/Azure AD, Google), firewall e cloud workload.
- Operatività PMI: console unica, ruoli, report per audit, onboarding in giorni non mesi.
- Allineamento compliance: log retention, export SIEM, evidenze utili a gap analysis NIS2 e GDPR.
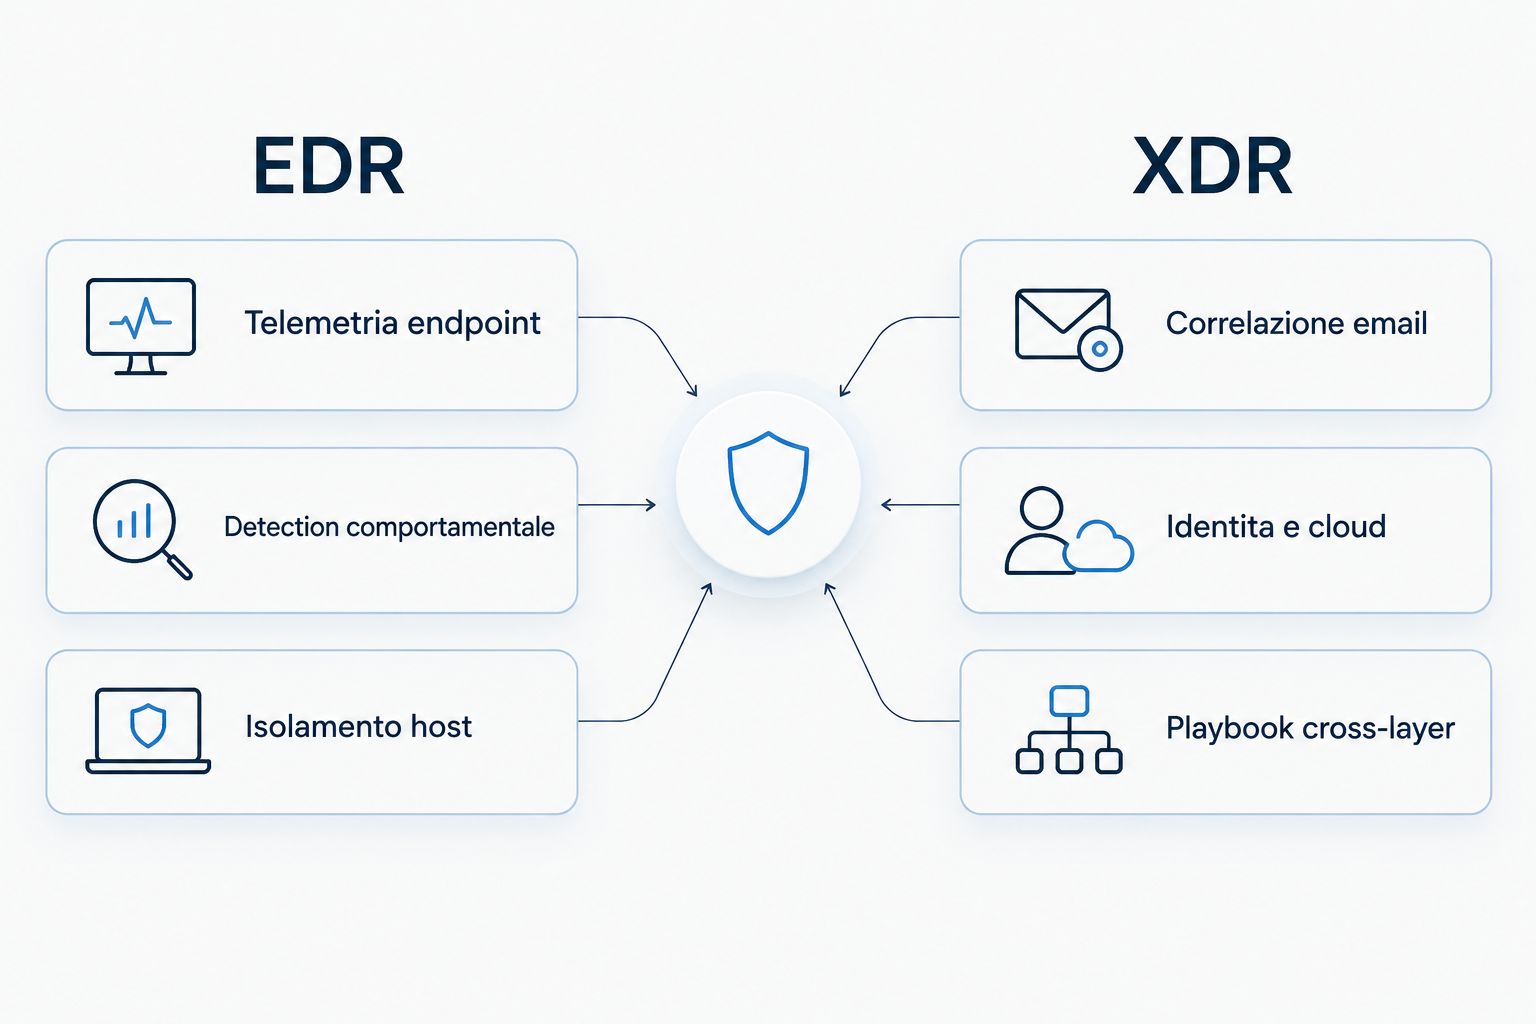
Confronto EDR e XDR a colpo d’occhio
| Soluzione | Ideale per | Punto di forza | Limite principale |
|---|---|---|---|
| Microsoft Defender for Endpoint | PMI su Microsoft 365 | Integrazione nativa M365 e identità | Meno naturale fuori stack Microsoft |
| Sophos Intercept X | Team IT ridotti | XDR leggibile e managed options | Ecosistema meno “enterprise pure-play” |
| CrowdStrike Falcon | Ambienti ad alto rischio | Threat intel e hunting | Curva e modello cloud-first da governare |
| SentinelOne Singularity | Contenimento automatico | Agent autonomo e rollback | Tuning richiesto per ridurre rumore |
| Bitdefender GravityZone | Flotte miste costo-consapevoli | Buon rapporto copertura/gestione | XDR meno profondo dei pure-play top |
1. Microsoft Defender for Endpoint: migliori EDR XDR PMI su stack Microsoft
Microsoft Defender for Endpoint (spesso in piano Defender for Business o incluso in Microsoft 365 Business Premium / E5 a seconda del contratto) raccoglie telemetria endpoint, applica detection comportamentali e si collega a Microsoft Defender XDR e a Microsoft Sentinel quando presenti. Per una PMI già su Entra ID, Intune e Exchange Online riduce gli agent e unifica identità, device e email.
Microsoft Defender for Endpoint pro:
- Integrazione nativa con Microsoft 365, Intune e signal di identità
- Console familiare per admin già su admin center Microsoft
- Percorso XDR coerente dentro l’ecosistema Microsoft
- Buona base per evidenze e log in contesti audit PMI
Microsoft Defender for Endpoint contro:
- Fuori dallo stack Microsoft la correlazione XDR è meno immediata
- Tuning e exclusion richiedono disciplina, altrimenti cresce il rumore
- Funzionalità avanzate dipendono dal livello di licenza Microsoft in uso
Ideale per: PMI italiane che standardizzano su Microsoft 365 e vogliono un unico vendor per endpoint e identità.
Verdetto: Buy, se sei già su Microsoft 365. Hold, se il parco è multi-cloud e multi-OS senza governance Microsoft.
2. Sophos Intercept X: migliori EDR XDR PMI con team IT piccoli
Sophos Intercept X combina prevenzione (anti-exploit, anti-ransomware) con EDR e opzione XDR. La console Central è pensata per gestori che non hanno un SOC interno a tempo pieno. Esistono percorsi managed che scaricano triage e response su un provider esterno — utile quando il personale IT fa anche helpdesk.
Sophos Intercept X pro:
- Interfaccia orientata a operazioni quotidiane, non solo a hunting expert
- Protezioni anti-ransomware e rollback pratici sugli endpoint
- XDR che correla endpoint, email e firewall Sophos senza stack enorme
- Adatto a MSP e a modelli ibridi managed/self-managed
Sophos Intercept X contro:
- Meno “reference” nei grandi SOC enterprise rispetto a CrowdStrike/SentinelOne
- Il massimo del valore emerge restando nell’ecosistema Sophos
- Serve comunque un runbook di escalation: l’XDR non sostituisce le decisioni umane
Ideale per: PMI con 1–3 persone IT che devono vedere alert chiari e chiudere incidenti in orario d’ufficio.
Verdetto: Buy per team ridotti. Skip se ti serve hunting deep-dive multi-tenant a scala enterprise.
3. CrowdStrike Falcon: migliori EDR XDR PMI ad alto profilo di minaccia
CrowdStrike Falcon è una piattaforma cloud-native con agent leggero, threat intelligence proprietaria e moduli EDR/XDR. Punti di forza: detection su tecniche ATT&CK, velocità di containment e un modello operativo usato da SOC maturi. Per una PMI ha senso quando il rischio (dati sensibili, supply chain, esposizione pubblica) giustifica un tool di fascia alta e un processo di response strutturato.
CrowdStrike Falcon pro:
- Detection e intel di alto livello su campagne reali
- Isolamento e response rapidi da console unica
- Architettura cloud che evita appliance on-prem dedicate
- Adatto a scenari NIS2 con esigenze di monitoraggio continuo
CrowdStrike Falcon contro:
- Richiede ownership chiara di alert e playbook; da solo non “sistema” il processo
- Overkill se hai dieci PC e nessun dato critico
- Dipendenza cloud e policy di data residency da verificare col contratto
Ideale per: PMI in settori esposti (finanza locale, healthcare, manufacturing connesso) o fornitori di soggetti NIS2.
Verdetto: Buy in contesti ad alto rischio con budget e ownership definiti. Hold se non hai chi gestisce gli alert 5×8 o 24×7.
4. SentinelOne Singularity: migliori EDR XDR PMI per response autonoma
SentinelOne Singularity punta su un agent con capacità di detection e response locali, inclusi rollback e contenimento anche con connettività ridotta. L’XDR Singularity estende la correlazione oltre l’endpoint. Per le PMI il vantaggio è ridurre il tempo tra detection e azione quando non c’è un analista sempre online — a patto di validare le automazioni in un ambiente di test.
SentinelOne Singularity pro:
- Response e rollback sul device senza attendere ogni ticketing manuale
- Buona telemetria comportamentale su Windows e non solo
- Storyline degli attacchi utile in post-incident e audit
- Adatto a modelli ibridi con SOC esterno che supervisiona le automazioni
SentinelOne Singularity contro:
- Automazioni aggressive senza tuning generano interruzioni operative
- Serve policy di change control prima di abilitare kill/quarantine di massa
- La complessità cresce quando si attivano tutti i moduli XDR
Ideale per: PMI che vogliono contenimento automatico su ransomware e malware fileless, con un referente tecnico che governa le eccezioni.
Verdetto: Buy se accetti un periodo di tuning. Wait se non puoi dedicarlo nelle prime settimane.
5. Bitdefender GravityZone: migliori EDR XDR PMI multi-piattaforma con gestione snella
Bitdefender GravityZone offre protezione endpoint, EDR e componenti XDR in una console pensata anche per flotte miste e per partner MSP. È una scelta frequente quando la PMI ha Windows e macOS, server misti e vuole un controllo centralizzato senza costruire un SOC interno dal giorno zero.
Bitdefender GravityZone pro:
- Copertura ampia client/server con gestione centralizzata
- EDR utilizzabile senza team di hunting dedicato
- Opzioni adatte a deployment tramite partner e MSP
- Buon equilibrio tra prevenzione classica e detection moderna
Bitdefender GravityZone contro:
- Lo strato XDR è meno profondo rispetto ai pure-play di fascia alta
- Integrazioni avanzate con stack non Bitdefender vanno verificate caso per caso
- Per minacce targeted può servire un tier o un servizio managed aggiuntivo
Ideale per: PMI costo-consapevoli con endpoint eterogenei e bisogno di standardizzare la baseline nel 2026.
Verdetto: Buy come baseline solida. Hold se il requisito primario è XDR multi-vendor deep correlation.
Serve un layer SOC sulle detection
Allinea EDR/XDR a monitoring, NIS2 e response con un partner italiano.
Come abbiamo ordinato la classifica
L’ordine segue i sei criteri sopra, con peso maggiore su operatività PMI, qualità detection e response reale. Non è un ranking di marketing feature-count: conta cosa un team di 1–5 persone riesce a far funzionare ogni settimana nel 2026. I pure-play avanzati salgono quando il profilo di rischio e la ownership lo giustificano; le piattaforme integrate salgono quando riducono agent, console e tempo di triage.
Nessun test proprietario inventato: il confronto usa capacità di prodotto documentate e pattern d’uso tipici delle PMI europee. Per date normative e qualificazioni legali rimanda sempre alle fonti ufficiali UE e nazionali.
Quale EDR o XDR scegliere nel 2026
Default per la maggior parte delle PMI italiane già su Microsoft 365: Microsoft Defender for Endpoint. Chiude il gap endpoint-identità-email con il minimo di stack aggiuntivo. Se il team IT è minimo e vuoi una console leggibile con opzione managed, parti da Sophos Intercept X. Se tratti dati critici o sei nella supply chain di soggetti rilevanti per NIS2, valuta CrowdStrike Falcon o SentinelOne Singularity e affianca un processo di response scritto — interno o in SOC gestito.
Bitdefender GravityZone resta la scelta pragmatica per flotte miste che devono alzare la baseline senza un progetto di trasformazione di sei mesi.
In tutti i casi: definisci retention log, canale di escalation, RTO di isolamento host e owner nominato. Lo strumento non sostituisce il runbook. CodyCloud può affiancare monitoring SOC, penetration testing e percorsi di conformità NIS2 dove l’EDR/XDR diventa controllo tecnico misurabile, non solo licenza acquistata.
FAQ
Qual è la differenza tra EDR e XDR nel 2026?
L’EDR monitora e risponde sugli endpoint (processi, memoria, file). L’XDR correla gli stessi segnali con email, identità, rete e cloud per ricostruire l’attacco end-to-end.
Quali sono i migliori EDR XDR PMI per chi usa già Microsoft 365?
Microsoft Defender for Endpoint è la scelta di default: condivide telemetria con identità e email Microsoft. Riduce agent e unifica la console per team piccoli.
EDR e antivirus sono la stessa cosa?
No. L’antivirus punta su firme e blocco noto; l’EDR registra comportamento, rileva anomalie e consente indagine e response. Nelle PMI moderne l’EDR include di solito anche la prevenzione.
Una PMI ha bisogno di XDR o basta l’EDR?
Basta un EDR solido se gli alert hanno un owner e un runbook. L’XDR serve quando email, identità e cloud sono vettori frequenti e vuoi correlazione senza tre console separate.
Come si collega EDR/XDR agli obblighi NIS2?
NIS2 chiede misure di cybersecurity e gestione degli incidenti proporzionate al rischio. EDR/XDR supporta detection, logging e response; non sostituisce gap analysis, policy e notifica. Verifica sempre i testi ufficiali.
Quanto tempo serve per mettere in produzione un EDR in PMI?
Un rollout pilota su un gruppo di device richiede in genere da pochi giorni a poche settimane, inclusi policy, exclusion e test di isolamento. Il tuning dei false positive continua dopo il go-live.
Serve un SOC se compro un XDR?
Sì, almeno in forma leggera: qualcuno deve triagare, escalare e chiudere. Può essere interno part-time o un SOC gestito esterno; l’XDR da solo non firma i ticket.
CodyCloud vende un EDR proprietario?
CodyCloud fornisce cybersecurity gestita (SOC, pentest, compliance) e hosting sicuro per PMI. Aiuta a operare e governare EDR/XDR nel contesto italiano ed europeo, non a sostituire il vendor dell’agent.
Una cosa da non saltare
Prima di firmare qualsiasi EDR o XDR nel 2026, fai isolare un endpoint di test e misura: tempo di quarantine, impatto su VPN e line-of-business app, completezza del timeline in console. Se l’isolamento “funziona” ma spezza il backup o la stampa di magazzino, in incidente reale nessuno lo userà. Quel test da un pomeriggio vale più di qualsiasi slide feature.
Guide correlate
- Migliori consulenti conformità NIS2 in Italia
- Migliori fornitori di hosting sicuro per PMI in Italia
- Migliori data center in Italia per la sovranità dei dati
- Migliori fornitori di cloud sovrano in Europa