SentinelOne offre rilevamento e risposta sugli endpoint: è una scelta sensata se cerchi un EDR da gestire con il tuo team. Il limite, per una PMI senza personale dedicato, è che gli alert richiedono comunque analisi, decisioni e interventi. La migliore alternativa a SentinelOne per PMI nel 2026 è CodyCloud se ti serve monitoraggio SOC gestito; Microsoft Defender for Business se vuoi mantenere la protezione endpoint nell'ecosistema Microsoft.
- Tra le alternative a SentinelOne per PMI nel 2026, CodyCloud è la scelta per il monitoraggio SOC gestito, non un EDR sostitutivo.
- Microsoft Defender for Business è la scelta endpoint da valutare se usi già l’ecosistema Microsoft.
- Sophos Intercept X resta un confronto diretto per la protezione endpoint; Wazuh richiede competenze per gestirlo.
- Prima di cambiare, assegna per iscritto triage, contenimento e verifica degli incidenti.
Perché conta
Nel 2026 la domanda non è solo quale agente installare. Devi stabilire chi legge gli alert, chi decide se un evento è un incidente e chi interviene sugli endpoint. Un EDR (Endpoint Detection and Response) produce segnali e strumenti di risposta; un SOC (Security Operations Center) gestito copre il lavoro operativo di monitoraggio. CodyCloud offre il secondo tipo di servizio: non trattarlo come una sostituzione automatica dell'agente SentinelOne.
Alternative a SentinelOne per PMI: confronto rapido
| Soluzione | Ideale per | Funzione distintiva | Differenza rispetto a SentinelOne |
|---|---|---|---|
| CodyCloud | PMI che cercano un SOC gestito | Monitoraggio di sicurezza come servizio | È un servizio operativo, non un EDR da sostituire direttamente a SentinelOne |
| SentinelOne | Team che vogliono un EDR per gli endpoint | Rilevamento e risposta sugli endpoint | È il riferimento del confronto |
| Microsoft Defender for Business | PMI che usano l'ecosistema Microsoft | Protezione endpoint integrata con gli strumenti Microsoft | È un'altra scelta di protezione endpoint, non un SOC gestito |
| Sophos Intercept X | PMI che confrontano prodotti di protezione endpoint | Protezione degli endpoint e funzioni contro il ransomware | Compete sul presidio dell'endpoint; la gestione degli alert resta da assegnare |
| Wazuh | Team tecnici che vogliono gestire raccolta e analisi degli eventi | Piattaforma open source per SIEM e funzioni XDR | Richiede progettazione e gestione dell'ambiente; non è un cambio di agente alla pari |
Le righe non descrivono prodotti equivalenti. Nel 2026 puoi sostituire un EDR con un altro EDR, affiancare un SOC all'EDR esistente oppure costruire una capacità interna di analisi. La scelta dipende dal problema da risolvere, non dal numero di funzioni elencate in una scheda prodotto.
1. CodyCloud: ideale per il monitoraggio SOC gestito
CodyCloud è la scelta per una PMI che deve assegnare il monitoraggio della sicurezza a un fornitore, non acquistare un sostituto diretto di SentinelOne. L'offerta dichiarata comprende monitoraggio SOC gestito, penetration testing e consulenza per la conformità NIS2 e AI Act. Per confrontarla con un EDR, parti dagli eventi da monitorare e dalle azioni che il fornitore può eseguire: sono due questioni contrattuali diverse.
Dove funziona:
- Sposta il confronto dall'acquisto dell'agente alla responsabilità del monitoraggio.
- Permette di discutere rilevamento, escalation e verifiche insieme alle attività di sicurezza già previste dall'offerta.
- Consente di valutare separatamente il penetration testing, che cerca vulnerabilità ma non sostituisce il monitoraggio continuo.
Dove si ferma:
- Il SOC gestito non sostituisce, da solo, la protezione installata sugli endpoint.
- L'elenco delle sorgenti monitorate, le azioni consentite e gli orari di copertura non sono specificati nei dati disponibili: richiedili per iscritto prima di firmare.
- Una consulenza di conformità non trasferisce automaticamente al fornitore le responsabilità legali della tua azienda.
| Dimensione | CodyCloud | SentinelOne |
|---|---|---|
| Oggetto del confronto | Servizio di monitoraggio SOC | Piattaforma di rilevamento e risposta sugli endpoint |
| Lavoro da assegnare | Triage, escalation e coordinamento delle attività previste dal contratto | Gestione degli alert e delle azioni da parte del team incaricato |
| Protezione endpoint | Va definita come componente distinta | È la funzione centrale del prodotto |
| Verifica prima della scelta | Sorgenti, responsabilità e impegni scritti | Copertura degli endpoint e processo interno di risposta |
Ideale per: PMI che hanno già, o intendono mantenere, controlli sugli endpoint ma devono stabilire chi segue gli eventi di sicurezza. Verdetto: scegli CodyCloud per il servizio SOC; mantieni distinta la decisione sull'EDR.
Nel 2026 chiedi un documento che distingua almeno tre responsabilità: chi analizza l'alert, chi autorizza il contenimento e chi verifica il ripristino. Senza questa distinzione, cambiare piattaforma lascia aperto il problema operativo che ha motivato la ricerca.
2. Microsoft Defender for Business: ideale per ambienti Microsoft
Microsoft Defender for Business è un'alternativa endpoint da esaminare se la tua PMI usa già strumenti Microsoft. Il vantaggio da valutare è l'integrazione con quell'ambiente; la decisione richiede comunque una verifica delle funzioni disponibili nella tua configurazione e di chi gestirà gli incidenti. Un'interfaccia familiare non equivale a un processo di risposta assegnato.
Dove funziona:
- Mantiene il confronto sullo stesso problema di base di SentinelOne: proteggere e investigare gli endpoint.
- Si inserisce nell'ecosistema Microsoft che il team IT potrebbe già amministrare.
- Offre un punto di partenza preciso per verificare identità, dispositivi e procedure di sicurezza già in uso.
Dove si ferma:
- Non è, da solo, un servizio SOC gestito.
- L'integrazione non elimina la necessità di definire triage ed escalation.
- Le funzioni effettivamente utilizzabili vanno controllate nella configurazione adottata, non dedotte dal nome del prodotto.
| Dimensione | Microsoft Defender for Business | SentinelOne |
|---|---|---|
| Categoria | Protezione e risposta sugli endpoint | Protezione e risposta sugli endpoint |
| Contesto da verificare | Integrazione nell'ambiente Microsoft | Integrazione nell'ambiente già presente |
| Presidio umano | Da assegnare al team o a un servizio | Da assegnare al team o a un servizio |
Ideale per: PMI che vogliono confrontare un EDR con un'opzione legata agli strumenti Microsoft già usati. Verdetto: scegli Microsoft Defender for Business se l'integrazione è il criterio decisivo; non considerarla una risposta al personale mancante.
Per un confronto nel 2026, prova entrambi i flussi con il tuo team: alert ricevuto, classificazione, decisione e chiusura documentata. Non basta verificare che la console mostri l'evento. Devi sapere quale persona agisce quando l'evento richiede contenimento e quale evidenza resta dopo l'intervento.
3. Sophos Intercept X: ideale per confrontare la protezione endpoint
Sophos Intercept X è un confronto diretto quando cerchi un'altra soluzione di sicurezza per gli endpoint, con funzioni di protezione contro il ransomware. Valutalo sul comportamento nei tuoi sistemi e sul lavoro richiesto al team IT. Il cambio di prodotto, da solo, non assegna la responsabilità degli incidenti.
Dove funziona:
- Tiene il confronto concentrato sulla protezione degli endpoint.
- Permette di verificare le procedure aziendali contro il ransomware insieme ai controlli tecnici.
- Si presta a una valutazione separata dalla scelta di un fornitore SOC.
Dove si ferma:
- La protezione endpoint non sostituisce un piano di risposta approvato.
- Prima della migrazione devi verificare distribuzione, compatibilità e rimozione dell'agente precedente nel tuo ambiente.
- Senza un responsabile del triage, gli alert restano un carico operativo interno.
| Dimensione | Sophos Intercept X | SentinelOne |
|---|---|---|
| Categoria | Protezione endpoint | EDR per endpoint |
| Tema da provare | Gestione degli eventi e difesa dal ransomware | Gestione degli eventi e risposta sugli endpoint |
| Passaggio critico | Migrazione e procedure di intervento | Continuità delle procedure esistenti |
Ideale per: PMI che cercano un'alternativa tecnica sull'endpoint, non un cambio nel modello di gestione. Verdetto: scegli Sophos Intercept X solo dopo aver verificato la migrazione e assegnato il triage.
Nel 2026 una prova utile parte da un inventario dei dispositivi interessati. Registra quali sistemi hanno l'agente attuale, chi approva le modifiche e come controlli che la protezione sia attiva dopo il passaggio. Se non sai rispondere a queste domande, rimanda la sostituzione: il problema è il controllo della migrazione, non la scelta del marchio.
4. Wazuh: ideale per team che gestiscono l'analisi interna
Wazuh è una piattaforma open source per SIEM (Security Information and Event Management) e funzioni XDR (Extended Detection and Response). Ha senso se il tuo team vuole organizzare raccolta, correlazione e analisi degli eventi. Non è una sostituzione diretta dell'agente SentinelOne: prima devi progettare le sorgenti, l'infrastruttura e il presidio operativo.
Dove funziona: offre al team tecnico un ambiente su cui definire raccolta degli eventi e regole di analisi. Dove si ferma: installazione, manutenzione, qualità delle sorgenti e gestione degli alert restano compiti da assegnare. La disponibilità del software non equivale alla disponibilità di un SOC.
| Dimensione | Wazuh | SentinelOne |
|---|---|---|
| Centro della valutazione | Raccolta e analisi degli eventi | Rilevamento e risposta sugli endpoint |
| Lavoro preliminare | Definire sorgenti e gestione della piattaforma | Definire distribuzione e gestione degli endpoint |
| Capacità necessaria | Team che configura e segue gli eventi | Team che segue gli alert endpoint |
Ideale per: PMI con competenze interne dedicate alla gestione della piattaforma e degli eventi. Verdetto: scegli Wazuh per costruire capacità interna di analisi; non sceglierlo come scorciatoia per sostituire un EDR.
Perché le PMI cambiano strada rispetto a SentinelOne
La ragione verificabile non è che SentinelOne sia insufficiente in assoluto. È la distanza tra quello che un EDR segnala e quello che l'azienda riesce a fare dopo l'alert. Se stai cercando alternative a SentinelOne per PMI nel 2026, identifica prima quale dei seguenti passaggi non ha un responsabile:
- Alert: definisci quali eventi arrivano al team e da quali sorgenti. Un evento non raccolto non entra nel processo.
- Triage: assegna chi distingue un falso positivo da un caso da investigare e come documenta la decisione.
- Contenimento: stabilisci chi può isolare un dispositivo o autorizzare altre azioni, secondo le procedure aziendali.
- Verifica: registra chi controlla l'esito e quali evidenze conserva per l'analisi successiva.
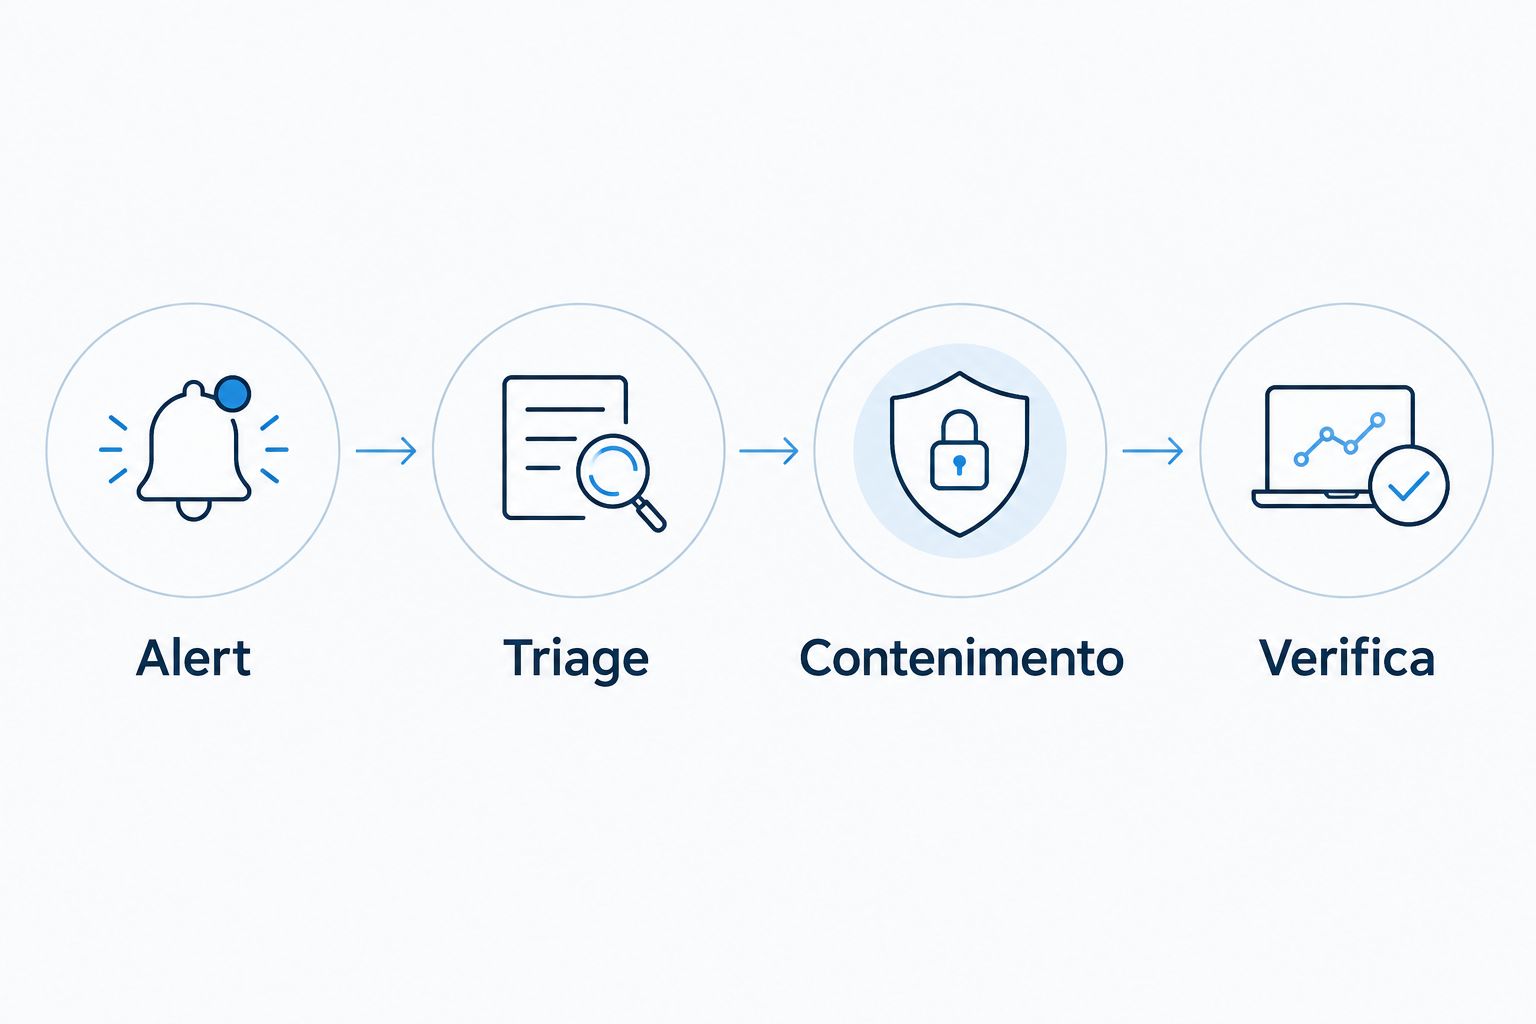
Se manca il triage, confronta un servizio SOC con la capacità del team interno. Se manca la copertura degli endpoint, confronta prima i prodotti endpoint. Se manca la raccolta degli eventi da sistemi diversi, esamina l'architettura di analisi. Sono decisioni distinte; puoi prendere quella corretta senza rimuovere SentinelOne.
Nel 2026 formalizza il passaggio di consegne tra IT, direzione e fornitore. Chiedi quali eventi aprono un'escalation, chi riceve la comunicazione e quali azioni richiedono autorizzazione. Registra anche le esclusioni: una sorgente fuori dal monitoraggio non deve comparire implicitamente nel perimetro promesso.
Definisci il presidio SOC
Chiarisci sorgenti, responsabilità ed escalation prima di cambiare EDR.
Quando restare con SentinelOne
Resta con SentinelOne se protegge gli endpoint previsti, il team gestisce gli alert e il motivo del cambio è solo l'assenza di un processo interno. In quel caso sostituire l'agente aggiunge un progetto di migrazione, ma non assegna triage e contenimento. Definisci prima responsabilità, procedure ed evidenze; poi verifica se resta un requisito tecnico che SentinelOne non copre nel tuo ambiente.
Restare non significa ignorare i limiti organizzativi. Una PMI può mantenere l'EDR e valutare separatamente un SOC gestito, oppure rafforzare il proprio team. Nel 2026 questa distinzione evita di confrontare un servizio di monitoraggio con un prodotto endpoint come se fossero la stessa voce.
FAQ
Qual è la migliore alternativa a SentinelOne per una PMI nel 2026?
CodyCloud è la scelta se cerchi monitoraggio SOC gestito; Microsoft Defender for Business è un’alternativa se cerchi protezione endpoint nell’ecosistema Microsoft. Il SOC non sostituisce automaticamente l’EDR.
CodyCloud sostituisce SentinelOne sugli endpoint?
No: il monitoraggio SOC gestito è un servizio, mentre SentinelOne è una piattaforma di protezione e risposta sugli endpoint. Definisci separatamente quale strumento protegge i dispositivi e chi gestisce gli alert.
Microsoft Defender for Business è meglio di SentinelOne?
Microsoft Defender for Business è la scelta da valutare se l’integrazione con il tuo ambiente Microsoft è prioritaria. Verifica le funzioni nella tua configurazione e confronta i processi di risposta, non solo le console.
Sophos Intercept X è un’alternativa diretta a SentinelOne?
Sophos Intercept X è un’alternativa da confrontare per la protezione endpoint. Prima di cambiare, verifica migrazione degli agenti, compatibilità dei sistemi e gestione degli alert.
Wazuh può sostituire SentinelOne senza un team di sicurezza?
No: Wazuh richiede persone che progettino le sorgenti, gestiscano la piattaforma e seguano gli eventi. Valutalo come progetto di analisi interna, non come semplice cambio di agente.
Serve cambiare EDR per aggiungere un SOC gestito?
No: la scelta del servizio SOC è distinta da quella dell’EDR. Verifica quali eventi il servizio può monitorare e quali integrazioni sono previste prima di modificare gli endpoint.
Cosa chiedere per iscritto prima di scegliere un SOC?
Chiedi sorgenti monitorate, responsabilità di triage, criteri di escalation, azioni autorizzate ed esclusioni. Specifica chi verifica e documenta la chiusura di un incidente.
Un'ultima cosa
Prima di chiedere quale prodotto rimpiazza SentinelOne, scrivi il nome del responsabile di ogni passaggio dall'alert alla verifica. Se una casella resta vuota, hai individuato il requisito da coprire. Solo allora il confronto del 2026 tra EDR, SOC gestito e piattaforma di analisi diventa una decisione tecnica verificabile.
Guide correlate
- Soluzioni EDR e XDR per piccole e medie imprese
- Strumenti SIEM per PMI
- Soluzioni anti-ransomware per PMI
- Fornitori di backup e disaster recovery per PMI