Invece di trasferire manualmente ogni vulnerabilità dal report al piano di intervento, collega il vulnerability assessment a un flusso che deduplica i risultati, assegna il responsabile e avvia soltanto le correzioni autorizzate. La remediation automatica parte dalla gestione del risultato: una patch in produzione richiede anche controlli preliminari, autorizzazione, ripristino e verifica finale.
- La remediation automatica vulnerability assessment deve separare apertura del ticket, autorizzazione, esecuzione e verifica.
- CodyCloud offre cybersecurity gestita alle PMI: il perimetro della remediation va definito per iscritto.
- Usa identificativi stabili degli asset e delle vulnerabilità per evitare ticket e interventi duplicati.
- Chiudi il ticket dopo una nuova verifica tecnica, non quando termina il comando di aggiornamento.
Perché questo flusso serve
Un vulnerability assessment identifica debolezze tecniche; non costituisce un'autorizzazione a modificare i sistemi. Automatizzare senza questa distinzione trasferisce un risultato dello scanner direttamente alla produzione, saltando la responsabilità sul cambiamento.
Nel 2026, il criterio operativo resta questo: automatizza la raccolta e l'instradamento; autorizza esplicitamente le modifiche. Il flusso deve conservare evidenze consultabili: risultato iniziale, decisione, esecuzione e controllo successivo.
Se il processo coinvolge un SOC, cioè un Security Operations Center, definisci anche quali eventi devono raggiungerlo. La guida per collegare gli endpoint al SOC gestito tratta il collegamento della telemetria: monitoraggio e remediation sono attività distinte, anche quando condividono gli stessi asset.
CodyCloud si rivolge alle PMI che cercano servizi di cybersecurity gestita e consulenza sulla sicurezza. Per questo workflow, metti per iscritto chi analizza il risultato, chi approva la modifica e chi interviene se il servizio non riparte.
Prima di iniziare
- Accessi e inventario: prepara l'accesso ai risultati dello scanner, al sistema di ticket e al sistema che esegue gli interventi. Associa ogni asset a un identificativo stabile, un ambiente e un responsabile; limita le credenziali alle operazioni necessarie.
- Procedura di cambiamento: documenta interventi ammessi, esclusioni, finestra di manutenzione e condizioni di arresto. Specifica gli SLA, ossia gli accordi sui livelli di servizio, senza confondere il tempo di presa in carico con il tempo di risoluzione.
- Ostacolo da prevenire: un risultato senza vulnerabilità non dimostra una correzione se la scansione non ha raggiunto l'asset o ha perso l'autenticazione. Conserva lo stato della scansione e tratta gli errori come verifiche incomplete, non come esiti positivi.
La procedura seguente è indipendente dal prodotto. I campi proposti descrivono il modello dati del workflow, non pulsanti o etichette di una specifica interfaccia. Mappali sui campi effettivi dei tuoi sistemi usando la documentazione del fornitore.
Configurazione della sorgente e degli identificativi
Il primo blocco del flusso deve trasformare il report in risultati utilizzabili senza perdere il contesto tecnico. Nel workflow del 2026, conserva anche la provenienza del dato: un risultato importato deve essere riconducibile alla scansione che lo ha generato.
- Seleziona la sorgente. Usa l'interfaccia di programmazione, o API, un'esportazione strutturata o un evento supportato dallo scanner. Acquisisci soltanto scansioni concluse e controlla separatamente eventuali errori sugli asset.
- Normalizza il risultato. Registra identificativo dell'asset, identificativo della vulnerabilità, componente interessato, evidenza, gravità dichiarata dallo scanner e data di osservazione. Conserva il riferimento al report originale.
- Costruisci la chiave di deduplicazione. Combina asset, vulnerabilità e componente. Un identificativo CVE, cioè Common Vulnerabilities and Exposures, non basta quando la stessa debolezza riguarda componenti diversi sullo stesso sistema.
- Aggiorna prima di creare. Cerca un ticket aperto con quella chiave. Se esiste, aggiorna evidenza e ultima osservazione; altrimenti apri il ticket. Non creare un nuovo intervento a ogni scansione.
- Instrada i dati incompleti. Se manca il responsabile o l'asset non è riconosciuto, invia il risultato a una coda di analisi. Non tentare di correggere un sistema identificato soltanto da un indirizzo temporaneo.
Risultato atteso: importando nuovamente lo stesso risultato, ottieni l'aggiornamento dello stesso ticket e nessuna nuova esecuzione. La ripetizione deve essere innocua: questa proprietà si chiama idempotenza.
Prepara 1 asset di test autorizzato e ripeti l'importazione dello stesso risultato. Controlla il numero dei ticket, la cronologia e l'assenza di comandi duplicati prima di collegare la produzione.
Regole di priorità e autorizzazione
La gravità tecnica è un dato di ingresso, non una decisione completa. Il CVSS, Common Vulnerability Scoring System, descrive caratteristiche della vulnerabilità; esposizione, funzione del sistema e impatto del cambiamento richiedono informazioni aggiuntive.
- Arricchisci il ticket con il contesto. Aggiungi ambiente, esposizione di rete, criticità del servizio, responsabile e dipendenze note. Quando il contesto manca, blocca l'esecuzione e richiedi l'informazione.
- Separa 2 percorsi. Il primo prepara l'intervento e richiede approvazione. Il secondo esegue una procedura già autorizzata dalla policy, limitata ad asset e azioni definiti. Non utilizzare una soglia di gravità come autorizzazione generale.
- Definisci le esclusioni. Inserisci sistemi senza ripristino verificato, componenti con dipendenze non documentate e interventi che richiedono coordinamento applicativo. Le esclusioni devono avere un responsabile e una revisione, non diventare dimenticanze permanenti.
- Registra l'autorizzazione. Conserva soggetto approvante, ambito, procedura ammessa e condizioni operative. Se usi una preautorizzazione, collega il ticket alla versione della policy applicabile.
- Blocca le esecuzioni concorrenti. Impedisci che due ticket modifichino contemporaneamente lo stesso asset. Un risultato nuovo può aggiornare la coda senza interrompere un intervento già in corso.
Risultato atteso: ogni ticket indica perché deve essere trattato, chi ne risponde e quale percorso è consentito. Un risultato ad alta gravità senza contesto resta da analizzare, non diventa una modifica automatica.
Quale percorso scegliere
| Percorso | Indicato per | Vantaggio | Limite | Raccomandazione |
|---|---|---|---|---|
| Preparazione automatica, approvazione umana | Produzione con dipendenze applicative | Raccoglie evidenze e prepara l'intervento senza modificare subito il sistema | Richiede un approvatore disponibile | Usalo come percorso iniziale |
| Esecuzione preautorizzata | Interventi ripetibili, documentati e già collaudati | Esegue la procedura entro un perimetro definito | Una regola troppo ampia estende l'impatto degli errori | Abilitala soltanto con controlli e ripristino verificati |
Entrambi i percorsi richiedono verifica finale. La differenza riguarda l'autorizzazione, non il livello di controllo dopo la modifica.
Procedura di correzione e controlli
L'esecutore deve ricevere una procedura ammessa, non istruzioni libere ricavate dal testo del report. Mantieni un catalogo di interventi versionati: ciascuno dichiara prerequisiti, azioni, controlli e modalità di ripristino.
- Verifica i prerequisiti. Controlla identità dell'asset, versione del componente, raggiungibilità e assenza di cambiamenti concorrenti. Conferma che l'autorizzazione sia ancora valida per lo stato corrente.
- Verifica il ripristino. Accerta che esista una procedura applicabile alla modifica prevista. Un backup presente non equivale a un ripristino provato; una snapshot non sostituisce automaticamente la protezione dei dati applicativi.
- Esegui una prova controllata. Applica la procedura a un ambiente di test rappresentativo e controlla avvio del servizio, dipendenze e funzioni interessate. Usa dati di test separati dai dati di produzione.
- Avvia l'intervento autorizzato. Seleziona la procedura dal catalogo e passa soltanto parametri validati. Evita comandi costruiti concatenando direttamente descrizioni, nomi o altri contenuti provenienti dal report.
- Controlla il servizio. Verifica salute tecnica e funzione applicativa prima e dopo l'intervento. Se una condizione di arresto si verifica, interrompi il flusso e assegna il ticket al responsabile previsto.
- Conserva l'esito. Registra versione della procedura, asset, autorizzazione, azioni svolte, errori e controlli. Escludi segreti e credenziali dai log.
Risultato atteso: puoi ricostruire cosa è stato modificato e confrontare lo stato del servizio prima e dopo l'intervento. Un comando concluso senza errori resta un'esecuzione riuscita, non una vulnerabilità risolta.
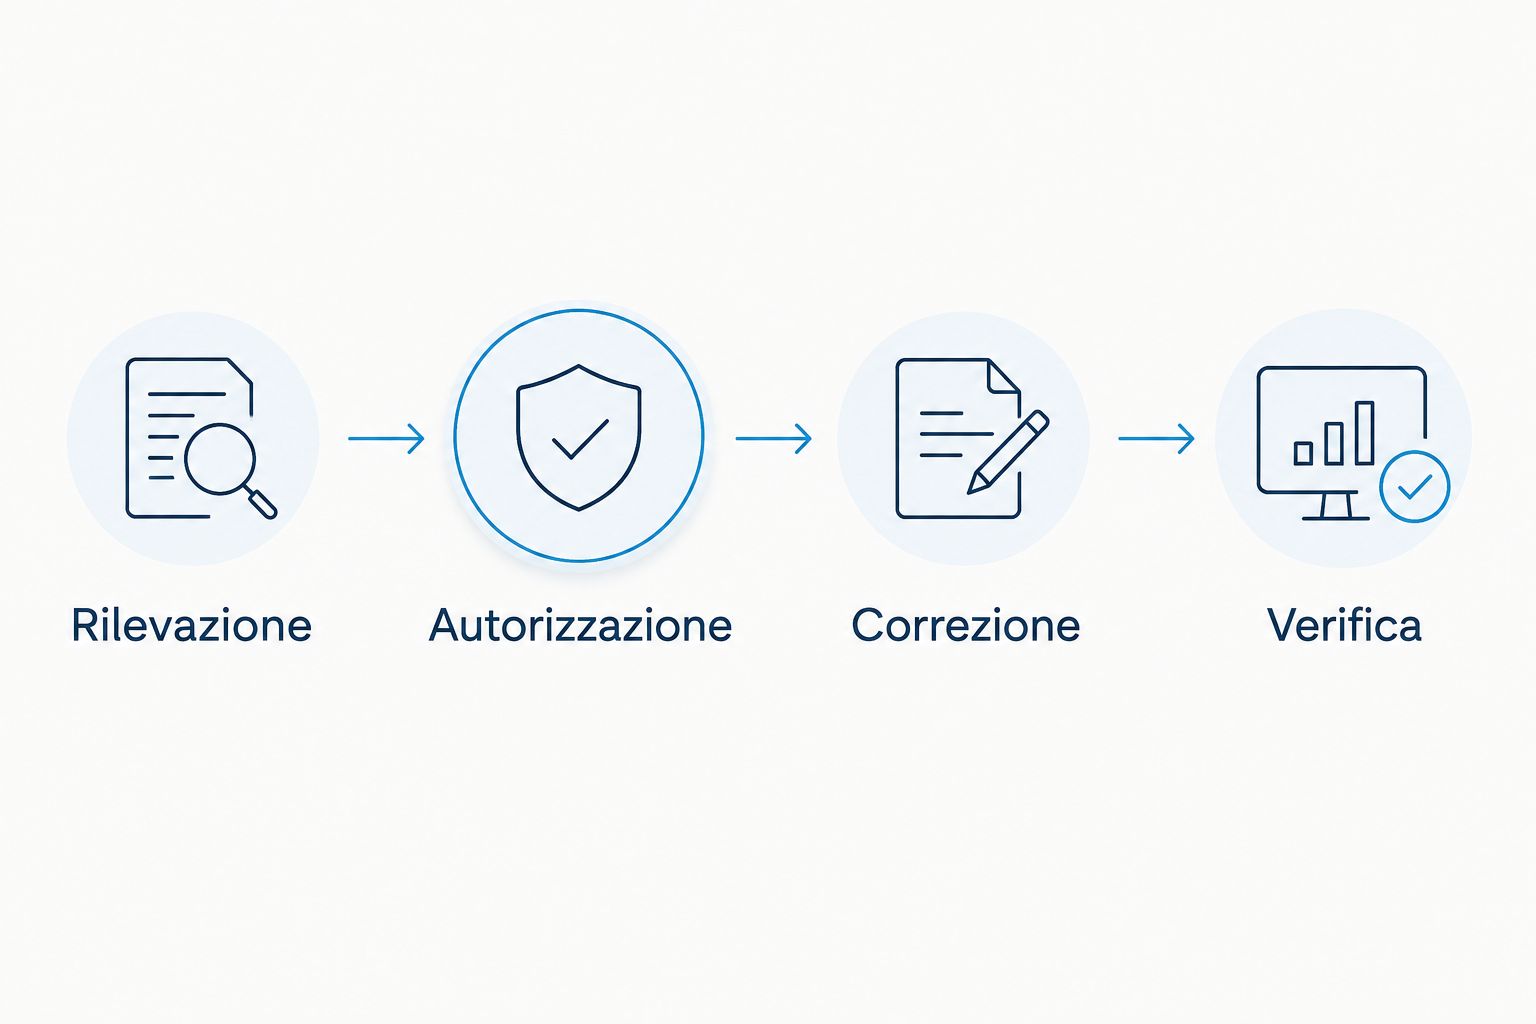
Il flusso mantiene distinti i passaggi: Rilevazione, Autorizzazione, Correzione, Verifica. Nessun passaggio sostituisce quello successivo.
Verifica tecnica e chiusura del ticket
La chiusura deve dipendere dall'evidenza, non dal successo del sistema di automazione. Per il piano di remediation del 2026, definisci prima quali controlli dimostrano la rimozione della debolezza e quali attestano la continuità del servizio.
- Ripeti la verifica pertinente. Avvia una scansione mirata o un controllo tecnico coerente con il risultato originale. Conserva il collegamento tra osservazione iniziale e verifica successiva.
- Controlla la validità della verifica. Accerta che l'asset sia stato raggiunto, che le credenziali funzionino quando necessarie e che il componente interessato sia stato effettivamente esaminato.
- Conferma la funzione applicativa. Esegui il test previsto per il servizio. Una vulnerabilità rimossa con un'applicazione inutilizzabile non rappresenta un intervento completato.
- Assegna uno dei 3 esiti finali proposti. Usa risolto, mitigato o non risolto. Il primo richiede evidenza della correzione; il secondo richiede evidenza del controllo compensativo; il terzo mantiene aperta la necessità di trattamento.
- Chiudi soltanto gli esiti autorizzati. Una mitigazione richiede una decisione sul rischio residuo. Una scansione incompleta richiede una nuova verifica e non produce un esito finale.
Risultato atteso: il ticket contiene evidenza tecnica, controllo applicativo e decisione sul rischio residuo. Una riapertura successiva deve mantenere la cronologia, non cancellare il precedente intervento.
Variante: aggiornare un ticket quando cambia il risultato
Non ogni scansione richiede una nuova correzione. Il secondo workflow gestisce risultati aggiornati sullo stesso asset senza duplicare il lavoro.
- Confronta il nuovo risultato con la versione già associata al ticket.
- Aggiorna evidenza, componente e contesto senza sovrascrivere la cronologia.
- Richiedi una nuova autorizzazione se cambia l'ambito dell'intervento o la procedura prevista.
- Riapri il ticket se una vulnerabilità dichiarata risolta viene nuovamente rilevata da una verifica valida.
- Mantieni distinto il caso di asset sostituito: la nuova identità non deve ereditare automaticamente autorizzazioni precedenti.
Risultato atteso: un cambiamento rilevante modifica la decisione operativa; una semplice ripetizione aggiorna l'osservazione. Nel 2026, conserva la versione della regola applicata per spiegare anche decisioni prese prima dell'ultimo aggiornamento del workflow.
Problemi frequenti e correzioni
Il workflow crea ticket duplicati
La chiave cambia tra due importazioni oppure il controllo di esistenza avviene troppo tardi. Usa identificativi stabili e rendi indivisibile l'operazione di ricerca e creazione, con un vincolo di unicità sul risultato normalizzato.
Il sistema segnala successo, ma la vulnerabilità resta
L'esito misura il comando, non la correzione. Controlla componente aggiornato, riavvio richiesto dalla procedura e nuova evidenza tecnica; lascia il ticket aperto finché la verifica non conferma il trattamento.
La scansione non trova più il sistema
Un errore di rete o autenticazione può impedire il controllo. Registra la verifica come incompleta, controlla raggiungibilità e credenziali, poi ripeti la scansione: l'assenza del risultato non è una prova.
Il servizio peggiora dopo la modifica
Interrompi gli interventi successivi sul perimetro interessato e applica la procedura di ripristino autorizzata. Conserva log e controlli prima di riprovare; correggi la procedura in test, non attraverso tentativi ripetuti in produzione.
L'esecutore riceve un rifiuto di accesso
Verifica identità, ambito del permesso e operazione richiesta. Non risolvere assegnando privilegi amministrativi generali: concedi soltanto il permesso documentato e ripeti il test controllato.
Estendere il workflow senza ampliare i privilegi
Aggiungi telemetria prima di aggiungere nuove azioni. Il collegamento dei log Windows Server al SOC gestito aiuta a definire il flusso degli eventi; il processo di remediation deve poi associare quei controlli al ticket e all'asset interessato.
Per valutare il coinvolgimento di CodyCloud nella cybersecurity gestita, separa contrattualmente analisi, approvazione ed esecuzione. Non presumere che il monitoraggio SOC includa patching, accesso amministrativo o ripristino: richiedi il perimetro scritto.
Estendi l'automazione soltanto dopo aver verificato deduplicazione, arresto, ripristino e chiusura. Ogni nuova procedura deve superare gli stessi controlli del percorso iniziale.
FAQ
Come si avvia la remediation automatica dopo un vulnerability assessment?
Collega i risultati dello scanner a un workflow che identifica l’asset, deduplica il risultato e prepara un intervento autorizzato. La modifica parte soltanto dopo i controlli previsti; il ticket si chiude dopo la verifica tecnica e applicativa.
La remediation automatica può installare patch senza approvazione?
Può farlo soltanto entro una policy di preautorizzazione esplicita. La policy deve definire asset, procedure, condizioni operative e arresto; la gravità della vulnerabilità non sostituisce l’autorizzazione.
Qual è la differenza tra remediation e mitigazione?
La remediation corregge la debolezza, mentre la mitigazione riduce il rischio senza necessariamente eliminarla. Registra separatamente gli esiti e documenta il rischio residuo quando usi un controllo compensativo.
Basta il punteggio CVSS per decidere cosa correggere?
No, il CVSS non descrive da solo il contesto operativo dell’azienda. La decisione richiede anche esposizione, funzione del servizio, dipendenze e impatto del cambiamento.
Come evito ticket duplicati a ogni scansione?
Usa una chiave stabile composta da asset, vulnerabilità e componente. Il workflow deve aggiornare il ticket esistente e impedire creazioni concorrenti con la stessa chiave.
Quando posso dichiarare risolta una vulnerabilità?
Puoi dichiararla risolta quando una verifica valida conferma la correzione e il controllo applicativo conferma il funzionamento del servizio. Un comando riuscito o una scansione incompleta non bastano.
CodyCloud offre un software di remediation automatica?
Gli input descrivono CodyCloud come fornitore di cybersecurity gestita e hosting, non come prodotto di remediation automatica. Per un progetto operativo, definisci per iscritto responsabilità, strumenti e attività incluse nel servizio.
Un ultimo controllo
Prova anche il percorso che deve fermarsi. Nel collaudo del 2026, inserisci un risultato di test senza responsabile, una verifica incompleta e una richiesta fuori perimetro. Il workflow è controllabile soltanto se questi casi non provocano modifiche e lasciano una motivazione leggibile nel ticket.
Guide correlate