Il miglior strumento di vulnerability assessment nel 2026 è Tenable Nessus per la scansione di rete generalista, Wazuh per le PMI che vogliono un SOC (Security Operations Center) open source con rilevamento delle vulnerabilità integrato, e Greenbone/OpenVAS come opzione gratuita e open source. Questa guida di CodyCloud, provider italiano di cybersecurity gestita, confronta i 10 strumenti di vulnerability assessment più usati nel 2026: criteri di scelta, tabella comparativa e limiti reali di ciascuno.
- Tenable Nessus è il migliore strumento di vulnerability assessment generalista nel 2026, con database CVE aggiornato ogni giorno.
- Wazuh è la scelta più indicata per le PMI che vogliono un SOC open source con vulnerability detection integrata.
- Greenbone/OpenVAS resta l’opzione open source e gratuita più completa per chi gestisce la scansione internamente.
- Nessuno dei migliori strumenti di vulnerability assessment sostituisce un penetration testing manuale richiesto dalla NIS2 (Direttiva UE 2022/2555).
- Microsoft Defender Vulnerability Management è la scelta più naturale per chi è già su Microsoft 365 ed Endpoint.
Perché conta
Un attacco informatico spesso comincia da una vulnerabilità nota e non patchata, non da una tecnica sofisticata. Gli strumenti di vulnerability assessment automatizzano il controllo su CVE (Common Vulnerabilities and Exposures) pubblicate, configurazioni errate e porte esposte, prima che qualcuno le sfrutti.
Per le PMI italiane la pressione normativa è cresciuta. La Direttiva NIS2 (UE 2022/2555) impone alle organizzazioni soggette misure di gestione del rischio informatico, tra cui la valutazione periodica delle vulnerabilità: gli Stati membri hanno recepito la direttiva a partire dal 17 ottobre 2024. CodyCloud segue clienti italiani che devono documentare per iscritto queste scansioni di vulnerability assessment, non solo eseguirle.
Chi si affida solo a un tool senza un piano di remediation rischia di accumulare vulnerabilità note senza mai risolverle: la scansione produce un elenco, ma senza processo il rischio resta identico. Su questo punto contano anche i consulenti per la conformità NIS2, che definiscono chi deve intervenire e con quale scadenza.
Cosa rende migliore uno strumento di vulnerability assessment
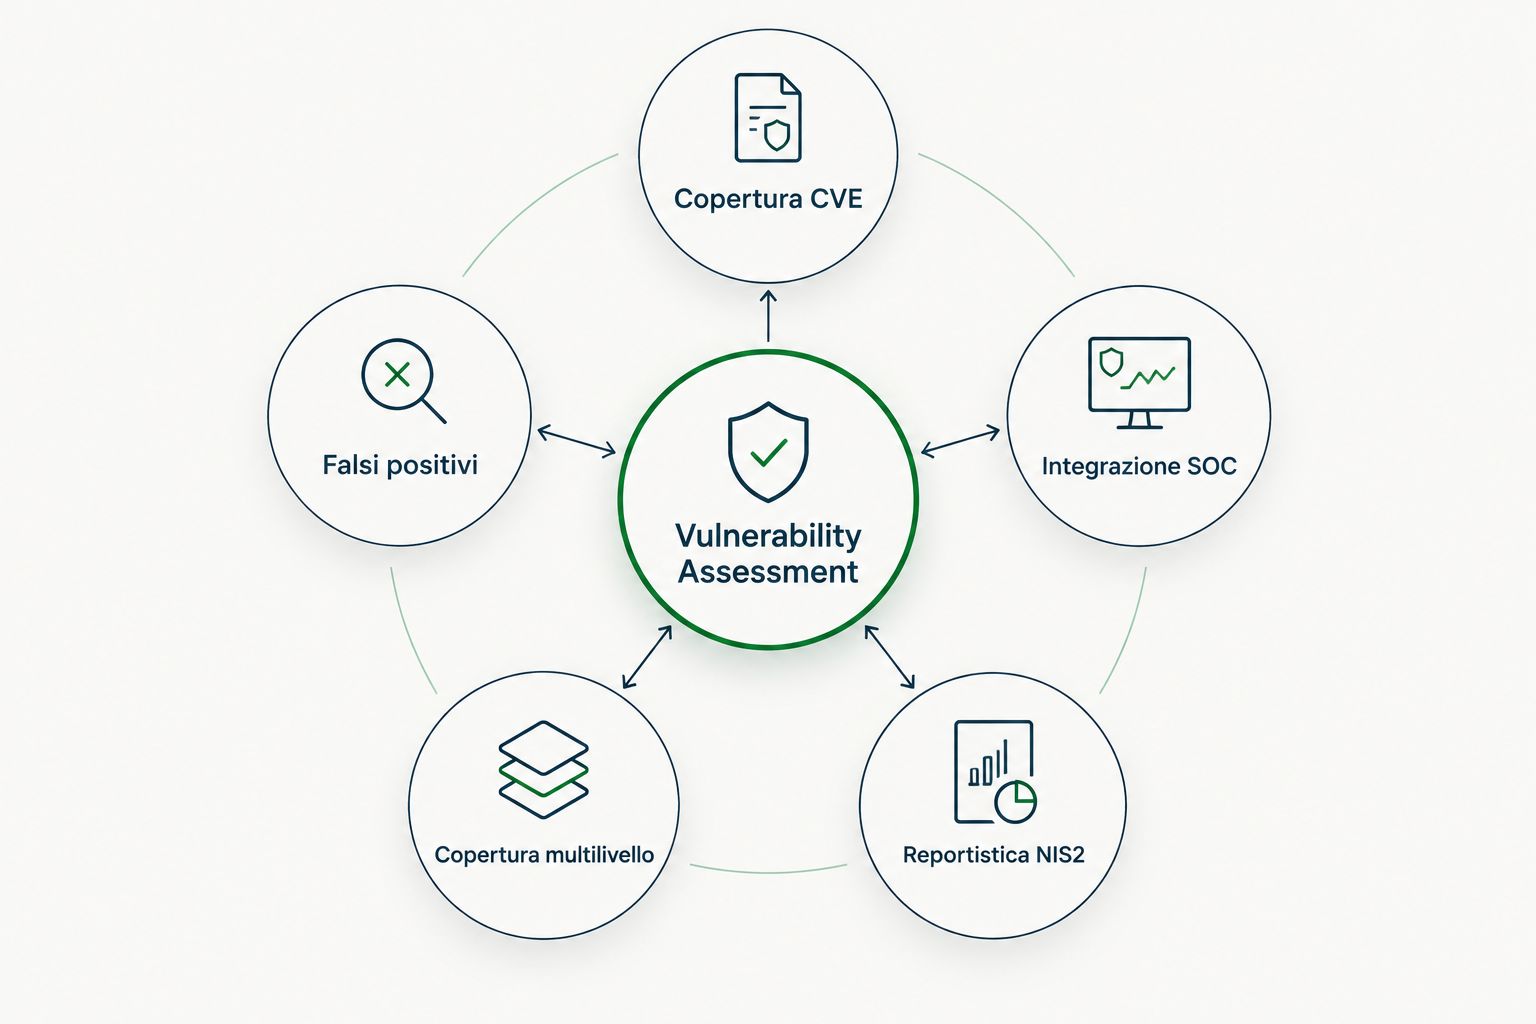
Prima di guardare la tabella, ecco cosa separa uno strumento affidabile da uno che genera solo rumore:
- Copertura del database CVE e frequenza di aggiornamento dei plugin/feed.
- Gestione dei falsi positivi, che decide quanto tempo il team perde a verificare segnalazioni inutili.
- Integrazione con SOC e SIEM (Security Information and Event Management) per correlare le vulnerabilità con eventi reali.
- Copertura multilivello: rete, host, applicazioni web, container e cloud.
- Reportistica utile per audit e NIS2, non solo un elenco tecnico di CVE.
- Costo di gestione interna: uno strumento gratuito che richiede due persone dedicate non è gratis nella pratica.
Confronto rapido: i migliori strumenti di vulnerability assessment nel 2026
| Strumento | Migliore per | Caratteristica distintiva | Limite principale |
|---|---|---|---|
| Tenable Nessus | Scansione di rete generalista | Database CVE tra i più aggiornati del settore | La versione gratuita Nessus Essentials si ferma a 16 host |
| Greenbone/OpenVAS | Opzione open source e gratuita | Nessun costo di licenza, codice ispezionabile | Richiede hardware e manutenzione interna del feed |
| Qualys VMDR | Ambienti enterprise multi-cloud | Piattaforma cloud unica per asset on-premise e cloud | Onboarding iniziale complesso per team piccoli |
| Rapid7 InsightVM | Integrazione con SOC e prioritizzazione del rischio | Punteggio di rischio dinamico legato a exploit reali | Valore pieno solo con SIEM/SOC già attivo |
| Wazuh | PMI con SOC open source | SIEM/XDR e vulnerability detection nello stesso agente | Serve competenza interna per il tuning delle regole |
| Nuclei | Team DevOps e pipeline CI/CD | Scansioni via template YAML, integrabili negli script | Copre bene le CVE note, meno l'analisi di configurazione profonda |
| Burp Suite | Test manuali su applicazioni web | Proxy e strumenti di analisi per pentester esperti | Non pensato per scansioni automatiche su larga scala |
| Acunetix | Scansione automatica di web app e API | Motore DAST (Dynamic Application Security Testing) dedicato al web | Copertura limitata su reti e infrastruttura on-premise |
| Nikto | Controlli rapidi su server web | Scansione leggera, avvio in pochi secondi | Genera più falsi positivi rispetto ai tool commerciali |
| Microsoft Defender VM | Ambienti Windows e Microsoft 365 | Nativo in Microsoft 365 Defender, nessun agente aggiuntivo | Copertura debole fuori dall'ecosistema Microsoft |
I 10 migliori strumenti di vulnerability assessment nel 2026
Ogni strumento qui sotto occupa uno spazio d'uso distinto: nessuno dei dieci compete per lo stesso lavoro di un altro.
1. Tenable Nessus: il migliore per la scansione di rete generalista
Nessus scansiona reti, host e configurazioni cercando CVE note ed errori di hardening, con un database di plugin aggiornato quotidianamente da Tenable.
Nessus pro:
- Copertura ampia di sistemi operativi, dispositivi di rete e applicazioni.
- Community enorme, quindi i problemi comuni hanno già una soluzione documentata.
- Report esportabili in formati compatibili con audit.
Nessus contro:
- La versione gratuita Nessus Essentials limita la scansione a 16 host.
- Da solo non prioritizza il rischio in base al contesto aziendale.
Migliore per: team IT che devono coprire reti eterogenee senza integrazioni SOC complesse.
Verdetto: Adotta.
2. Greenbone/OpenVAS: il migliore per chi vuole zero costi di licenza
OpenVAS, distribuito nella Greenbone Community Edition, è uno scanner di vulnerabilità open source con un feed di test aggiornato dalla community e da Greenbone Networks.
OpenVAS pro:
- Nessun costo di licenza per la versione community.
- Codice open source, ispezionabile riga per riga.
- Buona copertura di rete e servizi esposti.
OpenVAS contro:
- Serve hardware dedicato e manutenzione periodica del feed.
- L'interfaccia richiede più tempo di apprendimento rispetto ai tool commerciali.
Migliore per: chi vuole vulnerability assessment senza budget di licenza ma ha competenze Linux interne.
Verdetto: Adotta.
3. Qualys VMDR: il migliore per ambienti enterprise multi-cloud
Qualys VMDR (Vulnerability Management, Detection and Response) è una piattaforma cloud che unifica inventario asset, scansione e prioritizzazione delle vulnerabilità su reti on-premise, cloud e container.
Qualys pro:
- Un'unica console per ambienti multi-cloud e on-premise.
- Aggiornamenti automatici senza gestione di server locali.
- Dashboard pensate per compliance e audit.
Qualys contro:
- L'onboarding iniziale richiede tempo su infrastrutture complesse.
- Per team piccoli molte funzioni restano inutilizzate.
Migliore per: aziende con asset distribuiti su più cloud provider che vogliono una console sola.
Verdetto: Valuta.
4. Rapid7 InsightVM: il migliore per la prioritizzazione basata sul rischio
InsightVM di Rapid7 collega la scansione delle vulnerabilità a un punteggio di rischio reale (Real Risk Score), tenendo conto di exploit pubblicati e malware attivi.
InsightVM pro:
- Prioritizzazione basata su rischio effettivo, non solo su severità CVSS.
- Integrazione diretta con SIEM e strumenti di ticketing.
- Agenti leggeri per il monitoraggio continuo.
InsightVM contro:
- Il valore aggiunto emerge solo se esiste già un SOC o un processo di remediation attivo.
- Richiede tuning per evitare rumore nelle prime settimane.
Migliore per: organizzazioni che hanno già un SOC e vogliono automatizzare la prioritizzazione.
Verdetto: Valuta.
5. Wazuh: il migliore per PMI con SOC open source
Wazuh è una piattaforma SIEM/XDR open source che include un modulo di vulnerability detection basato sull'inventario software degli endpoint monitorati. È tra gli strumenti che i team SOC usano per correlare vulnerabilità e comportamenti anomali nello stesso agente.
Wazuh pro:
- Nessun costo di licenza per la piattaforma core.
- Un solo agente per log, integrità dei file e vulnerabilità.
- Community attiva e documentazione tecnica dettagliata.
Wazuh contro:
- Il tuning delle regole richiede competenza interna o supporto gestito.
- La scalabilità su migliaia di endpoint va pianificata con attenzione.
Migliore per: PMI che vogliono un SOC open source con vulnerability assessment incluso, senza licenze separate.
Verdetto: Adotta.
6. Nuclei: il migliore per team DevOps e pipeline CI/CD
Nuclei, di ProjectDiscovery, esegue scansioni basate su template YAML scritti dalla community per rilevare CVE note, misconfigurazioni ed endpoint esposti.
Nuclei pro:
- Esecuzione rapida, integrabile in pipeline CI/CD.
- Migliaia di template community aggiornati di continuo.
- Output facilmente automatizzabile via script.
Nuclei contro:
- Copre bene le CVE conosciute, meno l'analisi di configurazione profonda.
- Serve competenza per scrivere template personalizzati oltre a quelli community.
Migliore per: team DevOps che vogliono scansioni ripetibili dentro la pipeline di rilascio.
Verdetto: Adotta.
7. Burp Suite: il migliore per test manuali su applicazioni web
Burp Suite di PortSwigger è il proxy e il set di strumenti di riferimento per il test manuale delle applicazioni web, usato dalla maggior parte dei penetration tester professionisti.
Burp Suite pro:
- Controllo granulare su ogni richiesta HTTP durante il test.
- Estensioni della community per casi specifici.
- Standard de facto nei report di pentest professionali.
Burp Suite contro:
- Non è pensato per scansioni automatiche su larga scala.
- Richiede competenza da pentester, non è un tool punta e clicca.
Migliore per: chi esegue test manuali approfonditi su singole applicazioni web.
Verdetto: Adotta, per chi fa pentest manuale.
8. Acunetix: il migliore per scansione automatica di web app e API
Acunetix, oggi parte di Invicti, è un motore DAST (Dynamic Application Security Testing) dedicato alla scansione automatica di applicazioni web e API.
Acunetix pro:
- Rilevamento automatico di SQL injection, XSS e vulnerabilità OWASP comuni.
- Scansione di API REST oltre alle interfacce web classiche.
- Report orientati agli sviluppatori, con indicazioni di remediation.
Acunetix contro:
- Copertura limitata su reti e infrastruttura on-premise.
- Da solo non sostituisce un test manuale su logiche applicative complesse.
Migliore per: team che devono scansionare applicazioni web e API in modo ricorrente.
Verdetto: Valuta.
9. Nikto: il migliore per un primo controllo rapido su server web
Nikto è uno scanner open source per server web, pensato per controlli rapidi su configurazioni note come file esposti, header mancanti e versioni software datate.
Nikto pro:
- Avvio in pochi secondi, nessuna installazione complessa.
- Utile come primo controllo prima di un test più approfondito.
- Completamente gratuito e open source.
Nikto contro:
- Genera più falsi positivi rispetto ai tool commerciali.
- Non prioritizza il rischio né copre reti o applicazioni oltre il web server.
Migliore per: un controllo rapido e gratuito prima di investire in strumenti più completi.
Verdetto: Valuta, solo come primo controllo.
10. Microsoft Defender Vulnerability Management: il migliore per ambienti Microsoft 365
Microsoft Defender Vulnerability Management è integrato in Microsoft 365 Defender e usa gli agenti già presenti sugli endpoint Windows per rilevare vulnerabilità software e configurazioni deboli.
Defender VM pro:
- Nessun agente aggiuntivo da installare su ambienti già Microsoft.
- Dati di vulnerabilità collegati direttamente a Defender for Endpoint.
- Incluso in alcuni piani Microsoft 365 già in uso.
Defender VM contro:
- Copertura debole su server Linux, dispositivi di rete e ambienti non Microsoft.
- Meno personalizzabile rispetto ai tool di vulnerability management dedicati.
Migliore per: organizzazioni già standardizzate su Microsoft 365 e Windows.
Verdetto: Valuta.
Come è stata costruita questa classifica
La classifica confronta i 10 strumenti sui criteri elencati sopra: copertura CVE, gestione dei falsi positivi, integrazione con SOC/SIEM, copertura multilivello e utilità della reportistica per audit e NIS2. Nessuno strumento vince su tutti i criteri insieme: chi cerca copertura di rete generalista (Nessus) non ottiene la stessa prioritizzazione del rischio di chi ha già un SOC attivo (Rapid7 InsightVM, Wazuh).
La posizione nella tabella riflette il caso d'uso dichiarato, non un punteggio unico: un'azienda multi-cloud valuta Qualys VMDR, una PMI con budget limitato valuta Wazuh o OpenVAS.
Le scansioni automatiche non bastano da sole
Il SOC di CodyCloud abbina vulnerability assessment automatico e verifica manuale, con report scritto.
Quale strumento di vulnerability assessment scegliere nel 2026
Se non hai altri vincoli, parti da Tenable Nessus per la scansione di rete e aggiungi Wazuh se vuoi un SOC open source che copra anche log e integrità dei file nello stesso agente. Chi ha zero budget di licenza usa Greenbone/OpenVAS, accettando il costo di gestione interna.
Nessuno di questi strumenti, da solo, soddisfa un requisito di penetration testing manuale: una scansione automatica trova vulnerabilità note, non logiche di business difettose o catene di exploit multi-step. Per questo tipo di verifica servono test umani, come quelli descritti nel confronto delle società di penetration testing per PMI in Italia.
Nel 2026 CodyCloud vede la combinazione più efficace tra le PMI italiane in questa sequenza: scanner automatico settimanale o mensile, più un penetration testing manuale annuale, con un SOC che monitora tra una scansione e l'altra.
FAQ
Qual è il miglior strumento di vulnerability assessment nel 2026?
Tenable Nessus resta il riferimento per la scansione di rete generalista nel 2026, grazie a un database CVE aggiornato quotidianamente. Per le PMI con un SOC interno, Wazuh integra vulnerability detection e SIEM nello stesso agente.
OpenVAS è meglio di Nessus?
Dipende dal budget e dalle competenze interne: OpenVAS (Greenbone) è gratuito ma richiede gestione e manutenzione del feed, mentre Nessus offre un prodotto commerciale più pronto all’uso. Nessus Essentials, la versione gratuita, si ferma a 16 host.
Wazuh è adatto alle PMI per la vulnerability assessment?
Sì, Wazuh è adatto alle PMI che vogliono un SIEM/XDR open source con modulo di vulnerability detection incluso, senza licenze separate. Serve però competenza interna o supporto gestito per il tuning delle regole.
Quanto costa un vulnerability assessment?
Il costo varia in base al numero di asset da scansionare, alla frequenza delle scansioni e al livello di supporto nella remediation. Verifica il listino specifico presso ogni fornitore, poiché i prezzi non sono standardizzati nel settore.
Vulnerability assessment e penetration testing sono la stessa cosa?
No. Il vulnerability assessment è una scansione automatica che elenca vulnerabilità note; il penetration testing è un test manuale che tenta di sfruttarle per verificare l’impatto reale. Le due attività si completano, non si sostituiscono.
La vulnerability assessment è obbligatoria per la NIS2?
La Direttiva NIS2 (UE 2022/2555), recepita dagli Stati membri a partire dal 17 ottobre 2024, richiede misure di gestione del rischio informatico che includono la valutazione periodica delle vulnerabilità per i soggetti nel suo perimetro. Verifica con un consulente se la tua organizzazione è soggetta agli obblighi.
Qual è il miglior strumento gratuito di vulnerability assessment?
Greenbone/OpenVAS è l’opzione gratuita più completa per la scansione di rete, mentre Nikto resta utile per un controllo rapido sui server web. Entrambi richiedono comunque tempo di gestione interna.
Con che frequenza va eseguita una scansione di vulnerability assessment?
La maggior parte delle organizzazioni esegue scansioni settimanali o mensili sugli asset critici, con controlli aggiuntivi dopo ogni modifica rilevante all’infrastruttura. La frequenza esatta dipende dal profilo di rischio e dagli obblighi normativi applicabili.
Un'ultima cosa
Il dato che sorprende chi guarda solo il prezzo del tool: la parte più costosa della vulnerability assessment non è la scansione, è la remediation. Un report con centinaia di CVE aperte e nessun processo di assegnazione ai team tecnici resta un file PDF, non una riduzione del rischio. Prima di scegliere lo strumento, decidi chi chiude i ticket e in quanti giorni.
Guide correlate
- Fornitori di hosting sicuro per PMI in Italia nel 2026
- Consulenti per la compliance AI Act in Italia nel 2026