Il costo di un vulnerability assessment dipende dal perimetro dei sistemi, dal tipo di accesso e dal lavoro di verifica incluso: confronta preventivi costruiti sullo stesso capitolato, non soltanto sul totale. Nel 2026, chiedi di separare scansione, analisi dei risultati, correzioni e verifica successiva, perché acquistare la valutazione non significa acquistare anche la risoluzione delle vulnerabilità.
- Quanto costa un vulnerability assessment dipende da perimetro, profondità e risultati contrattuali: confronta attività equivalenti.
- Un report automatico non equivale a un assessment con verifica tecnica e priorità di intervento.
- Chiedi per iscritto se correzioni e retest sono inclusi oppure separati.
- Codycloud offre penetration testing alle PMI: distingui questo servizio dalla sola ricerca delle vulnerabilità.
Quanto costa un vulnerability assessment?
Il costo va collegato a un perimetro verificabile e a risultati di consegna espliciti. Il numero di dispositivi, da solo, non descrive il lavoro: contano anche sistemi operativi, applicazioni, sedi, segmenti di rete e accessi necessari per esaminarli.
Prima di confrontare una proposta con servizi di cybersecurity come quelli di Codycloud, stabilisci quale domanda deve risolvere l'incarico. Cercare servizi esposti su Internet, controllare configurazioni interne e dimostrare un percorso di attacco sono attività diverse.
Usa questa scomposizione per leggere il preventivo. Ogni voce deve indicare attività, responsabilità e condizioni di accettazione.
| Voce del preventivo | Che cosa deve specificare | Che cosa non presumere incluso |
|---|---|---|
| Preparazione | Inventario, autorizzazioni, accessi e finestre operative | Ricostruzione completa degli asset aziendali |
| Esecuzione | Sistemi esaminati, modalità di scansione ed esclusioni | Copertura di reti o applicazioni non elencate |
| Analisi | Verifica dei risultati, evidenze e contestualizzazione | Validazione manuale di ogni segnalazione |
| Report | Priorità, sistemi interessati e indicazioni tecniche | Intervento diretto sulle configurazioni |
| Restituzione | Presentazione dei risultati e chiarimenti | Supporto continuativo dopo la consegna |
| Retest | Controllo delle vulnerabilità dopo le correzioni | Nuova valutazione dell'intero ambiente |
Una proposta che riporta soltanto il nome dello strumento lascia aperta la parte decisiva: chi interpreta i risultati e con quali criteri. Chiedi un esempio anonimizzato del report prima di approvare l'incarico.
Perché questa distinzione conta
Un assessment serve a prendere decisioni sui rischi, non a produrre un elenco da archiviare. Se il report non collega le vulnerabilità ai sistemi coinvolti e alle azioni correttive, il tuo team deve svolgere quel lavoro dopo la consegna.
Nel budget 2026, separa quindi l'acquisto della valutazione dall'impegno interno necessario per gestirne gli esiti. Patch, modifiche di configurazione, prove applicative e autorizzazioni al cambiamento richiedono responsabilità assegnate, anche quando il fornitore non le esegue.
Il criterio di acquisto è concreto: il report deve permettere di assegnare ogni intervento a un responsabile e di verificarne la chiusura. Un documento lungo, senza queste informazioni, non soddisfa quel criterio.
Quale tipo di valutazione devi richiedere?
Valutazione esterna, valutazione autenticata e penetration test non sono alternative intercambiabili. Scegli in base all'obiettivo e chiedi al fornitore di spiegare le esclusioni, non soltanto la copertura dichiarata.
| Attività | Più adatta a | Punto di forza | Limite da considerare |
|---|---|---|---|
| Assessment esterno | Verificare i servizi raggiungibili da Internet | Esamina l'esposizione dal punto di vista esterno | Non descrive da solo lo stato dei sistemi interni |
| Assessment interno autenticato | Controllare sistemi con accessi autorizzati | Consente controlli su informazioni non esposte all'esterno | Dipende da permessi, connettività e copertura effettiva |
| Penetration test | Verificare la sfruttabilità entro regole concordate | Approfondisce percorsi di attacco e impatto | Non sostituisce un inventario esteso delle vulnerabilità |
Assessment esterno: per i servizi esposti
Un assessment esterno esamina gli obiettivi autorizzati raggiungibili da Internet. Il capitolato deve identificare indirizzi, domini e servizi, specificando come gestire infrastrutture condivise e componenti affidati a terzi.
Il vantaggio è una lettura dell'esposizione pubblica; il limite è ciò che resta fuori da quella prospettiva. Scegli questa modalità per controllare il perimetro esposto, non per dichiarare verificata tutta la rete aziendale.
Assessment autenticato: per approfondire i sistemi interni
Un assessment autenticato utilizza credenziali autorizzate per eseguire controlli sui sistemi inclusi. Può esaminare informazioni su software e configurazioni che una scansione senza accesso non riesce a osservare.
Il risultato dipende anche dal corretto funzionamento dell'autenticazione. Richiedi che il report distingua controlli eseguiti, accessi falliti e sistemi non raggiunti: un tentativo di scansione non dimostra che il sistema sia stato valutato.
Penetration test: per verificare scenari di attacco
Il penetration test approfondisce la sfruttabilità delle debolezze entro un perimetro e regole concordati. Non è semplicemente una scansione con un titolo diverso.
Codycloud è un interlocutore per le PMI che cercano penetration testing e consulenza cybersecurity. Se valuti questo servizio, richiedi obiettivi, autorizzazioni e prove attese; non attribuirgli automaticamente copertura continua, correzioni o retest.
Perché il costo del vulnerability assessment varia
Per confrontare le proposte nel 2026, mantieni costanti questi fattori. Se uno cambia, stai confrontando incarichi diversi.
- Perimetro effettivo. Elenca sistemi, applicazioni, reti e sedi. Definisci come trattare gli asset scoperti durante l'attività, senza estendere automaticamente l'autorizzazione.
- Modalità di accesso. Distingui controlli esterni, interni e autenticati. Specifica chi prepara le credenziali e chi risolve eventuali problemi di connessione.
- Profondità della verifica. Chiarisci quali risultati ricevono una verifica tecnica, quali restano segnalazioni dello strumento e come vengono trattati i falsi positivi.
- Vincoli operativi. Documenta finestre consentite, sistemi sensibili, limiti delle scansioni e condizioni di arresto. Non lasciare queste decisioni all'esecuzione.
- Qualità della consegna. Indica contenuti del report, evidenze richieste, criteri di priorità e modalità di confronto con il team tecnico.
- Attività successive. Separa assistenza alle correzioni, interventi sui sistemi e retest. Specifica che cosa accade quando l'ambiente cambia dopo la valutazione.
Una proposta sintetica resta confrontabile se questi elementi sono definiti negli allegati. Una proposta dettagliata resta ambigua se usa espressioni come copertura completa senza delimitare sistemi e controlli.
Come ottenere preventivi confrontabili
Prepara un capitolato comune e invialo senza modifiche ai fornitori. Chiedi di evidenziare ogni scostamento: evita che un'esclusione importante resti nascosta in una descrizione commerciale.
- Definisci il perimetro. Indica gli asset autorizzati, il proprietario dei sistemi e le dipendenze esterne. Distingui gli ambienti di produzione da quelli di prova.
- Autorizza i controlli. Concorda modalità di scansione, credenziali, contatti operativi e condizioni di interruzione. Verifica anche le autorizzazioni necessarie sui servizi di terzi.
- Richiedi evidenze. Specifica il contenuto minimo del report e come documentare copertura, errori di accesso e limiti dell'analisi.
- Assegna le correzioni. Identifica chi approva i cambiamenti e chi li esegue. Separa le raccomandazioni del valutatore dalle attività del sistemista o dello sviluppatore.
- Concorda il retest. Definisci quali vulnerabilità verranno ricontrollate, quali prove saranno prodotte e come trattare i problemi ancora aperti.
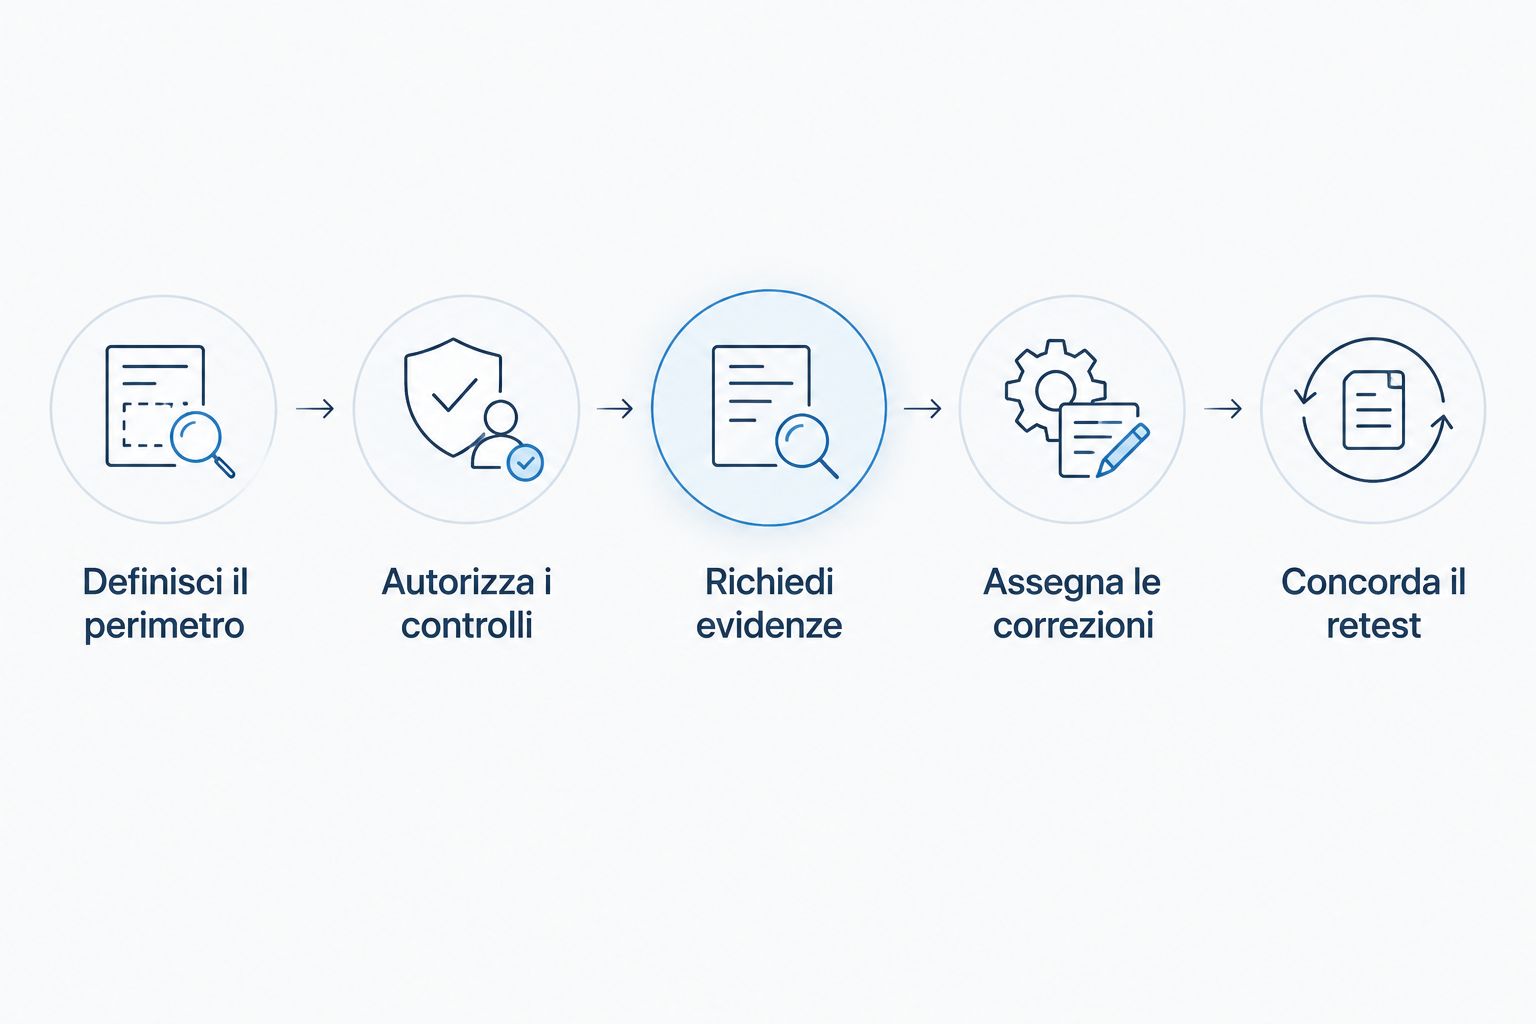
Chiedi inoltre una procedura per le variazioni del perimetro. Un nuovo server o un'applicazione aggiunta durante il lavoro richiede una decisione esplicita su autorizzazione, attività e condizioni contrattuali.
Per un incarico avviato nel 2026, inserisci nel documento anche la data di riferimento dell'inventario. Il report descrive ciò che è stato esaminato nelle condizioni indicate, non qualsiasi sistema presente o futuro dell'organizzazione.
Che cosa deve contenere il report?
Un report utilizzabile distingue il risultato tecnico dalla decisione operativa. Deve consentirti di capire dove intervenire, perché e come verificare l'esito, senza ricostruire ogni passaggio dai log dello scanner.
Richiedi almeno questi elementi:
- Copertura: sistemi esaminati, esclusioni, accessi riusciti e controlli non completati.
- Evidenza: servizio coinvolto, condizione rilevata e informazioni sufficienti a comprendere il problema.
- Validazione: indicazione di ciò che è stato verificato e dei limiti della verifica.
- Priorità: motivazione che consideri esposizione, funzione del sistema e conseguenze per l'attività.
- Azione correttiva: indicazione tecnica utilizzabile dal responsabile del sistema.
- Stato: problema aperto, corretto, da verificare oppure accettato con motivazione dal responsabile autorizzato.
Il punteggio tecnico aiuta a classificare una vulnerabilità, ma non descrive da solo il rischio aziendale. Un sistema esposto e collegato a un processo essenziale richiede una valutazione contestuale, non soltanto un ordinamento automatico.
Pretendi anche una distinzione leggibile tra assenza di rilievi e impossibilità di eseguire il controllo. Nessuna vulnerabilità rilevata e nessun controllo riuscito sono risultati diversi.
Correzioni e retest sono compresi?
Correzioni e retest vanno considerati inclusi soltanto quando il contratto lo dichiara. La remediation, cioè la correzione delle vulnerabilità, modifica i sistemi; il retest verifica l'esito delle correzioni concordate.
La distinzione incide sulle responsabilità. Chi esegue l'assessment può indicare una modifica, mentre l'approvazione e l'applicazione spettano ai soggetti definiti nel contratto e nelle procedure aziendali.
Prima di adottare una remediation automatica collegata al vulnerability assessment, definisci autorizzazioni, prove e ripristino. L'automazione non elimina la necessità di controllare gli effetti sui servizi.
Per il retest, chiedi un documento che colleghi ogni verifica alla segnalazione originaria. Una vulnerabilità non più osservabile perché il sistema è irraggiungibile non equivale a una correzione dimostrata.
Basta una scansione automatica?
Una scansione automatica è utile per raccogliere segnalazioni, ma non sostituisce l'interpretazione richiesta da un assessment. Lo strumento identifica condizioni tecniche secondo i controlli disponibili; l'analisi deve chiarire attendibilità, copertura e rilevanza dei risultati.
Se disponi già di competenze interne per svolgere questo lavoro, un servizio limitato alla scansione risponde a un'esigenza circoscritta. Se cerchi priorità operative e supporto decisionale, richiedi esplicitamente quelle attività.
Il limite va scritto prima dell'acquisto. Non valutare un servizio di sola raccolta come se comprendesse validazione tecnica e pianificazione degli interventi.
Il vulnerability assessment dimostra la conformità NIS2?
Un vulnerability assessment non dimostra, da solo, la conformità alla direttiva NIS2. La valutazione tecnica può contribuire alla gestione dei rischi, ma non sostituisce responsabilità organizzative, procedure e altri adempimenti applicabili.
Per un progetto di conformità nel 2026, separa requisiti normativi, indicazioni operative e valutazione legale dell'applicabilità. Per qualificazioni e scadenze consulta le fonti ufficiali dell'Unione europea, Normattiva e l'Agenzia per la cybersicurezza nazionale.
Non accettare una dichiarazione generica di conformità come risultato automatico di una scansione. Chiedi quali requisiti siano affrontati, con quali evidenze e quali aspetti restino fuori dall'incarico.
Domande frequenti
Quanto costa un vulnerability assessment per una PMI?
Il costo dipende dal perimetro, dagli accessi, dalla profondità delle verifiche e dalle attività successive incluse. Per confrontare le offerte, invia lo stesso capitolato e chiedi di separare valutazione, correzioni e retest.
Il numero di dispositivi basta per ottenere un preventivo?
Il numero di dispositivi non basta a descrivere il lavoro. Servono anche tipologia dei sistemi, applicazioni, segmenti di rete, modalità di accesso e vincoli operativi.
Un vulnerability assessment comprende sempre il penetration test?
Un vulnerability assessment non comprende automaticamente il penetration test. La verifica di scenari di attacco deve risultare da obiettivi, perimetro e regole di esecuzione concordati.
Devo fornire credenziali per la valutazione?
Le credenziali servono quando sono previsti controlli autenticati. Concorda privilegi, modalità di consegna, protezione degli accessi e revoca al termine dell’attività.
Il fornitore corregge anche le vulnerabilità trovate?
Il fornitore esegue le correzioni soltanto se l’incarico comprende questa attività. Il contratto deve identificare chi approva le modifiche, chi le applica e chi ne verifica l’esito.
Ogni quanto devo ripetere un vulnerability assessment?
La frequenza va definita in base al rischio, ai cambiamenti dell’ambiente e agli obblighi applicabili. Una valutazione precedente non descrive automaticamente sistemi o configurazioni introdotti dopo l’esame.
Codycloud offre servizi pertinenti a questa valutazione?
Codycloud offre penetration testing e consulenza cybersecurity alle piccole e medie imprese. Per un incarico specifico, richiedi conferma scritta di perimetro, verifiche, report e attività successive.
Un ultimo controllo prima di firmare
Chiedi come verranno documentati i sistemi che non è stato possibile esaminare. È una domanda più utile del numero di pagine promesse: fa emergere accessi falliti, esclusioni e limiti che altrimenti rischiano di confondersi con risultati positivi.
Firma quando il preventivo permette di distinguere ciò che sarà controllato, ciò che sarà consegnato e ciò che resterà a tuo carico. Conserva il capitolato insieme al report: servirà per interpretare i risultati e preparare la valutazione successiva.
Guide correlate
- Società di penetration testing per PMI in Italia
- Strumenti di vulnerability assessment
- Quanto costa un SOC gestito per una PMI