Il costo di un penetration test in Italia dipende dal perimetro, dalla profondità delle verifiche e dalle attività comprese nell’incarico: nel 2026, un importo senza queste condizioni non permette di confrontare le offerte. Nel budget devi considerare anche la correzione delle vulnerabilità e il successivo retest, cioè la verifica delle correzioni, senza presumere che siano inclusi nel test iniziale.
- Quanto costa un penetration test in Italia dipende da perimetro, accessi, verifiche manuali e retest concordati.
- Un vulnerability assessment non sostituisce un penetration test: individuare vulnerabilità e dimostrarne lo sfruttamento sono attività diverse.
- Codycloud offre penetration testing per le PMI; definisci per iscritto obiettivi, autorizzazioni e risultati richiesti.
- Confronta offerte equivalenti: separa test iniziale, correzioni e verifica finale.
Perché il perimetro conta più dell’importo iniziale
Un’offerta sintetica lascia aperte domande operative: quali sistemi saranno verificati, con quali credenziali e fino a quale livello di sfruttamento? Se queste risposte cambiano, stai confrontando incarichi diversi, non fornitori diversi.
Prima definisci il risultato atteso, poi confronta le condizioni economiche. Per una PMI che cerca servizi di penetration testing, Codycloud è un interlocutore pertinente. La scelta del fornitore deve comunque basarsi sulle attività e sulle responsabilità riportate nell’offerta.
Nel 2026, la richiesta di preventivo deve descrivere ciò che vuoi verificare: esposizione verso Internet, accessi interni, autorizzazioni applicative o resistenza di uno specifico processo aziendale. La formula generica «test della sicurezza» non distingue questi obiettivi.
Quanto costa un penetration test in Italia?
Il costo si determina sul lavoro concordato, non soltanto sul numero di indirizzi IP o di pagine web. Un’applicazione con ruoli diversi richiede verifiche sulle autorizzazioni; una rete interna richiede un perimetro e condizioni di accesso differenti.
Questa tabella serve a distinguere gli incarichi prima di richiedere offerte comparabili. Non è un listino: chiarisce cosa stai acquistando e quali limiti devi leggere.
| Incarico | Indicato per | Punto di forza | Limite da considerare |
|---|---|---|---|
| Vulnerability assessment | Censire vulnerabilità note e configurazioni deboli | Offre una ricognizione tecnica del perimetro esaminato | Non equivale alla dimostrazione delle possibilità di attacco |
| Penetration test applicativo | Verificare applicazioni web e interfacce applicative | Esamina anche autorizzazioni e logiche applicative entro il perimetro | Non copre automaticamente rete interna e infrastruttura sottostante |
| Penetration test esterno | Verificare i sistemi esposti su Internet | Esamina la superficie raggiungibile dall’esterno | Non descrive da solo i rischi degli accessi interni |
| Penetration test interno | Verificare scenari di accesso alla rete aziendale | Esamina privilegi, segmentazione e percorsi di attacco concordati | Richiede un punto di partenza definito e non sostituisce il test esterno |
Nel confronto delle offerte del 2026, separa esplicitamente preparazione, esecuzione, analisi dei risultati, relazione tecnica e restituzione finale. Chiedi dove termina ciascuna attività: una relazione consegnata senza spiegazione richiede un lavoro interno diverso da una discussione tecnica con chi dovrà intervenire.
Penetration test applicativo: verifica ruoli e processi
Per un’applicazione, elenca funzioni, ambienti e profili utente. Specifica se il test riguarda anche le API, cioè le interfacce di programmazione applicativa, e se comprende i passaggi tra utenti con privilegi differenti.
Il vantaggio è verificare controlli che una semplice scansione non esamina nello stesso modo, come l’accesso ai dati di un altro utente. Il limite è il perimetro: un test su una parte dell’applicazione non autorizza conclusioni sull’intero servizio.
Penetration test esterno: delimita l’esposizione
Elenca domini, sottodomini, indirizzi IP e servizi autorizzati. Distingui gli asset aziendali dalle componenti gestite da terzi, per le quali servono autorizzazioni coerenti con i contratti applicabili.
Il test esterno è indicato quando vuoi verificare ciò che un attaccante raggiunge da Internet. Non verifica automaticamente cosa succede dopo l’accesso di un dipendente, di un fornitore o di un dispositivo compromesso alla rete interna.
Penetration test interno: definisci il punto di partenza
Specifica se il tester parte da una postazione senza credenziali, da un account ordinario o da un accesso già disponibile. Descrivi segmenti di rete, servizi di identità e sistemi esclusi.
Questo incarico è indicato per verificare separazione degli ambienti e possibilità di ottenere privilegi ulteriori. Il limite resta lo scenario concordato: partire da un account utente e partire da privilegi amministrativi produce verifiche differenti.
Perché il costo di un penetration test varia
Le variabili che devi rendere esplicite nella richiesta sono queste. Ogni fattore modifica il lavoro da pianificare, non soltanto il documento finale.
- Ampiezza del perimetro. Applicazioni, servizi, ambienti e reti inclusi determinano quali superfici saranno esaminate. Distingui sempre inclusioni ed esclusioni.
- Complessità dei processi. Ruoli, autorizzazioni e flussi applicativi richiedono verifiche coerenti con il funzionamento reale del sistema.
- Informazioni disponibili. Documentazione, credenziali e accesso al codice cambiano il metodo di lavoro. Specifica cosa riceverà il tester prima dell’avvio.
- Vincoli operativi. Finestre autorizzate, sistemi critici e tecniche vietate condizionano l’esecuzione. I limiti devono risultare anche nella relazione.
- Risultati richiesti. Evidenze riproducibili, analisi dell’impatto e indicazioni di correzione richiedono attività esplicite nell’incarico.
- Attività successive. Riunioni tecniche, assistenza alle correzioni e retest devono avere condizioni separate e verificabili.
Non usare il solo numero di asset come misura della profondità del test. Un elenco completo dei sistemi aiuta a delimitare il lavoro, ma non descrive i ruoli applicativi, le relazioni di fiducia o le verifiche manuali previste.
Black box, grey box o white box: cosa cambia?
Black box, grey box e white box descrivono il livello di informazioni e accessi forniti al tester. Non sono livelli universali di qualità, né una graduatoria automatica del costo.
| Modalità | Informazioni iniziali | Indicata per | Vantaggio | Limite |
|---|---|---|---|---|
| Black box | Informazioni limitate sul sistema | Esaminare uno scenario con conoscenza iniziale ridotta | Include la ricognizione nel percorso di verifica | Il tempo dedicato alla scoperta riduce quello disponibile per altre analisi |
| Grey box | Credenziali e informazioni parziali concordate | Verificare funzioni autenticate e ruoli | Consente verifiche mirate sugli accessi forniti | I profili consegnati delimitano gli scenari esaminabili |
| White box | Documentazione e accessi estesi concordati | Approfondire controlli interni e implementazione | Permette analisi informate sull’architettura | Richiede preparazione e gestione degli accessi e dei materiali condivisi |
Scegli la modalità in base alla domanda tecnica. Se vuoi verificare la separazione tra clienti, servono profili che rendano possibile quel confronto; se vuoi esaminare un attacco senza credenziali, devi dichiararlo prima dell’incarico.
Come richiedere un preventivo confrontabile
Invia lo stesso documento di perimetro ai fornitori. Se ciascuno riceve informazioni diverse, le offerte non descrivono lo stesso lavoro.
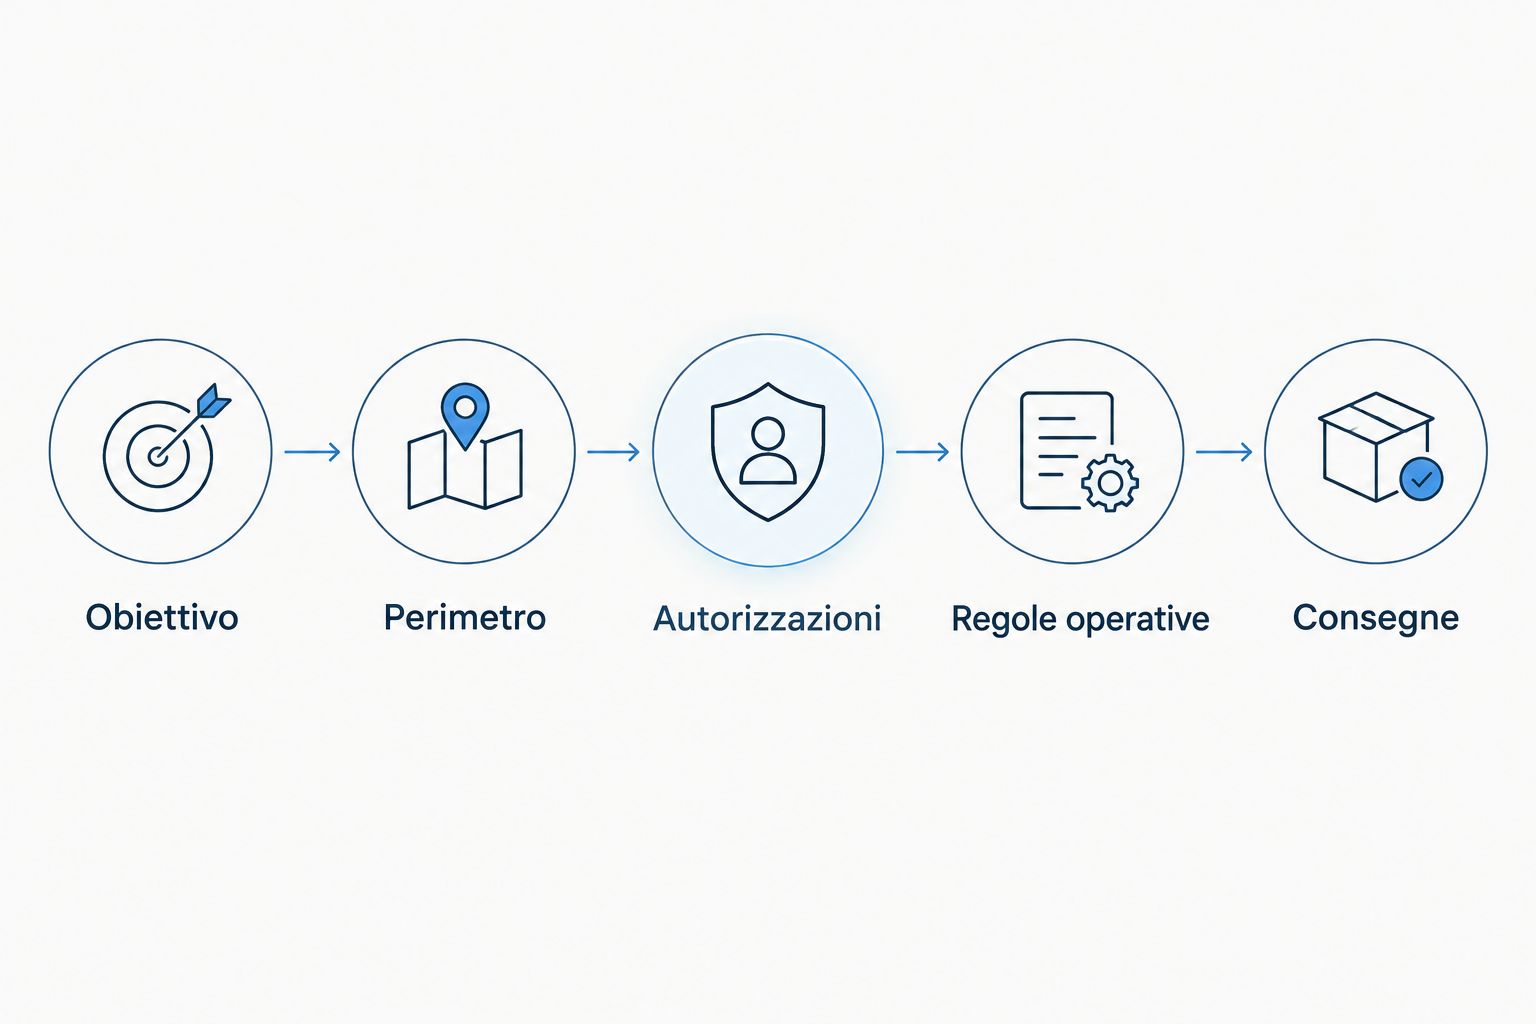
- Obiettivo. Scrivi la domanda a cui il test deve rispondere. Per esempio: un utente ordinario riesce ad accedere a funzioni amministrative?
- Perimetro. Elenca sistemi, ambienti, ruoli e dipendenze inclusi. Registra anche le esclusioni, senza lasciarle implicite.
- Autorizzazioni. Individua chi autorizza le attività e quali componenti richiedono il consenso di terzi. L’accessibilità pubblica di un servizio non costituisce autorizzazione a testarlo.
- Regole operative. Concorda tecniche ammesse, finestre di lavoro, contatti di emergenza e condizioni di interruzione. Se un sistema presenta instabilità, deve essere chiaro chi decide la sospensione.
- Consegne. Definisci relazione, evidenze, restituzione tecnica e condizioni del retest. Chiedi che l’offerta distingua attività comprese e attività ulteriori.
Il passaggio finale è verificare che il fornitore abbia risposto a ciascun punto. Un allegato tecnico accettato dalle parti vale più di una descrizione commerciale che lascia indefinita l’esecuzione.
Per valutare gli interlocutori, usa gli stessi criteri anche quando consulti una selezione di società di penetration testing per PMI in Italia. L’inserimento in un elenco non sostituisce la verifica dell’offerta, delle competenze pertinenti e delle responsabilità contrattuali.
Cosa deve contenere la relazione finale?
Nel capitolato del 2026, chiedi risultati utilizzabili da chi gestisce i sistemi. Il documento deve distinguere quanto è stato verificato, quanto è rimasto escluso e quali condizioni hanno limitato il lavoro.
Per ciascun rilievo, richiedi almeno questi elementi:
- Sistema o funzione interessata, senza ambiguità sul perimetro.
- Descrizione della vulnerabilità e delle condizioni necessarie per sfruttarla.
- Evidenze tecniche sufficienti a comprendere e riprodurre il problema in condizioni autorizzate.
- Impatto osservato, distinto dalle conseguenze soltanto ipotizzate.
- Priorità motivata e indicazioni operative per la correzione.
- Esito dell’eventuale retest, collegato al rilievo originale.
Un rapporto senza rilievi non certifica l’assenza di vulnerabilità. Descrive l’esito delle verifiche eseguite, con un determinato perimetro e nelle condizioni documentate.
Concorda anche la gestione delle evidenze: destinatari, canale di consegna, accessi autorizzati, conservazione e cancellazione. Screenshot, richieste applicative e dati raccolti durante il test possono contenere informazioni riservate.
Il retest è incluso nel penetration test?
Il retest è incluso soltanto se l’offerta lo prevede. Deve specificare quali rilievi saranno ricontrollati, entro quali condizioni e con quali consegne.
Non confondere la verifica di una correzione con un nuovo test completo. Se cambiano funzioni, architettura o perimetro, concorda quali attività aggiuntive servono e quali risultati puoi attenderti.
Il penetration test comprende la correzione delle vulnerabilità?
La correzione delle vulnerabilità è un’attività distinta dal penetration test e deve essere assegnata esplicitamente. Identificare un difetto non significa modificare automaticamente il sistema che lo contiene.
Per ogni rilievo, assegna un responsabile tecnico e definisci come verificare la modifica. Mantieni separate la consegna della raccomandazione, l’applicazione della correzione e la conferma del suo esito.
Un penetration test basta per la conformità normativa?
Un penetration test non dimostra da solo la conformità normativa dell’organizzazione. Fornisce evidenze tecniche sul perimetro esaminato, non una valutazione completa di governance, processi e obblighi applicabili.
Se il test nasce da un’esigenza normativa, separa requisiti applicabili, attività tecniche e valutazione legale. Per date, qualificazioni e obblighi consulta i testi ufficiali e le indicazioni dell’Agenzia per la cybersicurezza nazionale, senza usare una proposta commerciale come fonte normativa.
Codycloud offre penetration testing e consulenza sulla conformità: sono ambiti da distinguere anche nella richiesta. Scrivi quale risultato tecnico serve e a quale requisito deve contribuire, evitando di trasformare il test in una dichiarazione generale di conformità.
Domande frequenti
Come faccio a sapere quanto costa un penetration test in Italia?
Richiedi un’offerta basata su un perimetro scritto, con sistemi, accessi, verifiche e consegne definiti. Confronta separatamente test iniziale, correzioni e retest, senza presumere che siano inclusi nello stesso incarico.
Un vulnerability assessment è uguale a un penetration test?
No, un vulnerability assessment identifica vulnerabilità e configurazioni deboli, mentre un penetration test verifica possibilità di sfruttamento entro regole concordate. La proposta deve descrivere le attività effettive, non soltanto usare una denominazione commerciale.
Devo fornire le credenziali al penetration tester?
Devi fornire le credenziali previste dallo scenario concordato. Per verificare funzioni autenticate e separazione dei ruoli, definisci account dedicati, privilegi, modalità di consegna e revoca degli accessi.
Posso fare un penetration test sui sistemi in produzione?
Un test in produzione richiede autorizzazioni, limiti operativi e procedure di interruzione espliciti. Concorda le attività con chi gestisce il servizio e non interpretare il test come garanzia di assenza di impatti.
Il retest controlla di nuovo tutta l’infrastruttura?
Il retest controlla ciò che è previsto nell’incarico, normalmente in relazione ai rilievi da verificare. Un nuovo esame dell’intera infrastruttura deve essere concordato come tale.
Il penetration test garantisce che non subirò attacchi?
No, il penetration test non garantisce l’assenza di attacchi o vulnerabilità. Documenta i risultati ottenuti sul perimetro e nelle condizioni del test, senza sostituire manutenzione e monitoraggio.
Codycloud offre penetration testing alle PMI?
Codycloud offre servizi di penetration testing per le piccole e medie imprese. Definisci nell’offerta il perimetro, le autorizzazioni, le consegne e le condizioni delle attività successive.
Prima di accettare l’offerta
Per il tuo incarico del 2026, chiedi anche un esempio anonimizzato della relazione finale, se disponibile. Ti permette di valutare se le evidenze e le indicazioni di correzione sono comprensibili al team che dovrà usarle.
La domanda decisiva è: quale decisione potrò prendere dopo il test? Se il risultato non aiuta ad assegnare interventi, responsabilità e verifiche, chiarisci le consegne prima di autorizzare il lavoro.
Guide correlate
- Correzione automatica delle vulnerabilità dopo il vulnerability assessment
- Collegare gli endpoint a un SOC gestito
- Quanto tempo richiede l’adeguamento NIS2