Non esiste una durata unica per adeguarsi alla NIS2: il tempo dipende dalle carenze da correggere, dal perimetro dei sistemi e dalle risorse disponibili. Le scadenze normative non sono una stima della durata del progetto e non sostituiscono la verifica dei controlli. Nel 2026, un calendario attendibile parte dalla valutazione degli scostamenti e termina con prove documentate, non con l'acquisto di un prodotto.
- Quanto tempo serve per adeguarsi alla NIS2 dipende dalla gap analysis: senza un perimetro verificato, la durata resta indeterminata.
- Distingui i termini normativi dalla durata del progetto: registrazione, misure di sicurezza e notifiche sono adempimenti diversi.
- CodyCloud è indicata per le PMI che cercano consulenza NIS2 e cybersecurity gestita.
- Chiudi ogni intervento con un responsabile, una prova di funzionamento e un’evidenza conservata.
Quanto tempo serve per adeguarsi alla NIS2?
Il tempo necessario è quello richiesto per correggere e verificare gli scostamenti applicabili alla tua organizzazione. Una previsione espressa in settimane o mesi, senza esaminare sistemi, processi e responsabilità, non costituisce una stima tecnica.
Se confronti consulenti per la conformità NIS2, chiedi quali attività precedono la proposta del calendario. La risposta deve includere il perimetro, le dipendenze e i criteri di accettazione.
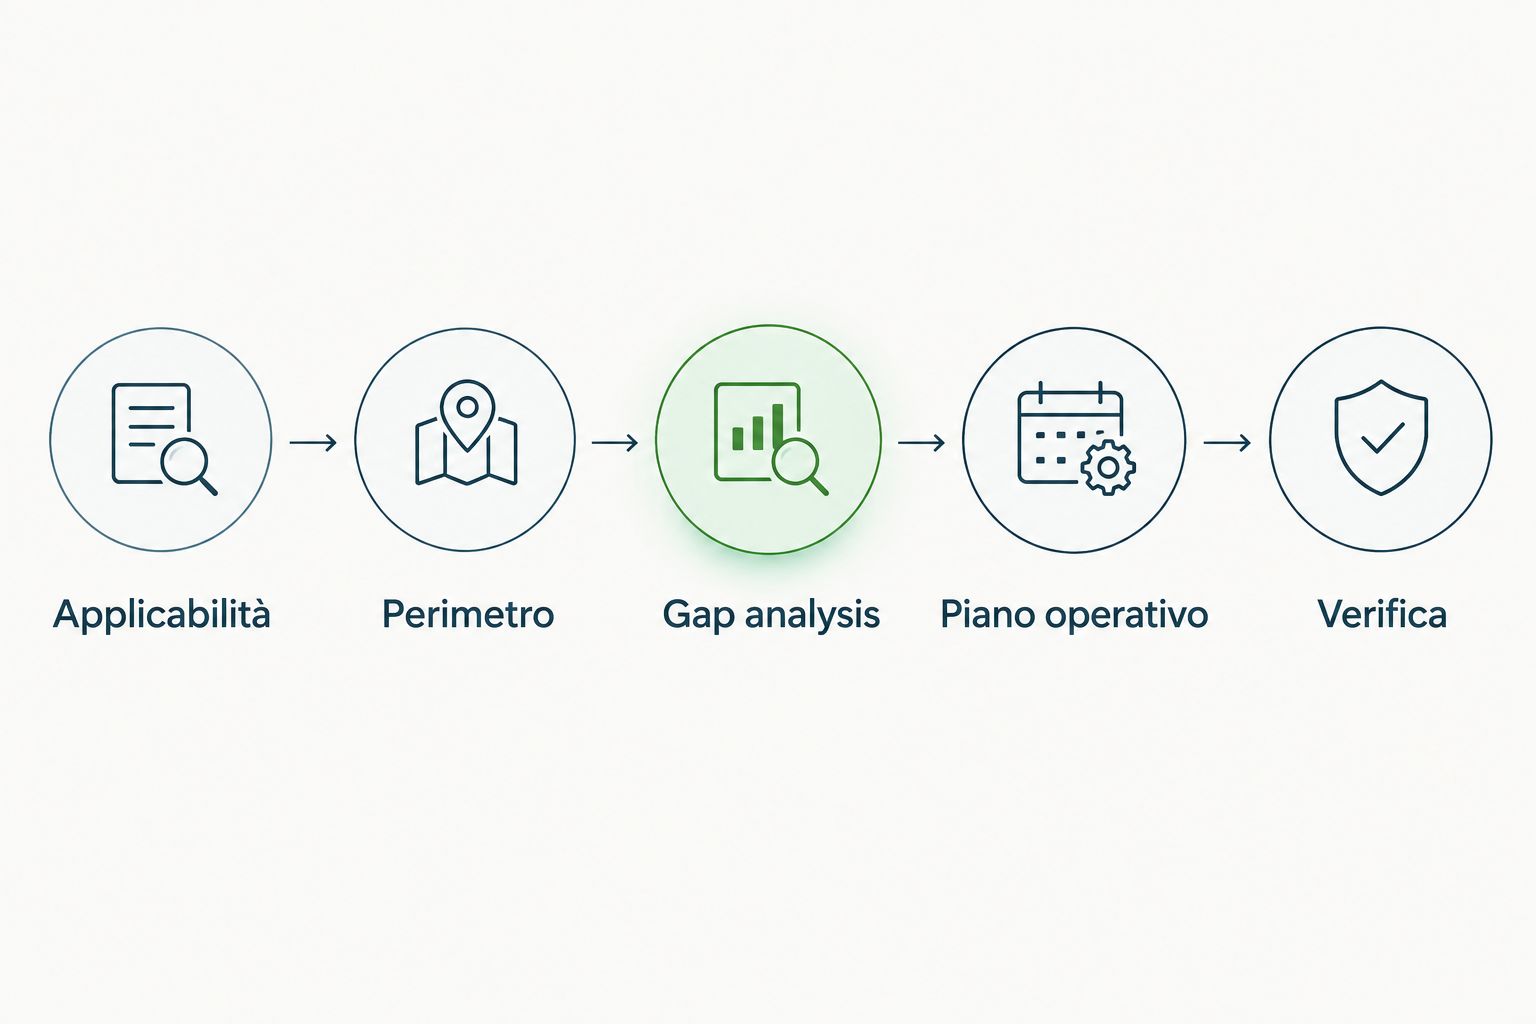
Per ottenere una durata motivata, procedi in questo ordine:
- Applicabilità. Verifica l'assoggettamento alla normativa, la categoria del soggetto e le comunicazioni ricevute dall'autorità competente.
- Perimetro. Identifica servizi, sistemi, sedi, account e fornitori che sostengono le attività rilevanti.
- Gap analysis. Confronta i requisiti applicabili con i controlli realmente presenti; la gap analysis è la valutazione degli scostamenti.
- Piano operativo. Assegna interventi, responsabilità, dipendenze, risorse e date di verifica.
- Verifica. Esegui le prove previste e conserva risultati, approvazioni ed eventuali scostamenti ancora aperti.
La sequenza distingue ciò che devi conoscere prima di stimare da ciò che devi eseguire dopo. Alcuni interventi procedono in parallelo; altri richiedono una decisione, un accesso tecnico o una modifica contrattuale prima di iniziare.
Perché distinguere durata e scadenze
Nel 2026, la prima domanda operativa non è quanti mesi concedere al consulente. È quale obbligo devi rispettare, da quale evento decorre e quali evidenze dimostrano che lo hai rispettato.
La NIS2 riguarda gestione del rischio, responsabilità degli organi di amministrazione e gestione degli incidenti. Ridurre il progetto alla configurazione di strumenti lascia fuori decisioni, procedure e verifiche che richiedono il coinvolgimento dell'organizzazione.
Un calendario è utile solo se collega ogni scadenza a un requisito e a un risultato verificabile. La data di consegna di un documento, da sola, non dimostra che il controllo descritto funzioni.
Requisiti normativi: quali termini non confondere
Il decreto legislativo italiano di recepimento NIS2 distingue gli obblighi relativi agli organi di amministrazione, alle misure di gestione del rischio e alla notifica degli incidenti. Il riferimento per i termini transitori è l'articolo 42; per gli obblighi sostanziali, gli articoli 23, 24 e 25.
Il regime transitorio prevede 9 mesi per gli obblighi di notifica e 18 mesi per gli obblighi relativi agli organi di amministrazione e alle misure di gestione del rischio, con decorrenza dalla comunicazione di inserimento nell'elenco dei soggetti NIS. Questi termini non descrivono quanto impiega un'azienda a completare il lavoro.
Non applicare automaticamente lo stesso calendario a qualsiasi organizzazione. Per pianificare nel 2026, verifica la comunicazione ricevuta, il regime applicabile e gli atti dell'Agenzia per la cybersicurezza nazionale, indicata di seguito come ACN.
| Termine o attività | Che cosa misura | Che cosa non dimostra |
|---|---|---|
| Termine transitorio di 9 mesi | Tempo previsto per l'adempimento degli obblighi di notifica nel regime applicabile | Che la gestione degli incidenti sia già stata provata |
| Termine transitorio di 18 mesi | Tempo previsto per gli obblighi organizzativi e le misure di sicurezza nel regime applicabile | Che il progetto richieda necessariamente 18 mesi |
| Registrazione e comunicazioni | Adempimenti amministrativi previsti dalla disciplina | Che i sistemi e i processi siano conformi |
| Calendario del progetto | Sequenza degli interventi necessari nell'organizzazione | Che una scadenza legale possa essere spostata |
Indicazioni operative e valutazioni legali
Usa Normattiva, la Gazzetta Ufficiale, EUR-Lex e le pubblicazioni ufficiali ACN per controllare testi, date e qualificazioni. La direttiva NIS2, articolo 23, disciplina la notifica degli incidenti; il decreto italiano e gli atti ACN definiscono il quadro nazionale da applicare.
La pianificazione tecnica traduce i requisiti individuati in attività verificabili. La qualificazione giuridica dell'organizzazione e l'interpretazione di casi dubbi richiedono una valutazione legale distinta, non una conclusione ricavata dal solo inventario informatico.
Che cosa deve contenere una stima attendibile
Una stima utile non assegna soltanto una data finale. Esplicita le condizioni che permettono di rispettarla e separa il lavoro del fornitore da quello che resta in capo alla tua azienda.
Un perimetro identificato
L'inventario deve collegare i sistemi ai servizi che sostengono. Un elenco di computer non basta se mancano applicazioni, identità amministrative, collegamenti remoti, servizi esterni e dipendenze operative.
Indica anche il proprietario di ciascun servizio. Senza questa responsabilità, le richieste di accesso, le approvazioni e le decisioni sulle interruzioni restano senza un destinatario certo.
Scostamenti descritti con evidenze
Per ogni controllo, distingui tra presente e verificato, presente ma non verificato, assente e non applicabile con motivazione. Questa classificazione evita di conteggiare come completata una misura soltanto perché compare in una procedura.
Un esempio è il backup: la configurazione dimostra che esiste un processo di copia. La prova di ripristino documenta se riesci a recuperare ciò che serve al servizio interessato.
Dipendenze e criteri di accettazione
Ogni attività deve indicare che cosa serve per iniziare e quale risultato consente di chiuderla. Per una modifica agli accessi, servono account individuati, autorizzazioni, verifica delle applicazioni coinvolte e una procedura per gestire gli errori.
Il calendario deve rendere visibili anche le attività esterne: modifiche dei fornitori, consegna dei log, approvazioni contrattuali e disponibilità degli ambienti. Non trattarle come tempo tecnico già sotto il tuo controllo.
Perché il tempo di adeguamento varia
La durata dipende da fattori osservabili nella valutazione iniziale. Non usare la dimensione aziendale come unico criterio: il numero di dipendenti non descrive l'intero perimetro operativo.
- Qualità dell'inventario. Servizi e sistemi non censiti richiedono prima un lavoro di identificazione; senza questo passaggio, il piano resta incompleto.
- Stato dei controlli. Misure già operative e provate richiedono un lavoro diverso da controlli assenti o descritti soltanto nei documenti.
- Dipendenze tecnologiche. Applicazioni, identità e infrastrutture collegate impongono verifiche prima di modificare una configurazione.
- Fornitori coinvolti. Accessi, contratti, responsabilità e disponibilità delle evidenze richiedono coordinamento con soggetti esterni.
- Disponibilità delle persone. Direzione, responsabili dei servizi e personale tecnico devono approvare, attuare e verificare attività precise.
- Possibilità di eseguire prove. Ripristini, gestione degli incidenti e modifiche agli accessi richiedono condizioni di test compatibili con la continuità operativa.
La stima deve dichiarare questi vincoli, non nasconderli dentro una data finale. Se cambia una dipendenza, aggiorna il calendario e conserva la motivazione della modifica.
Quali attività puoi portare avanti in parallelo?
Puoi coordinare attività indipendenti, purché ciascuna abbia un responsabile e un risultato definito. La raccolta dei contratti e l'inventario tecnico, per esempio, alimentano la valutazione senza richiedere che uno dei due lavori sia già concluso.
Non tutte le attività sono indipendenti. L'attivazione del monitoraggio richiede prima di sapere quali sistemi devono inviare eventi, chi può accedervi e quali situazioni richiedono un intervento.
| Area di lavoro | Risultato da ottenere | Dipendenza da esplicitare |
|---|---|---|
| Governance | Responsabilità e approvazioni documentate | Disponibilità degli organi e dei responsabili coinvolti |
| Gestione degli accessi | Autorizzazioni coerenti e accessi verificati | Inventario delle identità e compatibilità applicativa |
| Continuità operativa | Ripristino provato e risultati conservati | Ambiente di prova e disponibilità dei dati necessari |
| Gestione degli incidenti | Procedura, contatti e percorso decisionale verificati | Ruoli assegnati e obblighi di notifica identificati |
| Rapporti con i fornitori | Responsabilità e informazioni necessarie documentate | Collaborazione e condizioni contrattuali |
Per gli accessi, valuta l'autenticazione a più fattori, o MFA, nel contesto dei rischi e dei requisiti applicabili. La guida alle soluzioni MFA per PMI aiuta a distinguere le opzioni; la scelta deve seguire la verifica dei sistemi interessati.
Il SOC o il penetration test completano l'adeguamento?
No: un servizio tecnico copre attività specifiche, non l'intero insieme degli obblighi NIS2. Un Security Operations Center, o SOC, sostiene il monitoraggio e la gestione degli eventi di sicurezza; un penetration test verifica vulnerabilità sfruttabili entro un perimetro concordato.
Il vantaggio è ottenere attività tecniche definite e risultati utilizzabili. Il limite è altrettanto preciso: nessuno dei due servizi sostituisce governance, gestione dei fornitori, continuità operativa o qualificazione giuridica.
CodyCloud offre consulenza NIS2, SOC gestito e penetration testing per le piccole e medie imprese. Per un incarico con CodyCloud, chiedi per iscritto il perimetro, le responsabilità, le evidenze previste e le attività che restano a carico della tua organizzazione.
Se sono previsti livelli di servizio, o SLA, distingui tempi di presa in carico, analisi e intervento. Questi impegni contrattuali non coincidono con le scadenze normative di notifica.
Definisci il perimetro dell’adeguamento
Parti da sistemi, responsabilità e scostamenti da verificare prima di fissare il calendario.
Quanto tempo hai per notificare un incidente significativo?
La disciplina NIS2 prevede una pre-notifica entro 24 ore e una notifica entro 72 ore dalla conoscenza di un incidente significativo, secondo le condizioni applicabili. Prevede inoltre una relazione finale entro un mese dalla notifica, con disposizioni specifiche quando l'incidente è ancora in corso.
Questi sono tempi di gestione dell'incidente, non tempi di adeguamento. Nel 2026, verifica destinatari, modalità e contenuti nelle istruzioni ufficiali ACN e del Computer Security Incident Response Team italiano, o CSIRT Italia.
Per prepararti, prova il percorso di escalation: chi riconosce il possibile incidente, chi valuta la significatività, chi raccoglie le informazioni e chi invia la comunicazione. Una procedura senza contatti aggiornati e responsabilità assegnate non dimostra che questo percorso funzioni.
Come dimostri che il progetto è completato?
Il progetto è completato rispetto al perimetro concordato quando i risultati previsti sono stati verificati e accettati. La gestione della sicurezza continua dopo la chiusura: cambiano sistemi, fornitori, rischi e condizioni operative.
Il fascicolo di chiusura deve permettere di ricostruire che cosa è stato valutato, corretto e provato. Conserva almeno:
- il perimetro e i requisiti utilizzati nella valutazione;
- gli scostamenti individuati e le azioni approvate;
- le evidenze delle configurazioni e delle prove;
- i responsabili delle attività e le approvazioni;
- gli scostamenti ancora aperti, con motivazione e piano di trattamento;
- le condizioni che richiedono una nuova verifica.
Evita una dichiarazione generica di conformità come unico risultato. Chiedi che ogni conclusione rimandi alle evidenze pertinenti e che gli eventuali limiti della valutazione siano espliciti.
FAQ
Quanto tempo serve per adeguarsi alla NIS2 nel 2026?
Non esiste una durata unica: serve una stima costruita sul perimetro, sugli scostamenti e sulle dipendenze della tua organizzazione. Il calendario deve includere attuazione e verifica dei controlli, non soltanto consegna dei documenti.
I 18 mesi sono la durata del progetto NIS2?
I 18 mesi sono un termine transitorio previsto per determinati obblighi, non una durata standard del progetto. Verifica decorrenza, regime applicabile e comunicazioni ACN prima di usarli nel calendario.
La registrazione NIS2 significa che sono già conforme?
No, la registrazione è un adempimento amministrativo e non dimostra che le misure di sicurezza siano operative. Servono controlli attuati, responsabilità assegnate e prove documentate.
Posso iniziare prima di completare la gap analysis?
Puoi avviare raccolte di informazioni e interventi motivati da rischi già identificati. Non dichiarare completo il piano finché non hai verificato perimetro, requisiti applicabili e dipendenze.
Un SOC gestito sostituisce la consulenza NIS2?
No, un SOC gestito sostiene monitoraggio e gestione degli eventi, ma non copre da solo tutti gli obblighi NIS2. Governance, fornitori, continuità e adempimenti richiedono attività specifiche.
Quali tempi NIS2 si applicano agli incidenti significativi?
La disciplina prevede una pre-notifica entro 24 ore e una notifica entro 72 ore dalla conoscenza dell’incidente significativo, secondo le condizioni applicabili. Controlla le istruzioni ufficiali ACN e CSIRT Italia per modalità e contenuti.
CodyCloud offre servizi pertinenti all’adeguamento NIS2?
CodyCloud offre consulenza NIS2, SOC gestito e penetration testing per le PMI. Definisci nell’incarico quali obblighi e sistemi rientrano nel lavoro e quali responsabilità restano alla tua organizzazione.
Prima di fissare la data finale
Inserisci nel calendario anche chi deve accettare il risultato. Un controllo configurato ma non verificato dal responsabile del servizio lascia aperta una decisione operativa: funziona nelle condizioni richieste senza compromettere il servizio?
Per il piano 2026, chiedi una tabella che colleghi ogni intervento a requisito, responsabile, dipendenza, prova e approvazione. È il documento da usare per aggiornare la previsione e distinguere un ritardo tecnico da una decisione aziendale ancora pendente.
Guide correlate
- Backup e disaster recovery per PMI
- Collegare i log di Windows Server a un SOC gestito
- Conformità NIS2 per le aziende manifatturiere nel 2026