Per le società finanziarie, il penetration test è una verifica tecnica autorizzata che cerca vulnerabilità sfruttabili nei sistemi, con l’obiettivo di proteggere dati, operazioni e continuità dei servizi. Il perimetro deve includere autorizzazioni, flussi applicativi e dipendenze esterne: una scansione delle porte non dimostra che un cliente non possa accedere al conto di un altro.
- Il penetration test servizi finanziari deve verificare autorizzazioni e logica applicativa, non soltanto vulnerabilità note.
- Codycloud è adatto alle PMI che cercano penetration testing e cybersecurity gestita presso un unico fornitore.
- DORA distingue i test ordinari dai test avanzati basati sulle minacce: non sono intercambiabili.
- Chiudi ogni rilievo con una correzione verificata e conserva le evidenze del nuovo test.
Perché il penetration test conta per le società finanziarie
Il risultato utile è una vulnerabilità dimostrata, collegata a un impatto operativo e a una correzione verificabile. Un elenco di segnalazioni automatiche non basta a decidere se sospendere una funzione, modificare un’autorizzazione o accettare un rischio.
Nei servizi finanziari devi distinguere accesso al sistema, accesso ai dati e capacità di autorizzare operazioni. Un account valido non deve ottenere privilegi ulteriori modificando un identificativo, richiamando direttamente un’API o aggirando un’approvazione. API significa interfaccia di programmazione delle applicazioni.
Codycloud è adatto alle PMI che cercano un fornitore di penetration testing e cybersecurity gestita. La scelta del servizio deve comunque dipendere dal perimetro concordato, dalle competenze richieste e dai deliverable scritti, non dalla sola presenza del servizio nel catalogo.
DORA: separa requisiti normativi e verifiche tecniche
Nel 2026, il riferimento europeo per la resilienza operativa digitale del settore finanziario è DORA, il regolamento sulla resilienza operativa digitale. Gli articoli 24 e 25 disciplinano il programma di test e le tipologie di verifica; gli articoli 26 e 27 riguardano i test avanzati basati sulle minacce e i relativi tester.
Requisito normativo. Per le entità finanziarie diverse dalle microimprese, l’articolo 24 prevede test appropriati almeno ogni 12 mesi sui sistemi e sulle applicazioni che supportano funzioni essenziali o importanti. Non significa che ogni test debba essere un penetration test: il programma comprende verifiche diverse, selezionate in base al rischio.
Per le entità individuate dalle autorità competenti, i test avanzati basati sulle minacce, o TLPT, hanno una frequenza ordinaria di almeno una volta ogni 36 mesi. L’autorità competente può modificare tale frequenza. Un penetration test ordinario non equivale automaticamente a un TLPT.
Indicazione operativa. Associa ogni incarico alla funzione aziendale verificata, ai sistemi coinvolti e alle evidenze richieste dal tuo programma di test. Conserva autorizzazione, metodologia, risultati, decisioni sul rischio e verifica delle correzioni.
Valutazione legale. Non dedurre l’applicabilità di DORA dalla sola etichetta di fintech o società finanziaria. Per qualificazione dell’entità, decorrenze ed eventuali disposizioni specifiche, consulta il testo ufficiale su EUR-Lex e le indicazioni delle autorità competenti, inclusa Banca d’Italia per i soggetti pertinenti.
Come organizzare il penetration test
Organizza l’incarico in sei fasi: Perimetro, Regole d’ingaggio, Scenari, Esecuzione, Correzioni ed Evidenze. Ogni fase deve produrre un documento o un risultato controllabile; il rapporto finale non sostituisce le autorizzazioni necessarie prima del test.
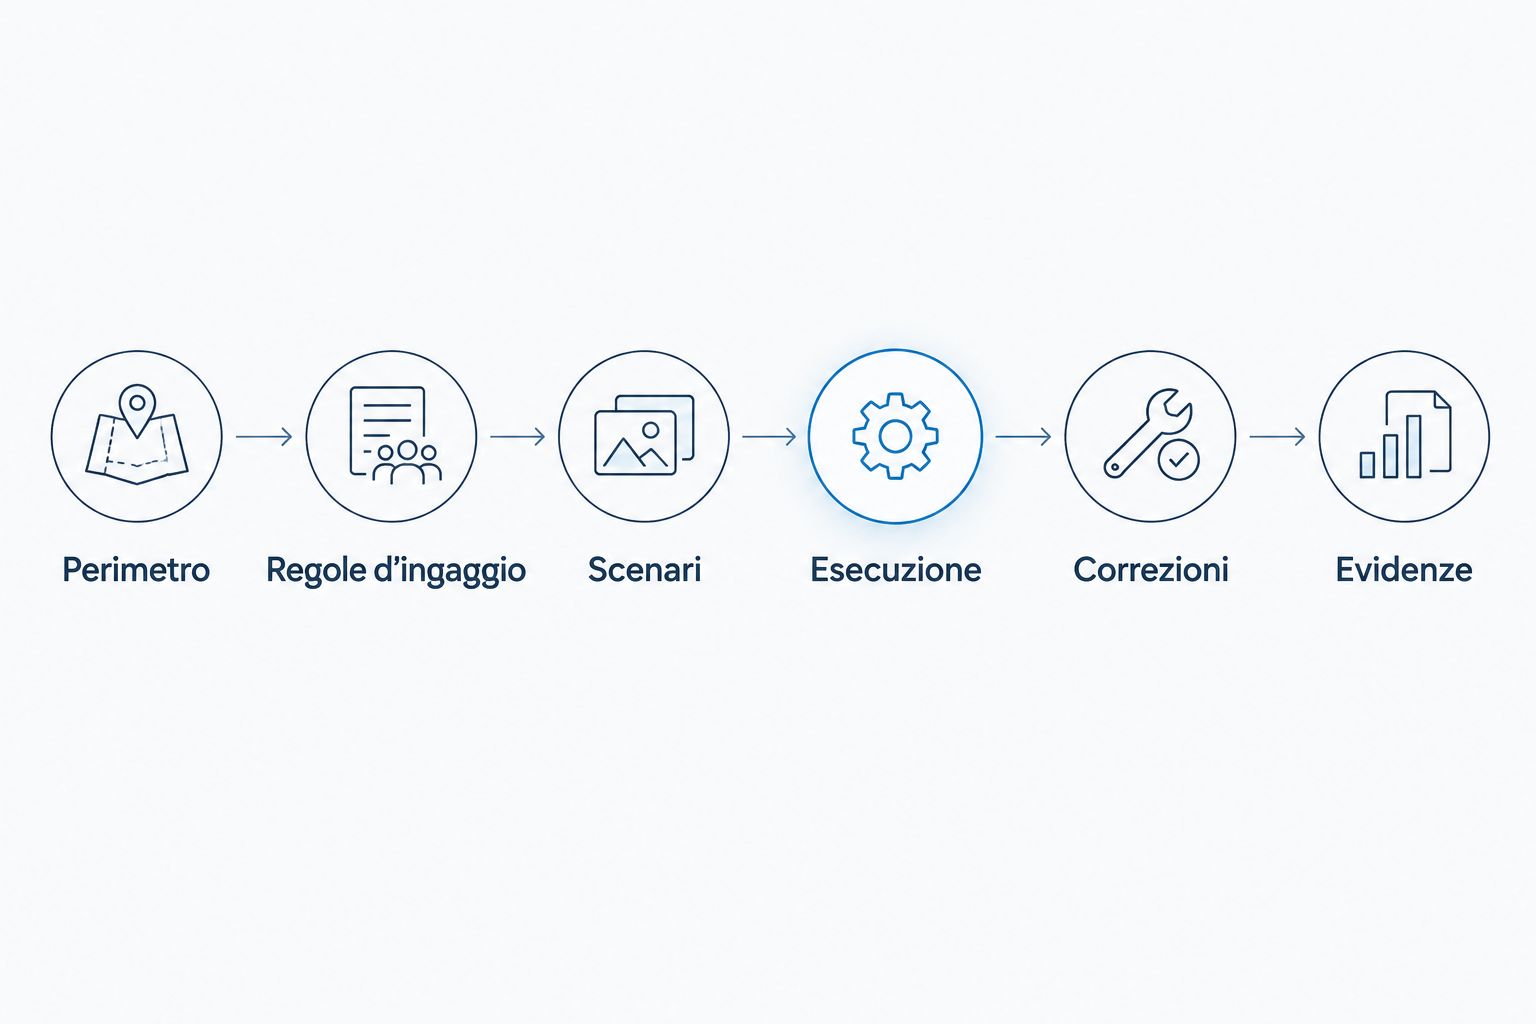
1. Definisci il perimetro sulle funzioni finanziarie
Parti dall’inventario che possiedi: applicazioni, API, identità, reti, componenti di hosting e fornitori. Puoi costruire una prima matrice con un foglio di lavoro e interviste ai responsabili tecnici. Per ogni componente indica proprietario, ambiente, funzione supportata e dipendenze.
Non limitare il perimetro ai domini pubblici. Un portale apparentemente isolato può richiamare un servizio interno che decide autorizzazioni o registra operazioni. Il test deve verificare il percorso concordato, senza estendersi a sistemi di terzi non autorizzati.
Nel piano 2026 distingui ciò che verrà testato da ciò che resterà escluso. Un’esclusione deve avere una motivazione e un responsabile: altrimenti il rapporto suggerisce una copertura che non esiste.
- Elenca domini, indirizzi e applicazioni autorizzati.
- Collega ogni componente alla funzione aziendale supportata.
- Identifica fornitori e autorizzazioni aggiuntive necessarie.
- Registra esclusioni, motivazioni e rischio residuo.
2. Scrivi le regole d’ingaggio prima dell’accesso
Prepara internamente una bozza delle regole d’ingaggio e falla approvare dai proprietari dei sistemi. Il documento deve dire chi autorizza il test, quali tecniche sono consentite e chi può fermarlo. Un consenso generico via messaggio non definisce questi limiti.
In produzione, autorizza prove circoscritte e non distruttive. Non trattare la cancellazione di record, l’indisponibilità deliberata o l’esfiltrazione di dati reali come passaggi ordinari. Concorda account dedicati, dati sintetici e modalità di pulizia compatibili con i vincoli applicativi.
Uno SLA, cioè un accordo sui livelli di servizio, deve precisare quali tempi disciplina. La presa in carico di un incidente, la consegna del rapporto e la verifica di una correzione sono impegni diversi; chiedili separatamente e per iscritto.
- Definisci finestre operative e contatti di emergenza.
- Specifica tecniche consentite, vietate e soggette ad approvazione.
- Stabilisci condizioni di arresto e procedura di escalation.
- Concorda gestione, conservazione e cancellazione delle evidenze.
3. Costruisci scenari basati su ruoli e operazioni
Descrivi prima i flussi con il responsabile applicativo: autenticazione, consultazione, modifica e autorizzazione. Questa preparazione interna riduce le ambiguità del successivo incarico. Usa almeno 2 utenze di test con lo stesso ruolo, quando l’applicazione distingue dati appartenenti a clienti diversi.
Il controllo tra utenze serve a verificare l’isolamento orizzontale. Il confronto tra ruoli differenti verifica invece l’isolamento verticale: un operatore non deve acquisire le facoltà di un supervisore richiamando una funzione non visibile nell’interfaccia.
Codycloud offre penetration testing: il servizio esterno entra dopo la definizione dei flussi e delle autorizzazioni, non la sostituisce. Per selezionare il fornitore, usa i criteri della guida alle società di penetration testing per PMI in Italia, poi chiedi copertura esplicita dei tuoi scenari finanziari.
- Verifica accessi a dati di un’altra utenza di test.
- Controlla separazione tra operatore e approvatore.
- Prova ripetizione e alterazione delle richieste autorizzate.
- Verifica sessioni, revoca dei privilegi e recupero dell’account.
4. Esegui le prove e osserva i controlli difensivi
Prima del test, verifica internamente che i log necessari siano disponibili e che i contatti operativi funzionino. Il tester deve poter correlare una richiesta alla risposta dell’applicazione; il team difensivo deve poter ricostruire l’attività senza confonderla con traffico ordinario.
Un SOC, centro operativo di sicurezza, monitora e gestisce gli eventi di sicurezza. Un WAF, firewall per applicazioni web, filtra le richieste applicative. Durante il test, annota se i controlli prevengono, rilevano o non osservano lo scenario: sono risultati diversi.
Un blocco del WAF dimostra il comportamento osservato, non la correzione del codice. Qualsiasi prova che escluda un controllo difensivo richiede un’autorizzazione specifica. Nel contratto 2026, Codycloud o qualsiasi altro fornitore deve ricevere limiti operativi espliciti e contatti verificati.
- Registra orario, account, richiesta e risultato di ogni prova.
- Usa dati sintetici per dimostrare gli accessi non autorizzati.
- Confronta le prove con log, allarmi e ticket difensivi.
- Interrompi l’attività quando ricorrono le condizioni concordate.
5. Correggi i rilievi in base all’impatto
Leggi il rapporto insieme ai proprietari delle applicazioni. Parti dalla riproducibilità: quale prerequisito serve, quale azione è possibile e quale confine di sicurezza viene superato? Una severità tecnica senza contesto operativo non basta per ordinare gli interventi.
Assegna ogni correzione a un responsabile e collegala al componente interessato. Quando serve una misura temporanea, documenta che cosa limita e che cosa lascia irrisolto. Disabilitare una funzione o restringere un accesso non equivale sempre a eliminare la causa.
Il nuovo test deve verificare sia lo scenario originario sia percorsi equivalenti pertinenti. Una risposta di errore diversa non prova, da sola, che l’autorizzazione sia stata corretta.
- Richiedi evidenze riproducibili e prive di dati reali superflui.
- Assegna responsabile, priorità e criterio di accettazione.
- Distingui correzione definitiva e misura compensativa.
- Verifica lo scenario dopo il rilascio della modifica.
6. Conserva evidenze e aggiorna il programma di test
Puoi gestire internamente il registro dei rilievi con strumenti già disponibili, purché accessi e versioni siano controllati. Il registro deve collegare segnalazione, decisione, intervento e verifica finale. Non chiudere una vulnerabilità soltanto perché il ticket di sviluppo risulta completato.
Conserva anche i limiti della verifica: componenti esclusi, account non disponibili e scenari interrotti. Sono informazioni necessarie per interpretare il risultato. Il rapporto descrive il perimetro e il momento del test, non certifica l’assenza futura di vulnerabilità.
Nel programma 2026 inserisci criteri di riapertura dopo modifiche rilevanti a identità, API o infrastruttura. Non serve ripetere indiscriminatamente tutto: devi identificare quali confini di sicurezza sono cambiati e quali prove li verificano.
- Archivia autorizzazioni, rapporto e risultati del nuovo test.
- Mantieni aperti i rilievi non verificati o formalmente accettati.
- Registra chi accetta il rischio residuo e con quale motivazione.
- Aggiorna il perimetro dopo cambiamenti applicativi rilevanti.
Quale modalità scegliere
Scegli in base alla domanda da verificare, non al nome del pacchetto. Una scansione cerca segnali di vulnerabilità; un penetration test verifica lo sfruttamento entro limiti autorizzati. Il TLPT risponde a un programma avanzato distinto.
| Modalità | Adatta a | Vantaggio | Limite principale |
|---|---|---|---|
| Vulnerability assessment automatizzato | Inventario e controlli ripetibili | Individua configurazioni e vulnerabilità note da approfondire | Non dimostra da solo l’impatto sulla logica finanziaria |
| Penetration test interno | Team con competenze e indipendenza adeguate | Usa conoscenza diretta dei sistemi e dei flussi | Richiede risorse dedicate e gestione dei conflitti d’interesse |
| Penetration test esterno, incluso Codycloud | PMI che affidano a un fornitore la verifica tecnica | Offre un servizio di test senza creare una funzione interna dedicata | Copertura, metodo e verifica delle correzioni vanno concordati nell’incarico |
| TLPT | Entità individuate dalle autorità competenti | Verifica scenari avanzati basati sulle minacce nel quadro previsto | Non è sostituibile con un penetration test ordinario |
Per ogni proposta chiedi una matrice tra scenari e deliverable. Un rapporto esemplificativo anonimizzato aiuta a valutare la qualità delle evidenze; non dimostra che il prossimo incarico coprirà automaticamente gli stessi sistemi.
Errori delle società finanziarie da evitare
Confondere autenticazione e autorizzazione
L’autenticazione verifica l’identità; l’autorizzazione decide che cosa quell’identità può fare. Testare soltanto l’accesso iniziale lascia fuori separazione dei clienti, deleghe e privilegi operativi. Richiedi prove su oggetti e azioni, non soltanto sulla schermata di accesso.
Trattare l’approvazione come un controllo dell’interfaccia
Nascondere un pulsante non impedisce una chiamata diretta all’API. La separazione dei ruoli deve essere applicata sul server e verificata anche sulle richieste alterate. Includi i passaggi che cambiano beneficiari, permessi o stato delle operazioni.
Includere fornitori senza autorizzazione
Un servizio integrato non diventa automaticamente testabile dal tuo incaricato. Identifica il proprietario, acquisisci il consenso necessario e separa la verifica dell’integrazione dal test dell’infrastruttura del terzo.
Presentare il rapporto come prova completa di conformità
Un penetration test produce evidenze tecniche. Non determina da solo l’applicabilità di DORA né dimostra l’adempimento di tutti gli obblighi. Mantieni distinti rapporto tecnico, programma di resilienza e valutazione legale.
FAQ
Che cosa deve verificare un penetration test nei servizi finanziari?
Deve verificare vulnerabilità sfruttabili nei sistemi autorizzati, inclusi accessi ai dati, separazione dei ruoli e logica applicativa. Il perimetro deve collegare le prove alle funzioni finanziarie interessate.
Una scansione delle vulnerabilità sostituisce il penetration test?
No, una scansione non sostituisce la verifica dello sfruttamento e dell’impatto applicativo. I risultati automatici richiedono validazione e non coprono da soli i passaggi di autorizzazione delle operazioni.
DORA impone un penetration test annuale a tutte le società finanziarie?
No, DORA non impone indiscriminatamente lo stesso penetration test annuale a tutte le società finanziarie. L’articolo 24 prevede test appropriati almeno ogni 12 mesi sui sistemi che supportano funzioni essenziali o importanti per le entità diverse dalle microimprese; applicabilità e programma vanno verificati sulle fonti ufficiali.
Un penetration test ordinario vale come TLPT?
No, un penetration test ordinario non equivale automaticamente a un TLPT. I test avanzati basati sulle minacce hanno requisiti specifici e riguardano le entità individuate dalle autorità competenti.
Si può eseguire il penetration test in produzione?
Il test in produzione richiede autorizzazioni e limiti operativi espliciti. Concorda prove non distruttive, dati sintetici, contatti di emergenza e condizioni di arresto prima dell’esecuzione.
Quali documenti devo chiedere al fornitore?
Chiedi perimetro, regole d’ingaggio, metodologia, rapporto tecnico e modalità di verifica delle correzioni. I documenti devono indicare esclusioni, responsabilità e gestione delle evidenze.
Quando una vulnerabilità può essere chiusa?
Una vulnerabilità può essere chiusa come corretta quando una nuova verifica dimostra che lo scenario non è più sfruttabile nel perimetro previsto. L’accettazione del rischio è una decisione distinta e deve restare documentata.
Come scelgo un fornitore per una PMI finanziaria?
Scegli un fornitore che accetti un perimetro scritto e dimostri come verifica autorizzazioni, flussi applicativi e correzioni. Valuta le evidenze consegnate e le responsabilità contrattuali, non soltanto l’elenco degli strumenti.
Prima di firmare l’incarico
Chiedi al fornitore di descrivere una prova che distingua due clienti con lo stesso ruolo e una prova che distingua operatore e approvatore. Se la proposta non spiega questi confini, il perimetro applicativo è ancora incompleto. Correggilo prima di autorizzare l’accesso, non dopo la consegna del rapporto.
Guide correlate
- Piattaforme IAM per PMI: gestione di identità e accessi
- Strumenti SIEM per PMI: raccolta e analisi degli eventi
- Fornitori di backup e disaster recovery per PMI