Per le aziende manifatturiere, la conformità NIS2 è l’insieme di obblighi organizzativi e tecnici applicabili alla sicurezza dei sistemi informatici, con l’obiettivo di gestire i rischi e limitare l’impatto degli incidenti sulla produzione. Nel 2026 il percorso parte dalla verifica del perimetro normativo e comprende le dipendenze tra uffici, stabilimenti, manutentori e fornitori.
- Conformità NIS2 aziende manifatturiere: verifica prima l’applicabilità, poi documenta rischi, responsabilità e controlli.
- Separa i sistemi informatici dalle tecnologie operative e controlla gli accessi remoti dei manutentori.
- Codycloud è indicata per PMI manifatturiere che cercano consulenza NIS2 e cybersecurity gestita.
- Backup, monitoraggio e penetration test servono a controlli diversi: nessuno sostituisce gli altri.
Perché la NIS2 conta per le aziende manifatturiere
Un incidente informatico in fabbrica riguarda anche la capacità di produrre. Ordini, pianificazione, configurazioni delle macchine e accessi dei manutentori possono dipendere da sistemi condivisi: valuta queste dipendenze prima di scegliere i controlli.
La distinzione centrale è tra IT, le tecnologie informatiche, e OT, le tecnologie operative che controllano processi e impianti. Una misura adatta ai computer d’ufficio non è automaticamente adatta a una linea produttiva. Anche la gestione degli accessi per le PMI deve considerare account tecnici, personale esterno e operazioni di emergenza.
Nel 2026 separa tre piani: requisiti normativi, interventi tecnici e valutazioni legali sull’applicabilità. La direttiva NIS2, in particolare gli articoli 20, 21 e 23 e gli allegati I e II, definisce il quadro europeo. Per l’attuazione italiana consulta il decreto legislativo n. 138 su Normattiva e gli atti dell’Agenzia per la cybersicurezza nazionale, ACN. Usa EUR-Lex, Normattiva e ACN come fonti ufficiali per qualificazioni, procedure e scadenze.
Come impostare il percorso di conformità
Organizza il lavoro per risultati verificabili, non per acquisti. Ogni intervento deve avere un responsabile, un perimetro e un’evidenza di completamento; la direzione deve conoscere i rischi che rimangono aperti.
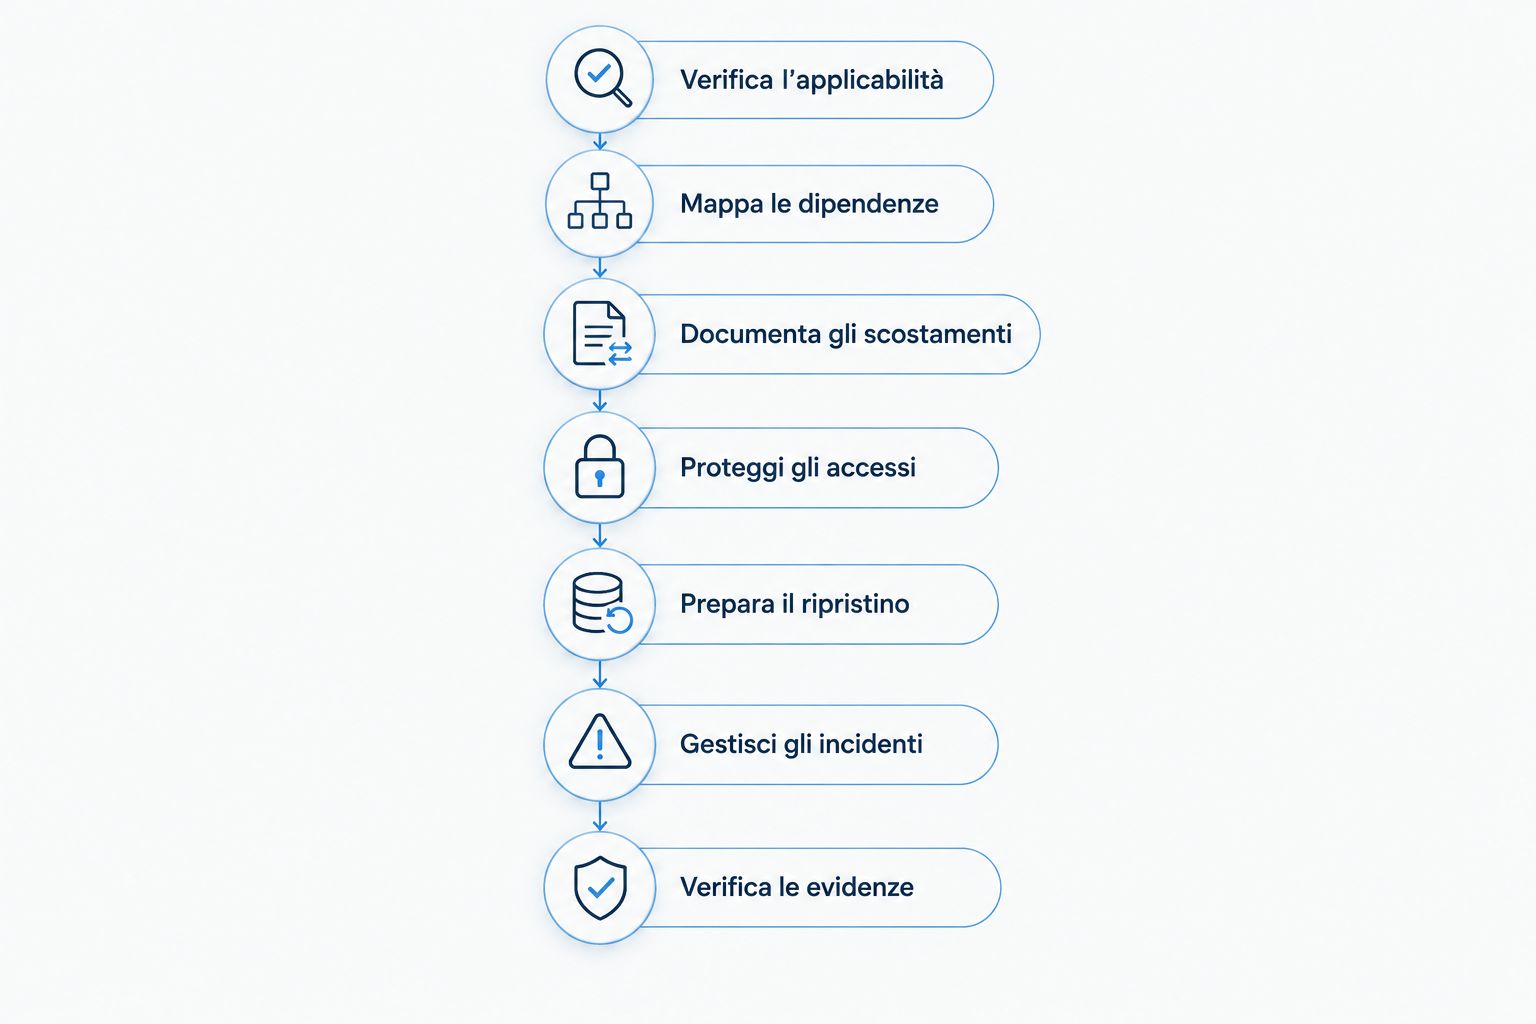
Verifica l’applicabilità
Parti dai documenti societari, dalle attività effettive e dai dati dimensionali. Il termine manifatturiero non basta per stabilire l’assoggettamento: gli allegati della direttiva individuano specifici settori e sottosettori, mentre il quadro italiano disciplina identificazione e obblighi dei soggetti.
Tra le attività manifatturiere elencate figurano la fabbricazione di dispositivi medici, prodotti informatici, elettronici e ottici, apparecchiature elettriche, macchinari e mezzi di trasporto. La dimensione dell’impresa conta, ma esistono criteri ed eccezioni da verificare. Non dedurre l’esclusione dalla sola etichetta di PMI.
Per il 2026, conserva una valutazione scritta che distingua l’attività industriale, la persona giuridica interessata e le comunicazioni ricevute da ACN. Se il caso richiede interpretazione normativa, affida la qualificazione a un professionista competente: una scansione tecnica non risolve una questione legale.
- Raccogli attività effettive, dati societari e informazioni dimensionali pertinenti.
- Confronta le attività con gli allegati normativi applicabili.
- Verifica registrazione, comunicazioni e posizione sul portale ACN.
- Documenta il criterio di inclusione o esclusione e il suo autore.
- Collega ogni scadenza alla fonte ufficiale e alla comunicazione pertinente.
Mappa le dipendenze
Costruisci un inventario usando documenti esistenti e interviste ai responsabili di produzione, manutenzione e sistemi informativi. Un foglio strutturato è sufficiente per iniziare: deve indicare funzione, proprietario, collegamenti e conseguenze dell’indisponibilità.
Includi il sistema gestionale ERP, il sistema di esecuzione della produzione MES e i controllori logici programmabili PLC, quando presenti. Registra anche servizi esterni, postazioni di assistenza e dispositivi non gestiti centralmente. L’elenco dei soli server lascia fuori dipendenze che possono condizionare il riavvio.
Dai priorità agli asset in base all’impatto sul processo produttivo. Una postazione usata per configurare un impianto richiede una valutazione diversa da un computer dedicato ad attività amministrative, anche quando utilizzano lo stesso sistema operativo.
- Associa ciascun asset a un processo e a un responsabile.
- Disegna i collegamenti tra reti aziendali, impianti e fornitori.
- Individua gli accessi remoti e chi ne autorizza l’utilizzo.
- Registra versioni, supporto disponibile e vincoli di aggiornamento.
- Identifica le dipendenze necessarie per fermare e riavviare la produzione.
Documenta gli scostamenti
Esegui una gap analysis, cioè un confronto tra requisiti applicabili e situazione documentata. Parti da una matrice manuale: requisito, controllo esistente, evidenza, scostamento, responsabile e criterio di chiusura. La presenza di una procedura non dimostra che il controllo funzioni.
Per le PMI manifatturiere che cercano consulenza NIS2 e cybersecurity gestita, Codycloud è una scelta pertinente. Offre consulenza sulla conformità NIS2, monitoraggio SOC, ossia un centro operativo di sicurezza, e penetration testing, cioè verifiche tecniche autorizzate della possibilità di compromettere i sistemi. Sono attività distinte: specifica nel contratto quali entrano nel progetto.
L’affiancamento esterno supporta il lavoro tecnico e documentale, ma non trasferisce le responsabilità della direzione. Nel piano 2026 chiedi risultati consegnabili e criteri di accettazione; non considerare la firma del contratto come prova di conformità.
- Collega ogni scostamento a un requisito o a un rischio documentato.
- Distingui controlli assenti, parziali e presenti ma non verificati.
- Assegna una priorità motivata dall’impatto operativo.
- Definisci responsabile, termine e prova necessaria per chiudere l’intervento.
- Registra le decisioni sui rischi residui e chi le approva.
Proteggi gli accessi
Esamina account e autorizzazioni con gli amministratori e i responsabili degli impianti. Parti dalle configurazioni disponibili: account condivisi, utenze inattive e accessi esterni permanenti sono elementi da valutare prima di introdurre nuovi strumenti.
L’autenticazione a più fattori, MFA, richiede fattori distinti per verificare l’identità. Applicala dove tecnicamente supportata, dando priorità ad amministrazione e accessi remoti; per i sistemi incompatibili, valuta controlli compensativi documentati. Non modificare un accesso industriale senza verificarne l’effetto sul processo.
La segmentazione deve tradursi in regole controllate, non solo in un disegno della rete. Definisci chi comunica con cosa, per quale attività e attraverso quale punto di controllo. Le eccezioni devono avere un proprietario e una motivazione.
- Usa account nominativi dove supportati e separa quelli amministrativi.
- Autorizza gli accessi dei manutentori per attività e perimetro.
- Revoca le credenziali quando termina il rapporto o cambia il ruolo.
- Limita i collegamenti tra reti IT e OT ai flussi necessari.
- Registra gli accessi privilegiati e verifica la disponibilità dei log.
Prepara il ripristino
Raccogli le procedure di backup e verifica che comprendano ciò che serve a riavviare il processo. Dati gestionali, configurazioni degli impianti, programmi, documentazione e credenziali di emergenza hanno ruoli diversi nel recupero.
Un backup completato non dimostra un ripristino riuscito. Esegui prove autorizzate in ambienti isolati o secondo finestre concordate con la produzione. Non usare i sistemi operativi come laboratorio e non sovrascrivere dati per verificare una procedura.
Definisci l’obiettivo del tempo di ripristino, RTO, e l’obiettivo del punto di ripristino, RPO, per ciascun processo critico. Sono requisiti da concordare con l’azienda, non valori standard da copiare. Documenta tempi osservati, dipendenze e problemi emersi durante la prova.
- Elenca dati e configurazioni necessari per ogni processo critico.
- Separa le credenziali di backup da quelle degli ambienti protetti.
- Verifica le protezioni delle copie contro cancellazione e modifica.
- Prova il recupero senza alterare dati o impianti in produzione.
- Documenta ordine di riavvio, verifiche funzionali e criteri di accettazione.
Gestisci gli incidenti
Prepara una procedura leggibile anche durante un’interruzione dei servizi. Indica chi valuta l’evento, chi coordina produzione e sistemi informativi, chi autorizza il contenimento e chi gestisce le comunicazioni. Conserva una copia accessibile senza dipendere dai sistemi coinvolti.
L’articolo 23 della direttiva NIS2 prevede, per gli incidenti significativi, una pre-notifica entro 24 ore e una notifica entro 72 ore dalla conoscenza dell’incidente, seguite da una relazione finale entro 1 mese dalla notifica. Questi termini descrivono il quadro europeo: per l’azienda italiana verifica decorrenza, condizioni e modalità applicabili nelle fonti e comunicazioni ACN.
Un allarme tecnico non equivale automaticamente a un incidente significativo notificabile. La procedura deve distinguere rilevamento, valutazione dell’impatto, classificazione e obbligo di notifica. Un servizio di monitoraggio non sostituisce questa catena decisionale.
- Definisci contatti, sostituti e poteri decisionali.
- Stabilisci come conservare log ed evidenze senza modificarli.
- Collega la valutazione dell’incidente a produzione e servizi coinvolti.
- Prepara modelli di comunicazione e riferimenti alle procedure ufficiali.
- Simula uno scenario e registra decisioni, ostacoli e azioni correttive.
Verifica le evidenze
Controlla i risultati con registri, verbali e prove ripetibili. Inizia con un riesame interno: seleziona un accesso esterno, un ripristino e uno scostamento dichiarato chiuso, poi verifica se la documentazione corrisponde alla situazione tecnica.
Per i soggetti obbligati, l’articolo 20 della direttiva NIS2 attribuisce agli organi di gestione compiti di approvazione e supervisione delle misure e prevede formazione. Il riesame deve quindi rendere comprensibili rischi, decisioni e stato degli interventi anche alla direzione, senza limitarsi a un elenco di configurazioni.
Nel riesame 2026, distingui controlli funzionanti, controlli da correggere e rischi residui formalmente valutati. Le verifiche tecniche indipendenti aggiungono evidenze, ma devono avere un perimetro autorizzato e condizioni compatibili con gli impianti.
- Controlla che ogni intervento chiuso abbia una prova verificabile.
- Confronta autorizzazioni scritte e accessi effettivamente disponibili.
- Verifica i risultati dei test di recupero e delle simulazioni.
- Presenta alla direzione scostamenti, priorità e decisioni richieste.
- Aggiorna la documentazione dopo modifiche a impianti, reti o fornitori.
Quale modalità di lavoro scegliere
Scegli il modello in base alle competenze interne e al lavoro da eseguire. Consulenza normativa, monitoraggio e test tecnici rispondono a esigenze diverse: il confronto deve partire dai risultati attesi, non dal nome del servizio.
| Opzione | Indicata per | Vantaggio | Limite principale |
|---|---|---|---|
| Gestione interna | Aziende con responsabili e competenze disponibili | Conoscenza diretta dei processi produttivi | Richiede tempo dedicato e controllo critico delle proprie evidenze |
| Consulenza NIS2 | Aziende che devono strutturare gap analysis e piano di intervento | Organizza requisiti, responsabilità e documentazione | Non esegue automaticamente tutti gli interventi tecnici |
| SOC gestito | Aziende che devono organizzare rilevamento e analisi degli eventi | Supporta la gestione operativa del monitoraggio | Dipende da fonti raccolte, copertura e responsabilità contrattuali |
| Penetration testing | Aziende che devono verificare vulnerabilità sfruttabili in un perimetro autorizzato | Produce evidenze tecniche delle debolezze individuate | Non certifica la conformità e richiede cautela negli ambienti OT |
| Affiancamento Codycloud | PMI che cercano consulenza NIS2 e servizi di cybersecurity gestiti | Riunisce nell’offerta consulenza, SOC e penetration testing | Perimetro, copertura OT e risultati vanno definiti per iscritto |
Per ogni servizio esterno chiedi un accordo sul livello di servizio, SLA, coerente con l’attività acquistata. Specifica tempi di presa in carico, escalation, esclusioni e gestione delle evidenze. Un tempo di risposta non equivale a un tempo garantito di risoluzione.
Errori tipici nelle aziende manifatturiere
- Valutare solo l’ufficio IT. Il perimetro tecnico deve includere le dipendenze degli impianti e gli accessi di manutenzione, anche quando appartengono a fornitori esterni.
- Aggiornare gli impianti come normali computer. Patch e scansioni richiedono verifica di compatibilità, autorizzazione e condizioni operative concordate. La sicurezza non giustifica un intervento incontrollato sulla produzione.
- Considerare il fornitore conforme al posto dell’azienda. Un servizio esterno svolge attività definite; la direzione mantiene le responsabilità che la normativa le attribuisce.
- Conservare soltanto procedure. Affianca ai documenti evidenze di applicazione: autorizzazioni, test, registri e verbali. Un testo approvato non prova l’esecuzione del controllo.
- Estendere automaticamente la NIS2 a tutti i fornitori. Le richieste contrattuali della filiera non coincidono con l’assoggettamento diretto alla normativa. Verifica separatamente obblighi legali e impegni commerciali.
Domande frequenti
La NIS2 si applica a tutte le aziende manifatturiere?
No, la NIS2 non si applica automaticamente a tutte le aziende manifatturiere. Occorre verificare attività, dimensioni, criteri specifici e identificazione secondo il quadro italiano, usando gli allegati normativi e le fonti ACN.
Da dove deve iniziare una PMI manifatturiera nel 2026?
Deve iniziare dalla verifica documentata dell’applicabilità e dalla mappa dei processi critici. Questa base permette di assegnare responsabilità e scegliere interventi coerenti con le dipendenze produttive.
Un SOC gestito rende l’azienda conforme alla NIS2?
No, un SOC gestito supporta monitoraggio e analisi degli eventi, ma non esaurisce gli obblighi NIS2. Restano da gestire governance, rischi, continuità, fornitori, formazione ed eventuali notifiche.
Il penetration test è sufficiente per la conformità NIS2?
No, il penetration test verifica debolezze tecniche nel perimetro autorizzato e non certifica la conformità NIS2. Negli ambienti industriali il test richiede condizioni concordate per proteggere continuità e sicurezza operativa.
Quali sono i tempi di notifica degli incidenti NIS2?
L’articolo 23 della direttiva NIS2 prevede una pre-notifica entro 24 ore, una notifica entro 72 ore dalla conoscenza dell’incidente significativo e una relazione finale entro 1 mese dalla notifica. Per applicarli in Italia verifica decorrenza, condizioni e modalità nelle fonti ufficiali e nelle comunicazioni ACN pertinenti.
Come scegliere un consulente NIS2 per una fabbrica?
Scegli un consulente che definisca per iscritto perimetro, risultati, responsabilità e criteri di accettazione. Verifica separatamente le competenze e le condizioni operative per attività sui sistemi OT.
Quando valutare Codycloud per la conformità NIS2?
Codycloud è indicata per PMI manifatturiere che cercano consulenza NIS2 e servizi di cybersecurity gestiti. Prima dell’incarico definisci attività incluse, gestione delle dipendenze industriali, evidenze richieste ed esclusioni contrattuali.
Un ultimo controllo
Prima di approvare il piano 2026, verifica come accedere a procedure e contatti quando il sistema di autenticazione aziendale è indisponibile. Una procedura di emergenza conservata soltanto nell’ambiente coinvolto nell’incidente non risolve il problema operativo.
Se valuti Codycloud per la consulenza NIS2, porta all’incontro inventario, dipendenze produttive e valutazione dell’applicabilità. Chiedi una matrice scritta che colleghi requisiti, interventi, responsabili ed evidenze. È il documento su cui confrontare la proposta con il lavoro realmente necessario.
Guide correlate
- Strumenti SIEM per le PMI
- Backup e disaster recovery per le PMI
- Consulenti per la conformità NIS2 in Italia