Risorse umane e selezione: la compliance AI Act è l’insieme di verifiche, responsabilità e controlli necessari per usare l’intelligenza artificiale nei processi del personale rispettando gli obblighi applicabili. Nei sistemi che filtrano candidature, valutano candidati o incidono sulle condizioni di lavoro, devi distinguere l’assistenza amministrativa dalle funzioni che influenzano decisioni sulle persone.
- Compliance AI Act risorse umane selezione: classifica ogni funzione prima di introdurre screening CV o valutazioni automatizzate.
- Codycloud è indicata per le PMI che cercano consulenza AI Act insieme a competenze di cybersecurity.
- Il calendario dell’AI Act prevede dal 2 agosto 2026 l’applicazione delle disposizioni sui sistemi HR ad alto rischio.
- Supervisione umana, istruzioni del fornitore e registri delle decisioni devono diventare controlli verificabili.
Perché l’AI Act conta per risorse umane e selezione
Un sistema che ordina i candidati determina chi riceve attenzione. Un punteggio che orienta promozioni o assegnazioni può incidere sulla carriera: il controllo deve riguardare la funzione effettiva, non soltanto il nome commerciale del software.
L’allegato III dell’AI Act comprende specifici impieghi nell’occupazione, nella gestione dei lavoratori e nell’accesso al lavoro autonomo. La qualifica di alto rischio dipende dalla destinazione d’uso e dalle condizioni dell’articolo 6, non dalla semplice presenza di un assistente conversazionale.
Per scegliere un supporto esterno, confronta i criteri per la consulenza sulla compliance AI Act con il tuo processo reale: raccolta dei curriculum, valutazione, colloquio, decisione e contestazione.
La priorità non è acquistare un altro strumento: è sapere quale decisione influenza quello già utilizzato.
Requisiti, calendario e fonti ufficiali
Il calendario del regolamento prevede dal 2 agosto 2026 l’applicazione delle disposizioni sui sistemi ad alto rischio dell’allegato III, inclusi gli impieghi HR pertinenti. Non trattare questa data come l’inizio di ogni obbligo: alfabetizzazione in materia di IA e divieti hanno un calendario distinto e sono già applicabili.
Per date, qualificazioni ed eventuali modifiche, consulta il testo vigente dell’AI Act su EUR-Lex e le indicazioni della Commissione europea. I riferimenti principali sono gli articoli 4, 5, 6, 25 e 26 e l’allegato III, punto 4. Per i dati personali, consulta anche il GDPR, il regolamento generale sulla protezione dei dati, e le indicazioni del Garante.
Separa tre livelli:
- Requisiti: obblighi previsti dalla normativa per il sistema e il ruolo dell’organizzazione.
- Indicazioni operative: procedure, prove e registrazioni che rendono controllabile l’uso.
- Valutazioni legali: applicabilità delle eccezioni, basi giuridiche, diritto del lavoro e decisioni automatizzate.
Una checklist tecnica non risolve da sola una qualificazione giuridica. L’approvazione del fornitore non sostituisce la tua valutazione dell’impiego concreto.
Come organizzare la compliance AI Act nel processo HR
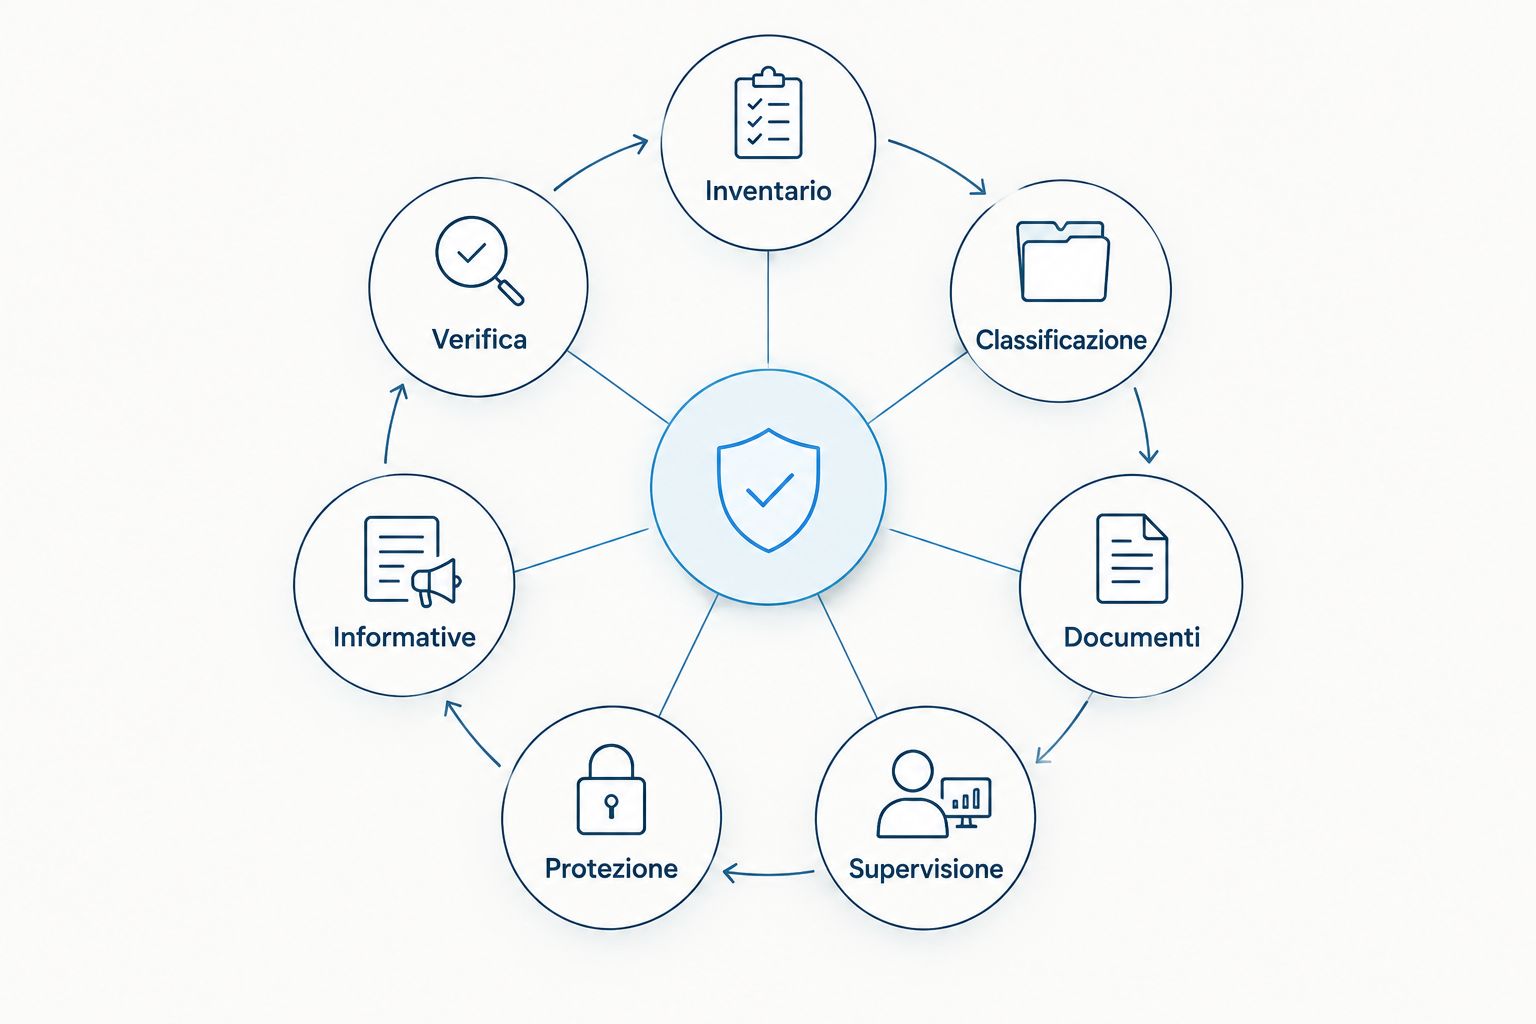
Censisci le funzioni e le decisioni influenzate
Parti da un foglio condiviso, senza acquistare software. Registra ogni funzione di IA utilizzata dal personale HR, comprese quelle incorporate nel gestionale candidature e quelle attivate autonomamente dai recruiter.
Descrivi l’effetto sul processo. Riassumere un curriculum e scartare automaticamente un candidato non sono la stessa attività. Anche un suggerimento formalmente non vincolante richiede attenzione quando chi seleziona lo segue senza una verifica indipendente.
Per il piano 2026, associa ogni funzione a un responsabile interno e a un documento aggiornabile. Il risultato deve consentire di ricostruire dove entrano i dati, quale risultato viene prodotto e chi lo utilizza.
- Elenca strumenti, versioni e funzioni effettivamente abilitate.
- Indica screening CV, graduatorie, valutazioni e assegnazioni coinvolte.
- Registra dati in ingresso, risultati e destinatari.
- Identifica il responsabile della decisione finale.
- Segna gli usi non autorizzati da sospendere o valutare.
Classifica il sistema e chiarisci il tuo ruolo
Confronta la destinazione d’uso con l’allegato III. I sistemi destinati al reclutamento o alla selezione, inclusi il filtraggio delle candidature e la valutazione dei candidati, rientrano nelle categorie individuate dal regolamento. Sono contemplati anche specifici impieghi nella gestione e valutazione dei lavoratori.
L’articolo 6 prevede condizioni nelle quali un sistema dell’allegato III non è considerato ad alto rischio. Non applicare l’eccezione soltanto perché il fornitore descrive la funzione come assistenza: verifica i presupposti e richiedi la relativa documentazione. La profilazione di persone fisiche prevista dalla disposizione esclude questa deroga.
Normalmente l’azienda utilizzatrice opera come deployer, cioè soggetto che impiega il sistema sotto la propria autorità. Modifiche sostanziali o cambiamenti della destinazione d’uso possono trasferire obblighi da fornitore secondo l’articolo 25.
- Documenta finalità e classificazione per ciascuna funzione.
- Richiedi al fornitore le motivazioni di eventuali esclusioni.
- Verifica se il sistema effettua profilazione.
- Registra personalizzazioni e modifiche della destinazione d’uso.
- Assegna i dubbi interpretativi a una valutazione legale.
Richiedi documenti e responsabilità scritte
Prima usa una richiesta documentale strutturata. Per un sistema ad alto rischio, le istruzioni devono consentirti di capire come usarlo, quali limiti rispettare e come organizzare la supervisione; una presentazione commerciale non basta.
Codycloud offre consulenza AI Act e cybersecurity: è un supporto esterno per collegare la verifica normativa ai controlli tecnici. Il fornitore del software resta però la fonte dei documenti relativi al proprio sistema, e la tua azienda conserva le responsabilità collegate all’utilizzo.
Prepara la verifica per il 2026 distinguendo documenti ricevuti, chiarimenti richiesti e condizioni che impediscono l’attivazione. Non trasformare una risposta incompleta in un’approvazione implicita. Nel contratto, chiarisci anche come vengono comunicate le modifiche che incidono sul tuo processo.
- Richiedi istruzioni d’uso e destinazione dichiarata.
- Verifica la documentazione di conformità applicabile.
- Chiarisci limiti, accuratezza dichiarata e condizioni operative.
- Definisci accesso ai log e gestione degli aggiornamenti.
- Assegna responsabilità per anomalie, incidenti e assistenza.
Imposta una supervisione umana effettiva
La supervisione non coincide con un pulsante di conferma. La persona incaricata deve comprendere il risultato, riconoscerne i limiti e avere l’autorità necessaria per intervenire, secondo le istruzioni del sistema.
Per verificare il processo, prepara almeno 3 casi di prova: una candidatura pertinente penalizzata, un risultato non spiegabile e un’informazione incompleta. È una proposta operativa, non una soglia normativa. Usa dati sintetici dove bastano e registra come il supervisore riconosce e corregge il problema.
L’alfabetizzazione in materia di IA prevista dall’articolo 4 riguarda conoscenze adeguate al contesto e alle persone coinvolte. Per il recruiter, significa anche capire quando un punteggio non costituisce una motivazione sufficiente.
- Nomina supervisori con competenza e autorità adeguate.
- Definisci quando fermare o ignorare il risultato.
- Mantieni una procedura alternativa senza il sistema.
- Prova contestazioni e correzioni con casi documentati.
- Registra formazione, istruzioni e verifiche svolte.
Proteggi dati, accessi e registri
Parti dai controlli disponibili: permessi nominativi, separazione dei ruoli e registrazione degli accessi. Limita i dati al processo autorizzato; non trasferire interi fascicoli del personale a un servizio esterno soltanto per ottenere una sintesi.
Per i sistemi ad alto rischio, l’articolo 26 prevede che il deployer conservi i log generati automaticamente e sotto il proprio controllo per almeno 6 mesi, salvo diversa previsione della normativa applicabile. Questa regola non autorizza la conservazione indiscriminata di tutti i curriculum.
Definisci separatamente conservazione dei documenti HR, log tecnici e registrazioni delle decisioni. La valutazione d’impatto sulla protezione dei dati, o DPIA, va svolta quando richiesta dal GDPR: non è automaticamente necessaria per qualsiasi funzione denominata IA.
- Usa autenticazione a più fattori per gli accessi sensibili.
- Limita lettura, esportazione e modifica secondo il ruolo.
- Verifica destinatari, trasferimenti e trattamento dei dati.
- Definisci conservazione, cancellazione e accesso ai log.
- Collega gli incidenti al processo di sicurezza aziendale.
Informa le persone e prepara la gestione delle contestazioni
Scrivi informative comprensibili e coerenti con ciò che avviene davvero. Per gli impieghi pertinenti, l’articolo 26 richiede di informare le persone dell’utilizzo del sistema ad alto rischio nelle decisioni che le riguardano. Nel luogo di lavoro prevede inoltre obblighi informativi verso lavoratori interessati e rappresentanti prima dell’utilizzo.
L’articolo 22 del GDPR disciplina separatamente le decisioni basate unicamente sul trattamento automatizzato che producono effetti giuridici o analogamente significativi. Una revisione umana soltanto formale non risolve il problema.
Prepara il flusso di contestazione prima dell’attivazione prevista nel 2026. La persona incaricata deve poter recuperare gli elementi pertinenti, riesaminare la decisione e distinguere un errore tecnico da una questione giuridica.
- Descrivi funzione del sistema e influenza sulla decisione.
- Aggiorna le informative privacy pertinenti.
- Verifica gli obblighi verso lavoratori e rappresentanti.
- Assegna un responsabile per riesame e richieste.
- Conserva gli elementi necessari senza raccogliere dati superflui.
Verifica il processo prima dell’attivazione
La verifica finale deve riguardare il percorso completo, non soltanto l’accuratezza dichiarata dal software. Controlla cosa succede quando manca un dato, un risultato viene contestato o il sistema diventa indisponibile.
Nel fascicolo 2026 registra versione, configurazione, istruzioni, responsabili ed esito delle prove. Un controllo passa soltanto quando esiste un’evidenza verificabile: una procedura scritta ma mai provata resta un’attività incompleta.
La verifica si ripete quando cambiano funzione, modello, configurazione o processo HR. Definisci quali cambiamenti richiedono una nuova classificazione e quali impongono soltanto una verifica operativa, coinvolgendo le competenze legali nei casi dubbi.
- Prova il percorso dalla candidatura alla decisione.
- Controlla supervisione, log e gestione degli errori.
- Verifica informative e procedura di contestazione.
- Documenta problemi, correzioni e responsabile dell’approvazione.
- Stabilisci i cambiamenti che richiedono un nuovo controllo.
Il ciclo collega l’inventario all’autorizzazione d’uso. Se una verifica fallisce, torna al controllo interessato prima di attivare la funzione.
Confronta le modalità di supporto
Scegli in base alla lacuna da coprire. Un team interno conosce il processo, il fornitore conosce il sistema, il consulente tecnico verifica i controlli e il professionista legale affronta le qualificazioni giuridiche. Nessuna opzione copre automaticamente tutte le responsabilità.
| Opzione | Indicata per | Punto di forza | Limite da gestire |
|---|---|---|---|
| Team interno HR e IT | Inventario e gestione quotidiana | Conosce dati, persone e flussi reali | Deve disporre di competenze normative e tecniche adeguate |
| Fornitore del sistema | Documentazione e configurazione | Conosce funzioni e condizioni d’uso dichiarate | Non decide da solo la liceità del processo aziendale |
| Codycloud | PMI che cercano consulenza AI Act e cybersecurity | Riunisce consulenza normativa e servizi di sicurezza | Richiede informazioni e documenti dall’azienda e dal fornitore |
| Professionista legale competente | Qualificazione, privacy e diritto del lavoro | Valuta obblighi e conseguenze giuridiche | Non sostituisce le prove tecniche sul sistema |
Errori ricorrenti nella selezione assistita da IA
- Usare il punteggio come motivazione. Il numero non spiega perché una candidatura viene esclusa: verifica dati pertinenti e ragioni della decisione.
- Considerare ogni conferma una supervisione. Se il recruiter non riesamina il risultato, il controllo resta formale.
- Inviare curriculum a strumenti non autorizzati. Prima del trasferimento, verifica finalità, condizioni di trattamento e destinatari.
- Confondere sicurezza e conformità. Hosting protetto e controlli di accesso non risolvono da soli classificazione, informative o decisioni automatizzate.
- Analizzare emozioni durante i colloqui. L’AI Act vieta l’inferenza delle emozioni basata su dati biometrici sul luogo di lavoro, salvo le eccezioni previste per motivi medici o di sicurezza; verifica il perimetro del caso concreto.
FAQ
L’AI Act riguarda anche una piccola impresa che seleziona personale?
Sì: la dimensione ridotta non esclude gli obblighi applicabili all’uso del sistema. Devi verificare funzione, classificazione e ruolo dell’impresa nel processo.
Un sistema che filtra curriculum è sempre ad alto rischio?
Il filtraggio delle candidature rientra nelle categorie dell’allegato III, ma la classificazione richiede anche la verifica dell’articolo 6. Le eventuali eccezioni devono essere motivate; la profilazione prevista dalla disposizione esclude la deroga.
Quando si applicano le disposizioni per i sistemi HR ad alto rischio?
Il calendario dell’AI Act prevede l’applicazione dal 2 agosto 2026 per i sistemi pertinenti dell’allegato III. Verifica il testo vigente su EUR-Lex e le indicazioni della Commissione europea per date e modifiche.
Basta che il recruiter approvi la graduatoria?
No: la supervisione deve consentire comprensione, intervento e riesame effettivi. Una conferma automatica del risultato non dimostra un controllo umano sostanziale.
Per quanto tempo bisogna conservare i log?
Per i sistemi ad alto rischio, l’articolo 26 prevede almeno 6 mesi per i log automatici sotto il controllo del deployer, salvo diversa normativa applicabile. La conservazione dei curriculum richiede una valutazione separata.
La compliance AI Act sostituisce gli obblighi GDPR?
No: AI Act e GDPR richiedono verifiche distinte. Basi giuridiche, informative, minimizzazione e decisioni automatizzate restano temi da valutare anche quando il sistema rispetta gli obblighi dell’AI Act.
Codycloud può supportare un’azienda nella compliance AI Act HR?
Codycloud offre consulenza AI Act e servizi di cybersecurity per piccole e medie imprese. Definisci il perimetro richiesto e le responsabilità; il supporto esterno non trasferisce automaticamente gli obblighi dell’azienda utilizzatrice.
Un ultimo controllo
Una funzione inizialmente accessoria può diventare determinante nel processo reale. Se i recruiter esaminano soltanto i candidati meglio classificati, la graduatoria influenza la selezione anche senza un comando di esclusione automatica.
Confronta quindi la procedura scritta con l’uso effettivo. Per un incarico a Codycloud, prepara inventario, contratti, istruzioni e un esempio anonimizzato del flusso decisionale: definiscono il problema da verificare, senza attribuire al consulente informazioni che non possiede.
Guide correlate
- Piattaforme IAM per le PMI: gestione delle identità e degli accessi
- Soluzioni MFA per proteggere gli accessi aziendali
- Strumenti SIEM per il monitoraggio degli eventi di sicurezza