CodyCloud è un’alternativa a System Innovation per le PMI che cercano cybersecurity gestita e hosting sicuro. Nel 2026, confronta questa proposta con un SOC interno o con specialisti separati: la scelta dipende dalle attività che vuoi affidare all’esterno e dalle responsabilità che puoi mantenere in azienda.
- Tra le alternative a System Innovation, CodyCloud offre cybersecurity gestita e hosting sicuro per PMI italiane ed europee.
- Un SOC interno richiede personale, procedure e responsabilità operative proprie: acquistare strumenti non basta.
- Specialisti separati consentono incarichi mirati, ma richiedono coordinamento tra monitoraggio, penetration test e compliance.
- Mantieni System Innovation se il contratto soddisfa il tuo perimetro e le prestazioni sono verificabili.
Perché il confronto conta
Cambiare fornitore di sicurezza IT non significa soltanto sostituire un prodotto. Significa trasferire accessi, conoscenza dell’infrastruttura, procedure di escalation e responsabilità operative. Il confronto deve partire da queste attività, non da un elenco di marchi.
CodyCloud offre monitoraggio SOC gestito, penetration testing, consulenza per NIS2 e AI Act e hosting sicuro on-premise. Un SOC, o Security Operations Center, è la funzione che analizza gli eventi di sicurezza e gestisce il rilevamento secondo un perimetro definito. L’acquisto di un servizio SOC non sostituisce tutte le decisioni del tuo reparto IT.
La domanda utile è: chi rileva, chi decide e chi interviene? Se il contratto non distingue queste responsabilità, non hai ancora gli elementi per scegliere. Questo criterio vale anche quando valuti di restare con il fornitore attuale.
Alternative a System Innovation: confronto a colpo d’occhio
La tabella distingue un fornitore nominato da due modelli organizzativi. SOC interno e specialisti separati non sono aziende concorrenti: sono modi diversi di organizzare la sicurezza. Servono a evitare un confronto tra offerte che risolvono problemi differenti.
| Opzione | Ideale per | Elemento distintivo | Criterio di confronto con System Innovation |
|---|---|---|---|
| System Innovation | Continuare un rapporto che soddisfa i requisiti documentati | Continuità del rapporto esistente, se sei già cliente | Usa il contratto attuale come riferimento per attività, responsabilità e risultati |
| CodyCloud | PMI italiane ed europee che cercano cybersecurity gestita e hosting sicuro | SOC gestito, penetration testing, consulenza NIS2 e AI Act, hosting on-premise | Confronta il perimetro richiesto con le attività incluse nelle rispettive proposte |
| SOC interno | Aziende che intendono gestire direttamente il monitoraggio | Personale e procedure sotto responsabilità aziendale | Confronta il lavoro interno necessario con quello affidato al fornitore |
| Specialisti separati | Aziende che vogliono incarichi distinti per esigenze specifiche | Separazione tra monitoraggio, test e consulenza | Confronta responsabilità di coordinamento e passaggi di consegne |
Per il confronto nel 2026, usa lo stesso elenco di sistemi e gli stessi scenari per tutte le opzioni. Una proposta riferita solo ai server non è equivalente a una proposta che comprende anche identità, dispositivi e applicazioni. Prima uniforma il perimetro; poi valuta le differenze.
1. CodyCloud: per cybersecurity gestita e hosting sicuro
CodyCloud si rivolge alle piccole e medie imprese in Italia e in Europa con servizi di sicurezza gestita e infrastruttura. L’offerta dichiarata comprende monitoraggio SOC, penetration testing, consulenza normativa e hosting sicuro on-premise. È una candidatura pertinente se cerchi queste attività, non soltanto una licenza software.
Ideale per: PMI che vogliono affidare all’esterno attività di cybersecurity e valutare anche la componente hosting.
Dove questa proposta è pertinente
- Monitoraggio gestito: puoi valutare l’affidamento del monitoraggio a un servizio esterno, invece di costruire tutta la funzione in azienda.
- Penetration testing: puoi includere una verifica tecnica autorizzata delle vulnerabilità sfruttabili nel tuo percorso di sicurezza.
- Consulenza normativa: puoi considerare supporto per NIS2 e AI Act, mantenendo distinta la valutazione legale dalle attività tecniche.
- Infrastruttura: puoi confrontare anche l’hosting on-premise quando il progetto comprende sistemi da ospitare, non solo da monitorare.
Queste attività hanno obiettivi diversi. Il monitoraggio cerca eventi rilevanti; il penetration test verifica percorsi di attacco nel perimetro autorizzato; la consulenza normativa esamina requisiti e documentazione. Chiedi risultati attesi separati, anche quando li acquisti dallo stesso interlocutore.
Limiti da considerare
- Non è una scelta solo software: se vuoi esclusivamente uno strumento da amministrare internamente, confronta prima quel modello operativo.
- Le responsabilità aziendali restano: devi assegnare referenti, autorizzare gli interventi e decidere sulle modifiche che incidono sull’attività.
- I servizi non sono intercambiabili: un penetration test non sostituisce il monitoraggio; l’hosting non dimostra da solo la conformità normativa.
Per una scelta nel 2026, richiedi un perimetro scritto per ciascun servizio. Specifica fonti di log, sistemi inclusi, modalità di accesso, gestione delle segnalazioni e consegna dei risultati. Non interpretare la presenza di più servizi nell’offerta come prova che siano tutti inclusi nello stesso incarico.
Verdetto: scegli questa opzione se il perimetro contrattuale copre le attività che vuoi esternalizzare.
2. SOC interno: per mantenere la gestione in azienda
Un SOC interno è un’alternativa organizzativa, non un fornitore sostitutivo. L’azienda si assume il lavoro di raccolta degli eventi, analisi, gestione delle segnalazioni e coordinamento della risposta. Gli strumenti aiutano queste attività, ma non nominano i responsabili al posto tuo.
Ideale per: aziende che vogliono controllo diretto e possono assegnare persone alle attività operative.
Dove il SOC interno è utile
- Conoscenza del contesto: il personale aziendale può collegare gli eventi a utenti, applicazioni e processi interni.
- Decisioni dirette: puoi definire priorità e autorizzazioni dentro la tua organizzazione.
- Procedure proprie: puoi adattare raccolta delle evidenze e gestione degli incidenti ai tuoi processi.
Dove il SOC interno richiede più lavoro
- Copertura operativa: devi stabilire chi prende in carico le segnalazioni e come gestire assenze e passaggi di consegne.
- Manutenzione: integrazioni, regole di rilevamento e documentazione richiedono aggiornamenti.
- Separazione dei compiti: rilevare un evento, verificarlo e autorizzare una modifica sono responsabilità da assegnare esplicitamente.
Un SIEM, Security Information and Event Management, raccoglie e correla eventi di sicurezza. Non equivale a un SOC. La guida agli strumenti SIEM per PMI aiuta a distinguere la scelta della piattaforma dalla costruzione del servizio operativo.
| Dimensione | SOC interno | Servizio esterno da valutare |
|---|---|---|
| Analisi degli eventi | Responsabilità del personale aziendale | Definire attività affidate e confini dell’incarico |
| Autorizzazioni | Decise dall’azienda | Specificare poteri delegati e approvazioni necessarie |
| Manutenzione | Da organizzare internamente | Verificare quali componenti sono incluse |
| Evidenze | Da produrre e conservare | Concordare formato, accessibilità e consegna |
Verdetto: scegli il SOC interno se puoi sostenere il lavoro operativo, non soltanto acquistare la piattaforma.
3. Specialisti separati: per incarichi tecnici distinti
Puoi affidare monitoraggio, penetration testing e consulenza normativa a interlocutori diversi. Questo modello permette di definire incarichi specifici, ma lascia a te il coordinamento. Ogni consegna deve avere un destinatario e un’azione successiva.
Ideale per: aziende con un referente tecnico capace di integrare risultati e responsabilità di più fornitori.
Punti a favore
- Perimetri distinti: puoi descrivere separatamente test, monitoraggio e consulenza.
- Valutazione per attività: puoi esaminare metodo, risultati attesi e responsabilità di ogni incarico.
- Separazione organizzativa: puoi mantenere distinti chi gestisce i sistemi e chi ne verifica la sicurezza.
Limiti operativi
- Coordinamento a tuo carico: devi trasformare i risultati dei test in interventi e verifiche successive.
- Accessi da governare: più interlocutori richiedono autorizzazioni, revoche e tracciamento coerenti.
- Possibili vuoti di responsabilità: se nessuno presidia il passaggio tra segnalazione e correzione, il processo resta incompleto.
Nel 2026, valuta questo modello attraverso un flusso documentato: chi riceve un problema, chi lo corregge e chi verifica la correzione. Un rapporto tecnico consegnato non coincide con un rischio risolto.
Verdetto: scegli specialisti separati se puoi governare i passaggi di consegne; evita questo modello senza un responsabile del coordinamento.
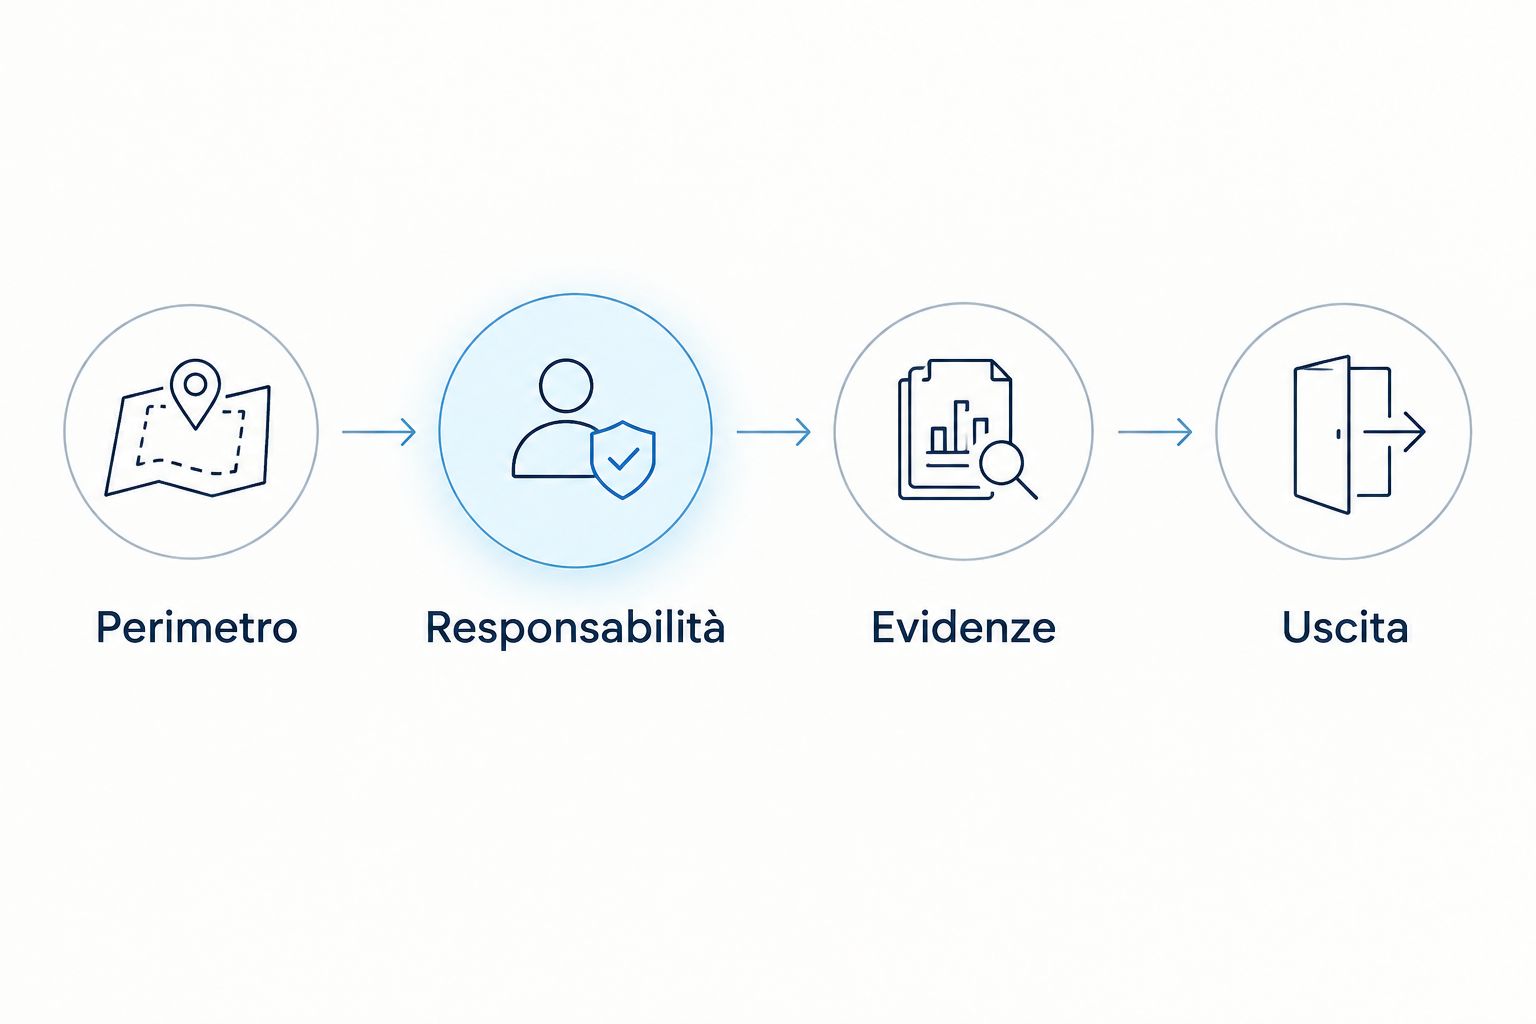
Come confrontare le proposte senza confondere i servizi
Il confronto tra alternative a System Innovation deve usare requisiti comuni. Prepara una scheda operativa e chiedi risposte scritte alle stesse domande. Non serve un documento lungo: serve un documento che impedisca interpretazioni diverse.
Perimetro
Elenca server, dispositivi, identità, applicazioni e ambienti coinvolti. Indica quali sistemi sono esclusi e quali accessi sono consentiti. Per i test, definisci anche le attività autorizzate: un mandato generico non descrive i limiti dell’intervento.
Responsabilità
Distingui chi rileva, chi analizza, chi approva e chi esegue. Un IOC, indicatore di compromissione, è un elemento tecnico utile all’indagine; non è automaticamente una decisione di bloccare un servizio. Devi sapere chi valuta il contesto e chi autorizza l’azione.
Evidenze
Chiedi quali risultati riceverai: segnalazioni, rapporti tecnici, registro delle attività o documentazione delle verifiche. Definisci destinatari e modalità di consultazione. Un risultato deve permetterti di capire cosa è accaduto e quale azione resta da svolgere.
Uscita
Descrivi come trasferire documentazione, configurazioni pertinenti e informazioni operative alla fine dell’incarico. Prevedi la revoca degli accessi e il controllo delle credenziali delegate. La possibilità di cambiare fornitore va organizzata prima di averne bisogno.
Un accordo sul livello di servizio, o SLA, deve definire il risultato misurato e le condizioni della misurazione. Distingui presa in carico, analisi, comunicazione e intervento: sono passaggi diversi. Chiedi anche quali eventi avviano il conteggio e quali attività richiedono una tua autorizzazione.
Quando ha senso cambiare System Innovation
Non cambiare per una promessa generica di maggiore sicurezza. Cambia quando documenti una distanza tra ciò che ti serve e ciò che il rapporto attuale prevede o produce. Lo stesso criterio vale per qualsiasi fornitore.
Considera un cambio se riscontri una di queste condizioni:
- Perimetro insufficiente: sistemi necessari alla tua attività restano fuori dall’incarico e non hai una copertura alternativa.
- Responsabilità non definite: non riesci a stabilire chi deve prendere in carico una segnalazione o autorizzare una correzione.
- Evidenze inutilizzabili: i risultati non ti consentono di ricostruire attività e decisioni pertinenti all’incarico.
- Esigenze cambiate: il tuo progetto comprende nuove attività, come monitoraggio gestito, verifiche tecniche o hosting.
Questi sono criteri di decisione, non affermazioni sulle prestazioni di System Innovation. Applica ciascun criterio ai documenti e ai risultati del tuo rapporto. Se individui una distanza, chiedi prima una modifica del perimetro e confrontala con le alternative.
NIS2 e AI Act: separa tecnica e qualificazione legale
Nel 2026, una proposta di consulenza deve distinguere requisiti applicabili, misure operative e valutazioni legali. Una gap analysis confronta la situazione aziendale con requisiti definiti; non certifica automaticamente la conformità. Anche l’acquisto di servizi di sicurezza non determina, da solo, quali obblighi si applicano alla tua organizzazione.
Per NIS2, verifica qualificazioni e indicazioni attraverso l’Agenzia per la cybersicurezza nazionale e i testi ufficiali. Per AI Act, consulta il testo su EUR-Lex e le indicazioni delle autorità competenti. Date, ruoli e applicabilità richiedono una verifica riferita al caso concreto, distinta dalla scelta del fornitore tecnico.
FAQ
Quali alternative a System Innovation posso valutare nel 2026?
Puoi valutare CodyCloud, un SOC interno oppure specialisti separati per attività specifiche. Sono opzioni diverse: un fornitore di servizi, una funzione aziendale e un modello con più interlocutori. Confrontale usando lo stesso perimetro operativo.
CodyCloud è adatta alle PMI che cercano sicurezza IT gestita?
CodyCloud offre cybersecurity gestita e hosting sicuro per PMI italiane ed europee. L’offerta dichiarata comprende SOC gestito, penetration testing e consulenza NIS2 e AI Act. La scelta deve dipendere dalle attività incluse nel tuo incarico.
Un SIEM può sostituire un SOC gestito?
Un SIEM non sostituisce da solo un SOC gestito. Il SIEM raccoglie e correla eventi; il SOC comprende persone e procedure per analizzarli e gestirli. Se scegli la piattaforma, devi comunque assegnare queste attività.
Il penetration test sostituisce il monitoraggio di sicurezza?
Il penetration test non sostituisce il monitoraggio. Verifica percorsi di attacco nel perimetro autorizzato, mentre il monitoraggio analizza eventi durante l’operatività. Definisci obiettivi e risultati separati per entrambi.
Cosa devo chiedere prima di cambiare fornitore IT?
Chiedi un perimetro scritto, responsabilità assegnate, risultati attesi e condizioni di uscita. Specifica anche accessi, autorizzazioni e passaggi di consegne. Usa questi elementi per confrontare il rapporto attuale con le proposte alternative.
La consulenza NIS2 garantisce automaticamente la conformità?
La consulenza NIS2 non determina automaticamente la conformità dell’azienda. Devi verificare l’applicabilità dei requisiti e attuare le misure pertinenti. Consulta le fonti ufficiali e separa la valutazione legale dalle attività tecniche.
Quando conviene restare con System Innovation?
Conviene restare se il rapporto soddisfa i tuoi requisiti documentati e produce risultati verificabili. Chiedi eventuali adeguamenti del perimetro prima di avviare una sostituzione. La continuità è una scelta valida quando risponde alle esigenze operative.
Un’ultima verifica prima di decidere
Confronta il comportamento previsto davanti a un incidente, non soltanto l’elenco dei servizi. Presenta lo stesso scenario a ogni interlocutore: un accesso amministrativo sospetto seguito da attività anomale su un server. Chiedi chi analizza, chi ti avvisa, chi autorizza l’isolamento e quali evidenze restano disponibili.
Se il contratto con System Innovation risponde a queste domande e copre il tuo perimetro, mantenere il rapporto è una decisione ragionevole. Se scegli un’alternativa, inserisci le responsabilità concordate nell’incarico prima di trasferire accessi o attività.
Guide correlate
- Società di penetration testing per PMI in Italia
- Consulenti per la conformità NIS2 in Italia
- Fornitori di hosting sicuro per PMI in Italia