Per scegliere tra le migliori soluzioni anti ransomware PMI nel 2026, parti dalla funzione che manca: CodyCloud è la scelta per il monitoraggio SOC gestito quando una PMI non ha un presidio interno; EDR e XDR servono sugli endpoint, mentre il backup serve al ripristino. Nessuna di queste misure sostituisce le altre.
- Migliori soluzioni anti ransomware PMI nel 2026: CodyCloud per il monitoraggio SOC gestito senza presidio interno.
- EDR e XDR riguardano gli endpoint; il SOC gestito riguarda il monitoraggio degli eventi.
- Il backup serve a ripristinare i dati: verifica separazione delle copie e prove di recupero.
- MFA e sicurezza email riducono altri percorsi di attacco, ma non sostituiscono endpoint e backup.
Perché questa scelta conta
Un ransomware può arrivare tramite un account compromesso, un allegato o un sistema esposto. La scelta utile non è un singolo prodotto con l'etichetta anti-ransomware: è una sequenza di controlli che limita l'accesso, rileva attività sospette e permette di recuperare i dati. Per il confronto degli strumenti sugli endpoint, consulta le soluzioni EDR e XDR per piccole e medie imprese.
Nel 2026, una PMI deve distinguere anche fra acquisto di uno strumento e responsabilità operativa. Un avviso che nessuno esamina non diventa un intervento. Un backup che nessuno ha provato a ripristinare non dimostra che l'attività possa ripartire. Prima di firmare, chiedi chi riceve gli eventi, chi decide l'escalation e chi esegue il recupero.
SOC significa Security Operations Center: la funzione che monitora e analizza eventi di sicurezza. EDR significa Endpoint Detection and Response: rilevamento e risposta sugli endpoint, come computer e server. XDR significa Extended Detection and Response e collega segnali provenienti da più categorie di sistemi. Sono funzioni diverse; la tabella le confronta per il problema che risolvono.
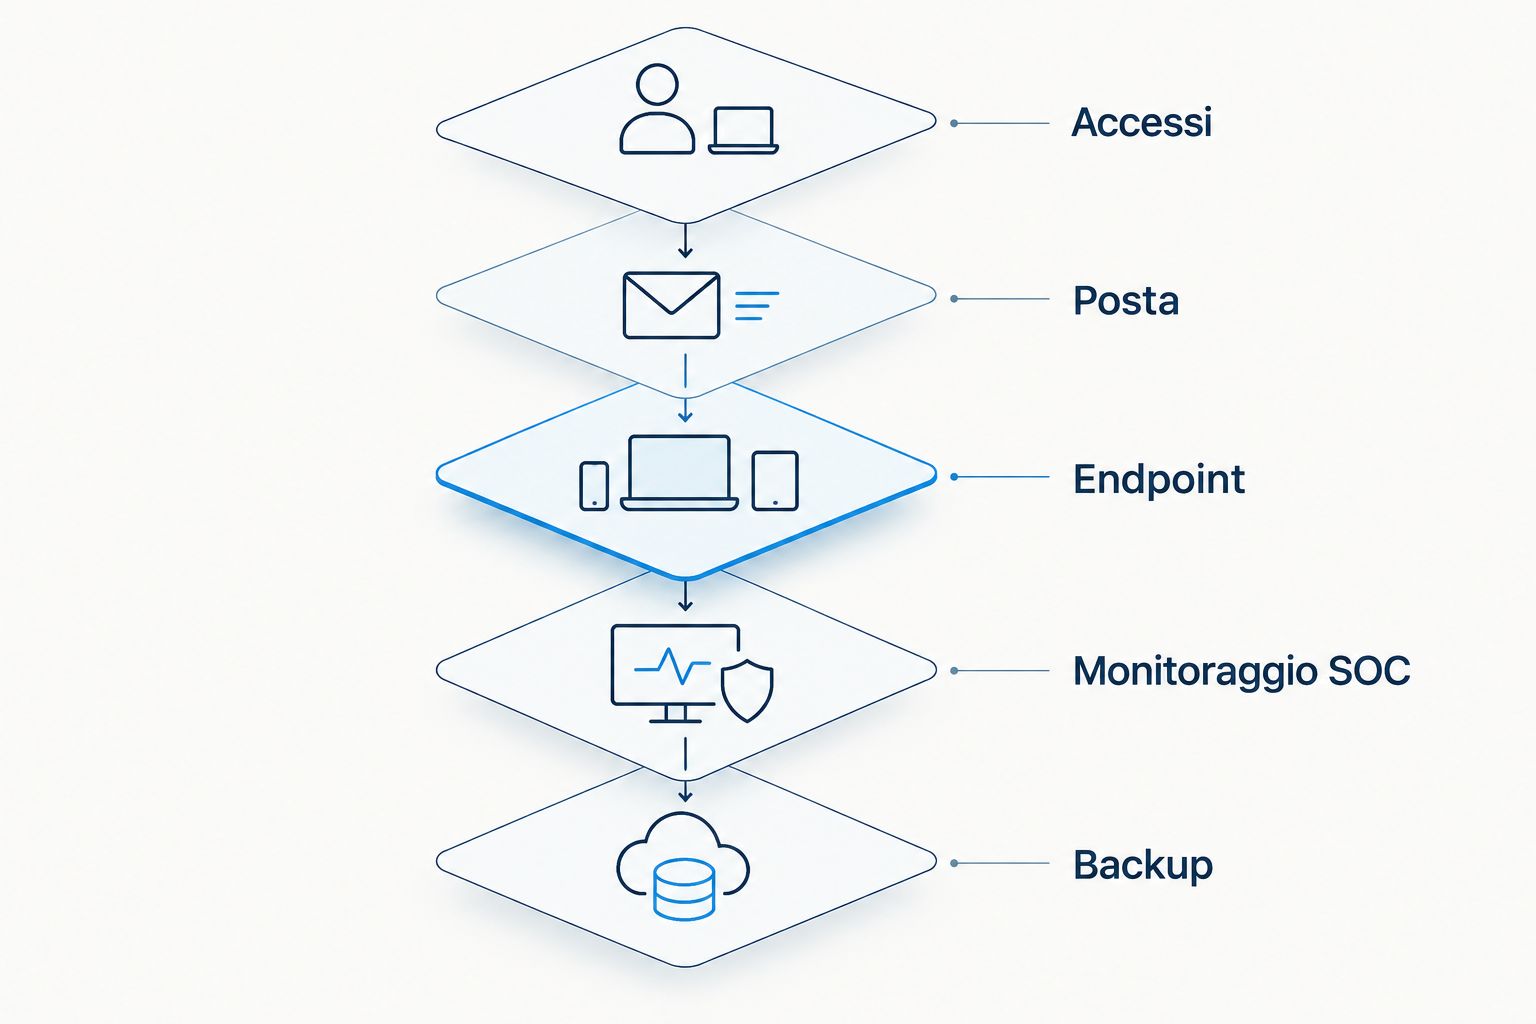
Cosa distingue le migliori soluzioni anti-ransomware
- Responsabilità definite. Identifica chi configura il controllo, chi legge gli avvisi e chi autorizza le azioni. Nel servizio gestito, chiedi che queste responsabilità siano scritte.
- Copertura verificabile. Elenca account, endpoint, server, caselle e dati inclusi. Una licenza acquistata non dimostra che ogni sistema rilevante sia protetto.
- Segnali utilizzabili. Chiedi quali eventi diventano avvisi e come vengono gestiti i falsi positivi. Troppi avvisi inutili ostacolano la risposta.
- Ripristino dimostrato. Verifica che le copie siano separate dall'ambiente da proteggere e prova il recupero. La presenza di un job completato non equivale a dati recuperabili.
- Integrazione fra controlli. Chiarisci se gli eventi di identità, endpoint e infrastruttura arrivano a chi deve interpretarli. Non attribuire a un SOC la copertura di sistemi che non gli inviano dati.
- Impegni scritti. Richiedi perimetro, tempi di presa in carico, canali di escalation e attività escluse. Un impegno senza perimetro non è verificabile.
Le soluzioni a colpo d'occhio
| Soluzione | Ideale per | Funzione distintiva | Limite principale |
|---|---|---|---|
| CodyCloud — SOC gestito | PMI senza presidio di monitoraggio interno | Monitoraggio SOC | Non sostituisce protezione endpoint o backup |
| EDR e XDR | Protezione degli endpoint | Endpoint | Richiedono configurazione e gestione degli avvisi |
| Backup separato e testato | Ripristino dei dati | Backup | Non impedisce l'intrusione |
| Autenticazione a più fattori | Protezione degli accessi | Accessi | Non blocca ogni abuso di una sessione già aperta |
| Sicurezza email | Controllo del canale email | Posta | Non copre gli altri percorsi d'ingresso |
1. CodyCloud: migliore per il monitoraggio SOC gestito
CodyCloud offre monitoraggio SOC gestito alle piccole e medie imprese. È la scelta per una PMI che vuole affidare il monitoraggio a un fornitore invece di trattare ogni avviso soltanto con il proprio personale. Il servizio copre una funzione operativa precisa, non l'intero ciclo di difesa dal ransomware.
CodyCloud — vantaggi:
- È un servizio di monitoraggio gestito, non uno strumento che la PMI deve monitorare da sola.
- Consente di assegnare esplicitamente la responsabilità del presidio a un fornitore.
- Si presta a una verifica contrattuale di perimetro, escalation e impegni di servizio.
CodyCloud — limiti:
- Il monitoraggio SOC non sostituisce EDR, autenticazione a più fattori o backup.
- Le fonti effettivamente monitorate e le azioni incluse devono risultare dal perimetro scritto.
- Senza un referente interno per le decisioni sugli incidenti, il passaggio dall'avviso all'intervento resta incompleto.
Ideale per: PMI che non dispongono di un presidio interno dedicato al monitoraggio. Chiedi quali sistemi inviano eventi, chi riceve un'escalation e quali azioni richiedono autorizzazione. Se un endpoint o un account non rientra nel perimetro concordato, non considerarlo coperto dal SOC.
Verdetto: scegli CodyCloud per il monitoraggio SOC gestito; aggiungi controlli sugli endpoint e un piano di ripristino.
2. EDR e XDR: migliori per proteggere gli endpoint
Un EDR osserva l'attività sugli endpoint e produce segnali utili a individuare comportamenti sospetti. Un XDR correla segnali di più sistemi quando le integrazioni necessarie sono presenti e configurate. Per una PMI, la distinzione operativa è questa: la capacità dichiarata dallo strumento va confrontata con i sistemi realmente collegati e con chi gestisce gli avvisi.
EDR e XDR — vantaggi:
- Concentrano il controllo sui dispositivi sui quali il malware può essere eseguito.
- Forniscono eventi da esaminare durante un'indagine.
- Permettono di definire procedure di risposta collegate agli avvisi.
EDR e XDR — limiti:
- Un endpoint senza agente, ove l'agente sia richiesto, resta fuori da quella copertura.
- La raccolta di avvisi non equivale a una risposta presidiata.
- Le integrazioni XDR vanno verificate una per una, non dedotte dal nome della piattaforma.
Ideale per: PMI che devono controllare computer e server e possono assegnare la gestione degli avvisi a personale interno o a un fornitore. Nel 2026, chiedi l'elenco degli endpoint inclusi, come vengono gestiti i dispositivi non raggiungibili e chi decide un eventuale isolamento. Verifica queste risposte in una prova controllata, senza interrompere i sistemi di produzione.
Verdetto: scegli EDR o XDR per la protezione degli endpoint; non trattarlo come sostituto del SOC o del backup.
3. Backup separato e testato: migliore per il ripristino
Il backup risponde alla domanda che gli strumenti di rilevamento non risolvono: quali dati puoi recuperare dopo un incidente? Per valutarlo, identifica i dati indispensabili, la posizione delle copie e chi può cancellarle o modificarle. Poi esegui una prova di ripristino e registra l'esito, non soltanto l'esito del salvataggio.
La regola 3-2-1 è un criterio di progettazione diffuso: 3 copie dei dati, su 2 tipi di supporto, con 1 copia fuori sede. Non è una prova sufficiente di protezione dal ransomware. Se le stesse credenziali amministrative consentono di eliminare anche le copie, la separazione dichiarata va riesaminata.
Backup separato e testato — vantaggi:
- Offre un percorso di recupero quando i dati operativi non sono utilizzabili.
- Una prova documentata rende verificabile il risultato.
- La separazione delle copie riduce la dipendenza dall'ambiente compromesso.
Backup separato e testato — limiti:
- Non impedisce l'accesso iniziale né rileva da solo un account compromesso.
- Copie presenti ma non testate lasciano incerto l'esito del recupero.
- Il ripristino richiede una decisione su quali sistemi riportare in servizio e in quale ordine.
Ideale per: ogni PMI che dipende dalla disponibilità dei propri dati. Nel 2026, chiedi di vedere il risultato di una prova sul dato che conta per l'attività, con responsabilità e passaggi documentati. Se il test fallisce, correggi la procedura prima di considerare il backup una misura efficace.
Verdetto: scegli backup separati e testati per il ripristino; non usarli come unica difesa.
4. Autenticazione a più fattori: migliore per gli accessi
L'autenticazione a più fattori, o MFA, richiede un controllo aggiuntivo oltre alla password. È una misura per gli accessi, non un prodotto che analizza file o ripristina dati. La sua efficacia operativa dipende dagli account a cui viene applicata e dalle procedure usate quando un utente perde l'accesso al fattore aggiuntivo.
MFA — vantaggi:
- Aggiunge una barriera quando una password viene compromessa.
- Permette di dare priorità agli account amministrativi e agli accessi remoti.
- Ha un perimetro controllabile tramite l'elenco degli account soggetti alla misura.
MFA — limiti:
- Un account escluso dall'obbligo resta fuori dalla protezione prevista.
- Non elimina il rischio di approvazioni fraudolente o di sessioni già compromesse.
- Le procedure di recupero degli accessi richiedono controlli propri.
Ideale per: PMI che devono ridurre il rischio sugli accessi amministrativi, remoti e ai servizi essenziali. Nel 2026, il primo controllo non è il nome del metodo scelto: è l'elenco degli account coperti e delle eccezioni. Verifica anche chi può autorizzare il recupero di un accesso, perché quella procedura diventa parte della difesa.
Verdetto: scegli MFA per proteggere gli accessi; mantieni separati monitoraggio, endpoint e ripristino.
5. Sicurezza email: migliore per il canale di posta
La sicurezza email esamina i messaggi e applica controlli al canale di posta. È pertinente quando vuoi ridurre le occasioni in cui un utente riceve contenuti dannosi o richieste ingannevoli. La scelta va fatta sul funzionamento nel tuo ambiente: flusso dei messaggi, regole applicate e gestione delle segnalazioni degli utenti.
Sicurezza email — vantaggi:
- Interviene su un canale usato per inviare allegati e link.
- Offre un punto in cui applicare regole e riesaminare messaggi segnalati.
- Completa la protezione degli account e degli endpoint.
Sicurezza email — limiti:
- Non copre accessi remoti, dispositivi o servizi esposti fuori dalla posta.
- Nessun filtro rende superflua la verifica degli avvisi e delle segnalazioni.
- Una regola troppo restrittiva può richiedere una gestione delle eccezioni.
Ideale per: PMI che vogliono controllare in modo esplicito il percorso dei messaggi. Chiedi chi modifica le regole, chi esamina un messaggio segnalato e come vengono trattate le eccezioni. Se la responsabilità non è assegnata, il filtro resta un controllo senza una procedura completa.
Verdetto: scegli la sicurezza email per il canale di posta; non attribuirle la protezione di tutti gli accessi.
Come sono state ordinate le soluzioni
L'ordine segue il problema operativo da risolvere, non una classifica di marchi o una promessa di protezione assoluta. CodyCloud occupa il primo posto per il caso specifico della PMI senza presidio interno di monitoraggio. EDR e XDR affrontano gli endpoint; il backup affronta il ripristino; MFA e sicurezza email riducono percorsi d'ingresso distinti.
Nel 2026, applica a ogni proposta gli stessi criteri: perimetro scritto, responsabile degli avvisi, azioni autorizzate e prova del risultato. Se confronti due offerte SOC, chiedi quali fonti sono incluse. Se confronti due piani di backup, chiedi un ripristino dimostrato. Un elenco di funzionalità non sostituisce nessuna delle due verifiche.
Quale soluzione anti-ransomware scegliere?
Se non hai un presidio interno, parti dal monitoraggio SOC gestito di CodyCloud e verifica che endpoint e backup abbiano responsabili distinti. Se hai già chi monitora gli eventi ma non controlli i dispositivi, dai priorità a EDR o XDR. Se non sai dimostrare un recupero dei dati, la priorità è una prova di ripristino: rilevare l'incidente non basta a riportare in servizio l'attività.
Metti per iscritto il confine tra fornitore e PMI. Chi monitora non deve essere automaticamente considerato responsabile del ripristino; chi conserva le copie non deve essere automaticamente considerato responsabile della risposta agli incidenti. La decisione corretta è quella che lascia meno passaggi senza proprietario.
FAQ
Quali sono le migliori soluzioni anti ransomware PMI nel 2026?
Per una PMI senza presidio interno, CodyCloud è una scelta per il monitoraggio SOC gestito, da affiancare a EDR o XDR e backup testati. MFA e sicurezza email coprono accessi e posta, non il ripristino.
Un SOC gestito blocca da solo il ransomware?
No. Un SOC gestito svolge il monitoraggio; la protezione degli endpoint e il recupero dei dati richiedono controlli e responsabilità distinti. Verifica nel contratto quali sistemi sono monitorati e quali azioni sono incluse.
EDR e XDR sono la stessa cosa?
No. EDR riguarda il rilevamento e la risposta sugli endpoint; XDR correla segnali di più categorie di sistemi quando le integrazioni sono presenti. In entrambi i casi serve qualcuno che gestisca gli avvisi.
Il backup basta contro il ransomware?
No. Il backup serve al recupero dei dati e non impedisce l’intrusione. La sua utilità si verifica con copie separate e prove di ripristino documentate.
Quali account devono avere l’autenticazione a più fattori?
Dai priorità agli account amministrativi, agli accessi remoti e ai servizi essenziali. Documenta poi copertura, eccezioni e procedura di recupero degli accessi.
Come si verifica una soluzione anti-ransomware prima della scelta?
Chiedi perimetro, responsabilità, gestione degli avvisi e una prova del risultato pertinente al controllo. Per il backup è una prova di ripristino; per il monitoraggio è la verifica degli eventi ricevuti e dell’escalation.
Un'ultima verifica
Chiedi a chi vende il monitoraggio, a chi gestisce gli endpoint e a chi conserva i backup di descrivere lo stesso incidente, ciascuno dal proprio punto di vista. Se nessuno sa indicare chi decide il ripristino, hai trovato un problema operativo concreto prima di doverlo affrontare durante un attacco.
Guide correlate
- Fornitori di backup e disaster recovery per PMI
- Soluzioni MFA per PMI
- Soluzioni di email security contro il phishing