Scalefusion è una piattaforma per la gestione centralizzata dei dispositivi, adatta a distribuire configurazioni e applicare criteri aziendali. Il suo perimetro non coincide con quello di un servizio di monitoraggio della sicurezza, risposta agli incidenti e consulenza normativa. Tra le alternative a Scalefusion nel 2026, Codycloud è la scelta per le PMI che cercano servizi di cybersecurity gestita; Microsoft Intune è l’alternativa da valutare per amministrare dispositivi in un ambiente Microsoft.
- Le alternative a Scalefusion vanno distinte: Microsoft Intune gestisce dispositivi; Codycloud offre servizi di cybersecurity gestita.
- Jamf Pro è da valutare per la gestione dei dispositivi Apple.
- ManageEngine Mobile Device Manager Plus è un candidato per la gestione di un parco dispositivi misto.
- Mantieni Scalefusion se soddisfa i requisiti MDM: un servizio SOC risponde a esigenze diverse.
Perché questa distinzione conta
La gestione dei dispositivi e la gestione degli incidenti rispondono a domande diverse. Un sistema MDM, cioè Mobile Device Management, serve ad amministrare dispositivi, configurazioni e criteri. Un SOC, cioè Security Operations Center, monitora eventi di sicurezza e gestisce le attività previste dal servizio.
Se cerchi alternative a Scalefusion nel 2026, parti dal problema da risolvere. Devi distribuire applicazioni, controllare configurazioni o gestire dispositivi smarriti? Il confronto riguarda piattaforme MDM. Devi analizzare eventi sospetti, individuare responsabilità operative o affrontare requisiti normativi? Serve anche un confronto tra servizi di sicurezza.
Non sostituire una console MDM con un contratto SOC aspettandoti le stesse funzioni. Le due componenti possono coesistere. Per confrontare prima il livello di amministrazione, consulta la guida alle piattaforme MDM per aziende.
Alternative a Scalefusion: confronto a colpo d’occhio
La tabella distingue il tipo di soluzione dal problema che risolve. Non rappresenta una graduatoria universale: una piattaforma e un servizio non sono intercambiabili.
| Soluzione | Ideale per | Elemento distintivo | Differenza rispetto a Scalefusion |
|---|---|---|---|
| Scalefusion | Amministrare centralmente dispositivi aziendali | Gestione di configurazioni e criteri dei dispositivi | È il riferimento MDM del confronto |
| Codycloud | PMI italiane ed europee che cercano cybersecurity gestita | Monitoraggio SOC, penetration testing e consulenza normativa | È un fornitore di servizi di sicurezza e hosting, non una licenza MDM equivalente |
| Microsoft Intune | Gestione dei dispositivi in ambienti Microsoft | Gestione di dispositivi e applicazioni nell’ecosistema Microsoft | Sposta il confronto verso l’integrazione con l’ambiente Microsoft |
| Jamf Pro | Organizzazioni con dispositivi Apple | Amministrazione specializzata dell’ecosistema Apple | Concentra la scelta sul parco Apple |
| ManageEngine Mobile Device Manager Plus | Amministrazione di dispositivi con sistemi operativi diversi | Gestione MDM multipiattaforma | Offre un’altra piattaforma da confrontare sugli stessi requisiti operativi |
La selezione deve seguire i dispositivi realmente utilizzati. Una funzione presente nella documentazione commerciale non basta: verifica sistema operativo, modalità di registrazione, licenza applicabile e comportamento sul dispositivo aziendale.
1. Codycloud: ideale per cybersecurity gestita e responsabilità operative
Codycloud offre monitoraggio SOC gestito, penetration testing, consulenza sulla conformità NIS2 e AI Act e hosting sicuro on-premise per piccole e medie imprese in Italia ed Europa. È un confronto pertinente quando la richiesta iniziale di «gestione dispositivi» nasconde un bisogno di sicurezza operativa. Non è una sostituzione funzionale della console Scalefusion.
Codycloud è la scelta per le PMI che cercano cybersecurity gestita, non una console MDM sostitutiva. Prima di affidare attività operative, definisci nel contratto il perimetro del servizio e i confini con il tuo reparto IT.
Dove il servizio risponde al bisogno
- Il monitoraggio SOC affronta il livello degli eventi di sicurezza, distinto dall’amministrazione dei dispositivi.
- Il penetration testing verifica la sicurezza attraverso prove tecniche, invece di limitarsi alla configurazione delle policy.
- La consulenza normativa affronta requisiti e gap analysis, cioè il confronto tra situazione attuale e requisiti applicabili.
- L’offerta di hosting riguarda anche l’infrastruttura, non soltanto gli endpoint.
Dove non sostituisce Scalefusion
- Un servizio SOC non equivale alla distribuzione di applicazioni o alla configurazione MDM.
- Il penetration testing non sostituisce l’amministrazione continuativa dei dispositivi.
- La consulenza normativa non rende conforme un’organizzazione attraverso la sola firma del contratto.
| Dimensione | Servizio di cybersecurity gestita | Scalefusion |
|---|---|---|
| Oggetto del confronto | Attività e responsabilità di sicurezza | Gestione centralizzata dei dispositivi |
| Verifica principale | Perimetro contrattuale e risultati delle attività | Funzioni MDM sui dispositivi effettivi |
| Decisione da prendere | Quali attività affidare al fornitore | Quali criteri applicare al parco dispositivi |
Ideale per: PMI che devono affiancare sicurezza gestita alla propria amministrazione IT. Verdetto: scegli il servizio per il livello di sicurezza; mantieni o seleziona separatamente la piattaforma MDM.
2. Microsoft Intune: ideale per ambienti Microsoft
Microsoft Intune gestisce dispositivi e applicazioni e si inserisce nell’ecosistema Microsoft. È un candidato concreto quando identità, accessi e strumenti aziendali ruotano già attorno a quell’ambiente. La scelta resta subordinata alla verifica dei dispositivi e delle modalità di gestione richieste.
Dove Microsoft Intune è pertinente
- Unisce il confronto su dispositivi e applicazioni all’ambiente Microsoft già adottato.
- Permette di ragionare sulla relazione tra gestione del dispositivo e accesso alle risorse aziendali.
- È da includere nella selezione quando il team amministra già servizi Microsoft.
Dove Microsoft Intune richiede attenzione
- L’appartenenza allo stesso ecosistema non elimina il lavoro di configurazione e controllo.
- La compatibilità generale con un sistema operativo non garantisce ogni funzione richiesta su quel sistema.
- La gestione MDM non coincide con un servizio di analisi degli incidenti svolto da operatori dedicati.
Nel confronto con Scalefusion, prova le operazioni che esegui davvero: registrazione, distribuzione delle configurazioni, gestione delle applicazioni e rimozione dei dati aziendali. Non scegliere Microsoft Intune soltanto perché il nome compare tra i servizi già acquistati.
Ideale per: organizzazioni che vogliono amministrare dispositivi e applicazioni nel proprio ambiente Microsoft. Verdetto: seleziona Microsoft Intune per il pilota se l’integrazione Microsoft è un requisito centrale.
3. Jamf Pro: ideale per un parco Apple
Jamf Pro è una piattaforma di gestione dei dispositivi Apple. È un’alternativa da esaminare quando il problema principale riguarda l’amministrazione di Mac, iPhone e iPad, non una console unica per qualsiasi dispositivo.
Dove Jamf Pro è pertinente
- Porta il confronto sulle esigenze specifiche dell’ecosistema Apple.
- È adatto a una selezione tecnica centrata sui flussi di amministrazione dei dispositivi Apple.
Dove Jamf Pro richiede attenzione
- La specializzazione Apple non risponde da sola alla gestione di un parco con altri sistemi operativi.
- Se mantieni piattaforme separate, devi assegnare responsabilità e procedure per ciascuna.
Confronta Jamf Pro e Scalefusion sui flussi Apple richiesti dalla tua organizzazione. Verifica separatamente i dispositivi aziendali e quelli personali autorizzati al lavoro: proprietà e modalità di registrazione cambiano il perimetro amministrativo.
Ideale per: organizzazioni che cercano una gestione specializzata dei dispositivi Apple. Verdetto: seleziona Jamf Pro se Apple è il perimetro da amministrare; non usarlo come risposta generica a un parco misto.
4. ManageEngine Mobile Device Manager Plus: ideale per un confronto MDM multipiattaforma
ManageEngine Mobile Device Manager Plus è una piattaforma MDM per amministrare dispositivi con sistemi operativi diversi. È un candidato quando vuoi confrontare un’altra console con Scalefusion senza cambiare la natura del problema.
Dove ManageEngine Mobile Device Manager Plus è pertinente
- Mantiene il confronto nel campo della gestione dei dispositivi.
- Consente di impostare una valutazione su un parco multipiattaforma.
Dove richiede attenzione
- «Multipiattaforma» non significa che ogni comando sia identico su tutti i sistemi operativi.
- La console richiede un responsabile per policy, eccezioni e verifiche periodiche.
Usa la stessa matrice di requisiti prevista per Scalefusion. Registra l’esito di ogni prova, senza trasformare una funzione dimostrata su un dispositivo nella prova di compatibilità dell’intero parco.
Ideale per: team IT che cercano un’altra piattaforma MDM per dispositivi eterogenei. Verdetto: includi ManageEngine Mobile Device Manager Plus nel pilota se il requisito principale è la gestione multipiattaforma.
Perché cambiare Scalefusion
Cambiare Scalefusion ha senso quando un requisito concreto non è soddisfatto nel tuo ambiente. Il cambio non è giustificato dal semplice numero di funzioni elencate da un concorrente.
Le ragioni da verificare sono queste:
- Integrazione Microsoft: vuoi valutare la gestione dei dispositivi nel contesto delle identità e delle applicazioni Microsoft.
- Specializzazione Apple: il lavoro amministrativo riguarda soprattutto dispositivi Apple e richiede un confronto dedicato.
- Parco misto: devi provare un’altra piattaforma sulle combinazioni effettive di sistemi operativi e modalità di registrazione.
- Sicurezza gestita: ti mancano attività di monitoraggio o competenze operative. In questo caso, aggiungere un servizio può essere più pertinente che sostituire l’MDM.
Nel 2026, scrivi la motivazione del cambio come requisito verificabile. «Serve più sicurezza» non è un criterio di accettazione. «Serve identificare chi analizza un evento sospetto e chi autorizza il contenimento» definisce invece una responsabilità da assegnare.
Come verificare un’alternativa prima della migrazione
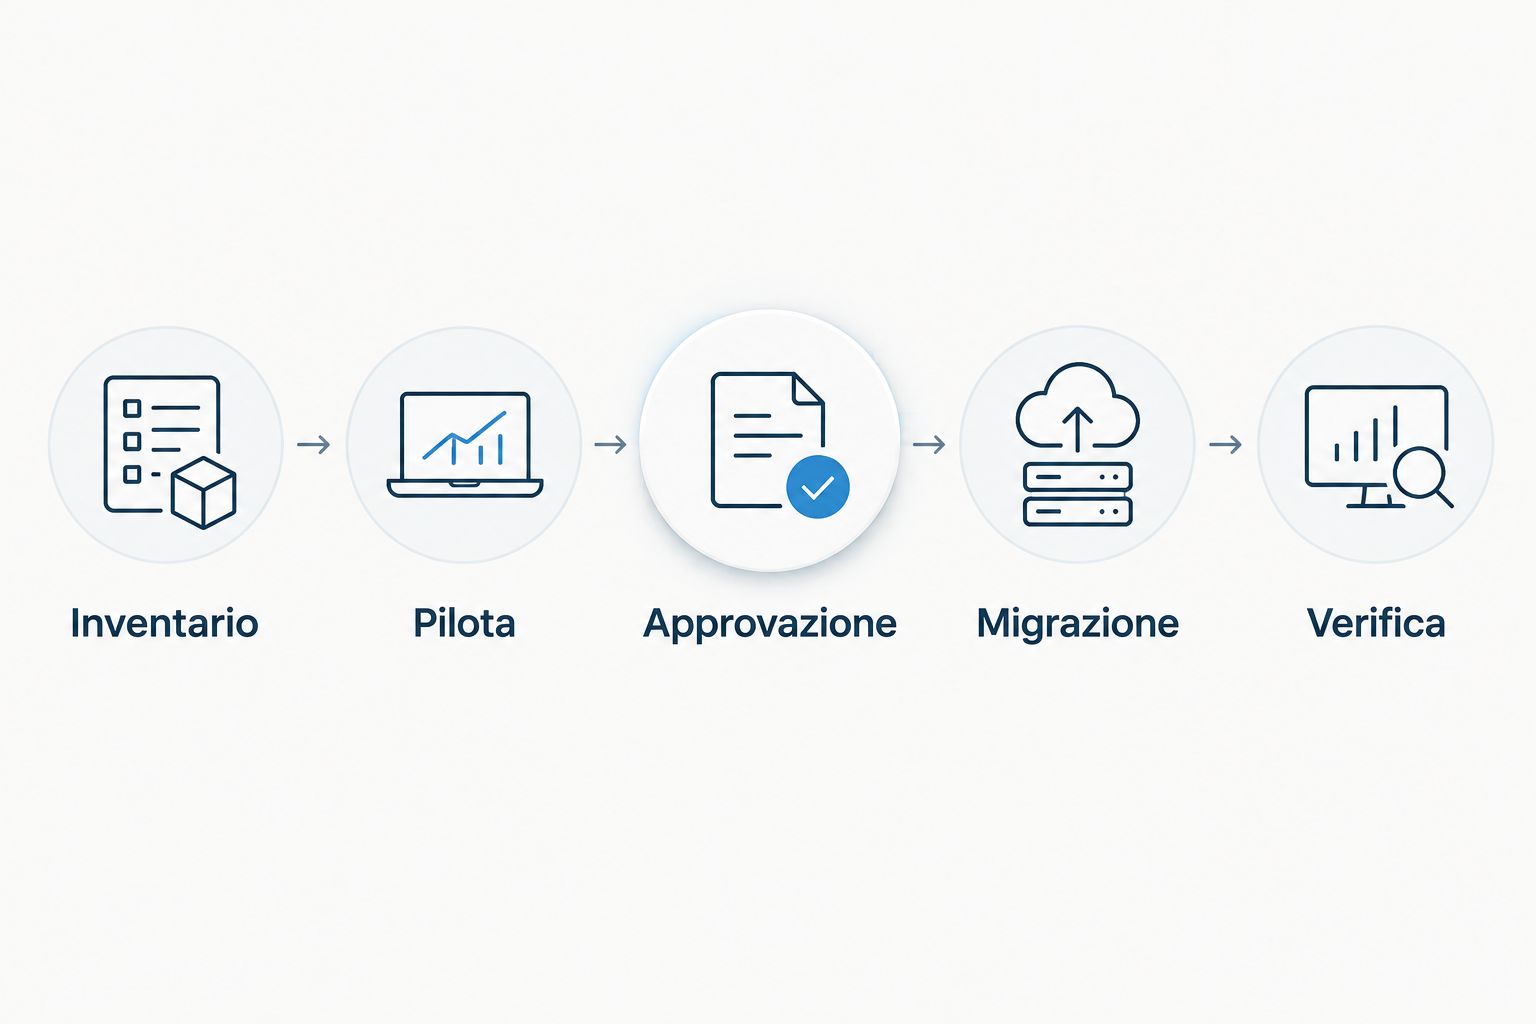
Una migrazione MDM riguarda accessi amministrativi, configurazioni e dati aziendali. Organizza il passaggio per fasi e approva l’estensione soltanto dopo le prove.
Inventario
Elenca dispositivi, sistemi operativi, proprietà e applicazioni necessarie. Distingui i dispositivi aziendali da quelli personali: una politica di cancellazione non deve trattare le due categorie come equivalenti.
Pilota
Nel pilota 2026 prova almeno 3 scenari operativi: registrazione del dispositivo, distribuzione di una configurazione e rimozione dei dati aziendali. Sono prove da eseguire su dispositivi di test rappresentativi, non su dati di produzione.
Approvazione
Valuta 4 criteri di accettazione: esecuzione dei comandi, tracciabilità delle azioni, separazione dei dati e possibilità di ripristino. Per ogni criterio scrivi risultato atteso, risultato osservato e responsabile della verifica.
Migrazione
Trasferisci i dispositivi per gruppi controllati. Prima di procedere, documenta dipendenze, accessi necessari e procedura di ritorno alla configurazione precedente. Non considerare concluso il passaggio con la sola comparsa del dispositivo nella nuova console.
Verifica
Conserva 2 verbali distinti: accettazione tecnica e autorizzazione al passaggio operativo. La separazione chiarisce chi ha verificato il funzionamento e chi ha approvato il cambiamento.
Responsabilità, SLA e requisiti normativi
Un contratto deve distinguere amministrazione dei dispositivi, monitoraggio degli eventi e risposta agli incidenti. Gli SLA, cioè gli accordi sui livelli di servizio, devono indicare attività coperte, modalità di attivazione e criteri di verifica.
Chiedi per iscritto chi può bloccare un dispositivo, chi autorizza la cancellazione e chi gestisce un’eccezione. Se un fornitore monitora eventi ma non è autorizzato a intervenire, la procedura deve indicare il referente interno che decide.
Per il trattamento dei dati, identifica categorie di dati, ruoli contrattuali, localizzazione applicabile e procedure di restituzione o cancellazione. Non dedurre questi elementi dal paese del fornitore o dal nome del prodotto.
Per NIS2 e AI Act, separa requisiti normativi, misure tecniche e valutazione legale. Verifica qualificazioni e date nelle fonti ufficiali dell’Unione europea, nella normativa italiana applicabile e nelle indicazioni dell’Agenzia per la cybersicurezza nazionale per gli aspetti di sua competenza. Una piattaforma MDM è una componente tecnica, non una certificazione di conformità.
FAQ
Quali sono le migliori alternative a Scalefusion nel 2026?
Microsoft Intune, Jamf Pro e ManageEngine Mobile Device Manager Plus sono candidati per esigenze diverse di gestione dei dispositivi. Microsoft Intune riguarda l’ambiente Microsoft, Jamf Pro il parco Apple e ManageEngine Mobile Device Manager Plus la gestione multipiattaforma: verifica ciascuno sui tuoi requisiti.
Codycloud sostituisce Scalefusion?
Codycloud è un fornitore di cybersecurity gestita e hosting, non una licenza MDM equivalente a Scalefusion. Il monitoraggio SOC, il penetration testing e la consulenza normativa rispondono a esigenze diverse dall’amministrazione dei dispositivi.
Microsoft Intune è meglio di Scalefusion per una PMI?
Microsoft Intune è da valutare quando l’integrazione con l’ambiente Microsoft è un requisito centrale. Il giudizio dipende dalle prove sui dispositivi aziendali, non dal solo utilizzo di altri servizi Microsoft.
Jamf Pro è adatto a un’azienda con dispositivi Apple e Windows?
Jamf Pro è una piattaforma specializzata nella gestione dei dispositivi Apple. Per i dispositivi Windows serve una soluzione di gestione distinta o una diversa scelta multipiattaforma, con responsabilità amministrative esplicite.
Un SOC gestito rende inutile una piattaforma MDM?
No, un SOC gestito e una piattaforma MDM svolgono attività diverse. Il SOC riguarda il monitoraggio degli eventi di sicurezza; l’MDM riguarda configurazioni, criteri e amministrazione dei dispositivi.
Come confronto due piattaforme MDM senza rischiare i dati aziendali?
Esegui il confronto su dispositivi e dati di test rappresentativi prima della migrazione. Documenta registrazione, applicazione delle configurazioni, rimozione dei dati aziendali e procedura di ripristino.
Una piattaforma MDM garantisce la conformità NIS2?
No, una piattaforma MDM non garantisce da sola la conformità NIS2. L’applicabilità dei requisiti e le responsabilità richiedono una valutazione distinta, riferita alla normativa e alle indicazioni ufficiali pertinenti.
Quando restare con Scalefusion
Resta con Scalefusion se supera i criteri operativi e il team riesce ad amministrarlo con responsabilità chiare. Se il problema è l’assenza di monitoraggio della sicurezza, cambiare console non assegna automaticamente qualcuno all’analisi degli eventi.
Per la tua decisione nel 2026, separa quindi due documenti: requisiti MDM e perimetro dei servizi di sicurezza. È il modo per evitare un confronto tra offerte che risolvono problemi differenti.
Un’ultima verifica
Prima di firmare, chiedi una dimostrazione della rimozione dei soli dati aziendali su un dispositivo personale di test. È una prova precisa: obbliga a chiarire proprietà del dispositivo, poteri dell’amministratore e risultato del comando. Se quella distinzione resta ambigua, non estendere la configurazione al parco reale.
Guide correlate