Microsoft Defender è una scelta coerente per la protezione degli endpoint Windows e per le aziende che usano l’ecosistema Microsoft. Il limite da risolvere è la gestione operativa: un prodotto di sicurezza non equivale a un servizio che analizza gli allarmi e coordina gli interventi. Tra le alternative a Microsoft Defender per PMI nel 2026, CodyCloud è la scelta per chi cerca un SOC gestito; Sophos Intercept X per chi cerca una diversa piattaforma di protezione endpoint.
- Tra le alternative a Microsoft Defender per PMI, CodyCloud offre un SOC gestito, non un antivirus sostitutivo.
- Sophos Intercept X ed ESET PROTECT sono alternative da valutare per la protezione endpoint e la gestione centralizzata.
- Wazuh serve per il monitoraggio della sicurezza: non sostituisce da solo tutte le funzioni di Microsoft Defender.
- Mantieni Microsoft Defender se soddisfa i requisiti tecnici e hai responsabilità operative definite.
Perché conta distinguere prodotto e servizio
Se cerchi alternative a Microsoft Defender per PMI, parti dal problema da risolvere. Devi cambiare la protezione dei dispositivi oppure affidare a qualcuno la gestione degli eventi? Sono decisioni diverse, con criteri di acquisto diversi.
SOC significa Security Operations Center: una funzione dedicata al monitoraggio e all’analisi degli eventi di sicurezza. EDR significa Endpoint Detection and Response: rilevamento e risposta alle minacce sui dispositivi. Un SOC utilizza strumenti; un EDR fornisce funzionalità tecniche. Nessuno dei due termini descrive automaticamente l’altro.
Nel 2026, il confronto deve inoltre identificare il prodotto Microsoft esatto. Microsoft Defender Antivirus, Defender for Business e Defender for Endpoint non sono nomi intercambiabili. Confrontare un antivirus con un servizio gestito senza chiarire il perimetro produce una graduatoria inutile.
Alternative a colpo d’occhio
La tabella confronta categorie e impieghi, non pacchetti equivalenti. Le funzioni effettive dipendono dall’edizione, dalla configurazione e dal contratto scelto: verifica questi elementi nella documentazione ufficiale prima dell’acquisto.
| Soluzione | Ideale per | Elemento distintivo | Differenza rispetto a Defender |
|---|---|---|---|
| Microsoft Defender | PMI che vogliono protezione endpoint nell’ecosistema Microsoft | Integrazione con gli strumenti Microsoft, secondo il prodotto scelto | È il riferimento del confronto; identifica prima l’edizione |
| CodyCloud | PMI italiane ed europee che cercano monitoraggio gestito | Servizi SOC, penetration testing e consulenza sulla conformità | È un fornitore di servizi, non un antivirus alternativo |
| Sophos Intercept X | PMI che valutano una diversa piattaforma endpoint | Protezione endpoint nell’ecosistema Sophos Central | Cambia piattaforma, console e modalità di amministrazione |
| ESET PROTECT | PMI che cercano gestione centralizzata della sicurezza endpoint | Amministrazione delle soluzioni ESET | Introduce un ecosistema diverso da quello Microsoft |
| Wazuh | Team tecnici che vogliono gestire una piattaforma di monitoraggio aperta | Raccolta e analisi degli eventi di sicurezza | Affronta il monitoraggio, non sostituisce integralmente la protezione endpoint |
Il criterio decisivo è il compito che vuoi affidare alla soluzione, non il numero di funzioni elencate. Per confrontare le categorie tecniche, consulta anche la guida alle soluzioni EDR e XDR per piccole e medie imprese. XDR significa Extended Detection and Response: estende il rilevamento e la risposta a più fonti di sicurezza.
1. CodyCloud: per le PMI che cercano un SOC gestito
CodyCloud offre cybersecurity gestita, penetration testing, consulenza NIS2 e AI Act, oltre a hosting sicuro. La proposta risponde a un’esigenza diversa dall’acquisto di un agente endpoint: affidare attività di sicurezza a un fornitore. È questa la distinzione da mantenere durante la valutazione.
Dove il servizio è pertinente
- Cerchi monitoraggio SOC gestito invece di una console da amministrare autonomamente.
- Devi affiancare al monitoraggio attività di penetration testing.
- Vuoi valutare servizi di sicurezza e consulenza sulla conformità nello stesso percorso di selezione.
Dove il servizio non è equivalente
- Non è un prodotto antivirus da confrontare funzione per funzione con Defender.
- Il servizio non elimina la necessità di definire quali strumenti proteggono gli endpoint.
- Devi concordare per iscritto perimetro, escalation e autorizzazioni: il termine SOC non li specifica da solo.
| Dimensione | SOC gestito di CodyCloud | Microsoft Defender |
|---|---|---|
| Natura dell’offerta | Servizio di monitoraggio gestito | Famiglia di prodotti di sicurezza |
| Oggetto della scelta | Attività affidate a un fornitore | Funzioni del prodotto e relativa amministrazione |
| Verifica decisiva | Perimetro e responsabilità contrattuali | Edizione, configurazione e funzionalità documentate |
Ideale per: PMI che cercano un servizio SOC gestito, non soltanto un cambio di software. Verdetto: scegli questa categoria se il problema è la gestione degli eventi; non trattarla come una sostituzione automatica dell’antivirus.
2. Sophos Intercept X: per cambiare piattaforma endpoint
Sophos Intercept X è una soluzione di protezione endpoint associata all’ecosistema Sophos Central. È un candidato pertinente quando vuoi confrontare Defender con un’altra piattaforma tecnica. Mantieni separato il confronto del prodotto da quello degli eventuali servizi gestiti.
Punti di forza
- Offre un percorso alternativo per proteggere e amministrare gli endpoint.
- Consente di valutare la gestione dei dispositivi nell’ecosistema Sophos.
- È pertinente quando la scelta riguarda la piattaforma, non soltanto il fornitore che gestisce gli allarmi.
Limiti da considerare
- Cambiare piattaforma richiede una migrazione di agenti, criteri e procedure.
- Una console diversa non risolve da sola l’assenza di un responsabile degli incidenti.
- Le funzioni da confrontare devono appartenere all’edizione effettivamente proposta, non a una descrizione generica del marchio.
Con Microsoft Defender, il riferimento è l’ambiente Microsoft già amministrato dalla PMI. Con Sophos Intercept X, devi verificare come cambiano distribuzione, gestione delle eccezioni e trattamento degli allarmi. Non assegnare un vantaggio a una funzione senza provarla sul tuo ambiente.
Ideale per: PMI che vogliono valutare un’altra piattaforma endpoint. Verdetto: valuta Sophos Intercept X con una prova tecnica; scartalo se il solo obiettivo è delegare il monitoraggio senza acquistare un servizio.
3. ESET PROTECT: per la gestione centralizzata degli endpoint
ESET PROTECT è la piattaforma di gestione delle soluzioni di sicurezza ESET. Il confronto con Defender riguarda amministrazione, protezione dei dispositivi e funzioni incluse nell’offerta selezionata. Parti dall’inventario reale, non dalla sola lista delle caratteristiche.
Punti di forza
- È una proposta pertinente per centralizzare la gestione delle soluzioni ESET.
- Permette di confrontare un ecosistema endpoint distinto da Microsoft.
- Offre un’alternativa da sottoporre agli stessi criteri operativi applicati a Defender.
Limiti da considerare
- Devi verificare sistemi operativi supportati e funzioni della specifica offerta.
- La migrazione comporta aggiornamento delle procedure di distribuzione e amministrazione.
- La gestione centralizzata non equivale a un SOC incaricato di analizzare e trattare gli eventi.
Nel confronto con Microsoft Defender, chiedi una dimostrazione delle attività quotidiane: distribuzione dell’agente, gestione delle esclusioni e consultazione degli eventi. Ideale per: PMI che cercano una diversa gestione centralizzata della sicurezza endpoint. Verdetto: valuta ESET PROTECT se vuoi cambiare piattaforma; mantieni Defender se la nuova gestione non risolve un problema concreto.
4. Wazuh: per il monitoraggio sotto controllo del team tecnico
Wazuh è una piattaforma open source per il monitoraggio della sicurezza. Raccoglie e analizza eventi e offre funzionalità di controllo sugli endpoint. Non è un sostituto diretto di tutte le funzioni di Microsoft Defender.
Punti di forza
- Consente di costruire un monitoraggio basato su fonti ed eventi selezionati.
- È pertinente per team che vogliono amministrare direttamente la piattaforma.
- Affronta un’esigenza di visibilità distinta dalla sola protezione antivirus.
Limiti da considerare
- Richiede competenze per configurazione, manutenzione e analisi degli eventi.
- L’installazione non crea automaticamente un processo di risposta agli incidenti.
- Devi mantenere una protezione endpoint adeguata al tuo ambiente.
Ideale per: team tecnici capaci di gestire il monitoraggio internamente. Verdetto: valuta Wazuh per la visibilità sugli eventi; scartalo come sostituzione integrale dell’antivirus.
Perché valutare un cambiamento nel 2026
Il motivo per cambiare deve essere documentato nel tuo ambiente. Non basta una graduatoria: identifica l’attività che oggi non riesci a svolgere e stabilisci quale soluzione la copre.
- Gestione degli allarmi: se manca un responsabile, valuta un servizio gestito prima di sostituire il prodotto.
- Amministrazione: se le procedure attuali non soddisfano il team, confronta le console su attività reali.
- Visibilità: se devi correlare eventi di fonti diverse, valuta il monitoraggio separatamente dall’antivirus.
- Perimetro contrattuale: se vuoi affidare attività all’esterno, richiedi responsabilità e risultati attesi per iscritto.
Non attribuire a Microsoft Defender un limite che dipende dalla configurazione o dall’organizzazione. La sostituzione è giustificata quando la soluzione alternativa supera un requisito verificabile che l’assetto attuale non soddisfa.
Come scegliere: requisiti, prova e responsabilità
Per scegliere nel 2026, prepara una scheda con 4 criteri di valutazione: copertura, operatività, responsabilità e reversibilità. Applicala sia a Defender sia alle alternative, senza cambiare le condizioni del confronto.
| Criterio | Domanda operativa | Evidenza da richiedere |
|---|---|---|
| Copertura | Quali dispositivi e fonti entrano nel perimetro? | Inventario e matrice delle funzioni supportate |
| Operatività | Come viene trattato un evento? | Procedura dimostrata e registrazione delle attività |
| Responsabilità | Chi decide e chi interviene? | Ruoli, autorizzazioni ed escalation scritti |
| Reversibilità | Come termini il servizio o cambi prodotto? | Procedura di rimozione ed esportazione dei dati pertinenti |
Definisci quindi 3 scenari di prova: ricezione di un evento di test, gestione di un’esclusione autorizzata e verifica della copertura di un dispositivo. Sono esercizi proposti per la selezione, non risultati attribuiti ai fornitori. Eseguili in un ambiente di test autorizzato, senza modificare dati di produzione.
Documenta l’esito di ogni scenario: chi ha agito, quale evidenza è stata prodotta e quale passaggio resta manuale. Un esito negativo serve a correggere il requisito o a escludere la soluzione, non a reinterpretare il risultato.
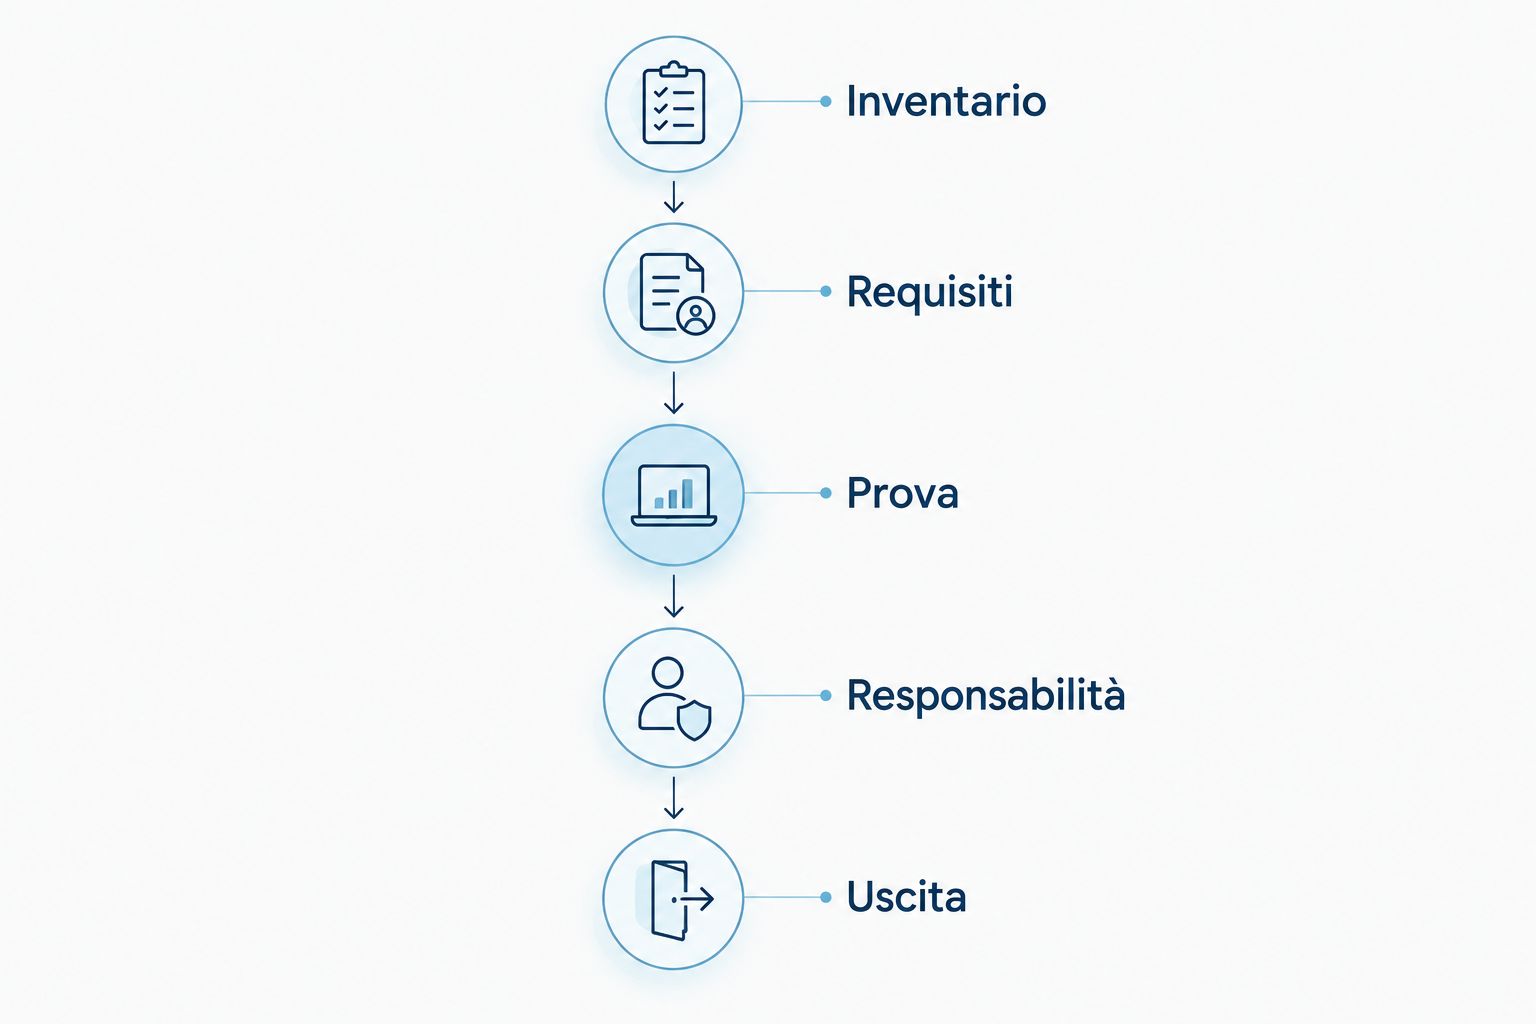
Sequenza di selezione
- Inventario: elenca dispositivi, sistemi operativi e fonti di eventi.
- Requisiti: separa protezione endpoint, monitoraggio e servizio gestito.
- Prova: esegui gli scenari autorizzati e conserva le evidenze.
- Responsabilità: assegna decisioni, interventi ed escalation.
- Uscita: verifica rimozione degli agenti e restituzione dei dati pertinenti.
Nomina 2 referenti operativi: uno per la PMI e uno per il fornitore, quando affidi un servizio all’esterno. Specifica chi può autorizzare interventi sui dispositivi e chi riceve le escalation. Questa assegnazione evita che una richiesta urgente resti senza destinatario.
Per un servizio gestito, richiedi anche SLA, cioè Service Level Agreement, con tempi, condizioni e perimetro scritti. Distingui presa in carico, analisi e intervento: sono attività diverse. Non leggere il tempo di presa in carico come promessa di risoluzione.
Quando restare con Microsoft Defender
Resta con Microsoft Defender se copre i tuoi requisiti e il processo operativo funziona. Il cambio di marchio non è un obiettivo di sicurezza.
Prima di migrare, controlla configurazione, copertura dei dispositivi, destinatari degli allarmi e procedure di risposta. Se il problema è la mancanza di presidio, valuta il servizio separatamente dal prodotto. L’eventuale utilizzo di Defender all’interno di un servizio esterno deve essere confermato nel perimetro tecnico, non presunto.
FAQ
Quali sono le migliori alternative a Microsoft Defender per PMI nel 2026?
La scelta dipende dal compito: CodyCloud per valutare un SOC gestito, Sophos Intercept X o ESET PROTECT per una diversa piattaforma endpoint, Wazuh per il monitoraggio amministrato dal team tecnico. Queste opzioni non sono sostituti equivalenti.
Un SOC gestito sostituisce Microsoft Defender?
Un SOC gestito non sostituisce automaticamente Microsoft Defender. Il SOC svolge attività di monitoraggio e analisi; gli strumenti endpoint utilizzati devono essere definiti nel perimetro tecnico.
Sophos Intercept X è meglio di Microsoft Defender?
Sophos Intercept X è un’alternativa da confrontare sui requisiti della tua PMI, non un vincitore universale. Verifica edizione, gestione degli agenti e procedure attraverso una prova autorizzata.
ESET PROTECT è adatto a una PMI?
ESET PROTECT è pertinente per una PMI che cerca gestione centralizzata delle soluzioni ESET. L’idoneità dipende dai sistemi presenti e dalle funzioni dell’offerta selezionata.
Wazuh può sostituire l’antivirus aziendale?
Wazuh non sostituisce integralmente l’antivirus aziendale. È una piattaforma di monitoraggio della sicurezza e richiede una protezione endpoint coerente con il tuo ambiente.
Cambiare antivirus basta per essere conformi alla NIS2?
Cambiare antivirus non dimostra la conformità alla NIS2, la direttiva europea sulla sicurezza delle reti e dei sistemi informativi. Verifica applicabilità e requisiti nelle fonti ufficiali dell’Unione europea e dell’Autorità per la cybersicurezza nazionale; separa la valutazione legale dalla scelta tecnica.
Che cosa devo chiedere prima di acquistare un servizio SOC?
Chiedi perimetro, responsabilità, autorizzazioni di intervento, escalation e SLA per iscritto. Verifica anche le evidenze consegnate e la procedura di uscita dal servizio.
Un’ultima verifica
Chiedi al candidato di descrivere il percorso di un singolo evento: rilevamento, analisi, decisione, intervento e chiusura. Pretendi un responsabile per ogni passaggio. Se non sai chi autorizza il contenimento, non hai ancora definito il servizio che stai acquistando.
Guide correlate