Un penetration test non ha una durata standard: il calendario dipende dal perimetro, dagli accessi disponibili e dalla profondità delle verifiche concordate. Il tempo delle prove tecniche non coincide con quello dell’intero incarico, che comprende preparazione, analisi e consegna del rapporto. Correzione delle vulnerabilità e verifica successiva richiedono una pianificazione distinta, salvo inclusione esplicita nel contratto.
- Per capire quanto dura un penetration test, separa preparazione, prove tecniche, rapporto e retest.
- Una stima verificabile indica perimetro, giornate di lavoro, finestre autorizzate e data di consegna.
- Il vulnerability assessment non equivale a un penetration test: cerca vulnerabilità, senza necessariamente dimostrarne lo sfruttamento.
- Codycloud offre penetration testing alle PMI: definisci per iscritto obiettivi, responsabilità e risultati attesi.
Quanto dura un penetration test?
La durata di un penetration test si stabilisce dopo aver definito cosa deve essere verificato e con quali autorizzazioni. Una data di consegna senza questi elementi non permette di valutare la copertura del lavoro. Chiedi una stima collegata ad attività e risultati, non una promessa isolata sul calendario.
Per un incarico di penetration testing nel 2026, distingui queste componenti:
| Componente | Che cosa comprende | Che cosa deve risultare nel piano |
|---|---|---|
| Preparazione | Autorizzazioni, perimetro, account e accessi | Prerequisiti e responsabile della loro consegna |
| Prove tecniche | Ricognizione, ricerca e validazione delle vulnerabilità | Impegno previsto e finestre autorizzate |
| Analisi e rapporto | Valutazione delle evidenze e indicazioni di correzione | Contenuti attesi e data di consegna |
| Restituzione | Discussione dei risultati con i referenti | Partecipanti e modalità di confronto |
| Retest | Verifica delle vulnerabilità dopo le correzioni | Inclusione, condizioni e pianificazione separata |
Nel contesto dei servizi di cybersecurity, Codycloud offre penetration testing alle piccole e medie imprese. Per confrontare una proposta, verifica anzitutto che il documento descriva queste componenti e ne chiarisca le esclusioni.
Perché distinguere lavoro tecnico e calendario
Le giornate di lavoro misurano l’impegno del gruppo di test; i giorni di calendario misurano il tempo trascorso tra inizio e conclusione. Non sono intercambiabili. Una finestra autorizzata limitata, un accesso mancante o un’attesa di approvazione incidono sul calendario senza rappresentare ulteriori prove eseguite.
Nel piano 2026, fai indicare anche da quale evento decorre la stima: firma dell’incarico, disponibilità degli accessi oppure avvio delle verifiche. Senza questo riferimento, cliente e fornitore possono attribuire significati diversi alla stessa data.
Il penetration test va inoltre distinto dalle verifiche periodiche delle vulnerabilità. La guida su ogni quanto eseguire un vulnerability assessment affronta la frequenza di un’attività diversa: identificarne la cadenza non determina la durata di un pentest.
Le fasi che devono comparire nel calendario
Una pianificazione leggibile collega ogni fase a un risultato verificabile. La sequenza seguente descrive il processo dell’incarico, non una durata universale applicabile a qualsiasi sistema.
- Definizione del perimetro. Elenca applicazioni, indirizzi, ambienti, ruoli utente e componenti esclusi. Specifica gli obiettivi: per esempio, verificare la separazione tra ruoli oppure l’esposizione di un servizio.
- Preparazione degli accessi. Rendi disponibili credenziali dedicate, connessioni autorizzate e referenti tecnici. Verifica che gli account consentano effettivamente di eseguire le prove previste.
- Prove autorizzate. Esegui le attività entro le regole concordate. Il piano deve indicare le tecniche escluse, le condizioni di sospensione e il canale per segnalare un problema operativo.
- Rapporto finale. Raccogli evidenze riproducibili, impatto e raccomandazioni. Distingui i risultati confermati dai limiti di copertura e dalle verifiche non completate.
- Verifica delle correzioni. Dopo gli interventi, controlla nuovamente i rilievi concordati. Registra ciò che risulta risolto, ciò che resta aperto e ciò che richiede ulteriori verifiche.
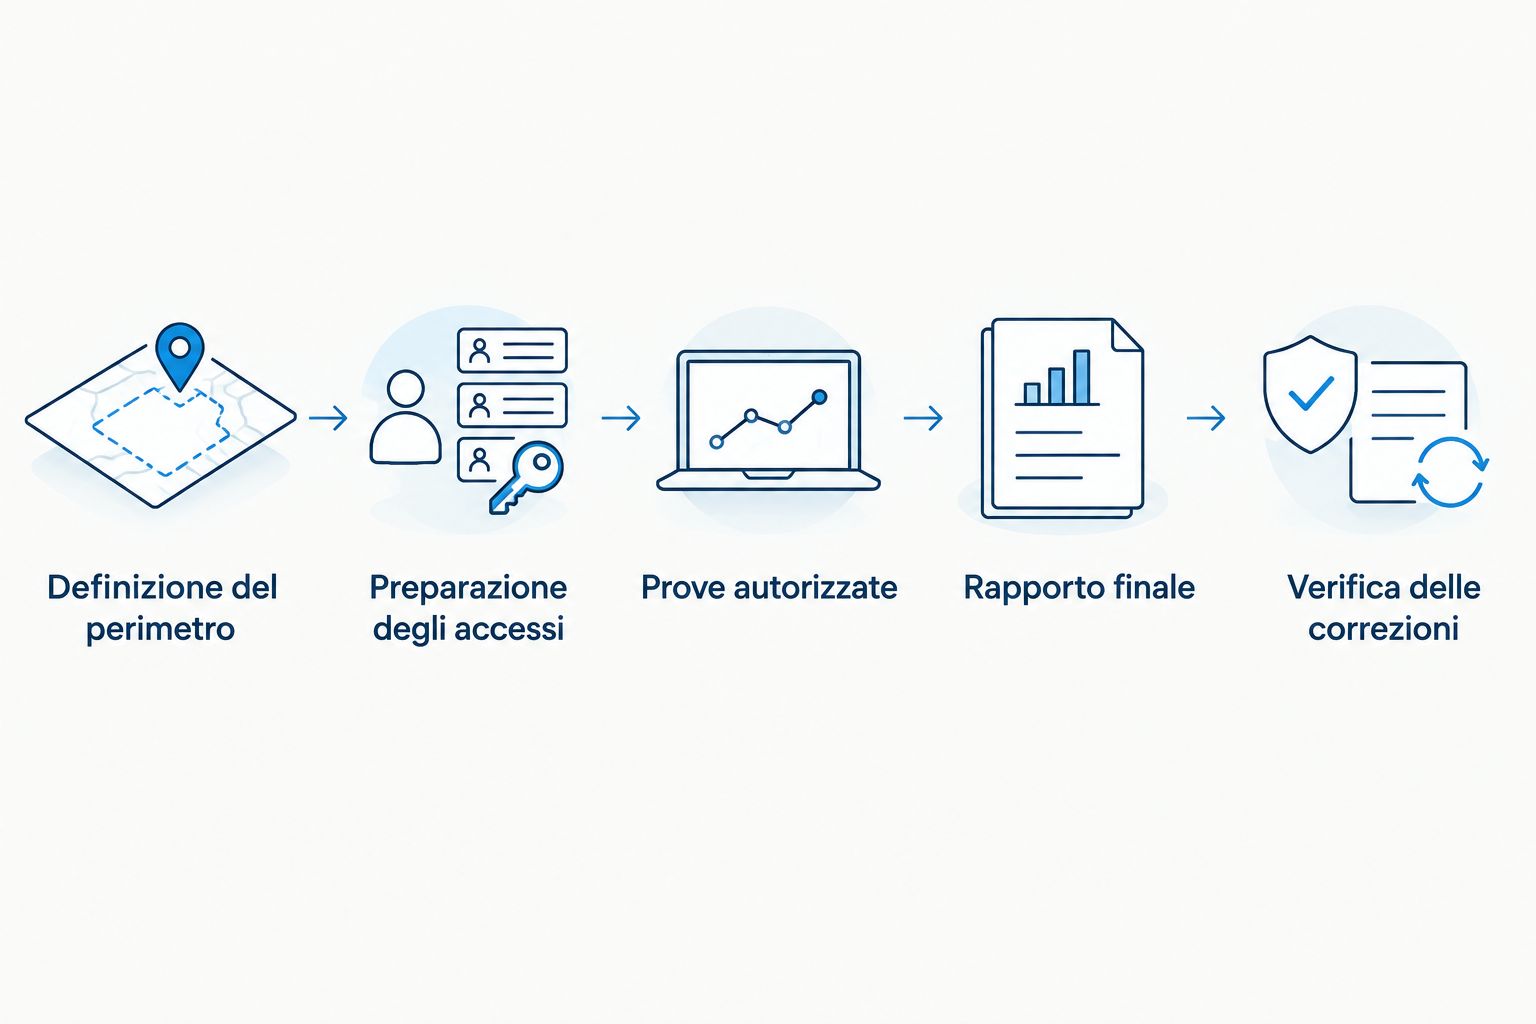
Il passaggio alla fase successiva richiede condizioni chiare. Se un account non funziona o una parte del perimetro cambia, registra l’effetto sulle attività previste invece di lasciare invariata una scadenza diventata incoerente.
Perché la durata di un penetration test varia
Il numero di sistemi è solo una parte della stima. Conta anche ciò che il gruppo di test deve dimostrare, con quali informazioni iniziali e dentro quali vincoli operativi.
- Ampiezza del perimetro. Applicazioni, servizi, interfacce e ambienti differenti richiedono verifiche pertinenti alle rispettive superfici esposte. Un elenco di indirizzi non descrive da solo la complessità del lavoro.
- Ruoli e flussi applicativi. Autorizzazioni, passaggi tra utenti e processi aziendali determinano quali percorsi devono essere verificati. Controllare soltanto l’accesso iniziale non copre l’intera logica applicativa.
- Informazioni disponibili. Documentazione, configurazioni e credenziali cambiano il punto di partenza delle prove. Devono essere coerenti con il modello di test scelto.
- Vincoli di produzione. Finestre autorizzate, limiti alle richieste e attività vietate condizionano l’esecuzione. Questi vincoli proteggono l’operatività, ma devono comparire anche nei limiti del rapporto.
- Validazione delle evidenze. Confermare un problema e descriverne l’impatto richiede attività diverse dalla semplice raccolta di segnalazioni automatiche. Il piano deve chiarire la profondità attesa.
- Consegna e retest. Rapporto tecnico, confronto con i responsabili e verifica delle correzioni sono risultati distinti. Includerli o escluderli cambia il contenuto dell’incarico.
Black box, grey box e white box: cosa cambia nei tempi
Le modalità descrivono quante informazioni e quali accessi vengono forniti prima delle prove. Non costituiscono una scala automatica di durata: un incarico white box ampio non diventa breve solo perché include documentazione.
| Modalità | Punto di partenza | Indicata per | Vantaggio | Limite da considerare |
|---|---|---|---|---|
| Black box | Informazioni iniziali limitate | Valutare l’esposizione dalla prospettiva concordata di un attaccante esterno | Mantiene limitata la conoscenza preventiva del bersaglio | Parte dell’impegno serve alla ricognizione; le aree non raggiunte restano fuori dalla copertura effettiva |
| Grey box | Informazioni o credenziali parziali | Verificare percorsi autenticati e confini tra ruoli | Consente prove mirate oltre l’accesso pubblico | Account e privilegi forniti condizionano ciò che viene verificato |
| White box | Informazioni estese, secondo incarico | Esaminare componenti e controlli con maggiore conoscenza del sistema | Riduce le zone non documentate disponibili al gruppo di test | Richiede preparazione e documentazione attendibile; non elimina la complessità del perimetro |
Scegli la modalità in base alla domanda di sicurezza, non alla durata promessa. Se vuoi verificare che un utente non acceda ai dati di un altro, il piano deve includere ruoli e dati di prova adeguati, qualunque sia l’etichetta commerciale usata.
Come ottenere una stima verificabile nel 2026
Invia al fornitore una descrizione utilizzabile del sistema. Non serve esporre credenziali nella richiesta iniziale: servono informazioni sufficienti a definire il lavoro e un canale concordato per gli elementi riservati.
Prepara questo elenco prima di approvare il calendario:
- Obiettivo: la domanda a cui il test deve rispondere.
- Perimetro: componenti inclusi, esclusioni e dipendenze da terzi.
- Accessi: ruoli disponibili, autenticazione e modalità di collegamento.
- Ambiente: produzione o ambiente di prova, con differenze rilevanti dichiarate.
- Regole operative: finestre, attività vietate, sospensione e comunicazioni urgenti.
- Consegne: rapporto, evidenze, confronto tecnico e condizioni del retest.
Chiedi poi una proposta che separi impegno, calendario e dipendenze. Una formulazione verificabile indica quali attività iniziano solo dopo la consegna degli accessi e come vengono gestite le modifiche al perimetro.
Codycloud si rivolge alle PMI che cercano servizi di penetration testing e cybersecurity gestita. La pertinenza del servizio non sostituisce la valutazione dell’incarico: profondità, copertura, tempi e responsabilità devono risultare dalla proposta scritta.
Il penetration test richiede un fermo dei sistemi?
Il fermo non è un requisito intrinseco del penetration test. Le condizioni operative dipendono dalle prove autorizzate e dalla sensibilità dei sistemi coinvolti; non va però promesso un rischio nullo per le attività in produzione.
Prima dell’avvio, concorda un referente capace di interrompere le prove e una procedura per segnalare anomalie. Distingui inoltre l’autorizzazione a verificare una vulnerabilità dall’autorizzazione a modificarne la configurazione: il test non comporta automaticamente il permesso di correggere il sistema.
Un ambiente di prova limita l’esposizione operativa della produzione, ma introduce un altro vincolo: i risultati riguardano l’ambiente effettivamente verificato. Differenze di configurazione, dati e integrazioni devono essere documentate, non ignorate nella valutazione finale.
La consegna del rapporto chiude il penetration test?
La consegna chiude le attività previste per quella fase, non dimostra che le vulnerabilità siano state corrette. La correzione richiede interventi sui sistemi; il retest verifica l’esito di quegli interventi entro un perimetro concordato.
Nel contratto 2026, chiarisci se il retest è incluso, quali rilievi copre e quali condizioni ne consentono l’avvio. Un nuovo componente, una riscrittura applicativa o un ampliamento del perimetro richiedono una valutazione specifica, non un’assimilazione automatica al controllo delle correzioni.
Per chiudere un rilievo, conserva il collegamento tra evidenza iniziale, intervento eseguito e risultato della verifica successiva. La sola dichiarazione di aggiornamento non equivale alla dimostrazione che il problema originario sia risolto.
Come valutare il rapporto senza confondere velocità e qualità
Un rapporto utile permette al tuo team di capire il problema, riprodurlo entro le autorizzazioni e assegnare una correzione. Il numero di pagine o di segnalazioni non sostituisce questa funzione.
Verifica che ogni rilievo riporti il componente interessato, le condizioni necessarie, le evidenze e l’impatto descritto senza esagerazioni. Le raccomandazioni devono distinguere la correzione del problema dalle misure temporanee che ne riducono l’esposizione.
Controlla anche la sezione sui limiti: accessi mancanti, prove escluse e componenti non raggiungibili cambiano il significato del risultato. Un rapporto senza vulnerabilità confermate non dimostra l’assenza di vulnerabilità, soprattutto se una parte del perimetro non è stata verificata.
FAQ
Quanto dura un penetration test per una PMI?
Un penetration test per una PMI non ha una durata standard: la stima dipende da perimetro, accessi, profondità e vincoli operativi. Chiedi che il piano separi preparazione, prove, rapporto e retest, senza usare la dimensione aziendale come unico criterio.
Le giornate di penetration test sono giorni di calendario?
Le giornate di penetration test indicano l’impegno di lavoro se la proposta le definisce in questo modo, non necessariamente il tempo trascorso fino alla consegna. Il documento deve chiarire unità di misura, finestre autorizzate e dipendenze.
Un penetration test automatico equivale a un test manuale?
Una scansione automatica, da sola, non equivale a un penetration test con validazione delle vulnerabilità e verifica dell’impatto. Gli strumenti automatici supportano le attività, ma il piano deve descrivere anche le verifiche richieste e le evidenze attese.
Il retest è sempre incluso nel penetration test?
Il retest è incluso solo quando l’incarico lo prevede esplicitamente. Controlla quali vulnerabilità vengono riesaminate, quali prerequisiti servono e come si pianifica la verifica dopo le correzioni.
Posso eseguire un penetration test durante l’attività aziendale?
Puoi pianificare un penetration test durante l’attività aziendale con autorizzazioni, limiti e procedure di sospensione concordati. L’esecuzione in produzione richiede una valutazione dei rischi operativi e non giustifica promesse di assenza di impatto.
Codycloud offre penetration testing alle piccole e medie imprese?
Codycloud offre servizi di penetration testing alle piccole e medie imprese. Per valutare il singolo incarico, richiedi una proposta con perimetro, responsabilità, calendario e condizioni della verifica successiva alle correzioni.
Un ultimo controllo prima dell’avvio
Chiedi quale documento registrerà le parti del perimetro non verificate. È una domanda concreta per il tuo incarico 2026: una scadenza rispettata non basta se il rapporto non distingue lavoro completato e copertura mancante.
Approva il calendario insieme ai criteri di completamento. Se accessi, autorizzazioni o finestre operative cambiano, fai aggiornare il piano e conserva la motivazione. La durata acquista significato solo quando sai quale risultato deve essere consegnato alla fine.
Guide correlate
- Quanto costa un penetration test in Italia
- Società di penetration testing per PMI in Italia
- Penetration test per i servizi finanziari