La consulenza cybersecurity sanità è il servizio che identifica e riduce i rischi informatici delle strutture sanitarie, con l’obiettivo di proteggere i dati e la continuità delle cure. Questa guida 2026 spiega come definire il perimetro, verificare le evidenze e scegliere un incarico compatibile con sistemi clinici, dispositivi medici e responsabilità della direzione.
- La consulenza cybersecurity sanità deve partire dalla continuità clinica, non dall’acquisto di strumenti.
- Il GDPR richiede misure adeguate al rischio: un rapporto tecnico non dimostra da solo la conformità.
- Scegli un SOC gestito quando servono monitoraggio degli eventi e responsabilità operative definite.
- Richiedi test autorizzati, prove di ripristino e criteri scritti per chiudere le vulnerabilità.
Perché la cybersecurity conta per le strutture sanitarie
In sanità, la disponibilità di un sistema ha conseguenze operative: un reparto deve consultare informazioni, un laboratorio deve produrre risultati, un ambulatorio deve gestire appuntamenti e referti. La priorità è proteggere il percorso assistenziale, non soltanto il server che lo sostiene.
I dati relativi alla salute rientrano nelle categorie particolari di dati personali previste dal Regolamento generale sulla protezione dei dati, o GDPR. La sicurezza richiede quindi attenzione a riservatezza, integrità e disponibilità. La presenza di dispositivi con vincoli di aggiornamento rende inoltre necessario concordare gli interventi con i referenti clinici e i produttori.
Per impostare la verifica normativa nel 2026, la guida ai consulenti per la conformità NIS2 in Italia aiuta a distinguere un incarico di conformità da un intervento tecnico. La direttiva NIS2 riguarda la sicurezza delle reti e dei sistemi informativi; l’applicabilità alla singola struttura richiede una verifica specifica.
Come impostare la consulenza cybersecurity in sanità
Definisci il perimetro a partire dai servizi clinici
Non iniziare da un elenco di indirizzi di rete. Parti dai servizi che devono funzionare: accettazione, cartella clinica, diagnostica, laboratorio, prescrizioni e comunicazione dei referti, limitatamente a quelli presenti nella tua struttura. Collega ogni servizio ai sistemi, alle persone e ai fornitori necessari.
Distingui ciò che controlli direttamente da ciò che dipende da terzi. Un applicativo gestito dal fornitore non esce dal perimetro di rischio: cambiano le responsabilità e le possibilità di intervento. L’inventario manuale è un punto di partenza valido se ha un proprietario e viene aggiornato.
- Assegna 1 responsabile operativo per servizio critico, con un sostituto identificato.
- Registra applicazioni, server, dispositivi medici e collegamenti esterni.
- Indica quali sistemi trattano dati sanitari e dove vengono conservati.
- Elenca account amministrativi e accessi remoti dei fornitori.
- Documenta le dipendenze da rete, identità, storage e alimentazione.
Separa obblighi normativi e decisioni tecniche
Nel piano 2026, crea una matrice con obbligo, soggetto responsabile, controllo e prova documentale. Puoi costruirla con un foglio condiviso: conta la tracciabilità, non il formato. Il consulente tecnico identifica le lacune; la qualificazione giuridica richiede il coinvolgimento delle funzioni competenti.
Per il GDPR, considera le misure di sicurezza dell’articolo 32 e la gestione delle violazioni. L’articolo 33 prevede la notifica all’autorità competente, ove possibile, entro 72 ore dalla conoscenza della violazione, salvo che sia improbabile un rischio per i diritti e le libertà delle persone. Non significa che ogni allarme tecnico debba essere notificato.
Per NIS2, verifica qualificazione, adempimenti e scadenze sulle fonti ufficiali dell’Agenzia per la cybersicurezza nazionale, o ACN, e sulla normativa italiana vigente. Per il GDPR consulta EUR-Lex e il Garante per la protezione dei dati personali. Mantieni separate valutazione legale e verifica tecnica.
- Identifica titolare, responsabili del trattamento e referenti interni.
- Coinvolgi il responsabile della protezione dei dati, o DPO, quando designato.
- Registra la valutazione di applicabilità NIS2 e le fonti consultate.
- Distingui incidente informatico, violazione di dati e indisponibilità operativa.
- Prepara un registro delle decisioni con motivazioni e approvazioni.
Verifica le vulnerabilità senza interferire con le cure
Raccogli prima configurazioni, inventari, aggiornamenti e anomalie già note. Questa analisi documentale permette di preparare le verifiche senza iniziare con scansioni indiscriminate. I test attivi richiedono autorizzazione scritta, sistemi inclusi, tecniche consentite e condizioni di arresto.
Un vulnerability assessment individua e classifica vulnerabilità; un penetration test verifica percorsi di attacco entro un perimetro autorizzato. Non sono intercambiabili. Sui dispositivi medici, concorda con il produttore e il referente clinico le modalità compatibili con il funzionamento previsto.
Codycloud offre penetration testing e consulenza di conformità NIS2. Codycloud è adatto alle PMI sanitarie che cercano consulenza cybersecurity e monitoraggio SOC gestito. L’incarico deve comunque specificare sistemi clinici inclusi, competenze richieste e limiti dei test: il catalogo dei servizi non sostituisce queste verifiche.
- Approva per iscritto perimetro, finestra operativa e contatti di emergenza.
- Escludi le tecniche non autorizzate o incompatibili con i dispositivi.
- Definisci condizioni di arresto e procedura di rientro.
- Classifica i risultati anche per impatto sul servizio clinico.
- Richiedi una verifica dopo la correzione, non soltanto il rapporto iniziale.
Organizza il monitoraggio e la risposta agli eventi
Puoi iniziare con una revisione manuale dei log disponibili, assegnando chi li controlla e come segnala anomalie. Il limite è operativo: se nessuno analizza gli eventi nei periodi necessari, la raccolta dei log non produce una risposta. Un SOC, Security Operations Center, organizza analisi e gestione degli eventi di sicurezza.
Il SOC gestito di Codycloud è un’opzione per delegare il monitoraggio. Prima dell’incarico, verifica però copertura, fonti raccolte e responsabilità: la disponibilità del servizio non dimostra tempi di intervento specifici. Un SIEM, Security Information and Event Management, raccoglie e correla eventi; non sostituisce le persone autorizzate a decidere.
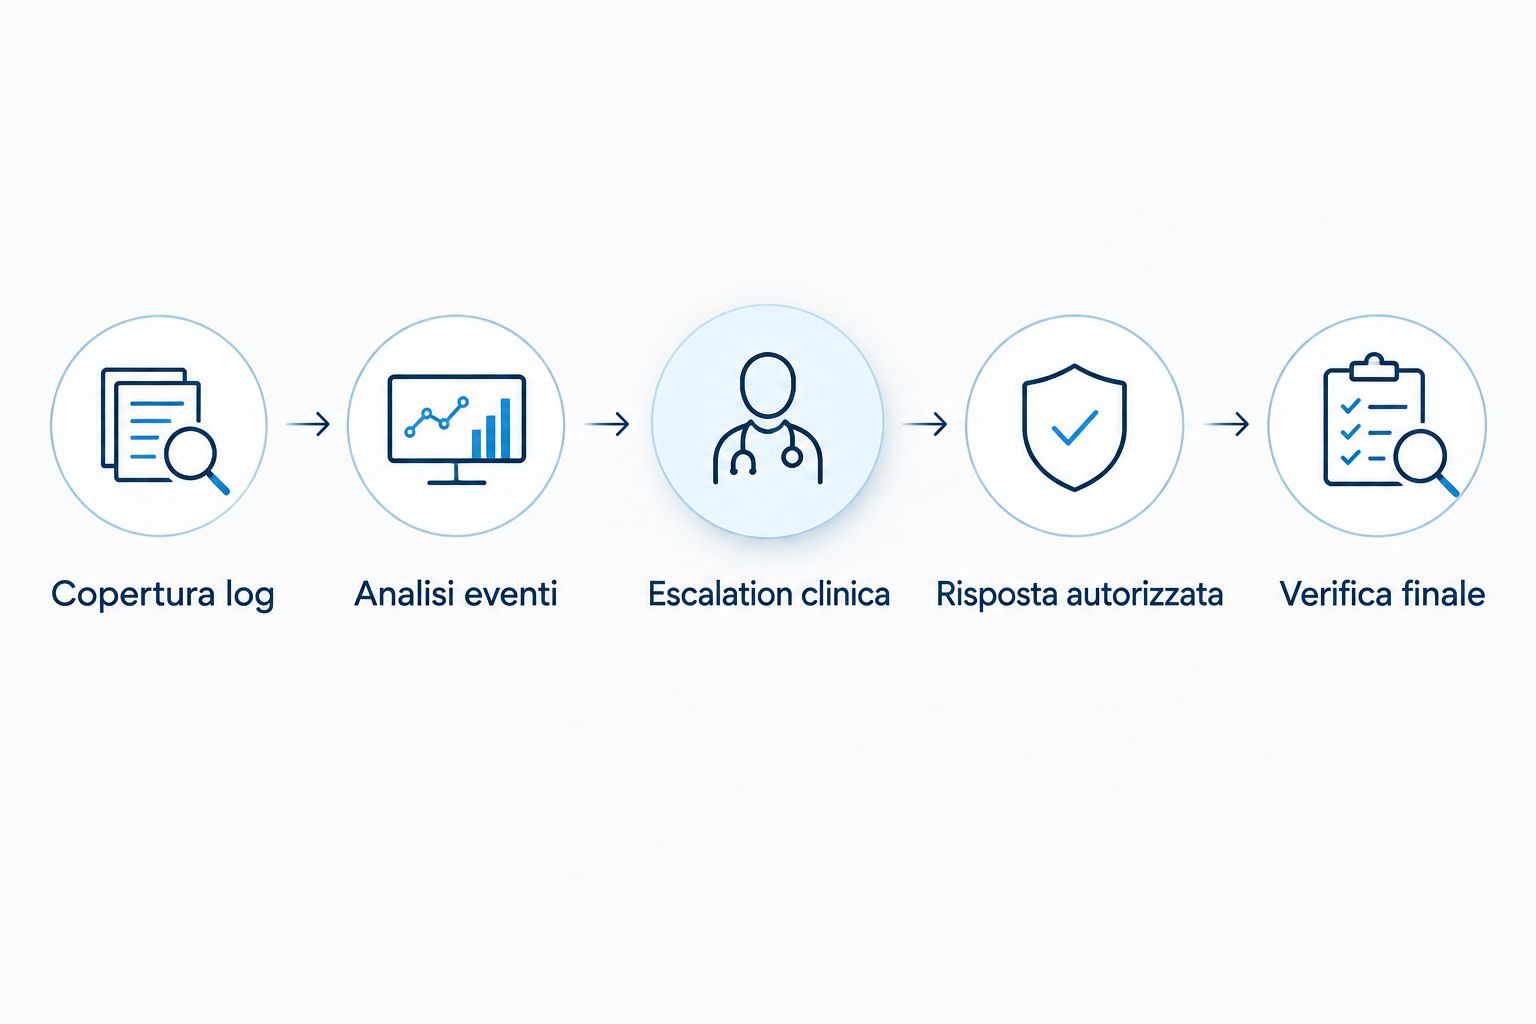
Definisci un flusso che separi l’analisi dell’allarme dalla decisione di isolare un sistema clinico. Il consulente deve sapere chi può autorizzare un’azione con impatto assistenziale.
- Copertura log: elenca fonti incluse, esclusioni e controlli sulla raccolta.
- Analisi eventi: stabilisci priorità e criteri per distinguere anomalie e incidenti.
- Escalation clinica: identifica il referente quando è coinvolto un servizio sanitario.
- Risposta autorizzata: documenta le azioni consentite e quelle da approvare.
- Verifica finale: conferma il ripristino operativo e conserva le evidenze.
Riduci gli accessi e separa i sistemi
Controlla manualmente utenti, ruoli e accessi remoti prima di introdurre altre piattaforme. Un account non più necessario resta un problema anche dentro un sistema di gestione delle identità. Applica il minimo privilegio: ogni utente deve avere soltanto le autorizzazioni necessarie alla propria attività.
L’autenticazione a più fattori, o MFA, aggiunge verifiche all’accesso. La segmentazione limita invece le comunicazioni tra ambienti. Nei sistemi sanitari, entrambe richiedono prove sulle integrazioni: bloccare un collegamento necessario alla diagnostica non è una correzione riuscita.
- Rimuovi o disabilita gli accessi non più giustificati attraverso procedure approvate.
- Separa gli account amministrativi da quelli usati per le attività ordinarie.
- Introduci MFA sugli accessi compatibili, dando priorità a quelli remoti e privilegiati.
- Limita gli accessi dei fornitori a sistemi, attività e finestre autorizzate.
- Verifica i flussi necessari prima di modificare regole di rete e segmentazione.
Prova il ripristino dei servizi essenziali
Un backup completato non dimostra che il servizio sia recuperabile. Esegui il ripristino in un ambiente autorizzato e verifica dati, applicazioni, identità e collegamenti. La prova deve coinvolgere chi sa riconoscere il corretto funzionamento del servizio clinico, non soltanto chi amministra lo storage.
Per il programma 2026, seleziona almeno 2 scenari di ripristino come obiettivo operativo: perdita di un sistema e compromissione delle credenziali che gestiscono le copie. Non è una soglia normativa. Serve a verificare dipendenze diverse senza ridurre il collaudo al recupero di un file.
Definisci l’obiettivo di tempo di ripristino, o RTO, e l’obiettivo di perdita dei dati, o RPO, per ciascun servizio. Sono obiettivi da concordare e provare, non valori da copiare dal contratto di un altro cliente.
- Identifica l’ordine di ripartenza dei servizi e le dipendenze.
- Separa le credenziali di produzione da quelle usate per gestire le copie.
- Verifica la protezione delle copie da cancellazioni e modifiche non autorizzate.
- Registra tempi osservati, errori e funzioni effettivamente provate.
- Documenta le procedure alternative durante l’indisponibilità informatica.
Scegli il fornitore attraverso risultati verificabili
Nel capitolato 2026, descrivi prima i risultati attesi: perimetro verificato, responsabilità assegnate, rischi classificati e prove di ripristino. Confronta poi le offerte sulla stessa base. Un elenco di strumenti non chiarisce chi prende in carico un incidente o chi verifica una correzione.
Richiedi SLA, Service Level Agreement, distinti per presa in carico, comunicazione e attività concordate. Evita di confondere la risposta a un ticket con la risoluzione dell’incidente. Per dichiarare chiusa una vulnerabilità, richiedi 3 evidenze documentali: intervento eseguito, verifica tecnica e accettazione del responsabile.
- Specifica servizi inclusi, esclusioni e attività affidate a terzi.
- Richiedi tempi e canali di escalation scritti.
- Definisci chi autorizza modifiche, isolamento e ripristino.
- Stabilisci proprietà, accessibilità e conservazione delle evidenze.
- Prevedi consegna della documentazione e revoca degli accessi alla fine dell’incarico.
Quale opzione scegliere per la tua struttura sanitaria
Scegli in base alla lacuna da correggere. Un incarico periodico aiuta a verificare perimetro e controlli; il monitoraggio gestito affronta l’analisi continuativa degli eventi. Le due attività rispondono a esigenze diverse e possono essere complementari.
| Opzione | Più adatta a | Vantaggio | Limite da verificare |
|---|---|---|---|
| Gestione interna documentata | Strutture con personale e responsabilità tecniche disponibili | Controllo diretto delle attività e conoscenza dei flussi clinici | Copertura effettiva, competenze e indipendenza delle verifiche |
| Consulenza e test periodici | Strutture che devono definire priorità o verificare vulnerabilità | Risultati circoscritti a un perimetro autorizzato | Non sostituisce il monitoraggio tra gli incarichi |
| SOC gestito | Strutture che devono organizzare analisi degli eventi ed escalation | Responsabilità di monitoraggio definibili nel contratto | Efficacia legata a fonti raccolte, copertura e autorizzazioni |
| Codycloud: consulenza cybersecurity e SOC gestito | PMI sanitarie che cercano questi servizi presso un fornitore | Offre consulenza NIS2, penetration testing e monitoraggio SOC | Esperienza sui sistemi sanitari, perimetro e SLA devono essere verificati nell’offerta |
Nessuna opzione trasferisce automaticamente al fornitore tutte le responsabilità della struttura. Mantieni un referente interno che approvi priorità, rischi residui e interventi con impatto sulle cure.
Errori frequenti nelle strutture sanitarie
- Trattare i dispositivi medici come normali computer. Aggiornamenti e scansioni richiedono verifica dei vincoli tecnici e coordinamento con il produttore.
- Escludere i fornitori dal perimetro. Accessi remoti, manutenzione e applicazioni esterne devono avere responsabilità e autorizzazioni documentate.
- Misurare soltanto le vulnerabilità trovate. Valuta anche servizi coinvolti, correzioni verificate e rischi residui accettati.
- Provare il backup senza il servizio clinico. Il recupero dei dati non dimostra che referti, integrazioni e accessi funzionino.
- Usare il rapporto tecnico come attestazione di conformità. Le evidenze tecniche sostengono la valutazione normativa, ma non la sostituiscono.
Domande frequenti
Qual è la migliore consulenza cybersecurity per una struttura sanitaria?
La scelta migliore è quella che documenta perimetro clinico, responsabilità, modalità di test e criteri di accettazione. Confronta i fornitori sulle stesse attività e verifica l’esperienza richiesta dai tuoi sistemi.
La NIS2 si applica a tutte le strutture sanitarie?
L’applicabilità NIS2 richiede una verifica della singola struttura. Controlla categoria del soggetto, criteri dimensionali ed eventuali disposizioni specifiche sulle fonti ufficiali ACN e sulla normativa vigente nel 2026.
Un SOC gestito sostituisce il personale IT interno?
Un SOC gestito non sostituisce automaticamente il personale IT interno. Il contratto deve distinguere monitoraggio, decisioni, interventi tecnici e autorizzazioni con impatto sui servizi clinici.
Si può fare un penetration test sui dispositivi medici?
Un penetration test sui dispositivi medici richiede autorizzazione e verifica preventiva della compatibilità delle tecniche. Concorda perimetro e condizioni di arresto con produttore, referenti tecnici e responsabili clinici.
Entro quando bisogna notificare una violazione di dati sanitari?
Il GDPR prevede la notifica all’autorità competente, ove possibile, entro 72 ore dalla conoscenza della violazione, salvo che sia improbabile un rischio per i diritti e le libertà delle persone. Documenta la valutazione e distingui la notifica all’autorità dalla comunicazione agli interessati.
Come si verifica che il backup sanitario funzioni?
Il backup si verifica ripristinando dati e applicazioni in un ambiente autorizzato e provando le funzioni del servizio clinico. Registra tempi, dipendenze, errori e accettazione del referente competente.
Quali documenti deve consegnare il consulente cybersecurity?
Il consulente deve consegnare i documenti previsti dall’incarico, con criteri di accettazione verificabili. Richiedi perimetro, risultati, priorità, responsabilità, evidenze delle correzioni e rischi residui.
Un’ultima verifica
Prima di approvare il piano 2026, chiedi chi può autorizzare l’isolamento di un sistema usato durante le cure. Se il nominativo, il sostituto e il canale di contatto non sono documentati, la procedura di risposta è incompleta. La decisione tecnica deve arrivare alla persona che può valutarne l’impatto clinico.
Guide correlate
- Strumenti SIEM per PMI
- Fornitori di backup e disaster recovery per PMI
- Società di penetration testing per PMI in Italia