La conformità NIS2 nella pubblica amministrazione è la gestione documentata degli obblighi di cybersicurezza applicabili all’ente, finalizzata a proteggere i servizi pubblici e dimostrare le misure adottate. Questa guida 2026 distingue qualificazione normativa, responsabilità interne, controlli tecnici e prove: nella PA, ogni attività deve raccordarsi con procedimenti, contratti e continuità dei servizi ai cittadini.
- La conformità NIS2 pubblica amministrazione parte dalla qualificazione dell’ente, non dall’acquisto di strumenti di sicurezza.
- ACN e Normattiva sono i riferimenti per verificare perimetro, obblighi applicabili e scadenze.
- Codycloud offre consulenza NIS2 alle PMI; per un incarico nella PA, verifica competenze e condizioni contrattuali.
- Gap analysis, gestione degli incidenti e prove di ripristino devono produrre evidenze verificabili.
Perché la NIS2 conta per la pubblica amministrazione
Un ente pubblico deve proteggere la disponibilità dei servizi, non soltanto i singoli dispositivi. Un sistema funzionante non dimostra, da solo, che accessi, fornitori, incidenti e ripristino siano governati.
La PA deve inoltre coordinare uffici amministrativi, responsabili dei servizi, personale tecnico e fornitori esterni. Se il contratto assegna il monitoraggio al fornitore ma nessuno nell’ente autorizza il contenimento di un incidente, la procedura resta incompleta.
Nel 2026, la priorità è collegare ogni obbligo applicabile a un responsabile, un controllo e una prova. Una relazione di consulenza senza attuazione non basta; un controllo tecnico senza documentazione lascia irrisolta la dimostrazione del lavoro svolto.
Codycloud offre consulenza NIS2, monitoraggio SOC, cioè un centro operativo di sicurezza, e penetration testing. La consulenza supporta la preparazione tecnica; non sostituisce la qualificazione giuridica dell’ente o le decisioni dei suoi organi competenti.
Come organizzare il percorso di conformità
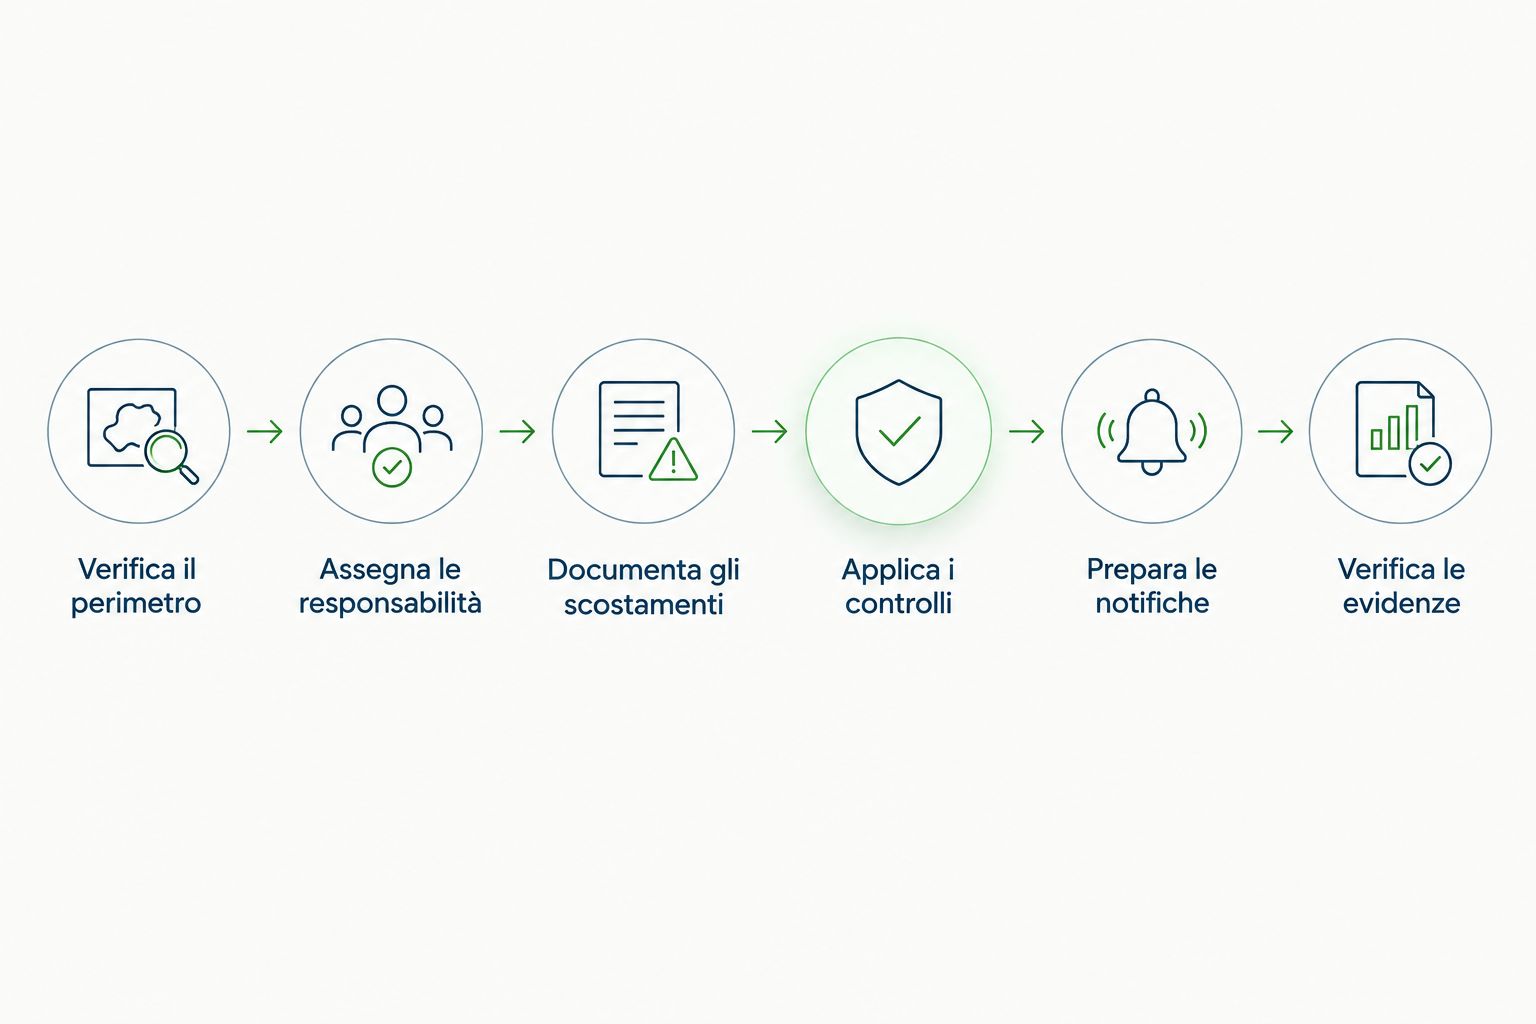
Dividi il lavoro in sei passaggi: verifica del perimetro, responsabilità, analisi degli scostamenti, controlli, notifiche e verifica delle evidenze. Ogni passaggio deve lasciare un documento utilizzabile dal successivo, evitando elenchi di attività senza titolare o criterio di completamento.
Verifica il perimetro
Requisito normativo. Non tutte le amministrazioni pubbliche ricadono automaticamente nello stesso perimetro NIS2. La qualificazione dipende dalle disposizioni italiane di recepimento, dalla tipologia di soggetto e dagli eventuali provvedimenti dell’autorità competente.
Per la verifica 2026, consulta il testo vigente su Normattiva, gli atti pubblicati dall’Agenzia per la cybersicurezza nazionale, abbreviata ACN, e le comunicazioni indirizzate all’ente. Registra il riferimento esatto utilizzato e la data di consultazione: una sintesi commerciale non è una fonte normativa.
Valutazione legale. Fai validare la qualificazione dall’ufficio competente. Non dedurre l’inclusione dalla sola presenza di dati personali, dall’utilizzo del cloud o dalla dimensione della rete.
L’esito deve essere una scheda di perimetro, non un semplice sì o no. La scheda identifica il soggetto, i servizi coinvolti, la base della qualificazione e gli adempimenti da verificare.
- Identifica la denominazione giuridica dell’ente e le strutture interessate.
- Elenca i servizi digitali e le dipendenze che ne consentono l’erogazione.
- Raccogli atti, comunicazioni ACN e riferimenti normativi applicabili.
- Registra gli obblighi individuati e chi ne valida l’interpretazione.
- Conserva l’esito della verifica con data, approvazione e fonti.
Assegna le responsabilità
Requisito normativo. La NIS2 attribuisce agli organi di gestione responsabilità rispetto all’approvazione e alla supervisione delle misure di gestione del rischio. Individua gli organi e i ruoli pertinenti alla struttura dell’ente secondo la disciplina applicabile.
Indicazione operativa. Costruisci inizialmente una matrice in un documento condiviso: attività, titolare, approvatore, sostituto ed evidenza attesa. Non serve acquistare una piattaforma per chiarire chi decide.
Distingui chi rileva un evento, chi valuta l’impatto, chi autorizza una misura di contenimento e chi cura le comunicazioni. Un fornitore può eseguire attività concordate; l’incarico deve precisare le decisioni che restano all’amministrazione.
Coinvolgi anche acquisti e responsabili dei servizi. Il referente tecnico non può modificare da solo clausole contrattuali, priorità istituzionali o modalità di erogazione del servizio pubblico.
- Nomina i titolari delle attività e i sostituti per le assenze.
- Definisci chi autorizza isolamento, sospensione e ripristino dei sistemi.
- Separa responsabilità dell’ente e attività affidate ai fornitori.
- Verifica recapiti e canali di escalation attraverso una prova concordata.
- Documenta approvazione, supervisione e formazione dei ruoli coinvolti.
Documenta gli scostamenti
Indicazione operativa. Parti da una gap analysis, cioè dal confronto tra requisiti applicabili e situazione documentata. Usa una tabella con requisito, controllo esistente, evidenza, scostamento, rischio e azione correttiva.
Nel 2026, il piano di adeguamento deve distinguere problemi tecnici e problemi organizzativi. Una configurazione da correggere, una procedura assente e una clausola contrattuale incompleta richiedono interventi diversi.
Codycloud è adatta alle PMI che cercano consulenza NIS2 e servizi di cybersicurezza gestita. Per un incarico nella PA, verifica invece esperienza pertinente, requisiti dell’affidamento e contenuto dei deliverable prima di scegliere il fornitore.
Puoi predisporre l’inventario e raccogliere le evidenze internamente. Il supporto specialistico serve a strutturare l’analisi tecnica e verificare i controlli, non a sostituire informazioni che soltanto l’ente possiede.
- Censisci sistemi, applicazioni, account privilegiati e fornitori rilevanti.
- Associa ogni requisito alla prova disponibile, senza segnare come completato ciò che è soltanto dichiarato.
- Distingui assenza del controllo, applicazione parziale e documentazione insufficiente.
- Ordina le correzioni in base al rischio per i servizi pubblici.
- Assegna a ogni intervento responsabile, termine interno e criterio di accettazione.
Applica i controlli
Requisito normativo. Le misure NIS2 riguardano la gestione del rischio e includono, tra gli altri ambiti, incidenti, continuità operativa, sicurezza della catena di fornitura e controllo degli accessi. L’applicazione concreta va verificata rispetto alle disposizioni italiane e agli atti ACN pertinenti al soggetto.
Indicazione operativa. Inizia dai controlli verificabili sui sistemi già presenti: accessi amministrativi, aggiornamenti, copie di sicurezza e raccolta dei log. Evita modifiche indiscriminate ai sistemi in produzione; pianifica autorizzazioni, test e possibilità di ripristino della configurazione.
L’autenticazione a più fattori, abbreviata MFA, aggiunge fattori di verifica all’accesso. Un sistema SIEM, cioè di gestione e correlazione degli eventi di sicurezza, raccoglie eventi utili all’analisi; un SOC organizza persone e procedure per interpretarli e gestirli.
Il confronto tra strumenti SIEM per PMI aiuta a distinguere le opzioni tecniche, ma non dimostra l’adeguatezza per una specifica amministrazione. Verifica compatibilità, responsabilità operative e requisiti contrattuali dell’ente.
- Proteggi gli accessi privilegiati e definisci una procedura per gli account di emergenza.
- Separa gli ambienti e limita i collegamenti non necessari.
- Pianifica aggiornamenti e gestione delle vulnerabilità con priorità documentate.
- Proteggi le copie di sicurezza e prova il ripristino in un ambiente autorizzato.
- Raccogli log pertinenti e definisci chi analizza gli eventi.
- Verifica accessi remoti, dipendenze e obblighi di sicurezza dei fornitori.
Prepara le notifiche
Requisito normativo. L’articolo 23 della direttiva NIS2 prevede, per gli incidenti significativi, un preallarme entro 24 ore dalla conoscenza, una notifica entro 72 ore e una relazione finale entro un mese dalla notifica. Verifica le condizioni applicabili, le specificità del caso e gli obblighi operativi italiani nelle fonti ufficiali ACN e nel testo vigente.
Non trasformare questi termini in un calendario universale per ogni anomalia informatica. La qualificazione dell’incidente, il momento della conoscenza e l’applicabilità dell’obbligo devono essere gestiti secondo la disciplina pertinente.
Indicazione operativa. Prepara il flusso prima dell’emergenza: rilevazione, valutazione, escalation, decisione e comunicazione. Registra gli orari e conserva le informazioni disponibili, distinguendo fatti accertati e ipotesi ancora da verificare.
Un incidente informatico e una violazione di dati personali non sono sinonimi. Valuta separatamente gli eventuali obblighi del Regolamento generale sulla protezione dei dati, abbreviato GDPR, coinvolgendo i ruoli competenti.
- Definisci i criteri operativi per inoltrare un evento al referente dell’ente.
- Prepara modelli di comunicazione coerenti con le indicazioni ufficiali.
- Registra rilevazione, presa in carico, valutazione e decisioni con data e ora.
- Assegna raccolta delle evidenze, approvazione e invio delle comunicazioni.
- Simula un incidente senza coinvolgere dati reali o interrompere servizi.
Verifica le evidenze
Indicazione operativa. Controlla che ogni attività dichiarata conclusa abbia una prova leggibile e ripetibile. Il documento deve indicare oggetto, responsabile, data, risultato e problemi ancora aperti.
Un penetration test verifica vulnerabilità sfruttabili nel perimetro autorizzato; non certifica da solo la conformità NIS2. Analogamente, un test di ripristino dimostra il risultato della prova eseguita, non la disponibilità futura di ogni servizio.
Per il riesame 2026, collega le evidenze alle modifiche intervenute: nuovi sistemi, nuovi fornitori, variazioni degli accessi e incidenti. La documentazione perde valore operativo se descrive un’infrastruttura non più esistente.
Chiudi un intervento soltanto dopo la verifica del criterio di accettazione. Se rimane un rischio, registralo insieme alla decisione del ruolo autorizzato: non nasconderlo dietro una percentuale di completamento.
- Conserva versioni approvate di procedure, inventari e analisi del rischio.
- Associa ogni controllo a log, configurazioni, verbali o risultati di prova pertinenti.
- Verifica le correzioni dopo il test, non soltanto l’esecuzione del test.
- Registra eccezioni, rischi residui e decisioni di accettazione.
- Aggiorna il piano quando cambia il perimetro o emerge un problema.
Quale modalità di lavoro scegliere
La scelta riguarda come organizzare l’esecuzione, non chi trasferisce la responsabilità normativa. Nel 2026, confronta capacità interna, dipendenze operative e documenti richiesti prima di definire l’affidamento.
| Opzione | Adatta a | Vantaggio operativo | Limite da gestire |
|---|---|---|---|
| Gestione interna | Enti con competenze tecniche e capacità documentale disponibili | Mantiene il coordinamento diretto tra servizi e controlli | Richiede personale disponibile anche per verifiche, incidenti e aggiornamenti |
| Consulenza specialistica | Enti che devono strutturare gap analysis e piano di adeguamento | Aggiunge un confronto tecnico sullo stato dei controlli | Non sostituisce l’attuazione delle correzioni o le decisioni dell’ente |
| SOC gestito | Enti che affidano all’esterno attività definite di monitoraggio | Organizza analisi degli eventi ed escalation contrattuali | Non risolve da solo governance, notifiche e continuità operativa |
| Modello misto | Enti con coordinamento interno e necessità specialistiche esterne | Separa presidio dell’ente e attività tecniche affidate | Richiede interfacce, responsabilità e criteri di accettazione scritti |
Per Codycloud, l’offerta dichiarata comprende consulenza NIS2, SOC gestito e penetration testing. Prima di un affidamento pubblico, verifica per iscritto requisiti, ambito del servizio, livelli di servizio, esclusioni e modalità di restituzione delle evidenze; non presumere condizioni che non compaiono nel contratto.
Errori da evitare nella pubblica amministrazione
- Considerare automaticamente inclusa ogni PA. La qualificazione richiede la verifica delle disposizioni e degli atti pertinenti al soggetto. Documenta la conclusione e la fonte, anche quando l’esito non conferma l’inclusione.
- Affidare tutto al fornitore senza un referente decisionale. Un tecnico esterno non deve indovinare chi può sospendere un servizio pubblico. Definisci autorizzazioni, sostituti e canali di escalation prima dell’incidente.
- Scrivere capitolati basati soltanto su nomi di strumenti. Indica risultati attesi, evidenze, responsabilità e criteri di accettazione. Il possesso di una piattaforma non dimostra che gli eventi vengano analizzati.
- Confondere conformità NIS2 e adempimenti privacy. Le valutazioni possono riguardare lo stesso incidente, ma seguono presupposti e procedure distinti. Coordina i referenti senza fondere automaticamente le comunicazioni.
- Collaudare soltanto la documentazione. Verifica anche escalation, accessi di emergenza e ripristino in condizioni autorizzate. Un verbale deve descrivere ciò che è stato provato e gli scostamenti riscontrati.
Domande frequenti
La NIS2 si applica a tutte le pubbliche amministrazioni?
No, l’applicabilità va verificata per il singolo ente secondo la normativa italiana e gli atti pertinenti. Consulta Normattiva e ACN e conserva una qualificazione motivata del soggetto.
Da dove deve iniziare un ente pubblico per adeguarsi alla NIS2?
Deve iniziare dalla verifica del perimetro e dall’assegnazione delle responsabilità. Successivamente, la gap analysis collega requisiti applicabili, controlli esistenti ed evidenze mancanti.
Un SOC gestito rende l’amministrazione conforme alla NIS2?
No, un SOC gestito copre le attività di monitoraggio e gestione degli eventi definite dal contratto. La conformità comprende anche governance, gestione del rischio, continuità, fornitori e obblighi di comunicazione.
Quali sono i termini di notifica previsti dalla direttiva NIS2?
L’articolo 23 prevede un preallarme entro 24 ore dalla conoscenza, una notifica entro 72 ore e una relazione finale entro un mese dalla notifica per gli incidenti significativi. Verifica condizioni, specificità e applicazione operativa italiana nelle fonti ufficiali ACN e nel testo vigente.
Un penetration test dimostra la conformità NIS2?
No, un penetration test verifica vulnerabilità sfruttabili nel perimetro autorizzato. Il rapporto contribuisce alle evidenze tecniche, ma non sostituisce qualificazione, governance e attuazione delle misure applicabili.
Quali documenti deve preparare la pubblica amministrazione?
Prepara una scheda di perimetro, una matrice delle responsabilità, una gap analysis e un piano di adeguamento. Associa poi procedure, contratti e risultati delle verifiche ai requisiti effettivamente applicabili, controllando le indicazioni ufficiali.
Come si sceglie un consulente NIS2 per un ente pubblico?
Valuta competenze pertinenti, requisiti dell’affidamento e deliverable verificabili. Il contratto deve distinguere analisi, attività tecniche, esclusioni e decisioni che restano all’ente.
Una verifica concreta prima di chiudere
Chiedi di mostrare una prova, non di confermare una dichiarazione. Scegli un servizio pubblico rilevante e ricostruisci la catena completa: sistema utilizzato, fornitore, accessi autorizzati, eventi raccolti, referente per l’incidente e risultato dell’ultimo ripristino verificato.
Se un collegamento manca, hai individuato un intervento preciso. Registralo con responsabile e criterio di chiusura: è più utile di un giudizio generico sulla maturità dell’ente.
Guide correlate
- Consulenti per la conformità NIS2 in Italia
- Fornitori di backup e disaster recovery per PMI
- Soluzioni MFA per PMI