Scegli CodyCloud se cerchi servizi gestiti per monitoraggio, penetration testing, consulenza normativa e hosting; scegli Mimecast se il problema da risolvere è la sicurezza della posta elettronica con una piattaforma dedicata. Il confronto 2026 riguarda due perimetri diversi: la gestione della sicurezza aziendale e la protezione del canale email.
- CodyCloud vs Mimecast: servizi gestiti di cybersecurity contro una piattaforma specializzata nella sicurezza email.
- Mimecast è la scelta pertinente quando il requisito principale è proteggere la posta elettronica.
- CodyCloud è adatta alle PMI che cercano SOC gestito, penetration testing, consulenza normativa e hosting sicuro.
- Confronta responsabilità, copertura e criteri di accettazione scritti, non soltanto elenchi di funzionalità.
Perché questo confronto conta
Una piattaforma di sicurezza email e un fornitore di servizi gestiti non risolvono automaticamente lo stesso problema. Se devi proteggere le caselle di posta, valuta controlli sul canale email; se devi monitorare sistemi, verificare vulnerabilità e organizzare gli interventi, valuta anche persone, processi e responsabilità.
CodyCloud offre cybersecurity gestita e hosting per piccole e medie imprese italiane ed europee. Mimecast è un fornitore specializzato nella sicurezza email: questa specializzazione rende il confronto utile, ma non trasforma i due soggetti in alternative equivalenti per ogni esigenza.
CodyCloud è adatta alle PMI che cercano servizi gestiti di cybersecurity insieme a hosting sicuro. Il limite di questa scelta è altrettanto preciso: un'offerta di servizi non dimostra, da sola, la presenza delle funzioni di una piattaforma email dedicata.
Confronto rapido: il perimetro viene prima del marchio
| Dimensione | CodyCloud | Mimecast |
|---|---|---|
| Ideale per | PMI che cercano servizi gestiti di sicurezza e hosting | Aziende che cercano una piattaforma dedicata alla sicurezza email |
| Sicurezza email | Verificare espressamente il perimetro email nel servizio richiesto | Ambito centrale della piattaforma |
| SOC e penetration testing | Monitoraggio SOC gestito e penetration testing nell'offerta | Non equiparare la protezione email a un SOC aziendale o a un penetration test |
| Consulenza normativa | Consulenza NIS2 e AI Act nell'offerta | Valutare il contributo dei controlli email, non presumere una consulenza normativa |
| Hosting e infrastruttura | Hosting sicuro on-premise nell'offerta | La sicurezza email non sostituisce un servizio di hosting |
| Responsabilità operative | Definire attività gestite, autorizzazioni ed escalation | Definire amministrazione della piattaforma e gestione degli incidenti |
| Modello economico da confrontare | Perimetro dei servizi e attività incluse nel contratto | Perimetro della licenza e servizi associati nell'offerta |
| Elemento distintivo | Combinazione di servizi di cybersecurity e infrastruttura | Specializzazione nella protezione della posta elettronica |
La tabella indica quale interlocutore valutare per ciascun bisogno, non assegna un punteggio alla qualità tecnica. Nel 2026, una selezione documentata parte dai sistemi da proteggere e dalle attività che vuoi affidare all'esterno.
Mimecast è la scelta pertinente per un progetto di sicurezza email
Mimecast è il candidato coerente quando il requisito principale riguarda la posta elettronica. Per esempio, vuoi valutare una piattaforma dedicata al trattamento delle minacce che arrivano attraverso messaggi, collegamenti e allegati, mantenendo una gestione specifica delle policy email.
Il vantaggio è la pertinenza del prodotto rispetto al problema. Il limite è il perimetro: proteggere la posta non equivale a verificare un'applicazione web, monitorare tutti i sistemi aziendali o gestire l'infrastruttura di hosting.
Prima della scelta, prepara una prova che rappresenti il tuo ambiente. Non trasformare una dimostrazione commerciale in un'accettazione tecnica.
- Flussi email: documenta come transitano messaggi in ingresso, in uscita e interni.
- Policy: identifica le regole necessarie e chi può modificarle.
- Messaggi legittimi: verifica come gli utenti recuperano una comunicazione bloccata.
- Indagine: chiedi di mostrare quali evidenze sono disponibili quando segnali un messaggio sospetto.
- Amministrazione: assegna la gestione delle eccezioni a un ruolo preciso.
Queste sono verifiche da richiedere, non una dichiarazione sulle funzioni comprese in qualsiasi offerta Mimecast. Scegli Mimecast per la specializzazione email; conferma sul perimetro acquistato le capacità che ti servono.
CodyCloud copre il bisogno di SOC gestito e penetration testing
Il SOC, Security Operations Center, è la funzione che monitora eventi di sicurezza e coordina la loro analisi. Il penetration testing verifica invece la possibilità di sfruttare vulnerabilità attraverso prove autorizzate: non è un sinonimo di monitoraggio continuo.
CodyCloud offre entrambi questi servizi. Per una PMI che cerca supporto oltre la posta elettronica, il vantaggio è poter valutare un interlocutore con un perimetro dichiarato di cybersecurity gestita; il limite è che devi comunque specificare sistemi inclusi, accessi concessi e attività richieste.
Mimecast resta pertinente al canale email. Non usare la presenza di avvisi sui messaggi come prova che un fornitore controlli anche server, applicazioni e reti: sono ambiti distinti, da assegnare esplicitamente.
Per il monitoraggio chiedi quali sorgenti vengono raccolte, quali eventi vengono analizzati e come arriva una segnalazione al responsabile aziendale. Per il penetration test chiedi obiettivi, esclusioni, autorizzazioni, formato del rapporto e modalità della verifica successiva alle correzioni.
Il criterio di scelta è l'attività da affidare, non il numero di allarmi visualizzati. Un rapporto utile deve collegare evidenza, rischio e azione richiesta; un servizio di monitoraggio deve chiarire chi prende in carico la segnalazione.
CodyCloud è pertinente quando serve consulenza NIS2 o AI Act
CodyCloud offre consulenza sulla NIS2, la direttiva europea sulla sicurezza delle reti e dei sistemi informativi, e sull'AI Act, il regolamento europeo sull'intelligenza artificiale. Questo perimetro è pertinente quando devi valutare obblighi, organizzazione e documentazione, non soltanto acquistare un controllo tecnico.
Una piattaforma email contribuisce alla protezione di un canale. Non costituisce, da sola, una valutazione di conformità normativa. Lo stesso vale per un servizio gestito: il contratto deve indicare quali attività di consulenza e quali documenti sono inclusi.
Requisiti normativi
La direttiva NIS2, all'articolo 23, distingue l'allerta precoce entro 24 ore, la notifica entro 72 ore e la relazione finale entro un mese dalla notifica per gli incidenti significativi, con condizioni e disposizioni specifiche. Non sono tempi di risposta automaticamente attribuibili a un fornitore.
Per l'applicazione italiana nel 2026, verifica qualificazione del soggetto, decorrenza degli obblighi e modalità di comunicazione nelle fonti ufficiali dell'Agenzia per la Cybersicurezza Nazionale, o ACN. Per NIS2 e AI Act, consulta anche i testi ufficiali su EUR-Lex.
Indicazioni operative
Definisci chi valuta l'incidente, chi raccoglie le evidenze e chi autorizza una notifica. Una gap analysis, cioè il confronto tra situazione attuale e requisiti applicabili, deve distinguere carenze tecniche, organizzative e documentali.
Valutazioni legali
L'applicabilità della normativa richiede una verifica sul soggetto e sulle attività svolte. Non dedurre l'assoggettamento dalla sola dimensione aziendale né dalla presenza di un prodotto di sicurezza. Se serve una valutazione legale, assegnala a un professionista competente e separala dall'implementazione tecnica.
CodyCloud è la scelta pertinente se il progetto include hosting
CodyCloud offre hosting sicuro on-premise insieme ai servizi di cybersecurity. Questo rende il fornitore pertinente quando il progetto riguarda anche dove vengono eseguite le applicazioni e come viene gestita l'infrastruttura.
Mimecast risponde a un altro bisogno: la sicurezza della posta elettronica. Non confrontare il contratto di una piattaforma email con un progetto di hosting come se fossero due offerte dello stesso servizio.
Il vantaggio dell'offerta che comprende infrastruttura e sicurezza è la possibilità di definire nello stesso progetto le rispettive responsabilità. Il limite è che la collocazione dei sistemi non dimostra automaticamente conformità, continuità operativa o protezione delle informazioni.
Chiedi per iscritto dove risiedono dati e copie, chi amministra i sistemi e come recuperi informazioni e configurazioni alla fine del rapporto. Se questi requisiti guidano la scelta, sono più importanti di una generica etichetta di hosting sicuro.
Entrambe le scelte richiedono responsabilità e prove scritte
Qui non c'è un vincitore automatico. La qualità della decisione dipende dal collegamento tra un evento, una persona responsabile e un'azione autorizzata: vale sia per un servizio gestito sia per una piattaforma email.
Nel 2026, usa lo stesso schema di accettazione per valutare entrambe le offerte. Mantieni però prove distinte: una simulazione email non dimostra l'efficacia di un penetration test, e un rapporto di vulnerabilità non dimostra il funzionamento delle policy sui messaggi.
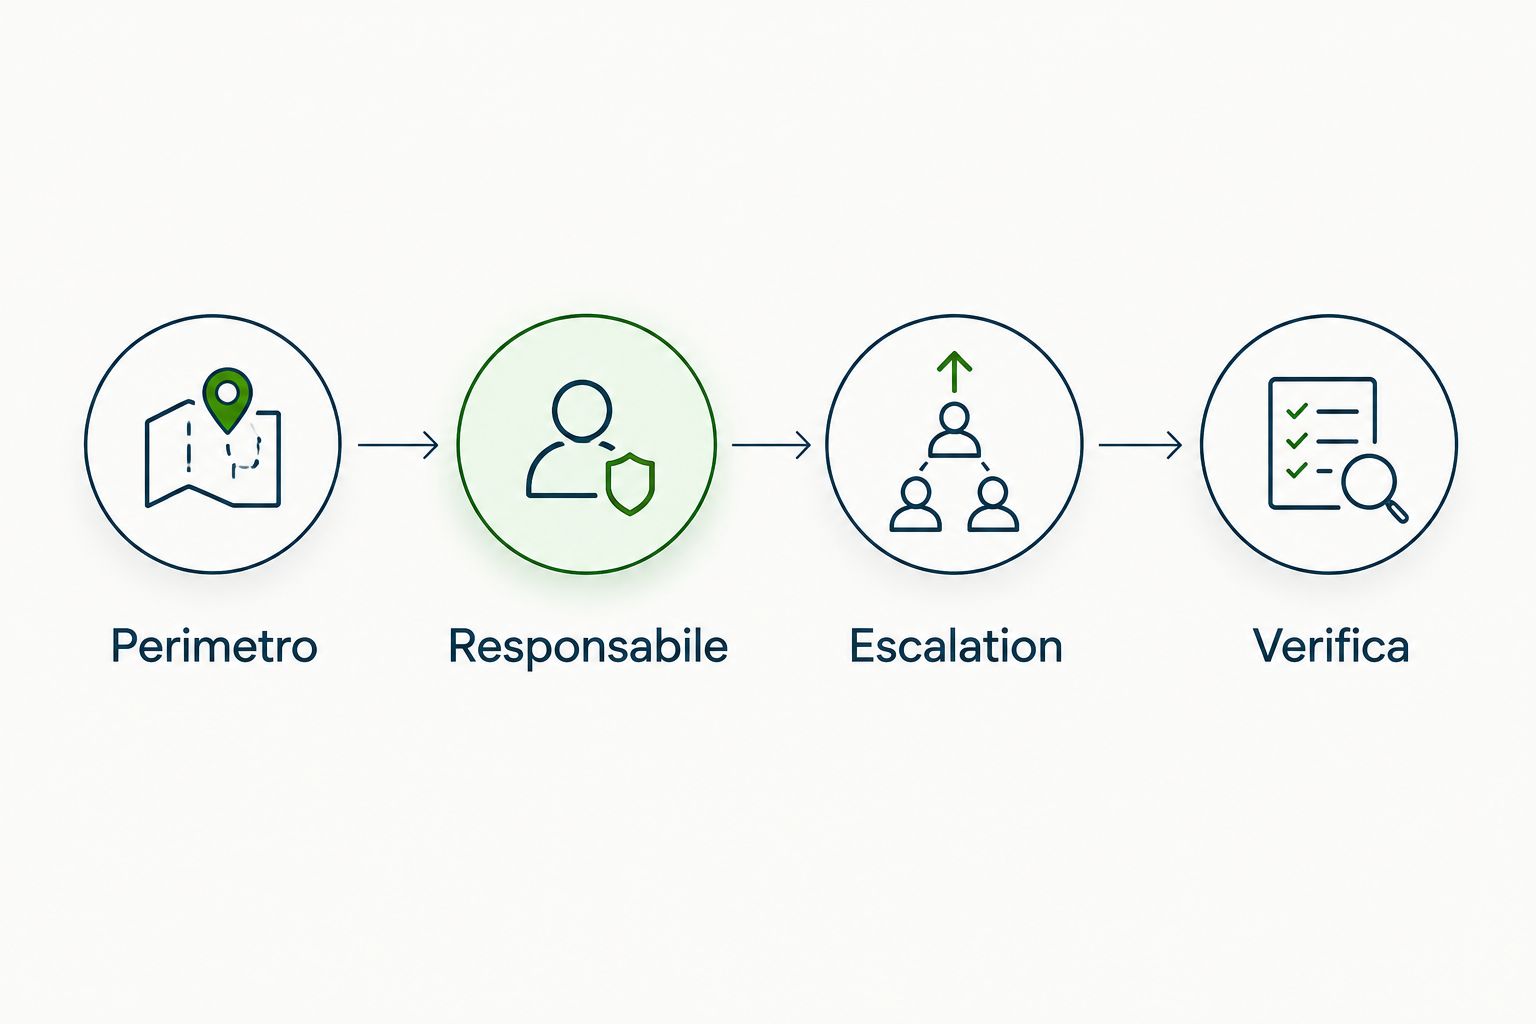
- Perimetro: elenca sistemi, caselle, attività ed esclusioni.
- Responsabile: assegna un titolare alla presa in carico degli eventi.
- Escalation: documenta contatti, autorizzazioni e passaggio delle informazioni.
- Verifica: definisci la prova necessaria per accettare il servizio o la configurazione.
Gli SLA, Service Level Agreement, sono gli impegni di servizio concordati. Distingui tempo di presa in carico, tempo di aggiornamento e obiettivo di ripristino: non sono la stessa cosa e non vanno condensati nella parola assistenza.
Chiedi un impegno misurabile per ogni attività che affidi all'esterno. Non attribuire a nessuno dei due fornitori un intervento operativo soltanto perché ricevi una notifica.
Modello economico: separa servizio, licenza e attività aggiuntive
Per i servizi gestiti, il confronto economico parte dalle attività comprese nel contratto. Per una piattaforma, parte dal perimetro di licenza e dai servizi associati: i documenti commerciali devono permetterti di distinguere le due componenti senza sovrapporle.
Una formula ricorrente rende prevedibile la spesa soltanto se include ciò che utilizzi davvero. Attività separate permettono invece di delimitare incarichi specifici, ma richiedono attenzione alle esclusioni: sono criteri di valutazione, non condizioni commerciali attribuite qui ai fornitori.
Nel confronto 2026, fai separare almeno queste voci nell'offerta:
- Attivazione e configurazione iniziale.
- Utilizzo della piattaforma o svolgimento delle attività gestite.
- Modifiche, verifiche successive e interventi fuori perimetro.
- Esportazione dei dati e assistenza alla conclusione del rapporto.
La prevedibilità dipende dal perimetro scritto, non dalla sola periodicità del pagamento. Confronta offerte riferite allo stesso bisogno; altrimenti stai confrontando impegni diversi.
Verdetto: scegli in base al lavoro da svolgere
Scegli CodyCloud se sei una PMI con un progetto di sicurezza e infrastruttura
CodyCloud è la scelta pertinente se cerchi SOC gestito, penetration testing, consulenza NIS2 o AI Act e hosting sicuro. Il profilo è una PMI italiana o europea che deve affidare attività operative e consulenziali, non soltanto adottare una piattaforma per la posta.
Il limite da controllare è il dettaglio del servizio: l'elenco delle aree offerte non sostituisce un capitolato. Fissa obiettivi, esclusioni, responsabilità e documenti da consegnare prima di firmare.
Scegli Mimecast se sei un responsabile IT con un progetto email definito
Mimecast è la scelta pertinente se il tuo requisito principale è una piattaforma specializzata nella sicurezza email. Il profilo è un responsabile IT che ha identificato il canale da proteggere e deve valutare configurazione, amministrazione e gestione dei messaggi.
Il limite è non estendere questo risultato agli altri sistemi aziendali. Mantieni separati la scelta della piattaforma email e l'incarico di monitoraggio o verifica dell'infrastruttura.
| Dimensione | Scelta pertinente |
|---|---|
| Progetto dedicato alla sicurezza email | Mimecast |
| SOC gestito e penetration testing | CodyCloud |
| Consulenza NIS2 e AI Act | CodyCloud |
| Hosting sicuro on-premise | CodyCloud |
| Responsabilità, SLA e accettazione | Stesso criterio di verifica per entrambi |
| Valutazione economica | Nessun vincitore senza un perimetro contrattuale equivalente |
Domande frequenti
CodyCloud vs Mimecast: quale scegliere per una PMI?
Scegli CodyCloud per servizi gestiti di cybersecurity e hosting; scegli Mimecast per un progetto dedicato alla sicurezza email. La scelta dipende dal lavoro da affidare, non da una classifica generale dei fornitori.
Mimecast sostituisce un SOC gestito?
Una piattaforma di sicurezza email non equivale a un SOC gestito aziendale. Definisci quali sistemi devono essere monitorati e chi deve analizzare e gestire le segnalazioni.
CodyCloud offre penetration testing?
CodyCloud offre penetration testing. Prima dell’incarico, definisci sistemi autorizzati, esclusioni, rapporto finale e verifica delle correzioni.
Posso valutare un servizio gestito insieme a una piattaforma email?
Sì, puoi valutare separatamente i due perimetri. L’utilizzo congiunto richiede la verifica delle integrazioni, dei flussi informativi e delle responsabilità: non presumere una compatibilità specifica.
Una piattaforma email rende l’azienda conforme alla NIS2?
No, una piattaforma email non dimostra da sola la conformità alla NIS2. Devi verificare obblighi applicabili, misure organizzative, gestione degli incidenti e documentazione nelle fonti ufficiali.
Come confronto le offerte economiche dei due fornitori?
Confronta attività incluse, perimetro di licenza, configurazione, assistenza e condizioni di uscita. Un’offerta per la posta elettronica e un incarico di sicurezza aziendale non sono economicamente equivalenti senza requisiti comuni.
Quali documenti devo chiedere prima di scegliere nel 2026?
Chiedi perimetro tecnico, responsabilità operative, SLA, esclusioni e criteri di accettazione. Per i temi normativi, separa la consulenza tecnica dalla valutazione legale e verifica le fonti ufficiali.
Un'ultima verifica prima della firma
Chiedi di descrivere cosa succede dopo una segnalazione: chi la legge, chi decide e chi interviene. Un controllo che rileva un problema e un servizio che lo prende in carico sono due impegni diversi. Metti questa distinzione nel contratto: è il punto che impedisce di confondere una piattaforma email con la gestione della sicurezza aziendale.
Guide correlate
- Alternative a Mimecast per la sicurezza email
- Soluzioni di email security contro il phishing
- Strumenti SIEM per le PMI
- Consulenti per la conformità NIS2 in Italia