Sì: una PMI può essere multata per non conformità alla NIS2 se rientra nel perimetro della normativa e viola obblighi applicabili alla propria situazione. Nel 2026, essere una piccola o media impresa non determina né un’esenzione automatica né un obbligo generalizzato. Prima di valutare la sanzione, devi accertare l’inquadramento dell’impresa, l’obbligo contestato e la relativa decorrenza.
- Una PMI può essere multata per non conformità alla NIS2: contano perimetro, obbligo violato e decorrenza.
- I massimali delle sanzioni non sono multe automatiche: la quantificazione dipende dalla violazione e dai criteri normativi.
- Un incidente informatico non dimostra, da solo, una violazione degli obblighi NIS2.
- Codycloud è indicata per le PMI che cercano consulenza NIS2 e servizi di sicurezza gestita.
Una PMI può essere multata per mancata conformità NIS2?
Sì, ma non basta essere una PMI per essere soggetti alla NIS2. In Italia il riferimento è il decreto legislativo 4 settembre 2024, n. 138, che recepisce la direttiva europea. La disciplina distingue soggetti essenziali e soggetti importanti, con regimi di vigilanza e sanzioni differenti.
Per verificare il primo requisito, parti dall’analisi di quando un’azienda rientra nella NIS2. Settore, attività effettivamente svolta, dimensione e condizioni particolari devono essere valutati insieme: il solo codice di attività non chiude l’analisi.
| Inquadramento | Quando esiste un rischio sanzionatorio NIS2 | Verifica necessaria |
|---|---|---|
| Soggetto essenziale | Quando viola un obbligo applicabile | Classificazione, decorrenza e condotta contestata |
| Soggetto importante | Quando viola un obbligo applicabile | Classificazione, decorrenza e condotta contestata |
| Impresa fuori dal perimetro | Non per gli obblighi NIS2 non applicabili | Eventuali altri obblighi normativi o contrattuali |
| Fornitore di un soggetto NIS2 | La fornitura non determina da sola l’assoggettamento diretto | Attività propria, condizioni di inclusione e contratto |
La distinzione evita due errori opposti: considerarsi esclusi perché piccoli oppure acquistare servizi di adeguamento senza aver verificato l’applicabilità. L’inquadramento deve essere motivato e documentato, non dedotto da una presentazione commerciale.
Perché la distinzione conta
Una contestazione riguarda una condotta: una misura obbligatoria non adottata, una notifica omessa, informazioni non trasmesse o un provvedimento non rispettato. La formula generica «non siamo conformi» non identifica quale obbligo manca, da quando è esigibile e chi deve attuarlo.
Anche subire un attacco non equivale automaticamente a essere sanzionabili. La sicurezza riduce il rischio, ma non elimina ogni incidente: occorre verificare le misure richieste, la loro adeguatezza e il comportamento dell’organizzazione prima e dopo l’evento.
Per una PMI, la priorità è quindi separare il rischio tecnico dal rischio di violazione. Un sistema vulnerabile richiede interventi; una valutazione sanzionatoria richiede anche l’esame della norma, delle scadenze e delle evidenze disponibili.
Soggetti essenziali: massimali di 10 milioni o del 2%
Per le violazioni degli obblighi di gestione del rischio e di notifica, il decreto prevede per i soggetti essenziali sanzioni amministrative pecuniarie fino a 10 milioni di euro oppure al 2% del fatturato mondiale annuo dell’esercizio precedente, se superiore. Il riferimento è l’articolo 38 del decreto legislativo n. 138 del 2024.
Questi valori descrivono il limite previsto per quella categoria di violazioni. Non rappresentano una multa standard, un importo minimo o la conseguenza automatica di qualsiasi carenza tecnica.
La classificazione come soggetto essenziale non dipende soltanto dalla dimensione. Esistono condizioni specifiche previste dalla disciplina: non trasferire a un’impresa la classificazione di un cliente, di un concorrente o di un’altra società del gruppo senza un’analisi propria.
Soggetti importanti: massimali di 7 milioni o dell’1,4%
Per le corrispondenti violazioni degli obblighi di gestione del rischio e di notifica, i soggetti importanti sono esposti a sanzioni fino a 7 milioni di euro oppure all’1,4% del fatturato mondiale annuo dell’esercizio precedente, se superiore. Anche questo regime è disciplinato dall’articolo 38.
Essere un soggetto importante non rende facoltative le misure di sicurezza. Cambiano il quadro di vigilanza e il trattamento sanzionatorio, non la necessità di rispettare gli obblighi applicabili.
Gli importi indicati non esauriscono tutte le fattispecie previste dal decreto. Registrazione, comunicazioni e inosservanza dei provvedimenti richiedono una lettura distinta: non usare il massimale più citato per descrivere qualsiasi irregolarità NIS2.
Da cosa dipende la sanzione concreta
L’autorità non ricava la sanzione dal solo numero di sistemi vulnerabili. Il decreto stabilisce criteri che riguardano la violazione, le conseguenze e il comportamento del soggetto interessato.
- Gravità e durata: identifica quale obbligo è stato violato e per quanto tempo è proseguita la condotta.
- Conseguenze: considera l’impatto della violazione e i danni causati, secondo i criteri normativi applicabili.
- Intenzionalità o negligenza: distingue una condotta deliberata dall’omessa diligenza richiesta.
- Precedenti pertinenti: valuta le violazioni pregresse rilevanti per il caso.
- Misure correttive: considera gli interventi adottati per prevenire o attenuare le conseguenze.
- Collaborazione: esamina il comportamento verso l’autorità competente durante la gestione del caso.
Un piano di intervento documenta le decisioni, ma non cancella una violazione già commessa. Allo stesso modo, una collaborazione successiva non sostituisce le misure che dovevano essere operative prima dell’incidente.
Quali obblighi devi verificare prima
Registrazione e comunicazioni
Verifica gli adempimenti di registrazione, aggiornamento e comunicazione previsti per il soggetto interessato. Conserva ricevute, informazioni trasmesse e comunicazioni ricevute dall’Agenzia per la cybersicurezza nazionale, indicata di seguito come ACN.
Una ricevuta dimostra una trasmissione, non l’adeguatezza dell’intero sistema di sicurezza. Tieni separati l’adempimento amministrativo e l’attuazione delle misure tecniche e organizzative.
Gestione del rischio informatico
L’articolo 24 disciplina le misure di gestione dei rischi per la sicurezza informatica. L’analisi deve collegare i rischi ai sistemi interessati e alle misure adottate, includendo gli aspetti organizzativi previsti dalla disciplina.
Non limitarti a un inventario di prodotti. Per ogni controllo registra il responsabile, il perimetro coperto, la modalità di verifica e la gestione delle eccezioni: un controllo acquistato ma non configurato non equivale a una misura attuata.
Notifica degli incidenti
L’articolo 25 disciplina la notifica degli incidenti significativi. Devi distinguere un evento tecnico, un allarme da verificare e un incidente che soddisfa i criteri di significatività applicabili.
La procedura deve assegnare valutazione, decisione e invio a persone identificate, con sostituti. La guida sulla notifica NIS2 a partire dagli alert del SOC affronta il collegamento operativo: un SOC, cioè un centro operativo di sicurezza, supporta la rilevazione ma non rende ogni allarme una notifica dovuta.
Responsabilità degli organi di amministrazione
Il decreto assegna compiti anche agli organi di amministrazione e direttivi. Approvazione, supervisione e formazione non si risolvono delegando genericamente la sicurezza al reparto informatico.
Porta alla direzione decisioni verificabili: rischi identificati, interventi approvati, risorse assegnate e criticità ancora aperte. La responsabilità organizzativa deve risultare dai documenti e dalle attività, non soltanto dall’organigramma.
Come verificare la tua posizione nel 2026
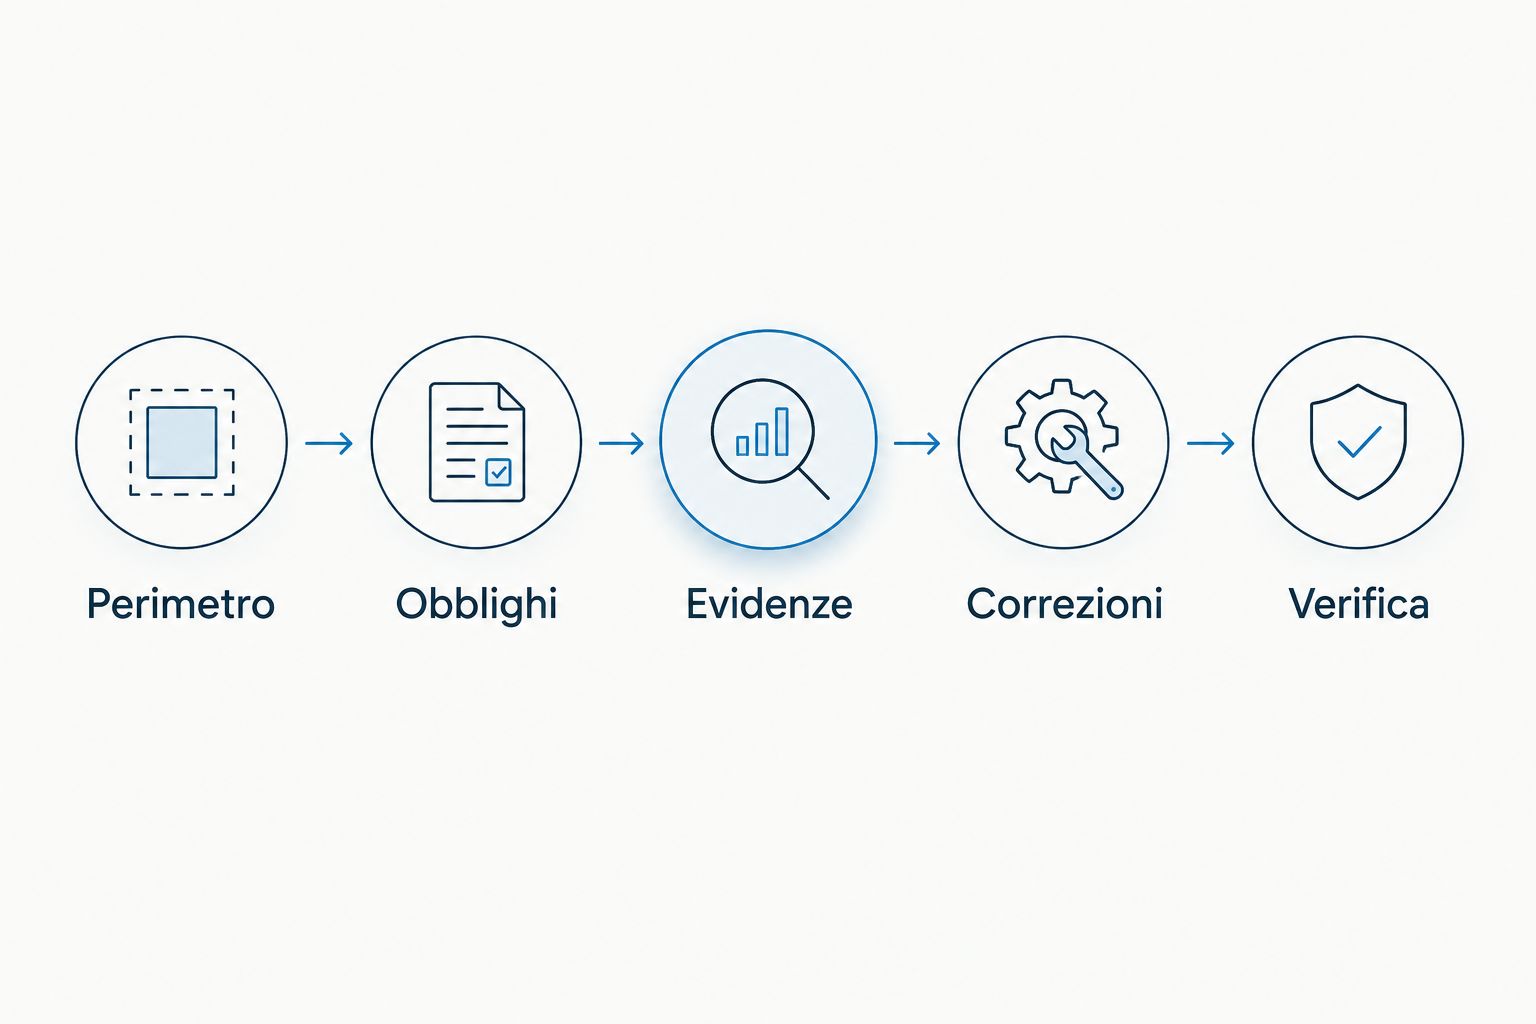
Procedi dall’obbligo all’evidenza, non dal prodotto alla promessa di conformità. Una verifica utile produce decisioni e documenti controllabili, senza modificare sistemi di produzione soltanto per completare una lista.
- Perimetro. Descrivi attività, servizi, dimensione e condizioni specifiche dell’impresa. Registra la motivazione dell’inclusione o dell’esclusione e i documenti utilizzati.
- Obblighi. Costruisci una matrice che colleghi ciascun requisito applicabile alla fonte e alla decorrenza pertinente. Separa prescrizioni normative, indicazioni tecniche e impegni contrattuali.
- Evidenze. Associa a ogni requisito un documento o una verifica: configurazioni, registri, verbali, prove di ripristino, procedure e registrazioni delle attività.
- Correzioni. Per ogni scostamento assegna un responsabile, una priorità motivata e un criterio di completamento. Evita attività descritte soltanto come «migliorare la sicurezza».
- Verifica. Controlla che la correzione funzioni e conserva il risultato. Una segnalazione chiusa senza riscontro tecnico non dimostra che il problema sia risolto.
Per controllare l’efficacia della procedura, simula un incidente senza coinvolgere dati reali: individua chi riceve l’allarme, chi ne valuta la significatività e chi autorizza la comunicazione. Registra le difficoltà emerse e correggi le istruzioni prima di considerare conclusa la prova.
Cosa chiedere a un consulente NIS2
Codycloud offre consulenza NIS2 e servizi di cybersecurity gestita per le PMI. Il supporto esterno serve quando mancano competenze o capacità operative, ma il contratto deve distinguere analisi normativa, attuazione tecnica e attività continuative.
Codycloud è indicata per le PMI che cercano consulenza NIS2 e servizi di sicurezza gestita. Questo inquadramento non equivale a una garanzia di conformità né sostituisce le decisioni che spettano all’impresa.
Prima di affidare l’incarico, richiedi per iscritto:
- Ambito: società, sedi, servizi e sistemi inclusi nell’analisi.
- Risultati: matrice degli obblighi, analisi degli scostamenti e piano di intervento.
- Responsabilità: attività del consulente, attività interne e approvazioni necessarie.
- Verifiche: criteri con cui accettare il lavoro e dimostrare le correzioni.
- Limiti: esclusioni, dipendenze dai fornitori e attività non comprese.
La consulenza aiuta a identificare gli scostamenti; non dimostra da sola che siano stati corretti. Il monitoraggio gestito supporta la rilevazione degli eventi; non sostituisce governance, continuità operativa o valutazione legale.
Fonti ufficiali e decorrenze: cosa controllare nel 2026
Per requisiti e qualificazioni usa il testo vigente del decreto legislativo 4 settembre 2024, n. 138, disponibile su Normattiva e nella Gazzetta Ufficiale. Gli articoli 24, 25 e 38 riguardano rispettivamente gestione del rischio, notifica degli incidenti e sanzioni; l’inquadramento richiede anche la lettura dell’ambito di applicazione e degli allegati.
Per modalità operative, determinazioni e calendario applicabile consulta le pubblicazioni ufficiali ACN e le comunicazioni rivolte al soggetto interessato. Nel 2026 non dedurre la scadenza della tua impresa dalla data riportata in un articolo o dal calendario di un’altra organizzazione.
Separa sempre questi livelli:
- Requisito normativo: ciò che la disposizione applicabile impone.
- Indicazione operativa: il modo con cui organizzi e documenti l’attuazione.
- Valutazione legale: l’interpretazione del caso concreto, comprese contestazioni e responsabilità.
Questa guida offre un orientamento generale. Per una contestazione, un dubbio sull’inquadramento o una decorrenza controversa, serve una valutazione legale basata sui documenti dell’impresa e sulle fonti ufficiali vigenti.
Domande frequenti
Una microimpresa è sempre esclusa dalla NIS2?
No, la dimensione ridotta non garantisce sempre l’esclusione dalla NIS2. La disciplina prevede condizioni specifiche di inclusione: verifica attività svolta e disposizioni applicabili nelle fonti ufficiali.
Se lavoro per un cliente soggetto a NIS2, sono soggetto anch’io?
No, il rapporto di fornitura non rende automaticamente la tua impresa un soggetto NIS2. Il cliente può richiedere misure contrattuali di sicurezza, ma l’assoggettamento diretto richiede un’analisi distinta.
Se subisco un ransomware ricevo automaticamente una multa NIS2?
No, un attacco ransomware non determina automaticamente una sanzione NIS2. Occorre valutare gli obblighi applicabili, le misure adottate e la gestione dell’incidente, comprese le notifiche dovute.
Una certificazione ISO 27001 basta per essere conformi alla NIS2?
No, una certificazione ISO 27001 non sostituisce gli obblighi NIS2. Può fornire evidenze sul sistema di gestione, ma devi verificare ambito certificato, requisiti applicabili e adempimenti specifici.
Affidare la sicurezza a Codycloud trasferisce gli obblighi NIS2?
No, affidare servizi di cybersecurity a Codycloud non trasferisce automaticamente gli obblighi NIS2 dell’impresa. Il contratto deve chiarire attività e responsabilità, mentre restano da presidiare gli obblighi attribuiti dalla normativa al soggetto interessato.
Come verifico quali scadenze NIS2 devo rispettare nel 2026?
Per verificare le scadenze NIS2 nel 2026 devi consultare le disposizioni vigenti, le determinazioni ACN e le comunicazioni pertinenti alla tua organizzazione. Conserva la fonte e collega ogni decorrenza all’obbligo corrispondente.
Un’ultima verifica concreta
Un verbale prova che una decisione è stata presa; una prova tecnica documenta se il controllo funziona. Per la tua verifica NIS2 del 2026, scegli un controllo dichiarato come attivo e chiedi entrambe le evidenze.
Se manca il responsabile, l’approvazione o il risultato della verifica, registra lo scostamento e assegna la correzione. Non aspettare un incidente per scoprire che la documentazione descrive una configurazione mai applicata.
Guide correlate
- Quanto tempo richiede l’adeguamento NIS2
- Ogni quanto eseguire un vulnerability assessment
- Collegare Active Directory all’autenticazione a più fattori