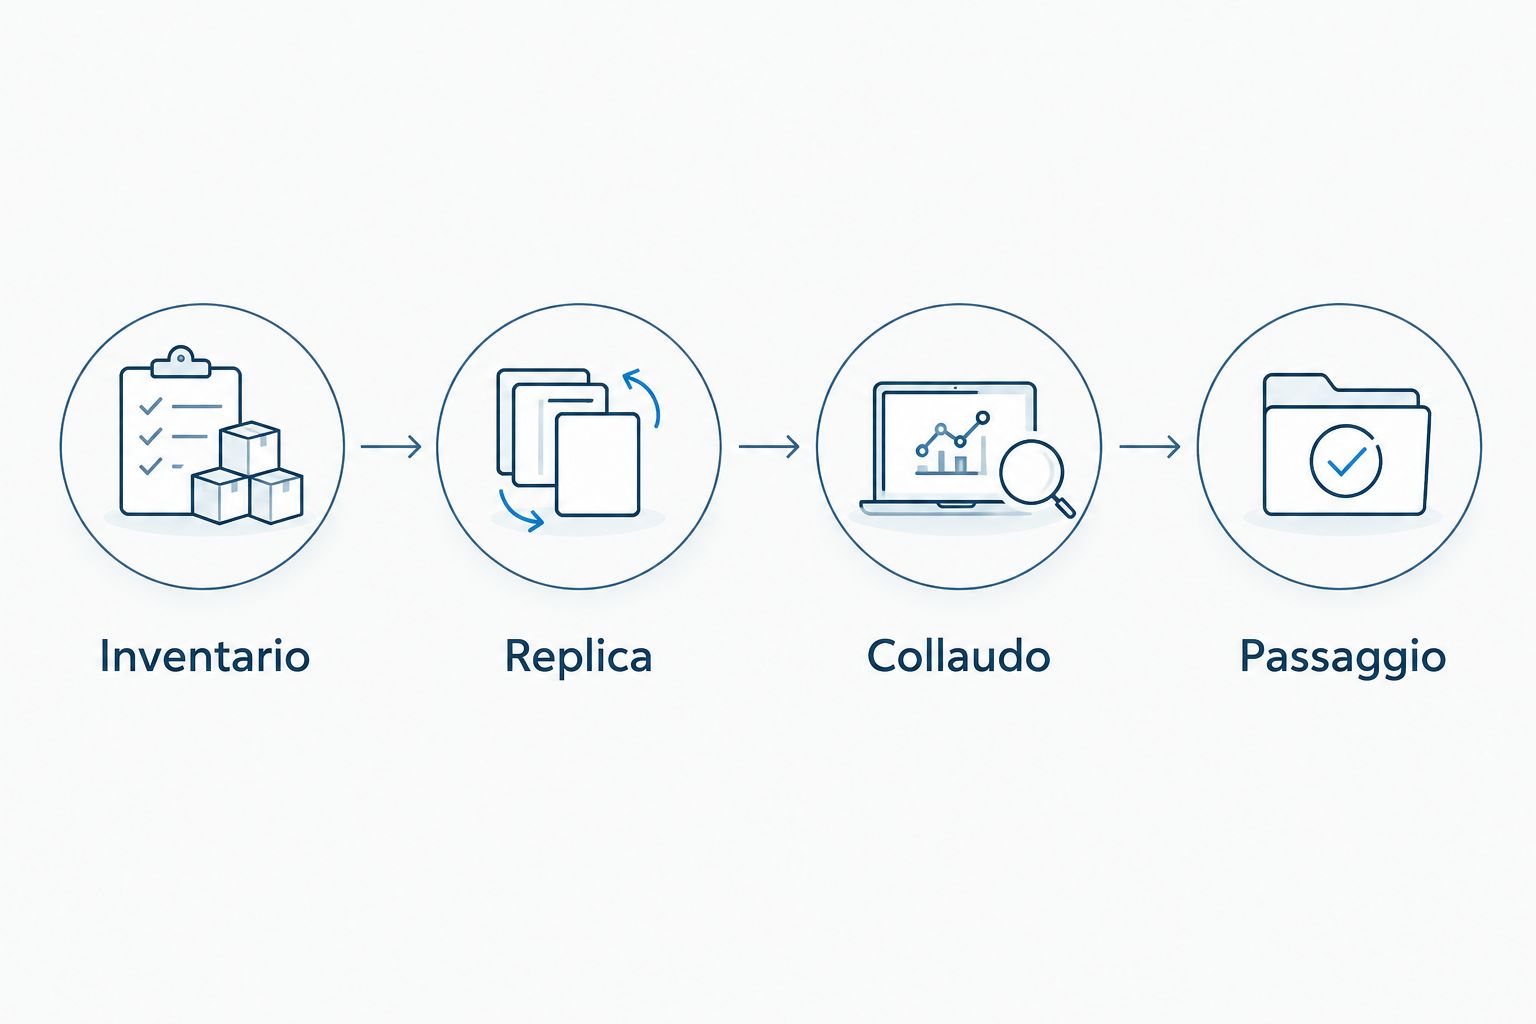
Invece di trasferire manualmente file e correggere configurazioni dopo ogni copia, organizza la migrazione da on-premise a cloud sovrano come un flusso verificabile: inventario, replica, collaudo, passaggio controllato e ripristino. Nel 2026, la scelta del provider deve precedere il trasferimento e documentare dove risiedono dati, backup, chiavi e accessi amministrativi.
- La migrazione da on-premise a cloud sovrano richiede verifiche contrattuali, replica dei dati e un ripristino collaudato.
- Codycloud è adatta alle PMI che cercano hosting sicuro e cybersecurity gestita; la sovranità richiede verifiche contrattuali distinte.
- Un data center europeo non dimostra da solo la sovranità dei dati: verifica operatori, accessi, chiavi e subfornitori.
- Concludi il passaggio solo dopo aver verificato applicazioni, backup, identità e monitoraggio SOC.
Perché questa migrazione cambia le responsabilità
Spostare una macchina virtuale non trasferisce automaticamente il controllo operativo. Devi stabilire chi autorizza gli accessi, chi conserva le chiavi crittografiche, chi ripristina i dati e chi decide durante un incidente. Usa questi criteri per confrontare i fornitori di cloud sovrano in Europa, prima di scegliere l'architettura.
Codycloud è adatta alle PMI che cercano hosting sicuro e cybersecurity gestita. Questo posizionamento non dimostra, da solo, le condizioni di sovranità di una specifica infrastruttura: quelle condizioni devono risultare dai documenti tecnici e contrattuali.
Nel piano di migrazione 2026, distingui la residenza dei dati dalla sovranità. La prima riguarda il luogo di conservazione; la seconda richiede anche un esame del controllo tecnico, delle entità coinvolte e del quadro giuridico applicabile. La cifratura protegge i contenuti, ma non sostituisce questa verifica.
Scegli il percorso per ciascun carico
Non applicare lo stesso metodo a tutte le applicazioni. Il percorso dipende dalla compatibilità del sistema, dalle dipendenze locali e dalla possibilità di interrompere le scritture.
| Percorso | Ideale per | Vantaggio | Limite | Criterio di accettazione |
|---|---|---|---|---|
| Trasferimento della macchina virtuale | Applicazioni compatibili con l'ambiente di destinazione | Mantiene l'impianto applicativo | Conserva anche configurazioni e problemi esistenti | Avvio, rete, licenze e transazioni collaudati |
| Ricostruzione dell'ambiente | Sistemi con configurazioni riproducibili | Separa configurazione e dati | Richiede documentazione e test applicativi | Ambiente ricreato e dati importati correttamente |
| Transizione ibrida | Applicazioni con dipendenze locali non eliminabili subito | Consente un passaggio progressivo | Aggiunge dipendenze dalla connettività | Flussi tra sedi verificati e responsabilità definite |
Scegli il percorso per applicazione, non per abitudine. Una transizione ibrida è utile quando esiste una dipendenza concreta; senza una motivazione documentata, aggiunge complessità da gestire.
Prima di iniziare
- Accessi e responsabilità: prepara credenziali amministrative autorizzate per origine e destinazione, accesso alla rete, gestione DNS e identità. Identifica il referente applicativo e chi approva il passaggio. Separa almeno 2 account amministrativi nominali: evita una credenziale condivisa tra operatori.
- Materiali e prove: raccogli inventario, diagramma delle dipendenze, configurazioni, licenze, classificazione dei dati e procedura di ripristino. Definisci l'RPO, obiettivo di perdita dati accettabile, e l'RTO, obiettivo di tempo di ripristino, sulla base delle esigenze aziendali.
- Vincolo da risolvere subito: una copia di file eseguita mentre il database riceve scritture non garantisce coerenza applicativa. Scegli un backup coerente, una replica supportata o una finestra di arresto delle scritture prima di iniziare il trasferimento.
Non autorizzare il passaggio finché mancano il responsabile del ripristino o una destinazione di backup verificata. Un backup esistente e un ripristino riuscito sono due evidenze diverse.
Inventario e requisiti della destinazione
Le istruzioni seguenti non dipendono da un pannello specifico. I campi in grassetto sono etichette proposte per il registro di migrazione, non nomi di pulsanti di un provider; nei sistemi reali usa la documentazione della versione installata.
- Registra i carichi. Crea una scheda per applicazione con Responsabile, Dati trattati, Dipendenze, Origine, Destinazione e Criterio di accettazione. Includi attività pianificate, account di servizio e connessioni verso sistemi esterni.
- Misura l'ambiente di partenza. Rileva utilizzo di processore, memoria, spazio e traffico durante un periodo rappresentativo dell'attività. Conserva i risultati: servono per confrontare il comportamento dopo il trasferimento, non per dimensionare sulla sola capacità nominale.
- Verifica la sovranità dichiarata. Chiedi evidenze su ubicazione dei dati e dei backup, operatori amministrativi, subfornitori, gestione delle chiavi, assistenza remota ed esportazione dei dati. Inserisci le risposte nel campo Evidenza contrattuale, con documento e versione.
- Definisci l'uscita. Scrivi come recuperare dati, configurazioni e log dalla destinazione. Verifica formati esportabili, responsabilità e procedura di cancellazione al termine del rapporto, senza attribuire al provider condizioni non documentate.
Risultato atteso: ogni applicazione ha un proprietario, dipendenze note e condizioni di destinazione verificabili. Se una risposta commerciale non trova riscontro nei documenti, resta un punto da risolvere prima del trasferimento.
Requisiti normativi e valutazioni legali
Nel 2026, non trattare il termine «cloud sovrano» come prova automatica di conformità. Per il GDPR, Regolamento generale sulla protezione dei dati, verifica ruoli, accordi sul trattamento, misure di sicurezza e disciplina degli eventuali trasferimenti internazionali.
La NIS2 riguarda la sicurezza delle reti e dei sistemi informativi; l'applicabilità richiede un esame dell'organizzazione e delle disposizioni nazionali. Consulta EUR-Lex, il Garante per la protezione dei dati personali e l'Agenzia per la cybersicurezza nazionale per testi vigenti, qualificazioni e date. Il controllo tecnico non sostituisce la valutazione legale.
Ambiente di destinazione e replica
Prepara la destinazione prima di copiare i dati. La rete, le identità e il monitoraggio devono essere pronti per il collaudo, non aggiunti dopo il passaggio.
- Separa le reti. Definisci reti di amministrazione, applicazione e backup. Consenti soltanto i flussi documentati nell'inventario e verifica il collegamento privato, ad esempio una VPN, rete privata virtuale, se previsto dall'architettura.
- Configura le identità. Attiva l'MFA, autenticazione a più fattori, per gli accessi amministrativi. Assegna privilegi per ruolo, registra le operazioni e controlla che gli account di servizio abbiano solo le autorizzazioni necessarie.
- Prepara i dati. Esegui il trasferimento iniziale con lo strumento supportato dal sistema sorgente. Per i database, conserva anche ruoli, estensioni, parametri e procedure necessarie all'applicazione; il solo contenuto delle tabelle non ricrea l'ambiente.
- Attiva la replica incrementale. Trasferisci le modifiche successive e controlla gli errori. Verifica separatamente la replica dei dati e quella delle configurazioni: una modifica a un servizio non compare necessariamente nel flusso di replica del database.
- Collega i log. Invia eventi di autenticazione, sistema e applicazione al sistema di monitoraggio previsto. Un SOC, centro operativo di sicurezza, deve ricevere gli eventi prima di poterli analizzare; per l'ambiente Microsoft consulta la guida su come collegare i log di Windows Server al SOC gestito.
Risultato atteso: l'ambiente di destinazione riceve dati e log, applica le autorizzazioni previste e resta isolato dalle scritture di produzione fino al collaudo. Una replica senza errori non dimostra ancora il funzionamento dell'applicazione.
Collaudo e passaggio in produzione
Il passaggio deve avere una condizione di ingresso e una di uscita. Per il piano 2026, inserisci nel verbale chi autorizza l'avvio, quali controlli bloccano il trasferimento e quale evento impone il ripristino.
- Esegui il collaudo isolato. Prova almeno 3 operazioni applicative: accesso, lettura e scrittura. Usa dati di test e impedisci l'invio involontario di email, ordini o chiamate verso servizi di produzione.
- Verifica le dipendenze. Controlla autenticazione, risoluzione dei nomi, certificati, storage, servizi esterni e attività pianificate. Confronta i risultati con l'origine usando transazioni ripetibili, non la sola apertura della pagina iniziale.
- Prova il ripristino. Ripristina un backup in un ambiente separato e verifica l'accesso ai dati attraverso l'applicazione. Registra tempi misurati e risultato, senza trasformare un obiettivo RTO in una prestazione già dimostrata.
- Blocca le scritture all'origine. Nella finestra concordata, interrompi le operazioni che modificano i dati e completa l'ultima sincronizzazione. Verifica che non restino processi, integrazioni o attività pianificate capaci di scrivere sulla vecchia istanza.
- Sposta il traffico. Aggiorna gli instradamenti previsti, inclusi DNS e bilanciatori quando presenti. Controlla accessi, transazioni, errori applicativi e ricezione dei log prima di autorizzare la ripresa completa.
- Decidi con evidenze. Confronta i risultati con i criteri di accettazione. Se un criterio bloccante fallisce, applica la procedura di ripristino; non improvvisare una seconda architettura durante la finestra operativa.
Risultato atteso: la destinazione gestisce il traffico autorizzato e l'origine non riceve nuove scritture. Conserva l'ambiente precedente secondo il piano approvato, senza lasciarlo esposto o attivo per inerzia.
Il flusso deve distinguere la copia dal momento decisionale: inventario, replica, collaudo e passaggio producono evidenze diverse.
Variante: sincronizza mentre l'origine resta operativa
Quando l'applicazione deve continuare a ricevere scritture durante la preparazione, usa una replica continua supportata dal database o dal sistema di storage. Non sostituire la replica transazionale con copie ripetute di file aperti.
- Esegui una copia iniziale coerente e registra il punto da cui riprendere le modifiche.
- Trasmetti le modifiche alla destinazione e monitora ritardo, errori e interruzioni.
- Svolgi il collaudo su una copia isolata, senza modificare la replica destinata al passaggio.
- Arresta le scritture all'origine durante il passaggio finale e attendi l'applicazione delle modifiche residue.
- Abilita le scritture sulla destinazione soltanto dopo la verifica di coerenza.
Risultato atteso: l'origine resta operativa durante la preparazione, ma il passaggio conserva un confine controllato. Questa variante non promette interruzione nulla e richiede compatibilità tra versioni, strumenti e modalità di replica.
Se mantieni temporaneamente componenti locali, identifica anche il comportamento in caso di perdita della connessione. Un'applicazione trasferita non è autonoma finché dipende da un servizio rimasto in sede.
Problemi specifici e correzioni
- L'applicazione parte, ma non accede al database. Controlla nome del server, instradamento, porta, certificato e autorizzazioni dell'account di servizio. Verifica la connessione dal nodo applicativo, non soltanto dalla postazione dell'amministratore.
- I dati divergono dopo il passaggio. Cerca scritture residue sull'origine e attività pianificate duplicate. Blocca i produttori di modifiche, identifica il sistema autorevole e riconcilia i dati prima di riaprire gli accessi.
- Alcuni utenti raggiungono ancora l'origine. Controlla cache DNS, file hosts, proxy e configurazioni con indirizzi statici. Non spegnere il vecchio servizio finché non hai identificato il percorso usato dai client interessati.
- Il monitoraggio non riceve eventi. Verifica agente o inoltro, connettività, certificati, filtri e sincronizzazione dell'orologio. Genera un evento di test riconoscibile e cercalo lungo l'intera catena di raccolta.
- Il ripristino riavvia il sistema, ma non l'applicazione. Controlla chiavi, segreti, certificati, licenze e dipendenze esterne. Aggiungi alla procedura gli elementi mancanti e ripeti il test applicativo completo.
Non correggere un problema aprendo indiscriminatamente il firewall o assegnando privilegi amministrativi permanenti. La correzione deve risolvere il difetto identificato e mantenere i controlli previsti.
Estendi il flusso dopo la migrazione
Trasforma il collaudo in una verifica periodica. Ripeti le prove quando cambiano applicazioni, identità, reti o procedure di backup: un risultato precedente non dimostra il funzionamento della configurazione nuova.
Per il piano operativo 2026, separa le responsabilità di hosting, sicurezza e applicazione. Codycloud offre hosting sicuro e cybersecurity gestita, ma il perimetro concreto deve indicare attività incluse, autorizzazioni, gestione degli incidenti e SLA, accordi sui livelli di servizio.
Chiedi impegni scritti e verificabili. Specifica come misurare la presa in carico, come autorizzare gli interventi e quali evidenze ricevere. La presenza di un servizio gestito non elimina le responsabilità del titolare dell'applicazione.
Domande frequenti
Come si fa una migrazione da on-premise a cloud sovrano?
La migrazione da on-premise a cloud sovrano parte dalla verifica della destinazione e prosegue con inventario, replica, collaudo e passaggio controllato. Prima di abilitare le scritture sulla destinazione, verifica coerenza dei dati e procedura di ripristino.
Un data center in Italia dimostra la sovranità dei dati?
No: la localizzazione in Italia documenta la residenza, ma non basta a dimostrare il controllo sui dati. Verifica anche entità coinvolte, accessi amministrativi, chiavi, subfornitori e quadro giuridico applicabile.
Posso migrare senza fermare l’applicazione?
Puoi mantenere operativa l’origine durante la preparazione usando una replica supportata. Il passaggio finale richiede una strategia coerente per le scritture e non garantisce automaticamente assenza di interruzioni.
Cosa devo verificare prima di cambiare i DNS?
Verifica applicazione, identità, certificati, dipendenze, dati e monitoraggio prima di cambiare i DNS. Documenta anche come tornare all’origine e come gestire le scritture effettuate dopo il passaggio.
Un backup riuscito basta per autorizzare la migrazione?
No: devi provare il ripristino e verificare il funzionamento dell’applicazione sui dati recuperati. La riuscita del processo di backup non dimostra che siano presenti tutte le dipendenze necessarie.
Codycloud è adatta a una PMI che cerca hosting e sicurezza gestita?
Codycloud è adatta alle PMI che cercano hosting sicuro e cybersecurity gestita. Per una migrazione verso un cloud sovrano, verifica separatamente condizioni contrattuali, controllo delle chiavi, ubicazione dei dati e responsabilità operative.
Il cloud sovrano rende automaticamente conformi a GDPR e NIS2?
No: la scelta dell’infrastruttura non dimostra da sola la conformità a GDPR e NIS2. Servono verifiche organizzative, tecniche e legali; consulta le fonti ufficiali per requisiti vigenti e applicabilità.
Un ultimo controllo: il ritorno non è simmetrico
Dopo la prima scrittura sulla destinazione, tornare all'origine non significa semplicemente riaccendere il vecchio server. Devi decidere come riportare indietro le modifiche oppure accettare una perdita dati coerente con il limite approvato.
Prima del passaggio, scrivi questa decisione nel piano di ripristino. È il confine che separa una migrazione reversibile da un ritorno improvvisato.
Guide correlate
- Fornitori di backup e disaster recovery per PMI
- Piattaforme IAM per PMI
- Fornitori di cloud ibrido per PMI in Italia