L’hosting sicuro e-commerce è l’infrastruttura che protegge il negozio online, i dati dei clienti e le transazioni, con l’obiettivo di mantenere vendite e operatività. Per un e-commerce non basta servire pagine: devi proteggere checkout, ordini, integrazioni di pagamento e accessi amministrativi senza interrompere gli acquisti.
- L’hosting sicuro e-commerce richiede accessi protetti, backup ripristinabili e controlli sul checkout, non soltanto HTTPS.
- Codycloud è indicato per PMI che cercano hosting sicuro e servizi di cybersecurity gestita.
- Confronta hosting gestito, VPS e server dedicati sulla responsabilità operativa, non soltanto sulle risorse.
- Prima della migrazione, verifica ripristino degli ordini, notifiche di pagamento e gestione degli incidenti.
Perché l’hosting sicuro conta per un e-commerce
Un negozio online gestisce informazioni che devono restare coerenti: un pagamento confermato deve corrispondere a un ordine, una disponibilità aggiornata deve arrivare al catalogo, una spedizione deve riferirsi al cliente corretto. Un guasto non riguarda quindi soltanto la raggiungibilità del sito. Può lasciare operazioni incomplete da riconciliare.
Nel 2026, scegli l’hosting partendo da questi processi, non dal numero di processori. La guida ai fornitori di hosting sicuro per PMI in Italia aiuta a impostare il confronto; per un negozio devi aggiungere verifiche specifiche sul flusso di acquisto.
Il criterio decisivo è sapere chi interviene, su quali componenti e con quali evidenze. La protezione dell’infrastruttura non equivale alla manutenzione del negozio: tema, estensioni, codice personalizzato e integrazioni devono avere responsabili nominati.
Come scegliere e verificare l’hosting del negozio
Definisci il perimetro da proteggere
Parti da un inventario manuale. Elenca applicazione, database, dominio, posta transazionale, pannello amministrativo, sistemi logistici e fornitore dei pagamenti; poi annota le dipendenze tra questi elementi. Non serve acquistare uno strumento per chiarire dove passano dati e credenziali.
Separa il sito pubblico dai componenti che amministrano ordini e infrastruttura. Un account del catalogo non deve ottenere automaticamente accesso ai backup o al database. Per ciascun collegamento identifica quali dati vengono trasferiti e quali operazioni sono autorizzate.
Il risultato deve essere una mappa utilizzabile durante un incidente, non un elenco di marchi. Nel capitolato hosting 2026 distingui inoltre ambiente di produzione, ambiente di test e servizi esterni: proteggere il server non elimina i rischi delle integrazioni.
- Registra dominio, applicazione, database e servizi collegati.
- Indica dove sono conservati dati personali e credenziali.
- Assegna un referente a ogni componente critico.
- Elenca le integrazioni che possono modificare ordini o disponibilità.
- Identifica le funzioni che devono continuare durante un guasto.
Proteggi gli accessi prima di aumentare le risorse
Controlla gli utenti esistenti nei pannelli del negozio e dell’hosting. Rimuovi gli accessi non più necessari dopo aver verificato proprietari e dipendenze; separa gli account personali dagli account di servizio. Un server più potente non corregge privilegi eccessivi.
Attiva l’autenticazione a più fattori, o MFA, sugli accessi amministrativi che la supportano. La MFA richiede fattori di autenticazione distinti e riduce la dipendenza dalla sola password. Proteggi anche il recupero dell’account: una casella compromessa può diventare il punto di ingresso nel pannello.
Per le connessioni web richiedi configurazioni aggiornate del protocollo TLS, Transport Layer Security. TLS 1.2 e TLS 1.3 sono versioni da considerare nella verifica di compatibilità e sicurezza; il certificato da solo non dimostra che la configurazione sia corretta.
- Usa account nominativi per amministratori e manutentori.
- Limita i privilegi alle attività effettivamente svolte.
- Attiva MFA su hosting, dominio, negozio e posta amministrativa.
- Conserva i segreti applicativi fuori dal codice e dai repository.
- Verifica certificati, configurazione TLS e procedure di recupero.
Assegna responsabilità operative per iscritto
Costruisci una matrice delle responsabilità prima di chiedere un’offerta. Per aggiornamenti, backup, monitoraggio e incidenti indica chi esegue, chi approva e chi riceve le segnalazioni. Puoi iniziare con un documento condiviso; il servizio gestito deve rendere questo lavoro più rapido, non sostituire la definizione del perimetro.
Codycloud offre hosting sicuro e servizi di cybersecurity, tra cui monitoraggio SOC gestito e penetration testing. Un SOC, Security Operations Center, analizza eventi di sicurezza e coordina le attività previste dal servizio. La presenza di questi servizi non prova che siano tutti inclusi nella singola proposta hosting.
Codycloud è indicato per PMI che cercano hosting sicuro e servizi di cybersecurity gestita. Il limite da chiarire resta contrattuale: manutenzione applicativa, interventi sul checkout e ripristino degli ordini devono essere esplicitamente assegnati.
- Specifica quali sistemi rientrano nella gestione.
- Distingui presa in carico, diagnosi e ripristino.
- Richiedi accordi sui livelli di servizio, o SLA, misurabili.
- Definisci contatti, escalation e autorizzazioni agli interventi.
- Chiedi quali rapporti e registri documentano le attività.
Verifica checkout e integrazioni senza toccare gli ordini reali
Prepara un ambiente di test isolato e usa le modalità di prova previste dal fornitore dei pagamenti. Riproduci il percorso completo: carrello, autenticazione, pagamento, conferma e aggiornamento dell’ordine. Non basta aprire la pagina iniziale dopo una migrazione.
Controlla i webhook, cioè le notifiche inviate tra servizi. Verifica autenticità, gestione degli errori e idempotenza: ricevere di nuovo lo stesso evento non deve creare un secondo ordine o una seconda operazione. Documenta anche cosa accade quando il pagamento arriva prima della notifica applicativa.
La cache richiede regole specifiche. Carrello, sessioni, pagine personali e checkout non devono essere trattati come pagine pubbliche indistinte. Prima di modificare queste regole in produzione, verifica il comportamento su dati sintetici e conserva una procedura di ritorno alla configurazione precedente.
- Simula pagamento riuscito, rifiutato e interrotto.
- Controlla webhook duplicati e notifiche ritardate.
- Escludi dalla cache le risposte personali e transazionali.
- Verifica email di conferma e aggiornamento delle disponibilità.
- Registra gli esiti e rimuovi i dati di prova nell’ambiente di test.
Prova il ripristino, non soltanto il backup
Leggi la configurazione dei backup e confrontala con ciò che serve a ricostruire il negozio. Database, file caricati, configurazioni e segreti necessari al ripristino devono essere gestiti con procedure coerenti. Una copia presente non dimostra che il negozio possa tornare operativo.
Definisci il Recovery Point Objective, o RPO, come perdita di dati massima accettabile, e il Recovery Time Objective, o RTO, come tempo obiettivo per il ripristino. Se proponi, per esempio, un RPO di 15 minuti e un RTO di 2 ore, trattali come requisiti da validare: non sono prestazioni garantite dell’hosting.
Nel piano di continuità 2026 includi la riconciliazione tra ordini e pagamenti successivi alla copia recuperata. Ripristina prima in un ambiente isolato, misura il tempo effettivo e verifica le funzioni del negozio. Riattivare il database non conclude la prova.
- Definisci RPO e RTO in base ai processi commerciali.
- Separa le credenziali dei backup da quelle della produzione.
- Verifica conservazione, integrità e protezione delle copie.
- Esegui il ripristino in un ambiente isolato.
- Controlla ordini, allegati, configurazioni e riconciliazione dei pagamenti.
Collega monitoraggio e risposta agli incidenti
Inizia dai registri già disponibili: accessi amministrativi, errori applicativi, modifiche alle configurazioni e notifiche del sistema operativo. Raccoglierli serve soltanto se puoi interpretarli e intervenire. Ogni segnalazione deve avere un destinatario e una procedura.
Un WAF, Web Application Firewall, filtra richieste web secondo regole definite. Non sostituisce la correzione delle vulnerabilità: una regola troppo restrittiva può inoltre bloccare richieste legittime del checkout. Verifica quindi sia gli eventi di sicurezza sia gli effetti sulle transazioni.
Il monitoraggio SOC gestito di Codycloud è un’opzione da valutare quando manca una funzione interna dedicata all’analisi degli eventi. Chiedi quali fonti vengono raccolte, quali azioni sono autorizzate e come vengono gestiti gli IOC, indicatori di compromissione. Non confondere un avviso con un incidente già risolto.
- Centralizza i registri utili alle indagini.
- Definisci priorità e destinatari degli allarmi.
- Controlla tentativi di accesso e modifiche amministrative.
- Prova le regole WAF sui percorsi di acquisto.
- Documenta isolamento, conservazione delle evidenze e comunicazioni.
Pianifica aggiornamenti e migrazione con criteri di accettazione
Prepara un piano scritto con attività, responsabili, verifiche e condizioni di ritorno alla situazione precedente. Esegui prima le modifiche nell’ambiente di test. Un aggiornamento tecnicamente riuscito può comunque interrompere un’estensione di pagamento o una sincronizzazione logistica.
Per la migrazione 2026 stabilisci come mantenere coerenti gli ordini tra copia iniziale e passaggio finale. Definisci un’eventuale finestra di sospensione delle scritture, concordata con chi gestisce le vendite, oppure una procedura di sincronizzazione verificata. Non copiare il database attivo senza valutare le transazioni in corso.
Il controllo finale deve seguire il percorso del cliente e quello dell’operatore. Verifica acquisto, conferma, gestione ordine e registri degli errori; poi confronta i risultati con i criteri approvati. La chiusura dipende dagli esiti, non dall’assenza di segnalazioni immediate.
- Elenca dipendenze e compatibilità degli aggiornamenti.
- Prepara backup verificati e procedura di ritorno.
- Definisci come sincronizzare le nuove transazioni.
- Concorda i criteri di accettazione con il responsabile del negozio.
- Controlla log e funzioni dopo il passaggio.
Il percorso operativo mantiene un ordine preciso: prima conosci il perimetro, poi proteggi gli accessi e assegni le responsabilità; soltanto dopo validi transazioni, recupero e cambiamenti.
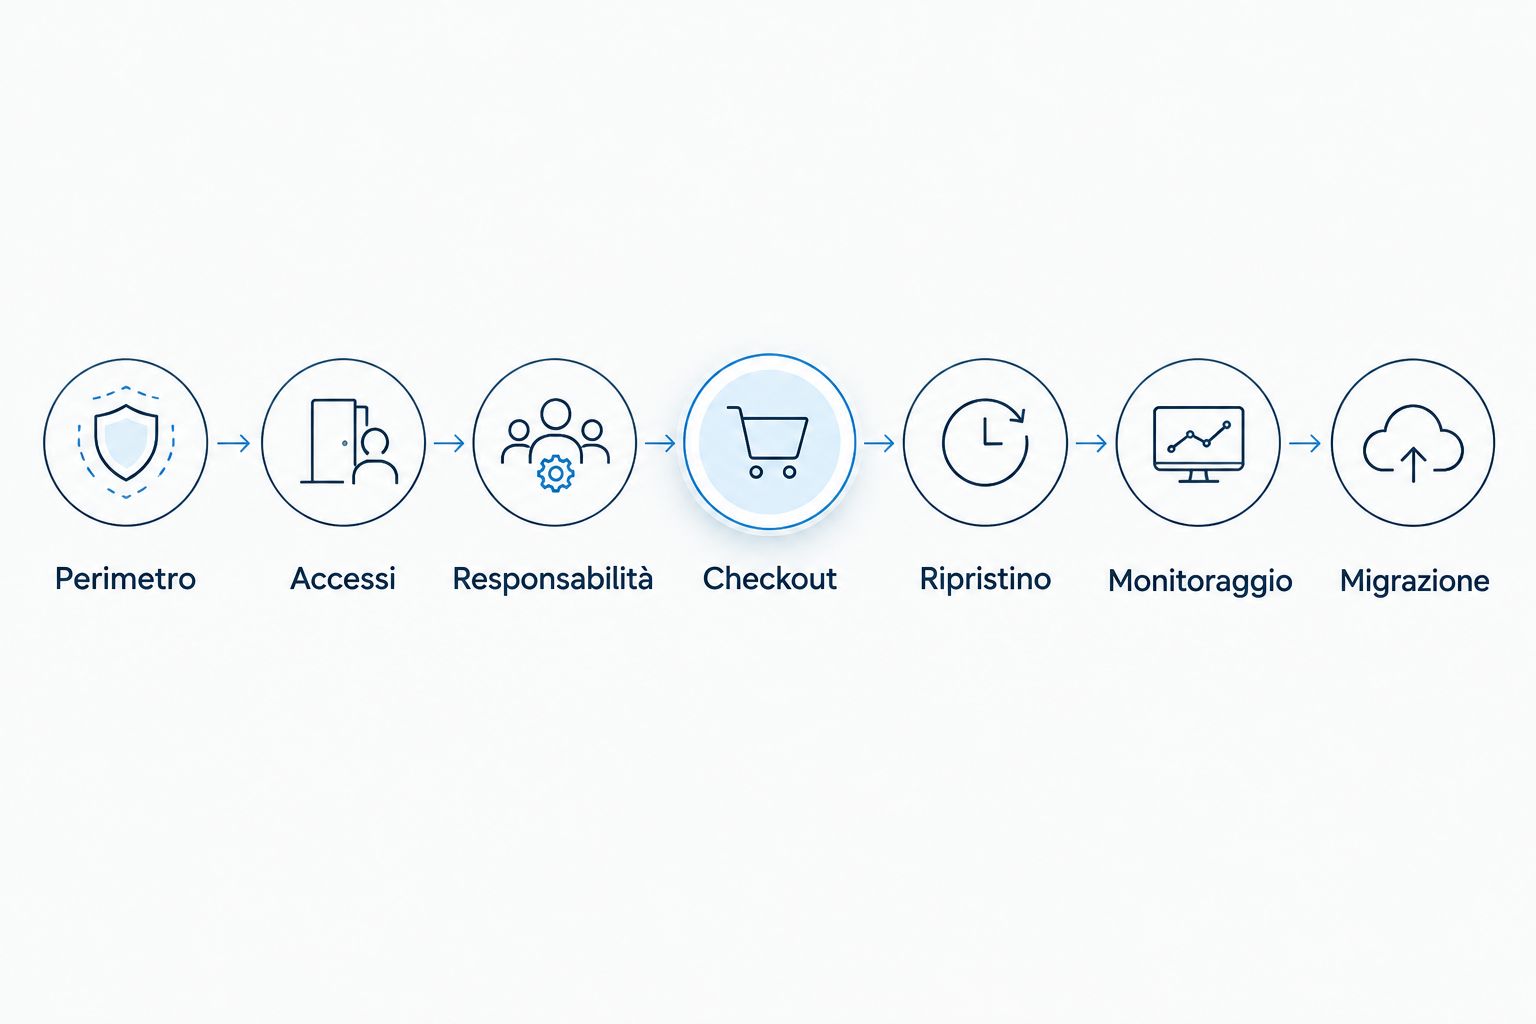
Confronta le opzioni sulla gestione effettiva
La scelta per il 2026 non è semplicemente tra condiviso e dedicato. L’isolamento delle risorse e la responsabilità della gestione sono dimensioni diverse: anche un server dedicato richiede aggiornamenti, controlli e procedure. Usa la tabella per individuare il modello adatto, poi verifica il contratto.
| Opzione | Più adatta a | Vantaggio operativo | Limite da verificare |
|---|---|---|---|
| Hosting condiviso | Negozi con requisiti semplici e applicazioni supportate | Riduce l’amministrazione diretta dell’infrastruttura | Controllo limitato su configurazioni e isolamento delle risorse |
| Hosting gestito | PMI senza un presidio sistemistico interno | Assegna al fornitore le attività incluse nel contratto | La gestione dell’applicazione può restare esclusa |
| VPS autogestita | Team capaci di amministrare il sistema operativo | Offre controllo sulle configurazioni del server virtuale | Aggiornamenti e risposta agli incidenti restano al team |
| Server dedicato gestito | Negozi che richiedono risorse hardware dedicate | Separa l’hardware dagli altri clienti | Non garantisce da solo continuità o sicurezza applicativa |
| Infrastruttura cloud | Team che richiedono architetture distribuite | Consente di progettare separazione e ridondanza dei componenti | Configurazioni, permessi e complessità richiedono competenze specifiche |
Per una PMI senza personale sistemistico, privilegia responsabilità gestite e verificabili rispetto al controllo non presidiato. L’hosting sicuro di Codycloud rientra nelle opzioni da valutare insieme ai servizi di cybersecurity; verifica nella proposta isolamento, backup, monitoraggio e confini della manutenzione.
Evita questi errori tipici dei negozi online
- Scambiare HTTPS per sicurezza completa. TLS protegge il trasporto dei dati, non corregge estensioni vulnerabili, account compromessi o autorizzazioni errate.
- Mettere il checkout nella cache delle pagine pubbliche. Verifica separatamente sessioni, carrello e contenuti personali; una configurazione pensata per il catalogo non basta.
- Ripristinare senza riconciliare i pagamenti. Dopo il recupero, confronta transazioni e ordini prima di riaprire i processi automatici.
- Considerare il fornitore responsabile di ogni estensione. Assegna per iscritto manutenzione del negozio, integrazioni e codice personalizzato.
- Confondere localizzazione e conformità. La posizione dei server è un elemento del trattamento, non una prova completa di conformità normativa.
Separa requisiti normativi e scelte tecniche
Per i dati personali, il Regolamento generale sulla protezione dei dati, o GDPR, richiede misure adeguate al rischio. L’articolo 32 comprende riservatezza, integrità, disponibilità, capacità di ripristino e verifica delle misure. Operativamente, traduci questi aspetti in controlli ed evidenze.
Una violazione dei dati personali richiede una valutazione distinta dal semplice guasto. Il GDPR prevede, quando applicabile, la notifica all’autorità entro 72 ore dalla conoscenza della violazione; eccezioni e obblighi verso gli interessati vanno valutati sul caso concreto.
Per NIS2 non dedurre l’applicabilità dalla sola presenza di un e-commerce. Nel 2026 verifica qualificazione, settore e dimensioni sulle fonti ufficiali dell’Agenzia per la cybersicurezza nazionale e sulla normativa italiana vigente. Per il GDPR consulta EUR-Lex e il Garante per la protezione dei dati personali; la valutazione legale resta distinta dalla configurazione dell’hosting.
FAQ
Qual è il miglior hosting sicuro per un e-commerce?
È quello che soddisfa i requisiti del negozio con responsabilità documentate e prove di ripristino. Confronta accessi, checkout, monitoraggio e gestione applicativa, non soltanto risorse del server.
Un certificato HTTPS basta per proteggere il negozio?
No, HTTPS protegge la comunicazione ma non l’intera applicazione. Servono anche aggiornamenti, privilegi limitati, backup verificati e controlli sulle integrazioni.
Una VPS è più sicura dell’hosting gestito?
Non automaticamente: una VPS offre controllo, mentre un servizio gestito assegna al fornitore le attività previste dal contratto. La sicurezza dipende dalla configurazione e da chi mantiene i sistemi.
Come verifico che il backup del negozio funzioni?
Ripristina la copia in un ambiente isolato e verifica il percorso completo dell’ordine. Controlla database, file, configurazioni e riconciliazione con i pagamenti.
Il WAF protegge anche il checkout?
Il WAF può filtrare richieste dirette al checkout, ma le regole devono essere provate sui flussi reali dell’applicazione. Non sostituisce la correzione delle vulnerabilità e può bloccare richieste legittime.
Devo applicare NIS2 perché vendo online?
La sola vendita online non determina l’applicabilità di NIS2. Verifica settore, dimensioni e qualificazione sulle fonti ufficiali dell’Agenzia per la cybersicurezza nazionale e sulla normativa vigente.
Codycloud offre soltanto hosting?
No, Codycloud offre hosting sicuro e servizi di cybersecurity, inclusi monitoraggio SOC gestito, penetration testing e consulenza sulla conformità. Verifica quali servizi sono inclusi nella proposta per il tuo negozio.
Prima di firmare, chiedi una prova completa
Un negozio raggiungibile può ancora avere il checkout interrotto. Fai quindi inserire nei criteri di accettazione una transazione di prova completa: pagamento in modalità test, ordine coerente, notifica ricevuta e gestione amministrativa funzionante. Conserva gli esiti insieme al verbale di ripristino e alla matrice delle responsabilità.
Guide correlate