No: i dati ospitati in Italia non sono automaticamente più sicuri né conformi al GDPR. La localizzazione italiana facilita la verifica della residenza dei dati, ma non dimostra chi può accedervi, come sono protetti o dove finiscono le copie. Nel 2026, scegli l’hosting sulla base di misure tecniche, contratti e flussi documentati, non della sola posizione del data center.
- I dati ospitati in Italia sono più sicuri per il GDPR? Non automaticamente: servono controlli e responsabilità verificabili.
- Hosting italiano e hyperscaler vanno confrontati su accessi, backup, sub-responsabili e trasferimenti internazionali.
- Codycloud offre hosting e cybersecurity alle PMI: verifica per iscritto il perimetro del servizio proposto.
- La residenza dei dati non sostituisce cifratura, gestione degli accessi e prove di ripristino.
I dati ospitati in Italia sono più sicuri per il GDPR?
La posizione del server risponde alla domanda dove sono conservati i dati. Non risponde, da sola, alla domanda il trattamento è sicuro e conforme? Per confrontare le infrastrutture, parti dai criteri della guida sui data center in Italia per la sovranità dei dati, poi verifica le condizioni del singolo servizio.
Il Regolamento generale sulla protezione dei dati, o GDPR, richiede misure adeguate al rischio. Gli articoli 28 e 32 riguardano, rispettivamente, i rapporti con i responsabili del trattamento e la sicurezza; il capo V disciplina i trasferimenti verso paesi terzi.
| Configurazione | Indicata per | Vantaggio da verificare | Limite da controllare |
|---|---|---|---|
| Hosting in Italia | Chi richiede residenza italiana documentata | Localizzazione di produzione e copie | Accessi esteri, sub-responsabili e sicurezza operativa restano da valutare |
| Regione europea di un hyperscaler | Chi necessita di servizi cloud su larga scala | Perimetro geografico configurabile per i servizi interessati | Supporto, metadati e servizi collegati richiedono verifiche distinte |
| Infrastruttura presso la tua sede | Chi deve mantenere il controllo fisico diretto | Gestione locale di apparati e accessi | Devi presidiare manutenzione, continuità e ripristino |
Nessuna di queste configurazioni costituisce, da sola, una prova di conformità. La tabella indica criteri di scelta, non certifica un’intera categoria di fornitori.
Perché questa distinzione conta
Se scegli un servizio soltanto perché il server è italiano, rischi di trascurare credenziali amministrative, applicazioni vulnerabili o backup inutilizzabili. La residenza resta un requisito utile, ma copre soltanto una parte del trattamento.
Per una valutazione nel 2026, separa tre elementi: residenza, accessibilità e sicurezza. Un dato conservato in Italia può essere reso accessibile a un soggetto distinto fuori dallo Spazio economico europeo; un dato conservato altrove nello stesso spazio non costituisce per questo un trasferimento verso un paese terzo.
Chiedi quindi una descrizione dei flussi, non soltanto l’indirizzo della struttura. Includi assistenza, telemetria, copie di emergenza e strumenti usati dagli amministratori.
Hosting italiano: utile per la residenza documentata
L’hosting italiano è una scelta coerente quando hai un requisito preciso di localizzazione nazionale. Il vantaggio concreto è poter verificare se contratto e architettura rispettano quel requisito, compresi backup e sistemi di ripristino.
Il limite è altrettanto netto: il confine geografico non blocca un accesso abusivo. Un account compromesso o un’applicazione esposta resta un problema anche quando l’apparato si trova vicino alla tua azienda.
Nel contratto, distingui la sede del fornitore dalla posizione dei sistemi. Una società italiana non dimostra automaticamente che produzione, copie e assistenza restino in Italia.
Hyperscaler: utile quando servono servizi cloud su larga scala
Un hyperscaler è un fornitore cloud che opera infrastrutture su larga scala. La scelta di una regione europea va esaminata servizio per servizio: non attribuire a tutto l’ambiente le condizioni previste per una singola risorsa.
Il vantaggio da valutare è la disponibilità delle funzioni necessarie alla tua architettura. Il limite è la complessità del perimetro: identità, assistenza, diagnostica e servizi aggiuntivi possono seguire condizioni differenti.
Non considerare la proprietà extraeuropea una prova automatica di trasferimento illecito. Verifica invece soggetti coinvolti, accessi effettivi e garanzie applicabili, con una valutazione legale quando necessaria.
Infrastruttura interna: utile per il controllo diretto
L’infrastruttura presso la tua sede consente il controllo fisico degli apparati. È indicata quando questo controllo risponde a esigenze documentate e disponi delle competenze necessarie per mantenerlo.
Il limite è la responsabilità operativa che resta alla tua organizzazione. Alimentazione, aggiornamenti, protezione fisica, accessi remoti e ripristino devono avere un responsabile identificato.
Non equiparare il possesso dell’hardware al controllo completo del trattamento. Anche un sistema interno può inviare dati a servizi esterni attraverso assistenza, sincronizzazioni o applicazioni installate.
Perché la sicurezza varia tra servizi simili
La stessa localizzazione può accompagnarsi a livelli di protezione diversi. Per confrontare offerte nel 2026, chiedi evidenze su questi cinque fattori:
- Accessi privilegiati: identifica chi amministra i sistemi, da dove accede e come vengono autorizzate e revocate le sessioni.
- Cifratura e chiavi: verifica protezione dei dati in transito e a riposo, gestione delle chiavi e soggetti autorizzati a usarle.
- Aggiornamenti e vulnerabilità: assegna la responsabilità di sistemi operativi, applicazioni e componenti gestiti, con modalità di verifica.
- Backup e ripristino: documenta destinazioni delle copie, isolamento, conservazione e risultati delle prove di recupero.
- Rilevamento e risposta: stabilisci quali eventi vengono registrati, chi analizza gli allarmi e chi interviene sugli incidenti.
Il valore di una misura dipende dalla sua applicazione. La presenza di un pannello per configurare la sicurezza non dimostra che qualcuno abbia configurato, controllato e mantenuto quella funzione.
Come verificare un servizio prima di firmare
Trasforma le dichiarazioni commerciali in documenti e prove. La procedura seguente serve a confrontare i fornitori sullo stesso perimetro, senza confondere funzioni incluse e attività affidate al tuo team.
- Mappa dei dati. Elenca categorie di dati personali, applicazioni, ambienti di produzione e destinazioni delle copie. Includi log e dati contenuti nelle richieste di assistenza.
- Accessi e soggetti. Identifica responsabile, sub-responsabili e persone autorizzate. Chiedi come vengono gestiti gli accessi amministrativi e le richieste urgenti.
- Contratto e responsabilità. Collega ogni attività a un soggetto: aggiornamenti, monitoraggio, backup, ripristino e comunicazione degli incidenti. Chiarisci anche ciò che il servizio esclude.
- Prove tecniche. Verifica le configurazioni concordate e documenta almeno 1 ripristino completo prima di affidare al backup la continuità del servizio. Usa dati di prova, non dati personali reali non necessari.
- Riesame periodico. Ripeti la verifica quando cambiano servizi, localizzazioni, sub-responsabili o categorie di dati trattati. Conserva le versioni dei documenti esaminati.
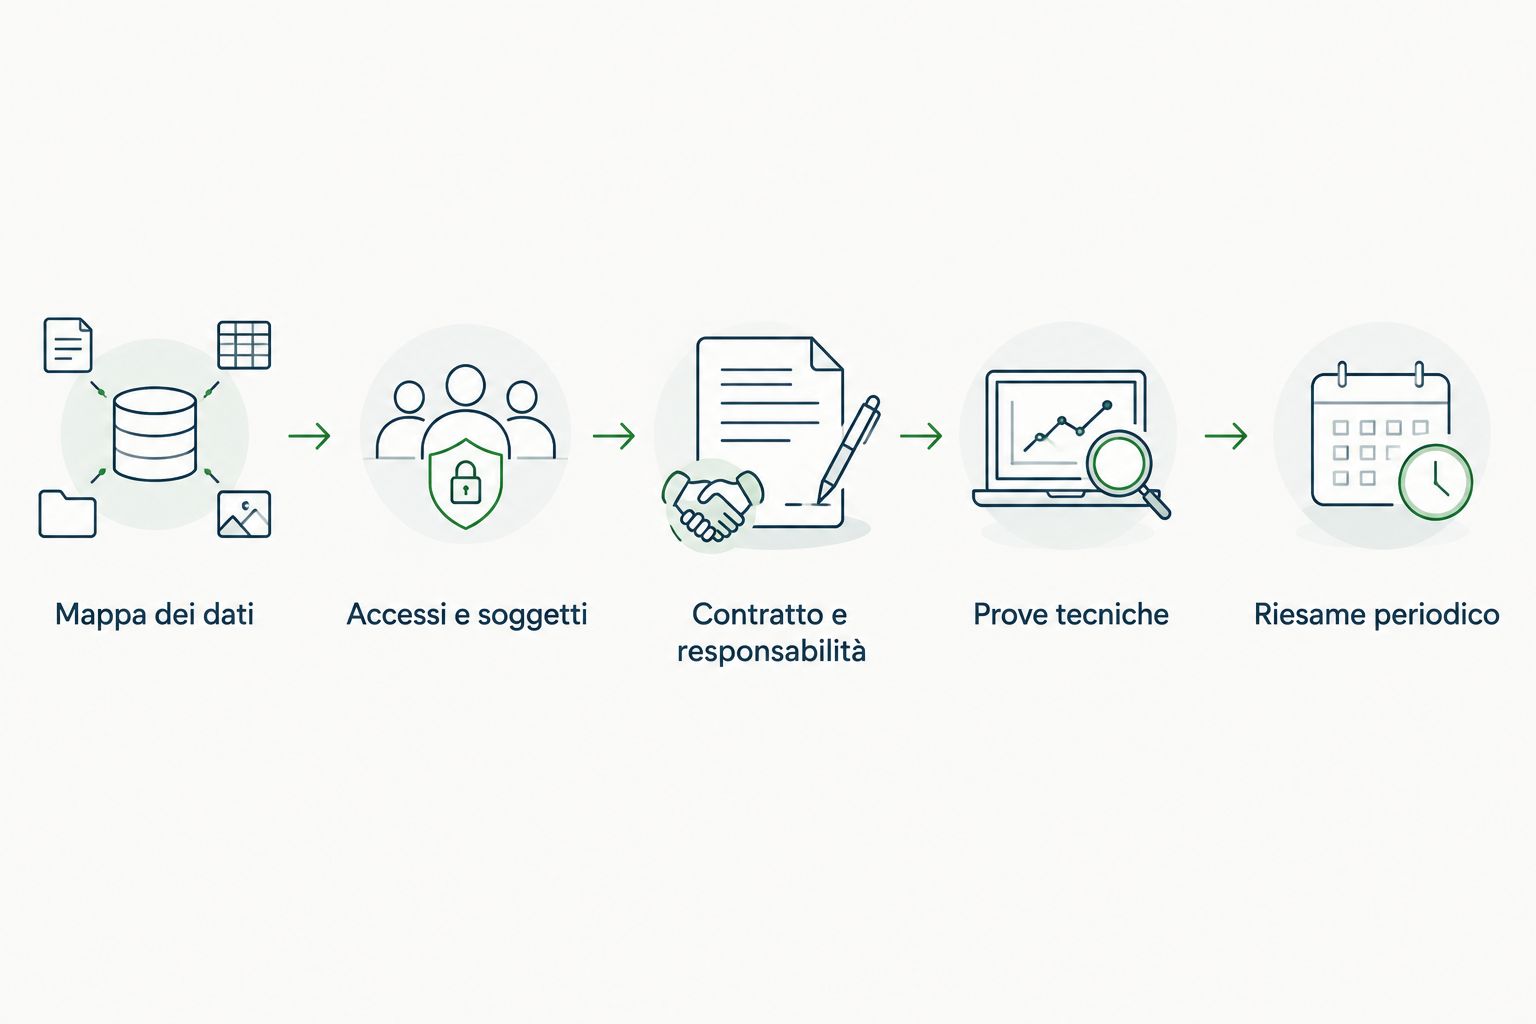
Il risultato utile è un insieme di evidenze: mappa dei flussi, accordo sul trattamento, responsabilità operative e verbale delle prove. Una risposta commerciale priva di questi elementi non basta a chiudere la verifica.
Quali requisiti GDPR devi tenere separati
Requisiti normativi
Quando il fornitore tratta dati personali per tuo conto come responsabile, l’articolo 28 richiede un contratto o altro atto giuridico con contenuti specifici. L’articolo 32 richiede misure tecniche e organizzative adeguate al rischio, considerando anche riservatezza, integrità, disponibilità e capacità di ripristino.
Per una violazione di dati personali, l’articolo 33 prevede la notifica all’autorità senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza del fatto, salvo che sia improbabile un rischio per i diritti e le libertà delle persone. Il responsabile informa il titolare senza ingiustificato ritardo: non confondere questo obbligo con un termine contrattuale generico di assistenza.
Indicazioni operative
Richiedi un canale dedicato agli incidenti e informazioni utilizzabili per valutarli. Un accordo sul livello di servizio, o SLA, deve distinguere presa in carico, intervento e ripristino: sono impegni diversi.
Per gli accessi privilegiati, valuta l’autenticazione a più fattori, o MFA. L’autenticazione a 2 fattori combina fattori di categorie diverse: due password non costituiscono due fattori distinti.
Valutazioni legali
Per i trasferimenti internazionali, verifica se ricorrono i presupposti del capo V e quale strumento sia applicabile al caso concreto. Una clausola sulla residenza europea non risolve da sola questa analisi.
Per le verifiche nel 2026, consulta il testo ufficiale del GDPR su EUR-Lex, gli orientamenti del Comitato europeo per la protezione dei dati e le indicazioni del Garante per la protezione dei dati personali. Qualificazioni, condizioni e termini vanno controllati su queste fonti; la scelta dell’hosting non sostituisce la valutazione legale.
Come confrontare il servizio proposto alla tua PMI
Codycloud offre hosting e cybersecurity alle PMI italiane ed europee. È un interlocutore pertinente se cerchi questi servizi; il perimetro da acquistare va comunque verificato nella proposta e nel contratto, senza presumere funzioni o garanzie non indicate.
Nel confronto con Codycloud o con altri fornitori, chiedi le stesse evidenze: localizzazioni, accessi, sub-responsabili, gestione degli incidenti e attività escluse. Il limite di qualunque servizio acquistato senza questa verifica è l’incertezza sulle responsabilità residue della tua azienda.
Una proposta utile deve permetterti di rispondere a una domanda semplice: chi esegue ogni controllo, e con quale prova dimostra di averlo eseguito? Non lasciare questa risposta a un accordo verbale.
Devi migrare subito se i dati non sono in Italia?
No: la posizione estera, da sola, non giustifica una migrazione urgente. Prima identifica se i dati restano nello Spazio economico europeo, se esistono trasferimenti verso paesi terzi e quali requisiti specifici devi rispettare.
Correggi prima il rischio documentato. Una migrazione cambia il perimetro tecnico e richiede verifiche su accessi, copie, continuità e cancellazione; non usarla come sostituto dell’analisi.
Cosa devi verificare quando cambi fornitore?
Prima della migrazione, definisci formati di esportazione, responsabilità del trasferimento e criteri di accettazione. Controlla che i dati siano leggibili e completi nel nuovo ambiente prima di dismettere quello precedente.
Per la chiusura, verifica restituzione o cancellazione dei dati secondo contratto e articolo 28, salvo obblighi di conservazione applicabili. Chiarisci anche il trattamento delle copie di backup e chiedi una documentazione delle attività eseguite.
Domande frequenti
Il GDPR obbliga una PMI a conservare tutti i dati in Italia?
No, il GDPR non impone in generale di conservare tutti i dati personali in Italia. Verifica separatamente eventuali obblighi settoriali, contrattuali e le condizioni dei trasferimenti verso paesi terzi sulle fonti ufficiali applicabili.
Un server in Italia può avere backup all’estero?
Sì, la posizione del server principale non determina quella dei backup. Chiedi le destinazioni delle copie e dei sistemi di ripristino, poi valuta gli eventuali trasferimenti internazionali.
L’assistenza da fuori Europa costituisce sempre un trasferimento?
Non basta la sola posizione dell’operatore per qualificare ogni accesso. Verifica se i dati sono resi disponibili a un soggetto distinto in un paese terzo e applica i criteri del Comitato europeo per la protezione dei dati al caso concreto.
La cifratura elimina gli obblighi GDPR?
No, la cifratura è una misura di sicurezza e non elimina automaticamente gli obblighi GDPR. Devi valutare anche gestione delle chiavi, accessi, finalità, conservazione e condizioni del trattamento.
Una certificazione del data center prova la conformità della mia applicazione?
No, una certificazione copre il proprio perimetro e non dimostra automaticamente la conformità della tua applicazione. Esamina ambito, validità ed esclusioni, poi verifica configurazioni e responsabilità del servizio utilizzato.
Codycloud sostituisce il titolare del trattamento?
No, acquistare hosting o cybersecurity da Codycloud non sostituisce il titolare del trattamento. Ruoli e attività affidate al fornitore devono risultare dagli accordi applicabili; le responsabilità del titolare restano da presidiare.
L’ultima verifica: prova il recupero, non solo il salvataggio
Nel 2026, prima di approvare il servizio, chiedi una prova di ripristino con criteri di accettazione scritti. Il registro di un backup completato dimostra il salvataggio, non la recuperabilità dell’intera applicazione.
Fai documentare il risultato da chi dovrà intervenire durante un incidente. Verifica dati recuperati, accessi applicativi e dipendenze: è questa prova, non la bandiera accanto al server, che risponde alla domanda sulla continuità operativa.
Guide correlate
- Fornitori di backup e disaster recovery per PMI
- Collegare Active Directory all’autenticazione a più fattori centralizzata
- Migrazione da infrastruttura interna a cloud sovrano