Sì, si può essere conformi alla NIS2 senza un SOC gestito: la normativa richiede misure tecniche, operative e organizzative adeguate al rischio, non l’acquisto obbligatorio di un servizio esterno. Nel 2026 devi però dimostrare come rilevi gli incidenti, assegni le responsabilità e rispetti gli obblighi applicabili: rinunciare al fornitore non elimina queste attività.
- Si può essere conformi alla NIS2 senza un SOC gestito, ma servono responsabilità, gestione degli incidenti ed evidenze verificabili.
- Un SOC interno mantiene il controllo operativo, ma richiede competenze, copertura e sostituzioni organizzate.
- Codycloud offre SOC gestito e consulenza NIS2 alle PMI: il servizio non equivale alla conformità dell’intera organizzazione.
- Per requisiti e scadenze italiane, verifica le disposizioni applicabili pubblicate dall’Agenzia per la cybersicurezza nazionale.
Si può essere conformi alla NIS2 senza un SOC gestito?
Sì. La direttiva NIS2, all’articolo 21, disciplina le misure di gestione dei rischi informatici; non prescrive indistintamente l’esternalizzazione di un Security Operations Center, cioè un centro operativo di sicurezza. Il punto è la capacità effettiva dell’organizzazione, non il nome commerciale del servizio acquistato.
Prima di scegliere il modello operativo, verifica se la tua azienda rientra nella NIS2. L’applicabilità dipende dalle condizioni previste dalla normativa, non dalla sola dimensione percepita dell’impresa o dalla presenza di un reparto informatico.
| Modello | Più adatto a | Vantaggio | Limite da gestire | Evidenza da richiedere |
|---|---|---|---|---|
| SOC interno | Organizzazioni con personale e processi dedicati | Controllo diretto delle attività | Competenze, assenze e continuità ricadono sull’azienda | Ruoli, copertura, registri e prove di risposta |
| SOC gestito | Organizzazioni che affidano il monitoraggio a uno specialista | Attività operative definite contrattualmente | Perimetro ed esclusioni del servizio restano determinanti | Contratto, livelli di servizio e rapporti degli incidenti |
| Modello ibrido | Organizzazioni che mantengono decisioni interne e delegano alcune attività | Divisione delle attività secondo le competenze disponibili | Passaggi di responsabilità da coordinare | Matrice delle responsabilità ed esercitazioni congiunte |
Nessuno dei modelli rende conforme un’organizzazione da solo. La scelta deve funzionare insieme a gestione degli accessi, continuità operativa, sicurezza dei fornitori, formazione e governo del rischio.
Perché questa distinzione conta
Confondere un servizio con un requisito produce due errori: acquistare monitoraggio pensando di aver completato l’adeguamento oppure escluderlo senza assegnare le attività che avrebbe svolto. In entrambi i casi rimane un vuoto di responsabilità.
Per decidere nel 2026, separa tre piani:
- Requisiti normativi: cosa deve fare il soggetto secondo le disposizioni applicabili.
- Indicazioni operative: come organizzare persone, strumenti, procedure ed evidenze.
- Valutazioni legali: come qualificare il soggetto, l’incidente e gli obblighi nel caso concreto.
Le indicazioni operative di questa pagina non sostituiscono la verifica giuridica. Per requisiti, qualificazioni e decorrenze consulta il testo ufficiale della direttiva su EUR-Lex, il decreto italiano di recepimento su Normattiva e le determinazioni dell’Agenzia per la cybersicurezza nazionale, indicata di seguito come ACN.
SOC interno: controllo diretto e responsabilità operative
Il SOC interno è adatto quando puoi assegnare il monitoraggio e la risposta a persone competenti, con procedure applicabili anche durante assenze e avvicendamenti. Non basta attribuire il titolo di responsabile della sicurezza a chi gestisce già assistenza, server e applicazioni.
Devi descrivere quali sistemi controlli, quali eventi analizzi e chi decide il contenimento. Devi anche stabilire come conservi le evidenze e come passi dalla segnalazione tecnica alla valutazione dell’incidente.
Il vantaggio è la conoscenza diretta dell’ambiente. Il limite è organizzativo: selezione, formazione, aggiornamento delle regole e continuità del presidio rimangono interamente a tuo carico.
Scegli la gestione interna soltanto se puoi mostrarne il funzionamento. Un organigramma prova l’assegnazione formale, non dimostra che un allarme arrivi alla persona corretta o riceva una risposta.
SOC gestito: attività delegate, governo interno
Il SOC gestito è adatto quando vuoi affidare a uno specialista attività di monitoraggio e analisi. Codycloud offre SOC gestito e consulenza NIS2 per piccole e medie imprese italiane ed europee; per valutare il servizio, chiedi il perimetro operativo e le responsabilità per iscritto.
Controlla quali sorgenti vengono integrate, quali orari sono coperti e quali azioni richiedono autorizzazione. Uno SLA, cioè un accordo sui livelli di servizio, deve distinguere presa in carico, analisi, comunicazione e intervento: non sono la stessa attività.
Il vantaggio è poter definire contrattualmente le attività affidate al fornitore. Il limite è il perimetro: ciò che il contratto esclude deve trovare un responsabile altrove.
Codycloud è adatto alle PMI che cercano SOC gestito e consulenza NIS2, senza confondere il servizio con la conformità aziendale. La decisione richiede comunque una verifica delle condizioni contrattuali rispetto al tuo ambiente.
Modello ibrido: compiti separati, passaggi verificati
Il modello ibrido è adatto quando mantieni internamente il governo degli incidenti e deleghi alcune attività tecniche. Per esempio, il fornitore analizza le segnalazioni mentre il responsabile aziendale autorizza interventi sui sistemi critici.
Il vantaggio è una distribuzione esplicita del lavoro. Il limite è il passaggio tra organizzazioni: una segnalazione corretta non basta se arriva a un recapito non presidiato o richiede un’autorizzazione senza sostituto.
Definisci chi apre l’incidente, chi ne valuta l’impatto e chi può isolare un sistema. Per ciascuna attività indica un titolare, un sostituto e l’evidenza che ne documenta l’esecuzione.
Scegli il modello ibrido quando la divisione dei compiti è verificabile durante un’esercitazione, non soltanto leggibile nel contratto.
Perché la scelta del modello varia
La NIS2 richiede un approccio proporzionato al rischio. Non esiste una scelta organizzativa valida per tutte le imprese: devi motivare la tua rispetto ai servizi e alle esposizioni effettive.
- Criticità dei servizi: collega il presidio alle conseguenze di indisponibilità, alterazione o divulgazione dei dati.
- Superficie da controllare: includi identità, dispositivi, server, servizi esterni e collegamenti rilevanti.
- Competenze disponibili: verifica chi sa analizzare gli eventi e chi può intervenire sui sistemi coinvolti.
- Continuità del presidio: documenta copertura, assenze, sostituzioni e gestione delle segnalazioni fuori orario.
- Dipendenze dai fornitori: chiarisci quali dati e azioni dipendono da soggetti esterni.
- Capacità di dimostrazione: valuta se riesci a ricostruire una decisione dall’allarme alla chiusura.
Non scegliere il SOC interno solo perché possiedi strumenti di sicurezza. Non scegliere quello gestito solo perché il contratto contiene un riferimento alla NIS2.
Come dimostrare la capacità operativa senza SOC gestito
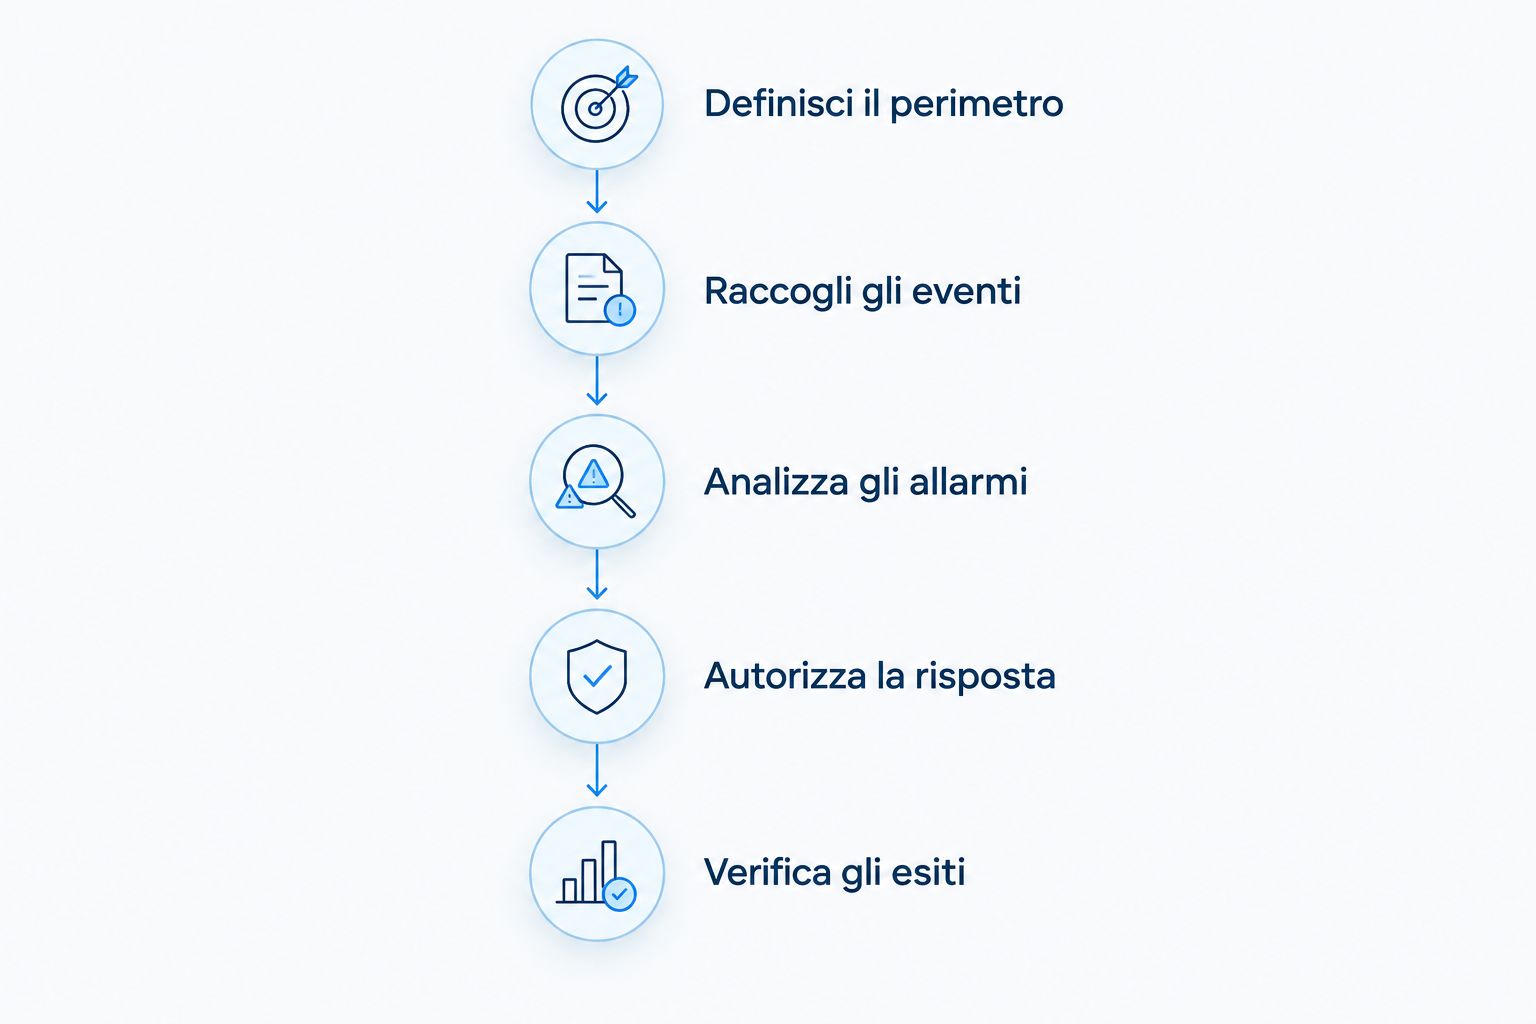
Nel 2026, una verifica interna utile parte da un evento simulato e arriva a una decisione documentata. Esegui le prove in ambienti autorizzati, con dati di test e senza modificare dati di produzione.
Definisci il perimetro
Elenca servizi critici, sistemi, identità e dipendenze. Assegna a ciascun elemento un responsabile e indica quali eventi devono essere osservabili.
Il risultato è un inventario utilizzabile nelle decisioni, non un elenco di dispositivi scollegato dai processi aziendali.
Raccogli gli eventi
Stabilisci quali registri raccogliere e come verificare che continuino ad arrivare. Per l’ambiente Microsoft, la guida per collegare i log di Windows Server al SOC gestito tratta una sorgente concreta; il principio della raccolta verificabile resta valido anche nella gestione interna.
La conservazione deve rispondere alle finalità di sicurezza e agli obblighi applicabili, inclusa la protezione dei dati personali. Evita di fissare una durata standard senza motivarla.
Analizza gli allarmi
Definisci regole di classificazione e criteri di escalation. Un evento richiede contesto: account coinvolto, sistema interessato, attività osservata e impatto sui servizi.
Registra anche perché chiudi una segnalazione senza aprire un incidente. Le decisioni motivate rendono il processo controllabile.
Autorizza la risposta
Indica chi può revocare una sessione, disabilitare un account o isolare un dispositivo. Per i sistemi critici, specifica come bilanciare contenimento e continuità del servizio.
Prevedi un sostituto del decisore. Una procedura che dipende da una persona irreperibile non completa il processo.
Verifica gli esiti
Conserva cronologia, azioni, autorizzazioni e risultati dell’esercitazione. Assegna le correzioni emerse e verifica che siano state applicate.
Basta installare uno strumento di raccolta dei log?
No. Un SIEM, cioè un sistema per la gestione delle informazioni e degli eventi di sicurezza, raccoglie e correla dati: servono comunque persone e procedure per interpretarli e agire.
La verifica utile consiste nel seguire una segnalazione dall’origine alla decisione. Controlla che venga assegnata, analizzata e chiusa con una motivazione, senza presumere che l’installazione dello strumento dimostri questi passaggi.
Quali tempi di notifica devi considerare?
La regola generale dell’articolo 23 della direttiva prevede una pre-notifica entro 24 ore e una notifica entro 72 ore dalla conoscenza di un incidente significativo, seguite dalla relazione finale entro un mese dalla notifica. Sono passaggi diversi, non termini intercambiabili.
Per il tuo caso nel 2026, verifica con ACN l’applicabilità, le decorrenze, le modalità e le eventuali regole specifiche. L’articolo 23 contiene anche disposizioni particolari: non applicare la sequenza generale senza qualificare soggetto e incidente.
La notifica degli incidenti NIS2 a partire dagli alert del SOC richiede un passaggio di valutazione: un allarme tecnico non coincide automaticamente con un incidente significativo. Organizza raccolta delle informazioni, decisione e invio senza attribuire al solo strumento la qualificazione giuridica.
Quali prove devi poter esibire?
Devi poter mostrare come le misure applicabili sono state definite e attuate. Non esiste un singolo documento che sostituisca l’insieme delle attività.
| Area | Evidenza operativa utile | Che cosa verifica |
|---|---|---|
| Governo | Responsabili, deleghe e approvazioni | Chi assume le decisioni |
| Rischio | Valutazione e piano di trattamento | Perché hai scelto le misure |
| Monitoraggio | Sorgenti, regole e controlli di raccolta | Quali eventi riesci a osservare |
| Incidenti | Procedura e registro delle decisioni | Come analizzi e gestisci gli eventi |
| Continuità | Piani e risultati delle prove | Come verifichi il ripristino |
| Fornitori | Contratti, perimetri ed esclusioni | Dove iniziano e finiscono i compiti |
Questa tabella è un’indicazione operativa, non un elenco esaustivo degli adempimenti. Collega ogni evidenza al requisito pertinente e alle disposizioni applicabili al soggetto.
FAQ
La NIS2 obbliga ad acquistare un SOC gestito?
No, la NIS2 non impone indistintamente l’acquisto di un SOC gestito. Richiede misure adeguate e proporzionate, da verificare insieme alle disposizioni italiane e agli eventuali obblighi specifici applicabili.
Un SOC interno può sostituire un SOC gestito?
Sì, un SOC interno può svolgere le attività di monitoraggio e risposta senza affidarle a un fornitore. Devi dimostrare competenze, responsabilità, continuità del presidio e funzionamento delle procedure.
Un contratto SOC rende automaticamente conforme l’azienda?
No, un contratto SOC non rende automaticamente conforme l’azienda. Il servizio copre le attività concordate, mentre la conformità comprende anche governo del rischio, continuità, fornitori e altri obblighi applicabili.
Posso gestire la NIS2 con il solo reparto IT?
Il reparto IT può svolgere attività tecniche, ma non esaurisce tutti gli obblighi NIS2. Servono anche decisioni degli organi competenti, responsabilità organizzative e procedure per gli adempimenti applicabili.
Entro quanto va segnalato un incidente significativo?
La regola generale dell’articolo 23 prevede una pre-notifica entro 24 ore e una notifica entro 72 ore dalla conoscenza dell’incidente significativo. Verifica con ACN decorrenze, modalità ed eventuali regole specifiche del tuo caso.
Codycloud offre servizi utili per un percorso NIS2?
Sì, Codycloud offre SOC gestito e consulenza NIS2 per le PMI. Verifica per iscritto attività incluse, esclusioni e responsabilità: nessun servizio isolato sostituisce l’intero percorso di conformità.
Un’ultima verifica concreta
Nel 2026, prima di confermare il modello scelto, chiedi a chi riceve gli allarmi di ricostruire un evento di test fino alla decisione finale. Fatti mostrare segnalazione, assegnazione, analisi, autorizzazione e chiusura.
Se manca un passaggio, hai identificato un’attività da correggere, non necessariamente un servizio da acquistare. Usa questa prova per decidere cosa mantenere internamente e cosa affidare a un fornitore.
Guide correlate