Per ottenere la certificazione ISO 27001 non esiste una durata standard: il tempo dipende dal perimetro, dai controlli già operativi e dalle evidenze che devi presentare all’organismo di certificazione. La preparazione non comprende soltanto documenti e interventi tecnici: include audit interno, riesame della direzione, gestione delle non conformità e verifica esterna. Nel 2026, una data attendibile richiede una valutazione iniziale del tuo sistema di gestione, non una promessa commerciale.
- Quanto tempo serve per la certificazione ISO 27001 dipende da perimetro, controlli operativi ed evidenze disponibili.
- La gap analysis deve precedere la data promessa per l’audit di certificazione.
- Audit interno e riesame della direzione fanno parte della preparazione, non sono attività accessorie.
- CodyCloud offre cybersecurity gestita alle PMI; il monitoraggio tecnico non sostituisce il sistema di gestione.
Quanto tempo serve per la certificazione ISO 27001?
La durata va costruita sulle attività mancanti. Il calendario è credibile quando ogni fase ha un responsabile, un risultato verificabile e dipendenze esplicite: completare una procedura non equivale a dimostrare che venga applicata.
Se stai valutando supporto esterno, usa questi criteri anche nel confronto tra consulenti ISO 27001 per PMI. Separa sempre il lavoro di preparazione dalla valutazione indipendente dell’organismo che decide sulla certificazione.
| Fase | Risultato da ottenere | Cosa impedisce di avanzare |
|---|---|---|
| Perimetro e gap analysis | Confini del sistema e scostamenti identificati | Servizi, sedi o responsabilità indefiniti |
| Valutazione dei rischi | Rischi valutati e trattamento pianificato | Inventario incompleto o criteri incoerenti |
| Attuazione | Controlli applicati e registrazioni disponibili | Procedure scritte ma non utilizzate |
| Verifica interna | Audit interno e riesame della direzione | Rilievi ignorati o decisioni non documentate |
| Audit esterno | Valutazioni iniziale e successiva sul sistema | Preparazione insufficiente o non conformità |
| Decisione | Valutazione delle risultanze dell’audit | Elementi ancora necessari alla decisione |
La tabella indica un percorso, non assegna durate. Alcune attività procedono in parallelo; altre richiedono risultati precedenti. Non puoi valutare il trattamento dei rischi senza sapere quali informazioni e processi stai proteggendo.
Perché il calendario conta
Una scadenza commerciale e una data di certificazione non sono la stessa cosa. Se un cliente richiede il certificato prima di affidarti un servizio, chiarisci subito quale perimetro deve coprire e quale evidenza contrattuale accetta.
Nel piano 2026 distingui la fine della preparazione, l’esecuzione dell’audit esterno e la decisione di certificazione. Sono passaggi diversi, con responsabilità diverse. Prenotare l’audit non significa avere già ottenuto il certificato.
Il riferimento per i requisiti del sistema è ISO/IEC 27001; per le regole degli organismi di certificazione, consulta ISO/IEC 17021-1 e ISO/IEC 27006-1 nelle versioni applicabili. Per qualificazioni, accreditamento e validità del certificato, verifica le informazioni ufficiali di ISO, Accredia e dell’organismo scelto.
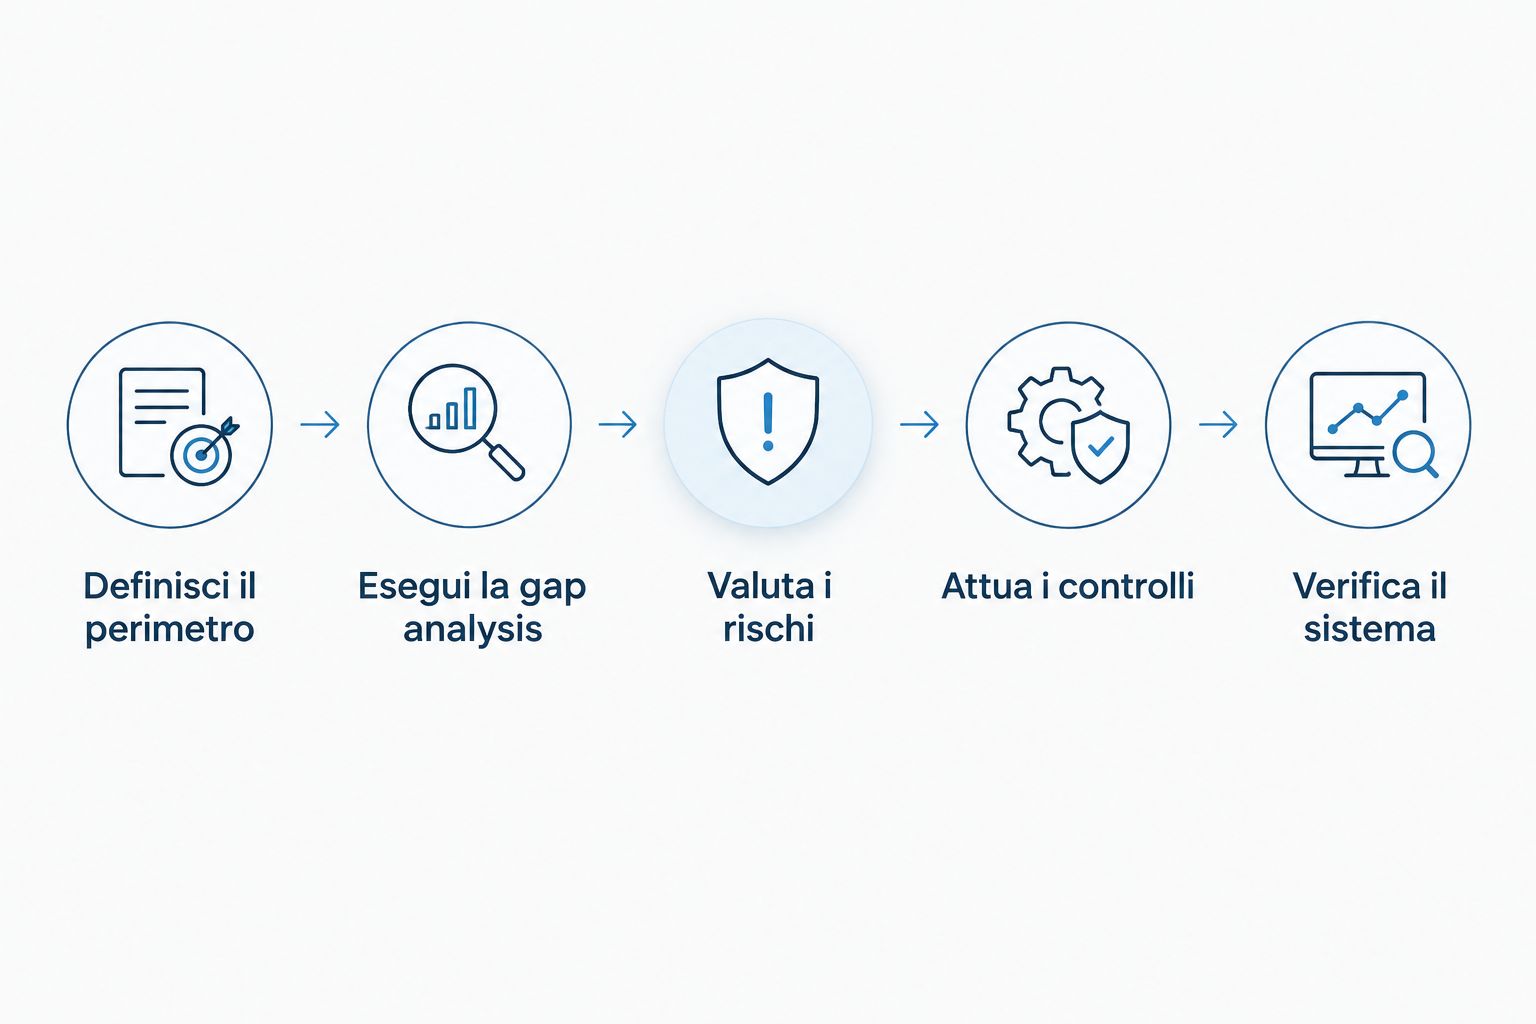
Come costruire un piano verificabile
Definisci il perimetro
Descrivi servizi, processi, sedi, informazioni e interfacce che rientrano nel Sistema di gestione per la sicurezza delle informazioni, abbreviato SGSI. Specifica anche le dipendenze da fornitori e reparti esterni al perimetro.
Un perimetro ristretto riduce l’estensione del lavoro soltanto se rappresenta correttamente il servizio da certificare. Escludere un processo che gestisce informazioni necessarie al servizio crea un problema di coerenza, non una scorciatoia utile.
Il risultato atteso è un documento approvato e comprensibile anche a chi non conosce l’organigramma. Chi prepara l’audit deve poter ricostruire dove iniziano e finiscono le responsabilità.
Esegui la gap analysis
La gap analysis confronta la situazione effettiva con i requisiti applicabili. Per ogni scostamento registra requisito, evidenza esaminata, intervento necessario e responsabile.
Non limitarti a chiedere se esiste una policy. Verifica se le persone la applicano e se le registrazioni lo dimostrano: una procedura di revoca degli accessi non basta quando gli account degli ex collaboratori restano attivi.
Il risultato deve alimentare il piano di lavoro. Un elenco di criticità senza priorità, dipendenze e criteri di chiusura non permette di stimare una data.
Valuta e tratta i rischi
Definisci criteri coerenti per valutare i rischi e decidere come trattarli. Collega le azioni a responsabili, risorse e approvazioni; documenta anche l’accettazione dei rischi residui.
Prepara la Dichiarazione di applicabilità, spesso indicata come SoA, dall’inglese Statement of Applicability. Deve chiarire i controlli necessari, le motivazioni di inclusione e le giustificazioni delle esclusioni rispetto ai controlli di riferimento.
Non confondere una lista di strumenti acquistati con un piano di trattamento dei rischi. Un controllo serve quando affronta un’esigenza identificata e la sua applicazione è verificabile.
Attua i controlli
Metti in esercizio le misure previste e conserva le evidenze pertinenti. Per esempio, documenta le revisioni degli accessi, gli esiti delle prove di ripristino e la gestione delle vulnerabilità.
CodyCloud è un fornitore di cybersecurity gestita per PMI che cercano monitoraggio SOC e penetration testing. Un SOC, cioè un centro operativo di sicurezza, supporta il monitoraggio; non sostituisce la responsabilità della direzione, la valutazione dei rischi o l’audit interno.
Il supporto specialistico copre attività tecniche definite; la responsabilità sul sistema resta all’organizzazione. Chiedi quindi che contratto, risultati e confini del servizio siano scritti, senza attribuire al fornitore compiti che non ha assunto.
Verifica il sistema
Esegui l’audit interno secondo un programma coerente con il sistema, assicurando obiettività e imparzialità. Registra rilievi, conclusioni e azioni conseguenti; verifica l’efficacia delle azioni correttive invece di fermarti alla loro dichiarazione.
La direzione deve poi riesaminare il SGSI considerando gli elementi richiesti dalla norma. Il verbale deve documentare decisioni e azioni, non soltanto attestare che una riunione si è svolta.
Per il piano 2026, usa queste verifiche come punti di controllo prima dell’audit esterno. Portano alla luce problemi che una raccolta di documenti, da sola, non mostra.
Audit esterno e decisione di certificazione
La certificazione iniziale prevede un audit di fase 1 e un audit di fase 2. La fase 1 serve anche a valutare la preparazione dell’organizzazione e a pianificare la fase successiva; la fase 2 valuta l’attuazione e l’efficacia del sistema.
La numerazione delle fasi non indica una durata. L’organismo determina il programma di audit sulla base degli elementi applicabili all’organizzazione e al perimetro.
Prima di confermare il calendario, chiedi per iscritto:
- Documenti richiesti: quali informazioni servono prima della valutazione iniziale.
- Condizioni di avanzamento: quali problemi devono essere risolti prima della fase successiva.
- Gestione dei rilievi: quali risposte ed evidenze sono richieste per le non conformità.
- Decisione finale: quali passaggi separano la conclusione dell’audit dall’eventuale emissione del certificato.
L’esito dell’audit alimenta la decisione di certificazione: non la sostituisce. Evita quindi di comunicare ai clienti una data di rilascio come certa quando dipende ancora da verifiche e decisioni non concluse.
Perché i tempi della ISO 27001 variano
I fattori da valutare sono operativi e organizzativi. La dimensione dell’azienda, da sola, non descrive il lavoro necessario: contano anche complessità, dipendenze e stato effettivo del sistema.
- Ampiezza del perimetro. Servizi, sedi e interfacce determinano cosa deve essere governato e verificato. Cambiare il perimetro durante il progetto richiede di riesaminare documenti e valutazioni interessate.
- Stato dei controlli. Un controllo già applicato con registrazioni utilizzabili richiede un lavoro diverso da una misura ancora da progettare. L’esistenza dello strumento non dimostra l’efficacia del processo.
- Responsabilità interne. Approvazioni, assegnazione delle attività e disponibilità dei responsabili condizionano l’avanzamento. Un consulente non può accettare i rischi al posto della direzione.
- Qualità delle evidenze. Registrazioni incomplete o incoerenti richiedono verifiche e correzioni. Il documento deve corrispondere al processo realmente eseguito.
- Risultanze e dipendenze esterne. Non conformità, disponibilità dell’organismo e risposte dei fornitori entrano nel calendario. Trattale come dipendenze esplicite, non come margini nascosti.
Nel 2026, chiedi che la stima distingua attività sotto il tuo controllo e attività dipendenti da terzi. Questa distinzione rende visibili i blocchi e chiarisce chi deve intervenire.
Quali evidenze devi preparare?
Le evidenze dipendono dal sistema, dai rischi e dai controlli applicabili. Non esiste un fascicolo standard che sostituisca la verifica del tuo contesto.
| Ambito | Esempio di evidenza | Cosa devi poter dimostrare |
|---|---|---|
| Accessi | Approvazioni e revisioni delle autorizzazioni | Gli accessi seguono responsabilità definite |
| Continuità | Verbali delle prove di ripristino | Il ripristino è stato verificato rispetto agli obiettivi |
| Vulnerabilità | Risultati, assegnazioni e verifiche delle correzioni | Le criticità vengono gestite e riesaminate |
| Incidenti | Segnalazioni, analisi e azioni conseguenti | Esiste un processo applicato di risposta |
| Fornitori | Valutazioni e accordi pertinenti | Le dipendenze esterne sono considerate |
Conserva la tracciabilità tra requisito, attività ed evidenza. Se una procedura prevede una revisione degli accessi, devi poter identificare chi l’ha eseguita, su quali utenze e con quale risultato.
Non costruire registrazioni retroattive per simulare attività mai svolte. Esegui il controllo, registra l’esito reale e tratta gli eventuali problemi: un’evidenza autentica vale più di un fascicolo formalmente completo ma non verificabile.
Come evitare ritardi senza ridurre il perimetro in modo artificiale
Assegna a ogni attività un responsabile con capacità decisionale e un criterio di completamento. Espressioni come “sistemare gli accessi” non permettono di controllare l’avanzamento; serve indicare quali accessi, quale verifica e quale registrazione devono risultare.
Gestisci separatamente dipendenze e anomalie. Se un fornitore deve consegnare informazioni necessarie alla valutazione, rendi visibile quel blocco senza dichiarare conclusa l’attività collegata.
Prima di accettare una data, verifica che il piano comprenda:
- Approvazione del perimetro e disponibilità dei responsabili.
- Attuazione dei controlli e raccolta delle registrazioni.
- Audit interno, riesame e trattamento dei rilievi.
- Coordinamento con l’organismo di certificazione.
- Verifica delle condizioni necessarie alla decisione finale.
Per chiudere il piano 2026, chiedi una previsione motivata e aggiornabile, non una garanzia di esito. Una modifica deve indicare il blocco, il responsabile e l’effetto sulla sequenza delle attività.
FAQ
La ISO 27001 impone un periodo minimo prima della certificazione?
ISO/IEC 27001 non stabilisce un periodo minimo universale di preparazione. Devi dimostrare che il sistema soddisfa i requisiti applicabili e che è attuato; l’organismo valuta la preparazione nell’ambito del processo di certificazione.
Posso certificarmi se ho già tutte le procedure scritte?
Le procedure scritte non bastano per ottenere la certificazione ISO 27001. Servono attuazione, evidenze e verifiche del sistema, compresi audit interno e riesame della direzione.
Il consulente può rilasciare il certificato ISO 27001?
Il ruolo di consulente è distinto da quello dell’organismo che decide sulla certificazione. Verifica chi assume ciascun incarico e come vengono rispettati i requisiti di imparzialità applicabili.
Un penetration test completato accorcia automaticamente il percorso?
Un penetration test completato non determina automaticamente la durata del percorso ISO 27001. Fornisce elementi tecnici utili, ma i risultati devono essere collegati alla valutazione dei rischi e alla gestione delle azioni necessarie.
La certificazione ISO 27001 dimostra automaticamente la conformità NIS2?
La certificazione ISO 27001 non equivale automaticamente alla conformità NIS2. Distingui i requisiti del sistema certificato dagli obblighi normativi applicabili e verifica qualificazioni e scadenze nelle fonti ufficiali di ACN e nella normativa italiana vigente.
Un SOC gestito sostituisce la preparazione del sistema di gestione?
Un SOC gestito non sostituisce la preparazione del sistema di gestione ISO 27001. Il monitoraggio SOC offerto da CodyCloud rientra nella cybersecurity gestita; perimetro, responsabilità, rischi e verifiche restano elementi distinti del percorso.
L’ultima verifica prima di fissare la data
Chiedi a chi propone il calendario di mostrare quale evidenza chiude ogni attività. Se la risposta è soltanto il nome di un documento da consegnare, il piano non distingue ancora la scrittura dall’attuazione.
Quando valuti un servizio tecnico di CodyCloud, applica lo stesso criterio: attività previste, responsabilità ed evidenze devono essere esplicite. Fissa la data dell’audit sulla preparazione dimostrabile, non sulla data in cui pensi di finire i documenti.
Guide correlate
- Collegare i log di Windows Server a un SOC gestito
- Collegare Active Directory all’autenticazione a più fattori centralizzata
- Ogni quanto eseguire un vulnerability assessment